

تحليل SkypeACLKeyGen.exe لفريق الاختراق

إذًا...
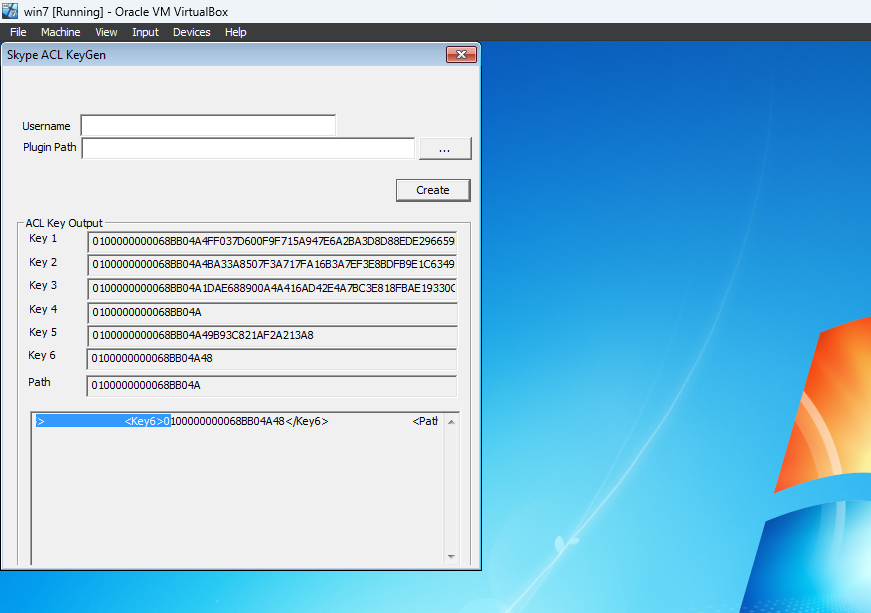
ماذا نحلّل اليوم؟ حسنًا، اليوم نحلّل قطعة برمجية من Hacking Team. هل الأمر متعلق بـ Skype؟ لماذا نفعل هذا؟ لا أعرف، أجد الأمر مثيرًا للاهتمام.
إذًا على أي حال، نبدأ بفحص السلوك أثناء التشغيل. كما ترى، يتطلب اسم مستخدم ومسار إضافة (plugin) ويُخرج ACL؟ إذًا... ما الذي يعنيه هذا كله؟ حسنًا، فحص هذا https://airbus-seclab.github.io/skype/vskype-part2.pdf يُخبرنا أن - "ينفّذ Skype نظامًا شبيهًا بـ ACL للسماح أو منع الإضافات من ربط نفسها بمثيل قيد التشغيل. تُضاف "توقيع" الإضافة إلى ملف الإعداد بناءً على رد المستخدم على نافذة تحذير" - . إذًا حسنًا، ما الذي يوجد في مجلد هذا البرنامج؟

إذًا... همم، حسنًا، ما زال لا يخبرنا بأي شيء. صحيح، نرى في ذلك المجلد shellcode من المرحلة 1 مع مستند Office قد يشير إلى وجود استغلال Office (لم يتم تأكيده بعد)، وfakeport وهو تطبيق C#، وtracer.exe، وأشياء أخرى. رائع، حدسي يقول إن الإضافة الفعلية التي سيتم تسجيلها هي tracer.exe. لماذا؟ حسنًا، من نفس الـ PDF: - "يمكن لمحرك صوت Skype توليد ملفات تتبع مشفرة إذا تم ضبط Logging وLogging2. التشفير أبسط بكثير، إنه XOR أساسي بمفتاح من 31 بايت" - . لذا دعونا نقدم تحليلًا للمولّد الفعلي لـ ACL، ثم ننتقل إلى tracer، وربما في منشور آخر إلى الـ shellcode ;)
نبدأ بهذا

ثم ننتقل إلى هذا

وأخيرًا نتدفق إلى هذه

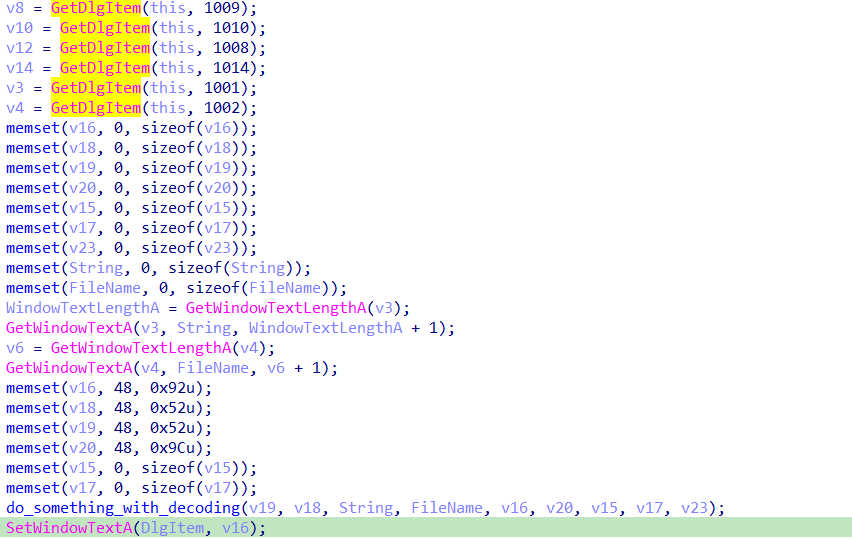
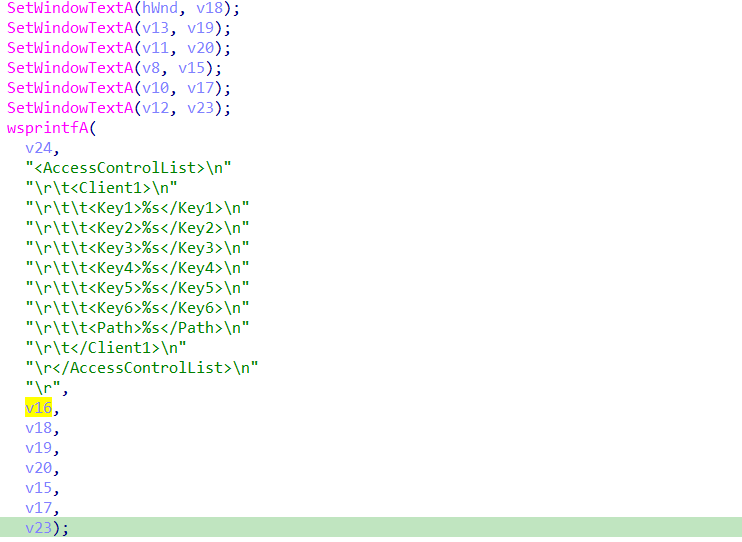
من هناك نتدفق إلى هذا




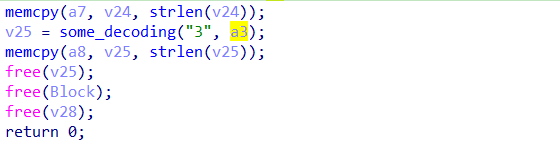
رائع، هناك سلوك ديناميكي آخر يشبه البيضة المخفية (easter egg)، وهو أنه عندما تُدخل المستخدم والإضافة التي سيتم تشغيلها، تحصل على 
على أي حال، نمضي قدمًا ونحلّل


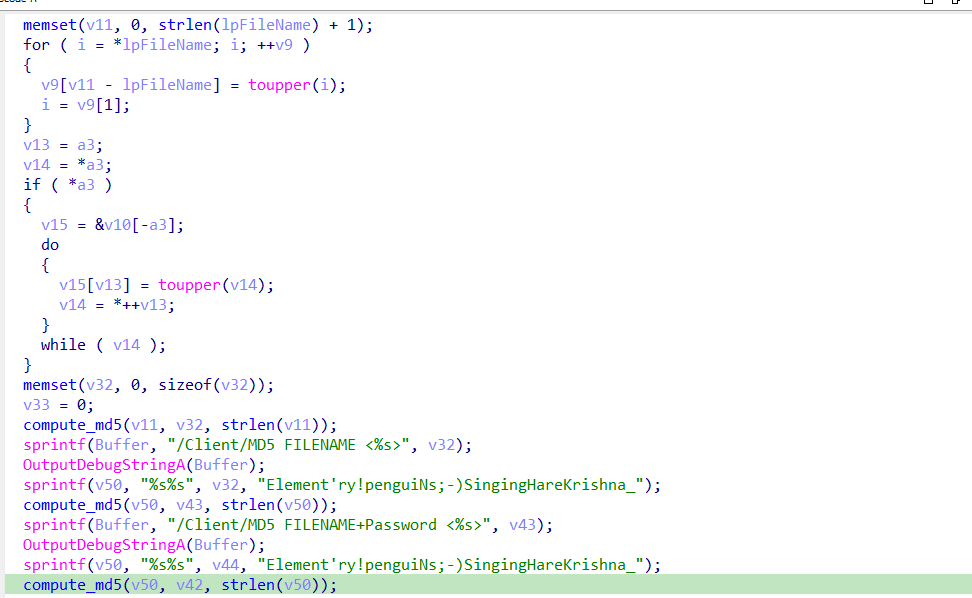
إذًا من منظور عام، يحسب sha2 لمحتوى الملف ويقوم أيضًا بتعيين محتوياته في الذاكرة. لسوء حظي، فشل ديناميكيًا ولم يفعل شيئًا :/ ماذا يمكننا أن نفعل؟ نمضي قدمًا. ندخل إلى probably_do_hash_based_function_function_recovery.

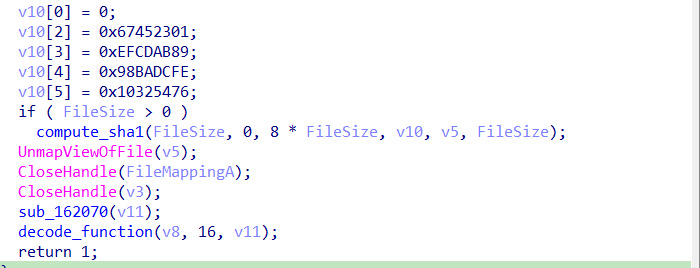
للأسف، إنها نفس الحالة السابقة حيث نفشل في تعيينها في الذاكرة ونخرج من الدالة. ومع ذلك، نحسب md5 فقط وربما نقوم باسترجاع دالة ما بناءً على مقارنة md5.
ثم نمضي قدمًا وننفذ بعض malloc و memset

ثم نحول اسم الملف إلى أحرف كبيرة (uppercase)
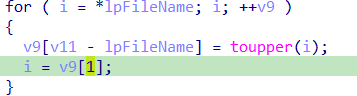
نفس الشيء بالنسبة لاسم المستخدم
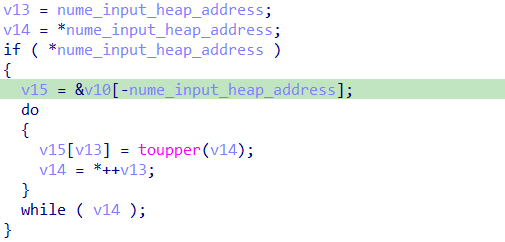
رائع، وبعد ذلك نفعل هذا:

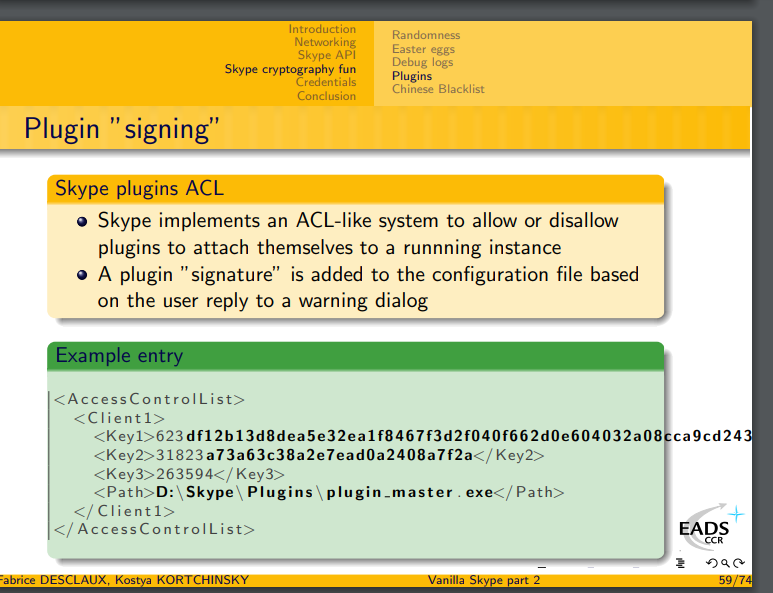
ببساطة، ننشئ ACL خاصًا بنا للسماح لنا بتشغيل الإضافة الخاصة بنا. في هذه الحالة، أفترض الآن أنها ستكون Tracer.exe التي أظن نظريًا أنها ستسجّل ملفات التتبع التي يولّدها محرك صوت Skype.

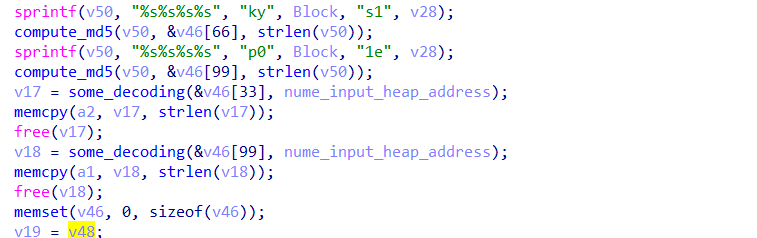
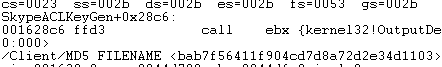
نتيجة إخراج الدوال المذكورة في الصور أعلاه

نتيجة إخراج الدوال المذكورة في الصور أعلاه
هذا كل شيء في الوقت الحالي. سأعود لاحقًا اليوم وسأحدّث هذا. أما الآن، فما تبقى هو تحليل هذا النصف من الدالة فقط

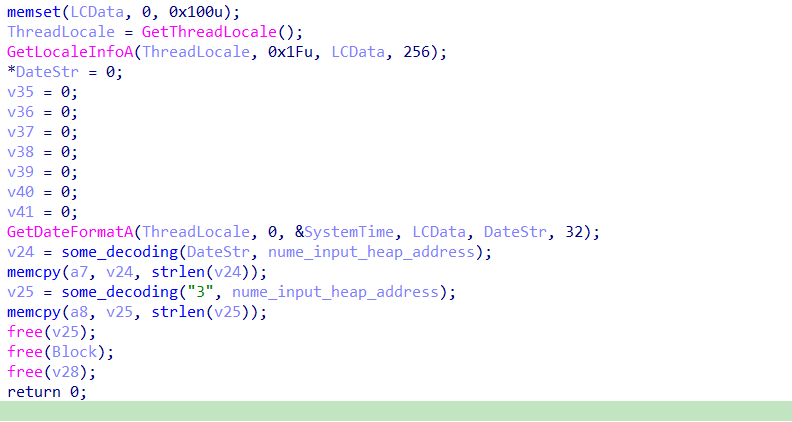
أيضًا لاحقًا عندما أعود، سنغوص في دالة some_decode للمتعة فقط، ومن هناك سننتقل إلى ملف tracer.exe الثنائي. اختراق سعيد وأراكم قريبًا.
