
أداة تدقيق أمني متعددة الأغراض، مفتوحة المصدر، ومتعددة المنصات
ملاحظة: يستخدم DevAudit قاعدة بيانات OSS Index، والتي لديها بعض الحدود لمعدل الطلبات. إذا لاحظت أنك تصل إلى الحد الأقصى، فيرجى فتح مشكلة. يحصل المستخدمون الموثقون على حد أعلى، ونحن نعمل على تطبيق المصادقة في DevAudit قريبًا. معظم المستخدمين غير الموثقين ربما لن يلاحظوا الحد الأقصى في العديد من حالات الاستخدام. عادةً ما يظهر فقط في المشاريع الكبيرة جدًا أو أحجام المشاريع الأعلى.
احصل على أحدث إصدار من صفحة الإصدارات.

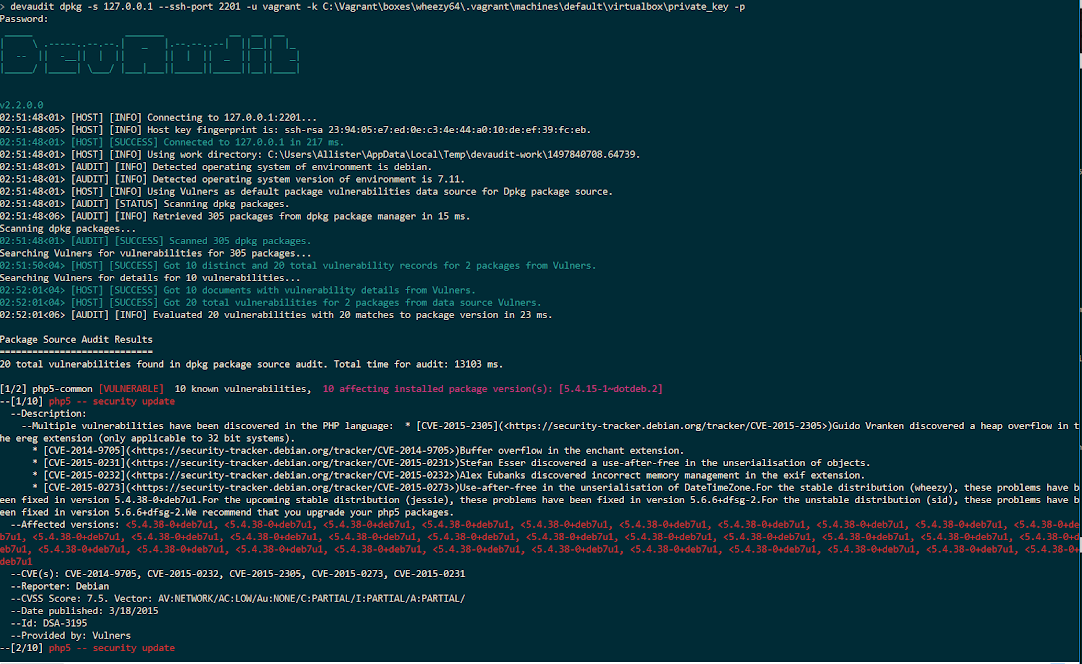
DevAudit هو أداة تدقيق أمان مفتوحة المصدر ومتعددة المنصات ومتعددة الأغراض تستهدف المطورين والفرق التي تتبنى DevOps و DevSecOps، وتكتشف الثغرات الأمنية على مستويات متعددة من مجموعة الحلول. يوفر DevAudit مجموعة واسعة من قدرات التدقيق التي تؤتمت ممارسات الأمان وتنفيذ تدقيق الأمان في دورة حياة تطوير البرمجيات. يمكن لـ DevAudit مسح تبعيات حزم نظام التشغيل والتطبيقات، وتكوينات التطبيقات وخوادم التطبيقات، ورمز التطبيق، بحثًا عن ثغرات محتملة بناءً على البيانات التي تم تجميعها بواسطة مزودين مثل OSS Index و Vulners من مجموعة واسعة من المصادر وخلاصات البيانات مثل خلاصة بيانات CVE من قاعدة بيانات الثغرات الوطنية (NVD)، وخلاصة بيانات استشارات أمان Debian، واستشارات أمان Drupal، وغيرها الكثير.
يساعد DevAudit المطورين على معالجة 4 على الأقل من مخاطر OWASP Top 10 لتطوير تطبيقات الويب:
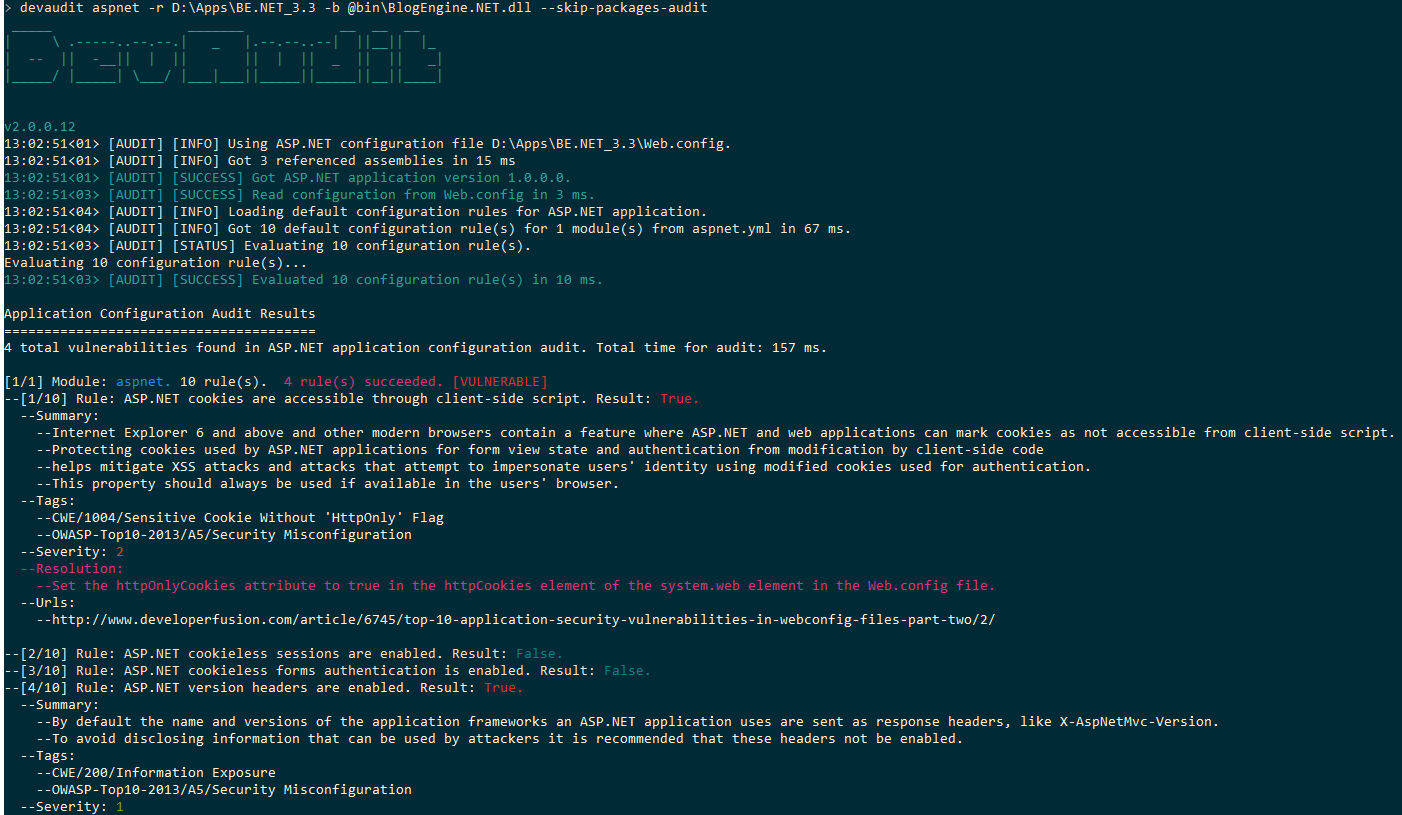
بالإضافة إلى المخاطر المصنفة بواسطة MITRE في قاموس CWE مثل CWE-2 البيئة و CWE-200 كشف المعلومات
 مع تقدم التطوير ونضج قدراته، سيتمكن DevAudit من معالجة المخاطر الأخرى في قوائم OWASP Top 10 و CWE مثل Injection و XSS. مع التركيز على تطبيقات الويب والسحابة والتطبيقات الموزعة متعددة المستخدمين، أصبح تطوير البرمجيات اليوم أمرًا معقدًا بشكل متزايد مع ظهور مشكلات أمان وثغرات محتملة على جميع مستويات المجموعة التي يعتمد عليها المطورون لتقديم التطبيقات. الهدف من DevAudit هو توفير منصة لأتمتة تنفيذ مراجعات الأمان للمطورين وأفضل الممارسات على جميع مستويات مجموعة الحلول بدءًا من تبعيات حزم المكتبات إلى تكوين التطبيقات والخوادم إلى كود المصدر.
متعدد المنصات مع صورة Docker متاحة أيضًا. يعمل DevAudit على Windows و Linux مع دعم مخطط لـ *BSD و Mac و ARM Linux. كل ما هو مطلوب لتشغيل DevAudit هو إصدار محدث من .NET أو Mono. يمكن أيضًا سحب صورة Docker لـ DevAudit من Docker Hub وتشغيلها دون الحاجة إلى تثبيت Mono.
واجهة سطر أوامر (CLI). يحتوي DevAudit على واجهة CLI مع خيار للإخراج غير التفاعلي ويمكن دمجها بسهولة في خطوط أنابيب بناء CI أو كمهام سطر أوامر بعد البناء في بيئات التطوير المتكاملة (IDE). بدأ العمل بالفعل على دمج مكتبة التدقيق الأساسية في واجهات المستخدم الرسومية لـ IDE مع إضافة Audit.Net لـ Visual Studio.
بيانات الثغرات المحدّثة باستمرار. يستخدم DevAudit مزودي بيانات خلفية مثل OSS Index و Vulners الذين يقدمون بيانات ثغرات محدثة باستمرار تم تجميعها من مجموعة واسعة من خلاصات البيانات ومصادر الأمان مثل خلاصات CVE من NVD، واستشارات أمان Drupal، وما إلى ذلك. سيتم إضافة دعم لمزودي بيانات الثغرات والحزم الإضافية مثل vFeed و Libraries.io.
تدقيق تبعيات حزم نظام التشغيل والتطوير. يقوم DevAudit بتدقيق تطبيقات Windows والحزم المثبتة عبر MSI و Chocolatey و OneGet في Windows، بالإضافة إلى حزم Linux الخاصة بـ Debian و Ubuntu و CentOS المثبتة عبر Dpkg و RPM و YUM، بحثًا عن ثغرات تم الإبلاغ عنها لإصدارات محددة من التطبيقات والحزم. بالنسبة لتبعيات حزم التطوير والمكتبات، يقوم DevAudit بتدقيق تبعيات NuGet v2 لـ .NET، وتبعيات Yarn/NPM و Bower لـ nodejs، وتبعيات حزمة Composer لـ PHP. يتم إضافة دعم لمديري حزم آخرين للغات مختلفة بشكل منتظم.
تدقيق تكوينات خوادم التطبيقات. يقوم DevAudit بتدقيق إصدار الخادم وتكوينه لخوادم OpenSSH sshd و Apache httpd و MySQL/MariaDB و PostgreSQL و Nginx مع المزيد قادم. يعتمد تدقيق التكوين على مكتبة Alpheus ويتم باستخدام تحليل نحوي كامل لملفات تكوين الخادم. يتم تخزين قواعد تكوين الخادم في ملفات نصية YAML ويمكن تخصيصها وفقًا لاحتياجات المطورين. يتم إضافة دعم للعديد من الخوادم والتطبيقات وأنواع التحليل مثل تدقيق قواعد البيانات بشكل منتظم.
تدقيق تكوينات التطبيقات. يقوم DevAudit بتدقيق تطبيقات Microsoft ASP.NET ويكتشف الثغرات الموجودة في تكوين التطبيق. يتم تخزين قواعد تكوين التطبيق في ملفات نصية YAML ويمكن تخصيصها وفقًا لاحتياجات المطورين. تدقيق تكوين التطبيقات لتطبيقات مثل Drupal و WordPress و DNN CMS قادم.
تدقيق كود التطبيق عن طريق التحليل الثابت. يدعم DevAudit حاليًا التحليل الثابت لـ bytecode .NET CIL. توجد المحللات في ملفات نصية خارجية ويمكن تخصيصها بالكامل بناءً على احتياجات المطور. دعم تحليل كود المصدر C# عبر Roslyn، وكود المصدر PHP7 والعديد من اللغات الأخرى وأدوات تحليل الكود الثابت الخارجية قادم.
تدقيق عن بُعد بدون وكيل. يمكن لـ DevAudit الاتصال بالأجهزة البعيدة عبر SSH مع ميزات تدقيق متطابقة متاحة في البيئات البعيدة كما في البيئات المحلية. كل ما هو مطلوب هو تسجيل دخول SSH صالح لتدقيق الأجهزة البعيدة، ويمكن لـ DevAudit الذي يعمل على Windows الاتصال بتدقيق أجهزة Linux عبر SSH. على Windows، يمكن لـ DevAudit أيضًا الاتصال عن بُعد بتدقيق أجهزة Windows الأخرى باستخدام WinRM.
تدقيق حاويات Docker بدون وكيل. يمكن لـ DevAudit تدقيق حاويات Docker قيد التشغيل من مضيف Docker مع ميزات متطابقة متاحة في بيئات الحاويات كما في البيئات المحلية.
تدقيق مستودعات GitHub. يمكن لـ DevAudit الاتصال مباشرة بمستودع مشروع مستضاف على GitHub وإجراء تدقيق لمصدر الحزمة وتكوين التطبيق.
دعم PowerShell. يمكن أيضًا تشغيل DevAudit داخل بيئة إدارة النظام PowerShell كأوامر cmdlets. العمل على دعم PowerShell متوقف حاليًا ولكنه سيستأنف في المستقبل القريب مع دعم Powershell متعدد المنصات على كل من Windows و Linux.


