
 somekirill/wordlist_generator
مُولِّد قوائم كلمات فريدة من نوعها.

قائمة كلمات مبنية من كلمات هدفك نفسه، حتى تختبر المسارات والنطاقات الفرعية والمعاملات التي لا تحتوي عليها قوائم الكلمات العامة.
معظم الباحثين يقومون بالـ fuzzing باستخدام القوائم القليلة نفسها: SecLists raft، وAssetnote، وOneListForAll. إنها قوائم جيدة، وهذه هي المشكلة. في برنامج شائع، كل مسار فيها قد طلبه مئات الأشخاص قبلك، وكل ما عثروا عليه قد تم الإبلاغ عنه.
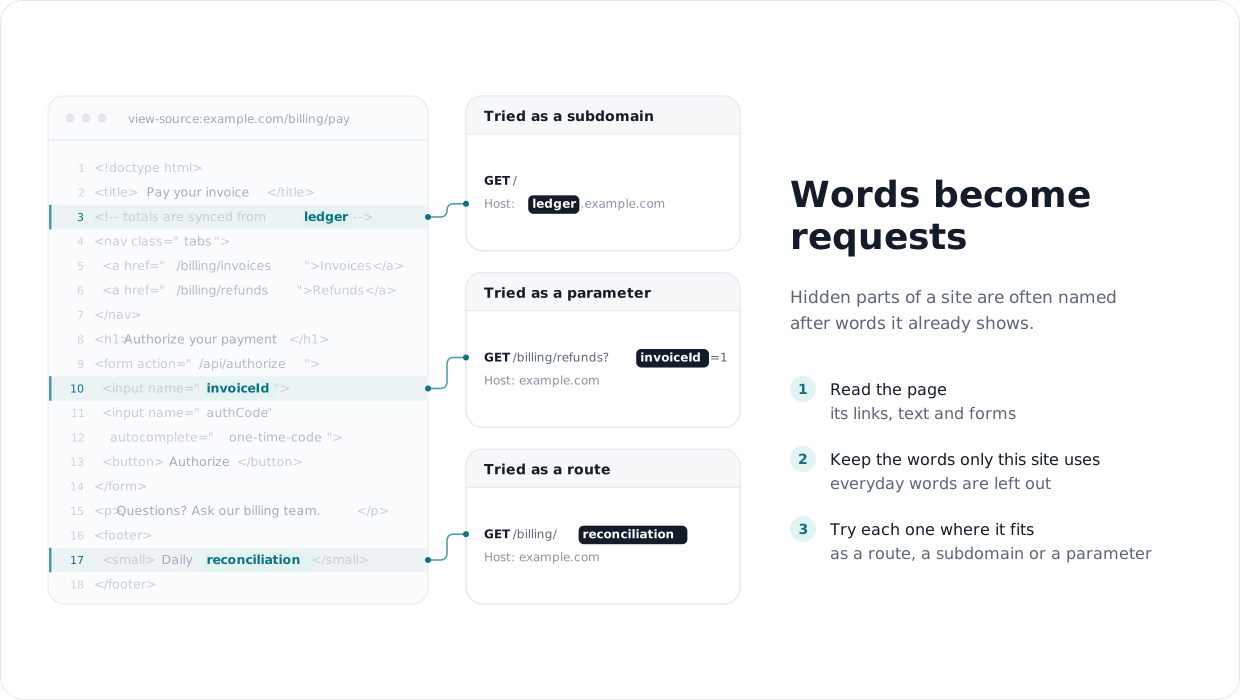
ما يتبقى tends إلى أن يكون مسمّى باسم الهدف نفسه: اسم منتج، فريق داخلي، حقل من نموذج قديم. لا تحتوي أي قائمة عامة على ledger.example.com أو /billing/reconciliation، لكن الهدف قد يذكر كليهما. قد يكون في تعليق HTML، أو حاشية، أو اسم حقل إدخال.
اقرأ ما يعرضه الهدف بالفعل وحوّله إلى طلبات لا يرسلها أحد غيرك. وصف tomnomnom هذا النهج في "Who, What, Where, When"؛ وهذه الأداة تقوم بالقراءة نيابة عنك:
ما ينتج قصير، عادةً من مئات إلى بضعة آلاف من الكلمات بدلًا من عشرات الآلاف، ومخصص لهذا الهدف وحده. إذا قام شخص آخر بعمل fuzzing لنفس البرنامج باستخدام raft، فستتداخل قائمتك مع قائمته قليلًا جدًا.
| الوضع | ما يستخرجه | مثال |
|---|---|---|
| (افتراضي) | كلمات من نص الصفحات | reconciliation، chargebacks |
-dir | أسماء المجلدات من عناوين URL، بما في ذلك المجلدات النقطية | .git، ledger-sync |
-f | أسماء الملفات، بما في ذلك الملفات النقطية | .htaccess، export-2023.csv |
-p | أسماء المعاملات، جاهزة لـ x8 أو Arjun | invoiceId، authCode |
-c | تعليقات HTML | TODO remove /internal/debug |
مع --links فإنه يتبع أيضًا الروابط وحقول النماذج في الصفحات، وليس فقط عناوين URL المؤرشفة.
الهدف الذي يستخدم invoice وpayment وrefund من المحتمل أيضًا أن يكون لديه شيء يُسمى billing أو receipts أو refund-policy، حتى لو لم تره الأرشيفات قط. مع -x تجمّع الأداة الكلمات التي وجدتها حسب المعنى وتقترح كلمات تناسب كل مجموعة. يعمل نموذج صغير على وحدة المعالجة المركزية لديك، لذا لا تغادر كلمات الهدف جهازك أبدًا. كما تعيد تركيب أجزاء اسم الهدف نفسه: delete_account وuser_profile تعطيان delete_user.
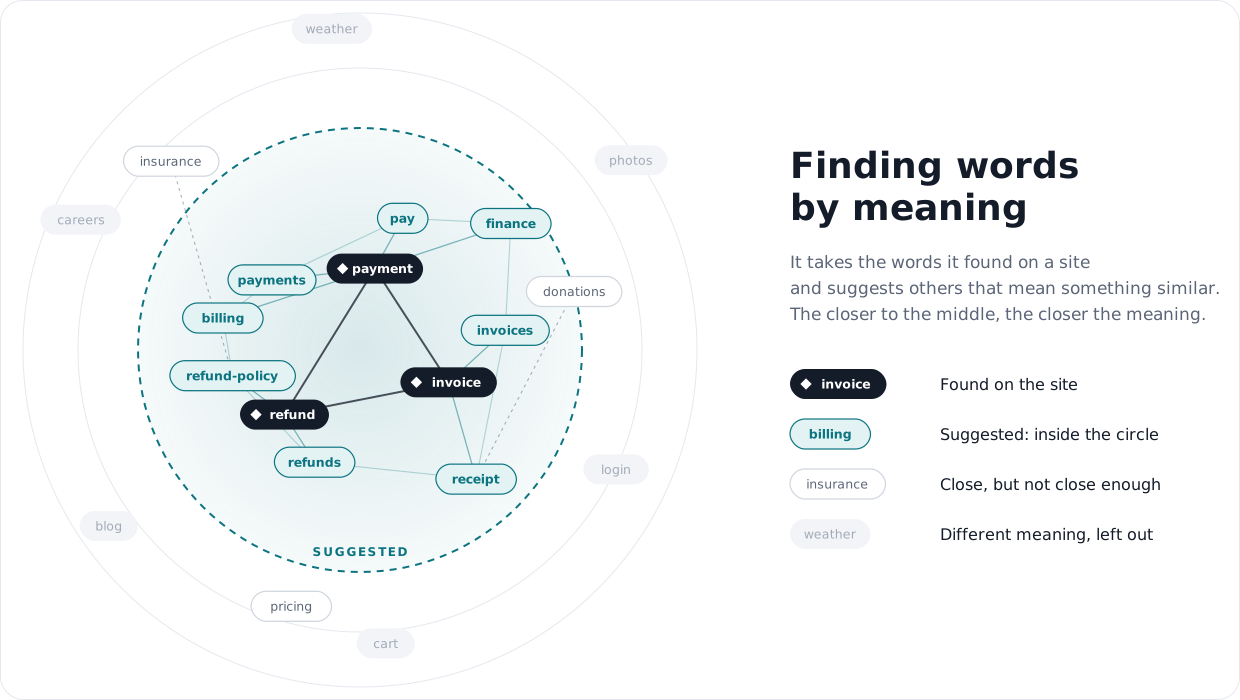
يسرد -p أسماء المعاملات التي يستخدمها الهدف بالفعل، ويقترح -p -x معاملات جديدة مبنية عليها: إذا كان الهدف يستخدم invoiceId وuser، فإنه يجرّب userId. ويضيف أسماء المعاملات الواقعية الأكثر شيوعًا التي تقع قريبة من تلك التي وجدها. المعاملات التي تُرى في نموذج واحد تستحق التجربة على كل مسار آخر؛ فهكذا يتم العثور على العديد من ثغرات IDOR وmass-assignment.
القائمة المُولَّدة تغطي ما هو خاص بالهدف؛ لا يزال raft وAssetnote يغطيان المسارات الشائعة التي يمتلكها كل موقع. شغّل كليهما. الاقتراحات من -x هي تخمينات مرتّبة حسب مدى ملاءمتها، لذا يأخذ head -n 500 الأفضل منها. على أدلة حقيقية محجوزة من 9 أهداف bug bounty، وجد خلط 500 اقتراح في raft عددًا من المسارات مساوٍ لما وجده raft وحده بالحجم نفسه، لذا تعامل مع -x كطريقة لاستكشاف موضوعات الهدف نفسه. التفاصيل في docs/expansion.md.
اختبر فقط الأهداف المسموح لك باختبارها.
يتطلب Python 3.11+ وgau.
$ go install github.com/lc/gau/v2/cmd/gau@latest
$ git clone https://github.com/SomeKirill/wordlist_generator
$ cd wordlist_generator
$ pip3 install -r requirements.txt
$ pip3 install -r requirements-semantic.txt   # optional, only for -x neighbours
$ ./wordlist_generator.py -d example.com > words.txt              # words from the pages
$ ./wordlist_generator.py -d example.com -dir > dirs.txt           # directory names
$ ./wordlist_generator.py -d example.com -p --links > params.txt   # parameter names
$ ./wordlist_generator.py -d example.com -dir -x --limit 1000 > new-dirs.txt
$ ffuf -u https://example.com/FUZZ -w dirs.txt -w new-dirs.txt
فقط قائمة الكلمات تُكتب إلى stdout، لذا فإن إعادة التوجيه آمنة. يسرد ./wordlist_generator.py -h كل خيار.
-x، وعرض العنقود (--coverage)، والنتائج المقاسة والحدود.-x بالتنزيل عند أول استخدام (لا يتم تضمين أي شيء من طرف ثالث): نموذج snowflake-arctic-embed-xs (Apache-2.0)، وقوائم كلمات Assetnote لـ --pool web و--pool params، وwordfreq (البيانات CC BY-SA 4.0) لـ --pool web.مرخّص بموجب Apache License 2.0.






