SILENTCHAIN AI™ - إصدار المجتمع
ملاحظة: هذا هو إصدار المجتمع. تتوفر الإصدارات التجارية والاحترافية ذات الميزات المتقدمة بشكل منفصل.
🌟 نظرة عامة
SILENTCHAIN AI™ - إصدار المجتمع هو امتداد لـ Burp Suite يجلب قوة الذكاء الاصطناعي إلى اختبار أمان تطبيقات الويب. باستخدام نماذج الذكاء الاصطناعي المتقدمة، يقوم SILENTCHAIN بإجراء تحليل سلبي ذكي لحركة مرور HTTP لتحديد ثغرات OWASP Top 10، وسوء التكوين الأمني، ونواقل الهجوم المحتملة.
لماذا SILENTCHAIN؟
تعتمد ماسحات الأمان التقليدية على التوقيعات والأنماط المحددة مسبقًا. SILENTCHAIN AI™ يتجاوز ذلك من خلال:
- 🧠 تحليل مدعوم بالذكاء الاصطناعي: يستفيد من نماذج اللغة المتقدمة (Burp AI، Ollama، OpenAI، Claude، Gemini، Azure) للكشف الذكي عن الثغرات
- 🎯 كشف واعٍ بالسياق: يفهم منطق التطبيق وسياق الأعمال، وليس مجرد مطابقة الأنماط
- ⚡ فحص في الوقت الفعلي: يحلل حركة المرور أثناء تدفقها عبر وكيل Burp
- 📊 تقارير احترافية: ينشئ نتائج مفصلة مع تعيينات CWE و OWASP وإرشادات المعالجة
- 🔄 صفر إيجابيات كاذبة: يقلل التحقق بالذكاء الاصطناعي من الضوضاء ويركز على الثغرات الحقيقية
- 🆓 إصدار المجتمع: قدرات تحليل سلبي مجانية
✨ الميزات
القدرات الأساسية
🔍 التحليل السلبي بالذكاء الاصطناعي
- تحليل تلقائي لحركة المرور داخل النطاق كفحص سلبي لماسح Burp (على سبيل المثال، التدقيق السلبي المباشر لـ Burp لحركة مرور الوكيل)؛ لا يرسل الفحص السلبي أبدًا طلبات إلى الهدف
- تحليل عند الطلب لأي طلب من قائمة النقر بزر الماوس الأيمن
- كشف ثغرات OWASP Top 10
- نتائج أمنية معيّنة وفق CWE
- تسجيل ثقة ذكي
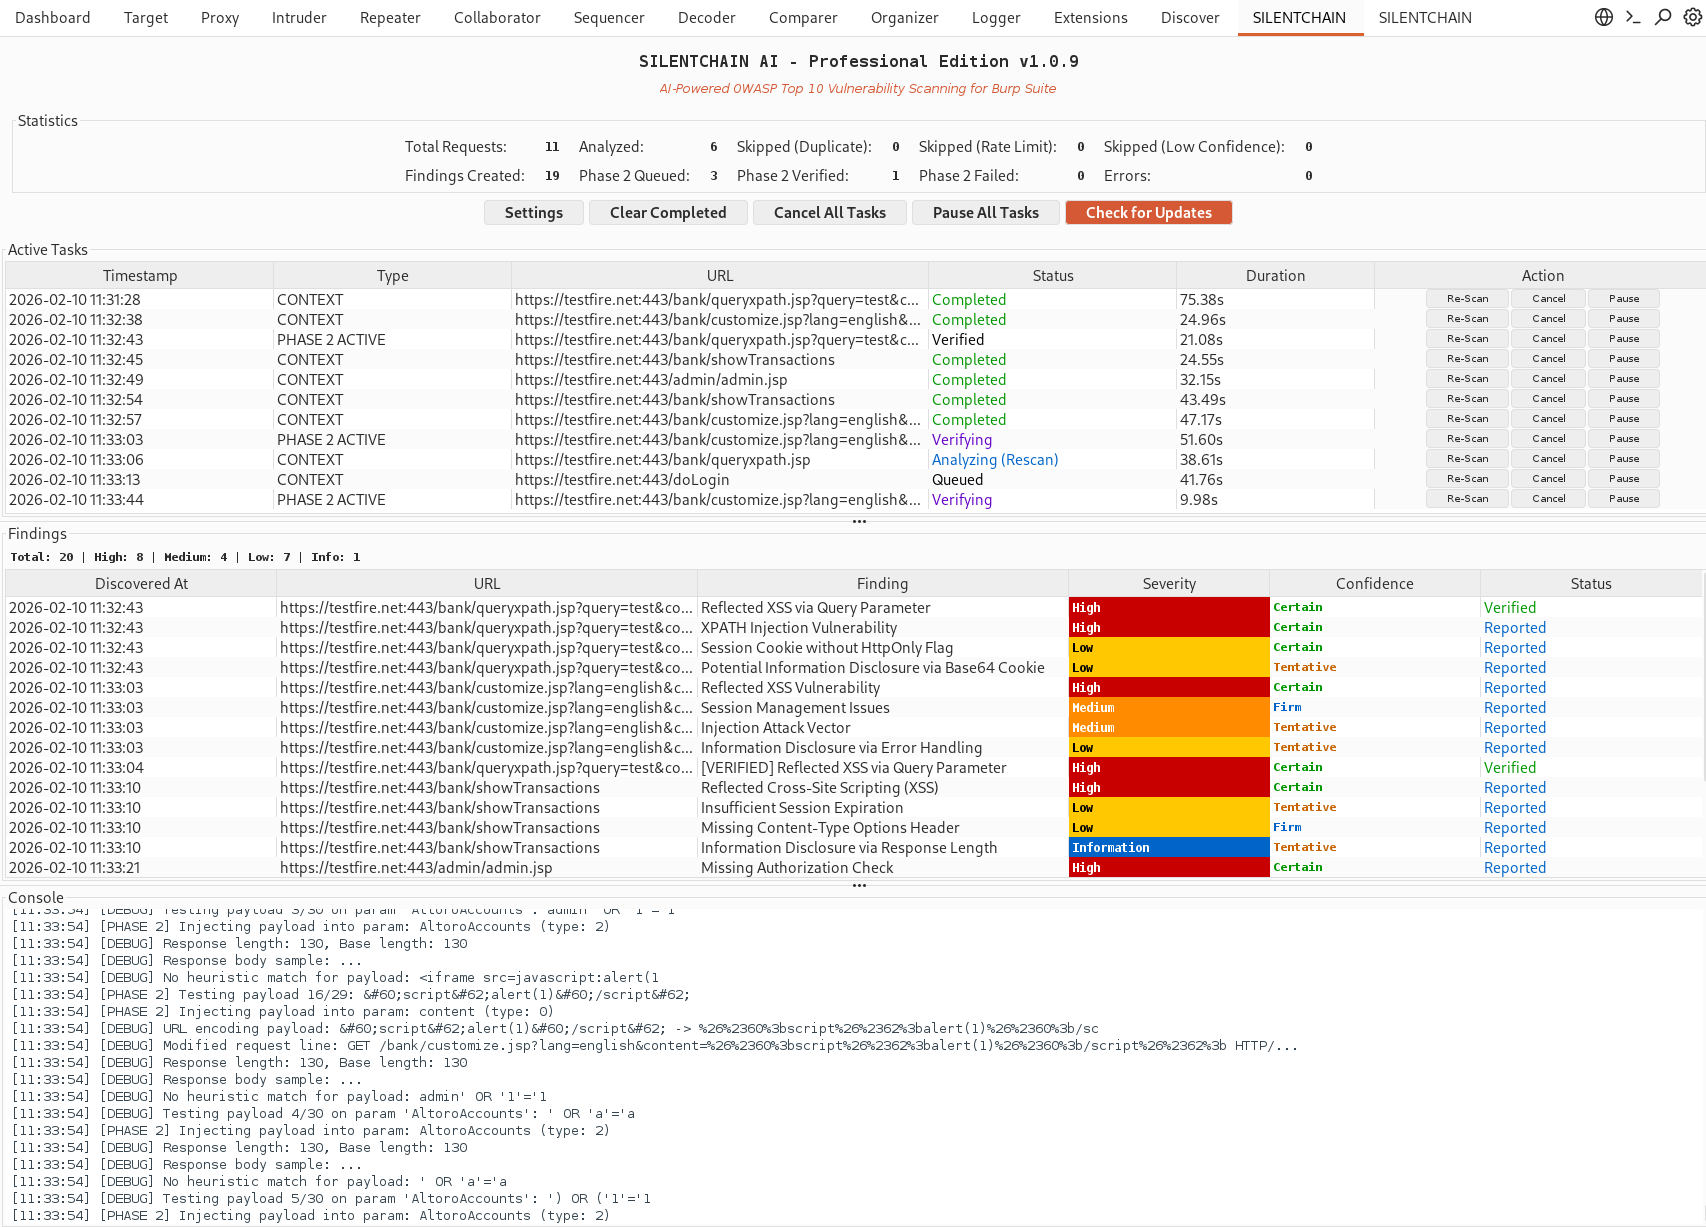
🎨 واجهة مستخدم احترافية
- لوحة تحكم حديثة وبديهية
- لوحة نتائج مباشرة مع ترميز لوني حسب الخطورة
- تتبع المهام وإدارتها
- تسجيل مدمج في وحدة التحكم
🤖 دعم متعدد للذكاء الاصطناعي
- Burp AI (افتراضي؛ بدون إعداد؛ تُرسل المطالبات عبر Burp إلى خدمة Burp AI من PortSwigger وتستخدم أرصدة Burp AI)
- Ollama (محلي، مجاني، يركز على الخصوصية)
- OpenAI (GPT-4 / GPT-4o)
- Claude (Anthropic)
- Gemini (Google)
- Azure OpenAI / Foundry
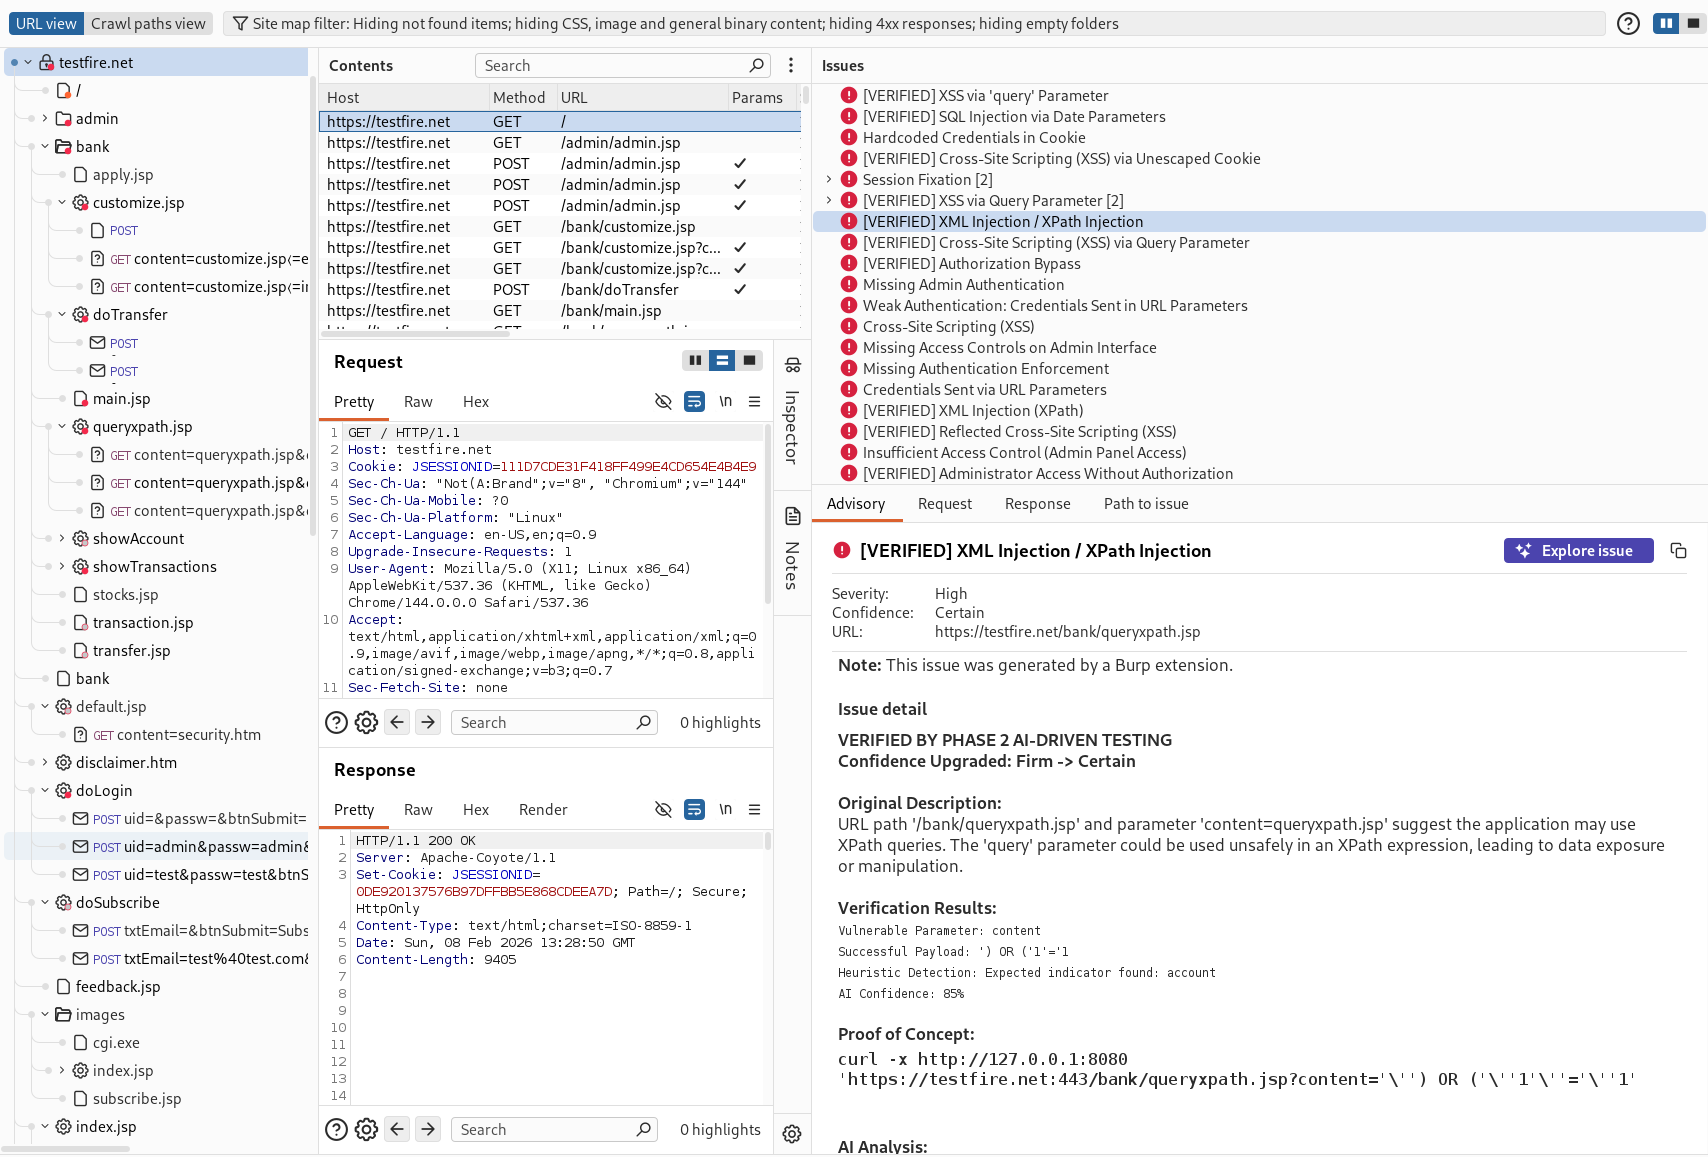
📋 تقارير ذكية
- أوصاف مفصلة للثغرات
- تحديد المعاملات المتأثرة
- تعيينات CWE و OWASP
- توصيات المعالجة
- روابط مباشرة إلى موارد الأمان
🛡️ خصوصية البيانات (DataSanitizer)
- مفعّل دائمًا: تُستبدل بيانات الاعتماد بـ
[REDACTED] قبل أي طلب ذكاء اصطناعي، بغض النظر عن إعداد المُنقّي: قيم ملفات تعريف الارتباط، وقيم ترويسات Authorization ومفاتيح API/الرموز، والمعاملات / حقول JSON المسماة كبيانات اعتماد (password، token، api_key، session...) في عنوان URL، والترويسات التي تحمل عناوين URL (Referer، Location)، وعينة المعاملات، وأجسام الطلب والاستجابة (form، JSON بما في ذلك القيم المتداخلة، multipart، XML، مدخلات نماذج HTML) (تُحفظ الأسماء وسمات Set-Cookie ومخطط Authorization)
- المُنقّي مفعّل افتراضيًا - بالإضافة إلى ذلك يحجب الأسرار والبيانات الشخصية في بقية التبادل ويحيّد أنماط حقن المطالبات، لكل مزوّد (Burp AI، Ollama ومزوّدو السحابة)
- حجب ثنائي الاتجاه: تُستبدل القيم الحساسة بعناصر نائبة
[REDACTED_*] قبل الإرسال إلى مزوّد الذكاء الاصطناعي، ثم تُستعاد في الاستجابة
- يكتشف ويحجب:
- مفاتيح API - OpenAI (
sk-)، GitHub (ghp_)، AWS (AKIA)، GitLab (glpat-)، Slack (xoxb_)
- ترويسات Authorization - رموز Bearer، مصادقة Basic
- بيانات الاعتماد - حقول password/secret/token، عناوين URI بصيغة
user:pass@host
- ملفات تعريف ارتباط الجلسة - معرّفات الجلسة، رموز CSRF، JWTs، رموز المصادقة
- عناوين البريد الإلكتروني
- عناوين IP وأسماء المضيفين - تفاصيل البنية التحتية للهدف
- يمكن إيقاف تشغيل المُنقّي في الإعدادات للمستخدمين المتقدمين (يظل حجب الترويسات مطبقًا)
- يُعامل مخرجات الذكاء الاصطناعي كغير موثوقة: تُنقّى عناوين النتائج ولا تعرض جداول SILENTCHAIN أبدًا HTML
كشف الثغرات
يكتشف SILENTCHAIN AI™ مجموعة واسعة من المشكلات الأمنية بما في ذلك:
| الفئة | الثغرات |
|---|
| الحقن | SQL Injection، NoSQL Injection، Command Injection، LDAP Injection، XPath Injection |
| البرمجة النصية عبر المواقع | Reflected XSS، Stored XSS، DOM-based XSS |
| المصادقة | Broken Authentication، مشكلات إدارة الجلسة، تعرّض بيانات الاعتماد |
| التحكم في الوصول | IDOR، Broken Authorization، تصعيد الامتيازات |
| التشفير | تشفير ضعيف، SSL/TLS غير آمن، تعرّض البيانات الحساسة |
| التكوين | سوء التكوين الأمني، بيانات اعتماد افتراضية، تفعيل وضع التصحيح |
| XXE | هجمات XML External Entity |
| إلغاء التسلسل | إلغاء التسلسل غير الآمن |
| المكوّنات | تبعيات مصابة بثغرات، مكتبات قديمة |
🚀 البدء السريع
المتطلبات الأساسية
- Burp Suite Professional 2025.8 أو أحدث. لا يتم دعم Burp Suite Community Edition و Burp Suite DAST: في إصدار Community يُحمّل الامتداد، ويسجّل السبب، ويبقى خاملًا.
- تفعيل 'Use AI' لـ SILENTCHAIN في Extensions → Installed. يكون معطّلًا افتراضيًا للامتدادات المحمّلة يدويًا (يسأل Burp عند التثبيت من BApp Store). هذا يتحكم في كل مزوّد، بما في ذلك Ollama؛ إذا تم إيقاف الذكاء الاصطناعي عالميًا في إعدادات AI في Burp، فلن يُرسل شيء.
- بيئة تشغيل Java 21 (مضمّنة مع إصدارات Burp الحالية)
- مزوّد ذكاء اصطناعي (واحد مما يلي):
- Burp AI (افتراضي؛ بدون إعداد؛ يستخدم أرصدة Burp AI)
- Ollama (مجاني، محلي، يركز على الخصوصية)
- مفتاح OpenAI API
- مفتاح Claude (Anthropic) API
- مفتاح Gemini (Google) API
- Azure OpenAI / Foundry
التثبيت
-
تنزيل الامتداد
- احصل على أحدث
silentchain-community-edition.jar من GitHub Releases (يقدّم هذا الرابط دائمًا أحدث إصدار). الإصدارات المحددة (silentchain-community-edition-X.Y.Z.jar) موجودة على صفحة Releases.
- أو ابنِه من المصدر: ينتج
./gradlew shadowJar الملف build/libs/silentchain-community-edition-<version>.jar (يتضمن Gradle wrapper؛ ويتم توفير JDK 21 toolchain تلقائيًا إذا كان مفقودًا).
-
تحميله في Burp Suite
- انتقل إلى Extensions → Installed → Add
- اضبط Extension type: Java
- اختر ملف
.jar الذي تم تنزيله وانقر على Next
- في Extensions → Installed، فعّل Use AI لـ SILENTCHAIN (مطلوب لكل مزوّد)
-
إعداد مزوّد الذكاء الاصطناعي
- انقر على Settings في تبويب SILENTCHAIN Community، أو ابحث في نافذة Settings في Burp عن
SILENTCHAIN
- اختر مزوّدًا - يعمل Burp AI بدون أي إعداد. بالنسبة لمزوّد خارجي، اضبط API URL / المفتاح / النموذج وانقر على Test Connection. تُطبّق التغييرات فورًا (لا يوجد زر Save).