 shadow1ng/fscan
أداة فحص شاملة للشبكات الداخلية، تُسهّل الفحص الآلي والشامل للثغرات بنقرة واحدة.
# Fscan
[English](https://github.com/shadow1ng/fscan/blob/main/README_EN.md)
أداة فحص شاملة للشبكات الداخلية، فحص ثغرات آلي بضغطة واحدة.
**الإصدار**: 2.2.2
## الميزات الوظيفية
### قدرات الفحص
- **اكتشاف المضيفين** - كشف الحيوية عبر ICMP/Ping، يدعم إحصاءات الحيوية لنطاقات الشبكة الكبيرة من الفئة B/C
- **فحص المنافذ** - فحص TCP كامل الاتصال، يتضمن 133 منفذاً شائعاً، يدعم مجموعات المنافذ (web/db/service/all)
- **التعرف على الخدمات** - تعرف ذكي على البروتوكولات، يدعم مطابقة بصمات أكثر من 20 نوعاً من الخدمات
- **استكشاف الويب** - عناوين المواقع، بصمات CMS، الوسائط الوسيطة للويب، التعرف على WAF/CDN (أكثر من 40 بصمة)
### قدرات التخمين
- **تخمين كلمات المرور الضعيفة** - تخمين 28 نوعاً من الخدمات (SSH/RDP/SMB/FTP/MySQL/MSSQL/Oracle/Redis وغيرها)
- **تصادم Hash** - يدعم مصادقة NTLM Hash (SMB/WMI)
- **تسجيل الدخول بمفتاح SSH** - يدعم المصادقة بالمفتاح الخاص
- **قواميس ذكية** - يتضمن أكثر من 100 كلمة مرور ضعيفة شائعة، يدعم استبدال متغير {user}
### كشف الثغرات
- **الثغرات عالية الخطورة** - MS17-010 (EternalBlue)، SMBGhost (CVE-2020-0796)
- **الوصول غير المصرح به** - كشف الوصول غير المصرح به لـ Redis/MongoDB/Memcached/Elasticsearch وغيرها
- **فحص POC** - يتضمن POC لثغرات الويب، يدعم صيغة Xray POC
- **DNSLog** - يدعم الكشف عبر DNSLog الخارجي
### استغلال الثغرات
- **استغلال Redis** - كتابة المفتاح العام، كتابة المهام المجدولة، كتابة WebShell، RCE عبر النسخ الرئيسي-التابع
- **استغلال MS17-010** - حقن ShellCode، يدعم إضافة مستخدمين وتنفيذ الأوامر
- **تنفيذ أوامر SSH** - تنفيذ الأوامر تلقائياً بعد نجاح المصادقة
### الوحدات المحلية
- **جمع المعلومات** - معلومات النظام، متغيرات البيئة، معلومات وحدة التحكم بالمجال، إعدادات بطاقة الشبكة
- **الحصول على بيانات الاعتماد** - تفريغ الذاكرة (MiniDump)، تسجيل لوحة المفاتيح، تصدير السجل
- **الحفاظ على الصلاحيات** - خدمة Systemd، خدمة Windows، المهام المجدولة، عناصر بدء التشغيل، LD_PRELOAD
- **Shell عكسي** - Shell أمامي، Shell عكسي، خدمة وكيل SOCKS5
- **كشف مضادات الفيروسات** - التعرف على برامج الأمان المثبتة على المضيف المستهدف
- **تنظيف الآثار** - أداة تنظيف السجلات
### الإدخال والإخراج
- **إدخال الأهداف** - IP/CIDR/نطاق/URL، يدعم الاستيراد الجماعي من ملفات
- **قواعد الاستبعاد** - يدعم استبعاد مضيفين ومنافذ محددة
- **صيغ الإخراج** - إخراج متعدد الصيغ TXT/JSON/CSV
- **الوضع الصامت** - بدون Banner، بدون شريط تقدم، بدون إخراج ملون
### التحكم بالشبكة
- **دعم الوكلاء** - وكيل HTTP/SOCKS5، يدعم تحديد بطاقة الشبكة
- **التحكم بإرسال الحزم** - تحديد المعدل، التحكم بالحد الأقصى لعدد الحزم المرسلة
- **التحكم بالمهلة** - مهلة المنفذ، مهلة الويب، المهلة العامة قابلة للتهيئة بشكل مستقل
- **التحكم بالتزامن** - خيوط فحص المنافذ وخيوط فحص الخدمات قابلة للتهيئة بشكل مستقل
### الميزات الموسعة
- **تضمين SDK** - `pkg/fscan` يوفر Go SDK، يمكن تضمينه في Agent أو منصة أمنية، يدعم التحكم بالمهام (Pause/Resume)، استدعاءات التقدم الفورية، تتبع TaskID
- **واجهة إدارة الويب** - إدارة مرئية لمهام الفحص (ترجمة شرطية -tags web)
- **بيئة مختبر Lab** - بيئة Docker مختبرية مدمجة للاختبار والتعلم
- **بنية إضافات** - فصل إضافات الخدمات/إضافات الويب/الإضافات المحلية، سهلة التوسيع
- **دعم متعدد اللغات** - تبديل الواجهة بين الصينية والإنجليزية (-lang zh/en)
- **إحصاءات الأداء** - تقرير أداء بصيغة JSON (-perf)
## سجل تحديثات v2.1.0
> يتضمن هذا التحديث **262 commit**، يغطي 30 ميزة جديدة، 120 إصلاحاً، 54 إعادة هيكلة، 14 تحسين أداء، 20 تحسين اختبار.
### إعادة هيكلة البنية
- **إزالة المتغيرات العامة** - الانتقال إلى كائنات Config/State، تحسين الأمان التزامني وقابلية الاختبار
- **دمج إضافة SMB** - توحيد smb/smb2/smbghost/smbinfo في إضافة موحدة، إضافة smb_protocol.go
- **إعادة هيكلة استكشاف الخدمات** - تنفيذ آلية fallback بنمط Nmap، تحسين استراتيجية التعرف على بصمات المنافذ
- **إعادة هيكلة نظام الإخراج** - كتابة TXT الفورية على القرص + آلية الكتابة المزدوجة، حل مشاكل فقدان النتائج وعدم الترتيب
- **ترقية إطار i18n** - الانتقال إلى go-i18n، تغطية كاملة لوحدات core/plugins/webscan
- **إعادة هيكلة HostInfo** - تغيير حقل Ports من string إلى int، أمان النوع
- **تحسين تعقيد الدوال** - clusterpoc(125→30)، EnhancedPortScan(111→20)
- **تدقيق الكود** - إصلاح مشاكل المستوى P0-P2، تنظيف deadcode
- **تحسين نظام السجلات** - تنظيف استدعاءات LogDebug (71→18)، تبسيط إخراج سجلات بدء التشغيل
### تحسينات الأداء
- **الترجمة المسبقة للتعبيرات النمطية** - ترجمة مسبقة عالمية للتعبيرات النمطية، تجنب تكاليف الترجمة المتكررة
- **تحسين الذاكرة** - تغيير map[string]bool إلى map[string]struct{} لتوفير الذاكرة
- **مطابقة البصمات المتزامنة** - مطابقة متوازية متعددة الخيوط، تسريع التعرف
- **إعادة استخدام الاتصالات** - إعادة استخدام موزع SOCKS5 العام، تجنب المصافحة المتكررة
- **جدولة النافذة المنزلقة** - تجمع خيوط تكيفي + مكرر تدفقي، تحسين فحص المنافذ
- **تحسين ذاكرة CEL المؤقتة** - ذاكرة مؤقتة لبيئة CEL في فحص POC، تقليل التهيئة المتكررة
- **استخراج متغيرات مستوى الحزمة** - proxyFailurePatterns/resourceExhaustedPatterns/sslSecondProbes وغيرها
- **تخصيص السعة المسبق** - تبسيط سلاسل التحويل، استبدال النصوص لمرة واحدة
- **تحسين الأمان التزامني** - تحسين دقة الأقفال وتخصيص الذاكرة
### ميزات جديدة
- **واجهة إدارة الويب** - إدارة مرئية لمهام الفحص، تخطيط متجاوب وعرض التقدم
- **توافق POC متعدد الصيغ** - دعم POC بصيغتي xray وafrog
- **وضع الفحص الذكي** - إزالة التكرار بمرشح Bloom + تحسين الوكيل
- **مكتبة بصمات معززة** - دمج FingerprintHub (3139 بصمة)
- **التعرف على بصمة Favicon** - دعم مطابقة hash بصيغتي mmh3 وMD5
- **مستخرج الإصدارات العام** - استخراج تلقائي لمعلومات إصدار الخدمات
- **ترتيب أولوية البصمات** - ترتيب ذكي لنتائج المطابقة
- **كشف البروتوكول الذكي** - تعرف تلقائي على نوع بروتوكول HTTP/HTTPS
- **ميزة تحديد بطاقة الشبكة** - دعم سيناريوهات VPN (معامل -iface)
- **ملف استبعاد المضيفين** - دعم قراءة المضيفين المستبعدين من ملف (معامل -ehf)
- **تحديد معدل ICMP بنظام الدلو** - منع انهيار الموجهات بسبب الفحص عالي السرعة
- **إعادة محاولة فحص المنافذ** - آلية إعادة الفحص التلقائي عند الفشل
- **مصادقة RDP الحقيقية** - دمج مكتبة grdp للتعرف على بصمة النظام
- **قائمة ملفات SMB/FTP** - سرد الملفات تلقائياً عند الوصول المجهول
- **التعرف المزدوج على إعادة التوجيه 302** - التعرف على بصمات الاستجابة الأصلية والاستجابة بعد إعادة التوجيه معاً
- **ملخص URLs في إخراج TXT** - إضافة قائمة عناوين خدمات الويب في النهاية لتسهيل الاختبار الجماعي
- **دمج نواة nmap** - ثلاث تحسينات رئيسية: استراتيجية الاستكشاف/محرك المطابقة/تحليل الإصدارات
- **ترجمة الإضافات الانتقائية** - نظام Build Tags، يدعم الترجمة المستقلة لإضافات الخدمات/المحلية/الويب
- **توسيع المنافذ الافتراضية** - من 62 إلى 133 منفذاً شائعاً
- **دعم فحص جميع المنافذ** - توسيع حدود نطاق المنافذ
- **التحكم بإعادة توجيه HTTP** - حد قابل للتهيئة لعدد مرات إعادة التوجيه
- **دعم تحليل الأداء** - إضافة تحليل أداء pprof واختبارات benchmark
- **إحصاءات حزم TCP** - إضافات الخدمات تدعم إحصاء إرسال حزم TCP
- **مختبر fscan-lab** - منصة تدريب لاختراق الشبكات الداخلية، تغطي جميع سيناريوهات الثغرات (غير مكتمل)
- **تعزيز استغلال Redis** - نقل وظائف استغلال Redis الكاملة (كتابة المفتاح العام/المهام المجدولة/WebShell/RCE الرئيسي-التابع)
- **إعادة هيكلة إضافة rsync** - إعادة هيكلة منطق المصادقة باستخدام مكتبة go-rsync
### إصلاح الأخطاء (120 إصلاحاً، إدراج الإصلاحات الرئيسية)
- **panic المؤشر الفارغ في RDP** - إصلاح الانهيار الناتج عن تحليل الشهادات (#551)
- **فقدان نتائج الفحص الجماعي** - إصلاح مشكلة إغفال الفحص واسع النطاق (#304)
- **صيغة إخراج JSON** - إصلاح خطأ صيغة الإخراج (#446)
- **كشف كلمات مرور Redis الضعيفة** - إصلاح مشكلة إغفال الكشف (#447)
- **الحفظ الفوري للنتائج** - إصلاح عدم حفظ نتائج الفحص في الوقت المناسب (#469)
- **تجاوز تحليل Nmap** - إصلاح خطأ تحليل الهروب الثماني (#478)
- **تسابق التعرف على البصمات** - إصلاح مشكلة التسابق في webtitle/webpoc (#474)
- **التحقق من اتصال MySQL** - التبديل إلى التحقق عبر قاعدة information_schema
- **الخطأ في تحديد منافذ الوكيل** - إصلاح الخطأ في تحديد حالة المنافذ في وضع الوكيل
- **مهلة Context** - إصلاح 22 حالة عدم استجابة للمهلة في الإضافات
- **حالة التسابق في ICMP** - إصلاح مشكلة التنافس في الفحص المتزامن
- **صيغة عنوان IPv6** - إصلاح 4 حالات تنسيق عناوين
- **تجمّد POC عالي التزامن** - إصلاح مشكلة عدم انتشار Context
- **فقدان النتائج عند Ctrl+C** - إضافة معالجة الإشارات لضمان كتابة النتائج
- **عرض SOCKS5 الكامل** - إضافة التحقق من اتصال الوكيل
- **تسرب استكشاف الخدمات** - إصلاح مشكلة عدم إغلاق الاتصالات بشكل صحيح
- **إسقاط استجابة webtitle** - إصلاح إسقاط بعض بيانات الاستجابة مما أدى لفشل التعرف
- **فقدان معلومات ثغرات TXT** - إصلاح إغفال تفاصيل الثغرات في الإخراج
- **فقدان بصمات JSON** - توحيد صيغة Target لنتائج SERVICE
- **عرض وقت الفحص** - إصلاح مشكلة عرض وقت الإنجاز كـ 0
- **سجلات ثغرات زائفة** - إعادة هيكلة نظام إخراج TXT لإزالة الإنذارات الكاذبة
- **مسارات Redis عبر المنصات** - إصلاح مشاكل المسارات والمهلة في وظائف الاستغلال
- **تحذيرات ترجمة Windows** - إصلاح توافق منصة fscan-lite
- **توافق Go 1.20** - تخفيض التبعيات للحفاظ على التوافق
### تحسينات الاختبار (20 تحسيناً)
- **اختبارات الوحدة** - تغطية الوحدات الأساسية 74-100%
- **اختبارات الأمان التزامني** - اختبارات مخصصة لكائن State ومحرك مطابقة البصمات
- **اختبارات التكامل** - فحص الويب/فحص المنافذ/استكشاف الخدمات/مصادقة SSH/استكشاف ICMP
- **اختبارات معاملات CLI** - التحقق من تحليل معاملات سطر الأوامر
- **اختبارات الأداء المعيارية** - benchmark لـ AdaptivePool واستراتيجية استكشاف الخدمات
- **اختبارات ResultBuffer** - التحقق من إزالة التكرار وتقييم الاكتمال
### تحسينات هندسية
- **تحسين عملية CI** - ترقية golangci-lint v2، تبسيط خطوات البناء
- **أتمتة Issues** - تحسين قوالب GitHub Issue، سير عمل أتمتة Project
- **إصلاح شامل لـ Lint** - اجتياز revive/errcheck/shadow/staticcheck/gosimple بالكامل
- **إعادة كتابة README** - تحديث شامل للوثائق الصينية والإنجليزية
- **توحيد تنسيق الكود** - توحيد gofmt/goimports
## البدء السريع
```bash
# فحص نطاق C
./fscan -h 192.168.1.1/24
# تحديد المنافذ
./fscan -h 192.168.1.1 -p 22,80,443,3389
# كشف الحيوية فقط
./fscan -h 192.168.1.1/24 -ao
# تعطيل التخمين
./fscan -h 192.168.1.1/24 -nobr
# فحص الويب
./fscan -u http://192.168.1.1
# الإضافات المحلية
./fscan -local systeminfo
# تصادم Hash
./fscan -h 192.168.1.1 -m smb2 -user admin -hash xxxxx
# كتابة المفتاح العام في Redis
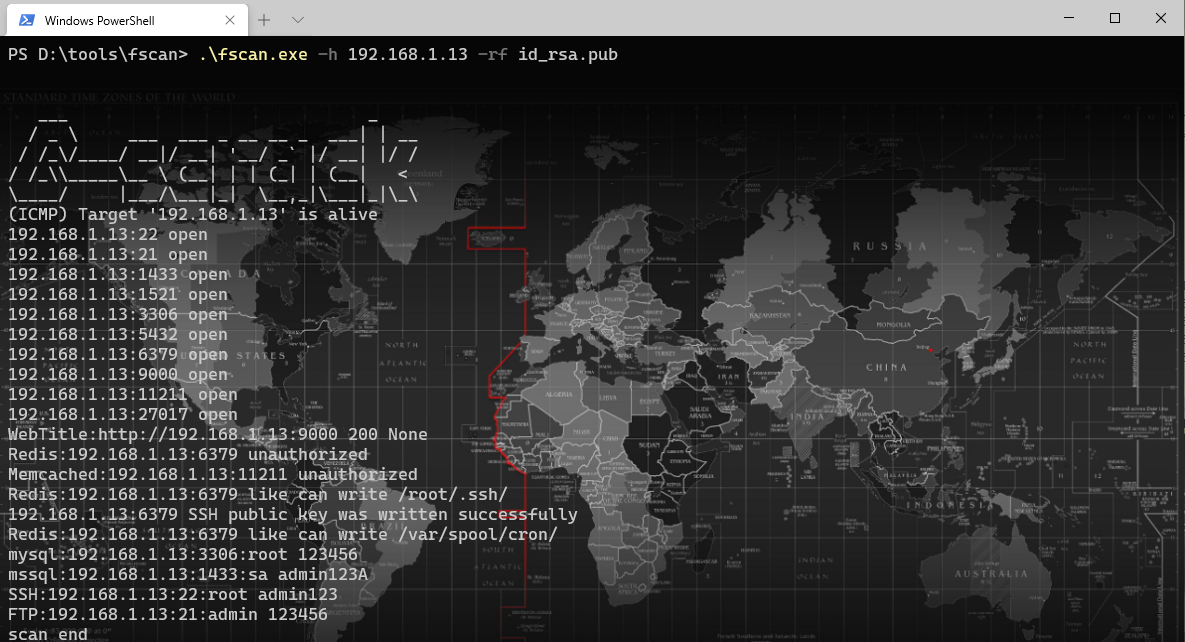
./fscan -h 192.168.1.1 -m redis -rf id_rsa.pub
```
## الترجمة
```bash
# الترجمة القياسية
go build -ldflags="-s -w" -trimpath -o fscan .
# مع واجهة إدارة الويب
go build -tags web -ldflags="-s -w" -trimpath -o fscan-web .
```
## التثبيت
```bash
# Arch Linux
yay -S fscan-git
```
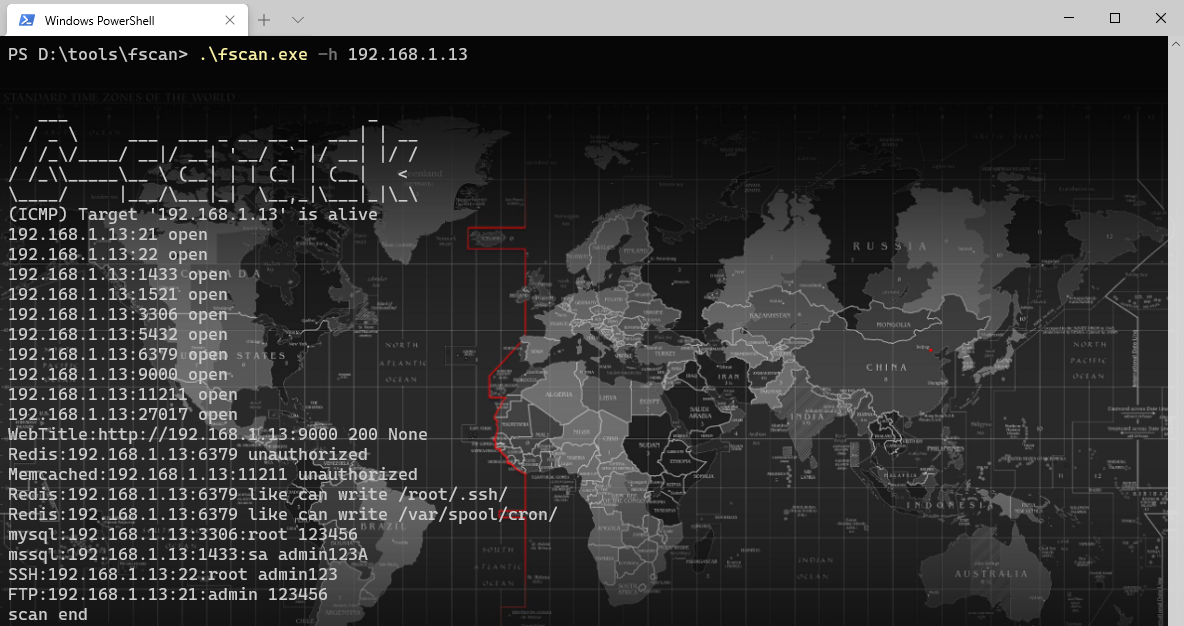
## لقطات الشاشة
استخدم `fscan -list-plugins` لعرض أسماء الوحدات المتاحة في البناء الحالي وأنواعها ومنافذها الافتراضية وطريقة استدعائها.
عند تحديد وحدة ذات منفذ ثابت عبر `-m` دون تمرير `-p/-pf`، يستخدم نطاق الفحص اتحاد المنافذ الافتراضية للوحدة المختارة؛
مثلاً `fscan -hf ip.txt -m netbios` يستخدم `137,139`. تحديد `-p` يسمح بفحص منافذ غير قياسية، ووحدات الويب لا تزال تستخدم نطاق المنافذ العام.
`-pwda/-usera` تُضاف إلى القاموس الافتراضي؛ عند استخدامها مع `-pwd/-user` أو `-pwdf/-userf`، تُضاف إلى القاموس المحدد.
`fscan.exe -h 192.168.x.x`

`fscan.exe -h 192.168.x.x -rf id_rsa.pub` (كتابة المفتاح العام في Redis)
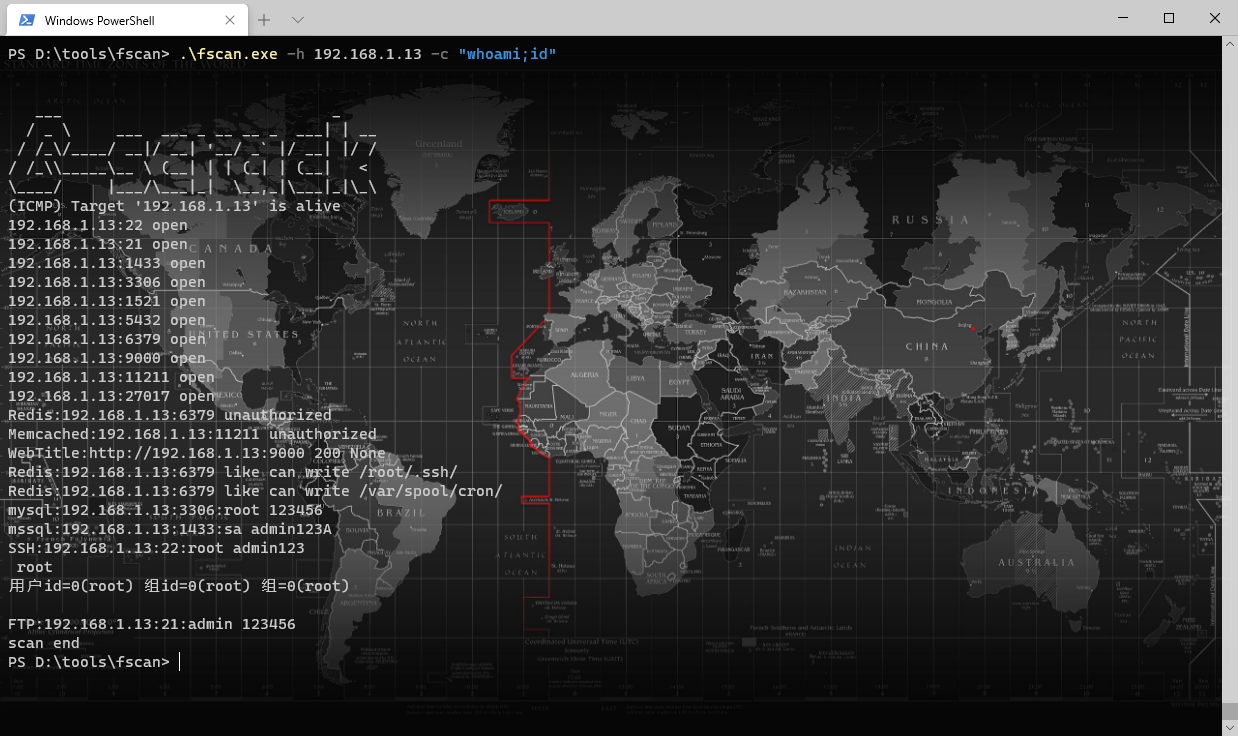
`fscan.exe -h 192.168.x.x -m ssh -user root -pwd password`
`fscan.exe -h 192.168.x.x -m ssh -user root -pwda pass1 pass2 pass3` (إضافة كلمات مرور متعددة)
`fscan.exe -h 192.168.x.x -p80 -proxy http://127.0.0.1:8080`

`fscan.exe -h 192.168.x.x -socks5 socks5://user:[email protected]:1080` (وكيل SOCKS5 مع مصادقة)
`fscan.exe -h 192.168.x.x -p 139 -m netbios`


`fscan.exe -h 192.0.0.0/8 -m icmp`


## خارطة الطريق
### خطة التحديث
- **دورة التحديث** - إصدار شهري
- **الأسبوعان الأولان** - تطوير ميزات جديدة وتحديثات
- **الأسبوعان الأخيران** - إصلاح الأخطاء ودمج الكود
- **نرحب بـ PR** - ننتظر مساهمتك!
### تكامل SDK & Agent
- توسيع قدرات SDK، تحسين دعم تضمين Agent على الأجهزة الطرفية
- استئناف الفحص من نقطة التوقف، تحديد المعدل على مستوى النطاق الترددي، التحكم بمستوى الذاكرة
- المزيد من أمثلة التكامل لسيناريوهات Agent
### منظومة الإضافات
- التوسع المستمر في تغطية إضافات الخدمات
- تطوير المزيد من قدرات كشف واستغلال الثغرات لكل إضافة خدمة
- الحفاظ على التوافق العكسي لواجهة برمجة الإضافات، لضمان استمرار عمل POC الإصدارات القديمة
### Fscan-lite
- نسخة خفيفة معاد كتابتها بلغة C
- حجم أصغر، تبعيات أقل
- دعم المزيد من البيئات المدمجة/المحدودة
- الدليل: [fscan-lite](https://github.com/shadow1ng/fscan/blob/main/fscan-lite)
### Fscan-lab
- بيئة مختبرية لاختبار اختراق الشبكات الداخلية
- تغطي جميع سيناريوهات الثغرات التي يدعمها fscan
- منصة للتطوير والاختبار والتحقق من الوظائف
- بيئة للمبتدئين للتعلم وتمرين المهارات
- الدليل: [fscan-lab](https://github.com/shadow1ng/fscan/blob/main/fscan-lab)
## إخلاء المسؤولية
هذه الأداة موجهة فقط لأنشطة بناء الأمن المؤسسي **المصرح بها قانونياً**. تأكد قبل الاستخدام من حصولك على التصريح، والتزامك بالقوانين واللوائح المحلية، و**عدم فحص أهداف غير مصرح بها**. المؤلف غير مسؤول عن أي عواقب ناتجة عن الاستخدام غير القانوني.
## 404StarLink
fscan هو مشروع عضو في [خطة 404Team StarLink 2.0](https://github.com/knownsec/404StarLink2.0-Galaxy).
## اتجاه النجوم
[](https://starchart.cc/shadow1ng/fscan)
## التبرع
[ادعُ المؤلف لمشروب](https://github.com/shadow1ng/fscan/blob/main/image/sponsor.png)
## المراجع
- https://github.com/Adminisme/ServerScan
- https://github.com/netxfly/x-crack
- https://github.com/hack2fun/Gscan
- https://github.com/k8gege/LadonGo
- https://github.com/jjf012/gopoc
- https://github.com/chainreactors/gogo
- https://github.com/0x727/FingerprintHub
- https://github.com/killmonday/fscanx







