
 sethsec/celerystalk
ماسح ضوئي غير متزامن للتعداد والثغرات. قم بتشغيل جميع الأدوات على جميع المضيفين.
يساعدك celerystalk في أتمتة عملية مسح الشبكة/التعداد باستخدام مهام غير متزامنة (تُعرف بـ المهام) مع الاحتفاظ بالتحكم الكامل في الأدوات التي ترغب في تشغيلها.
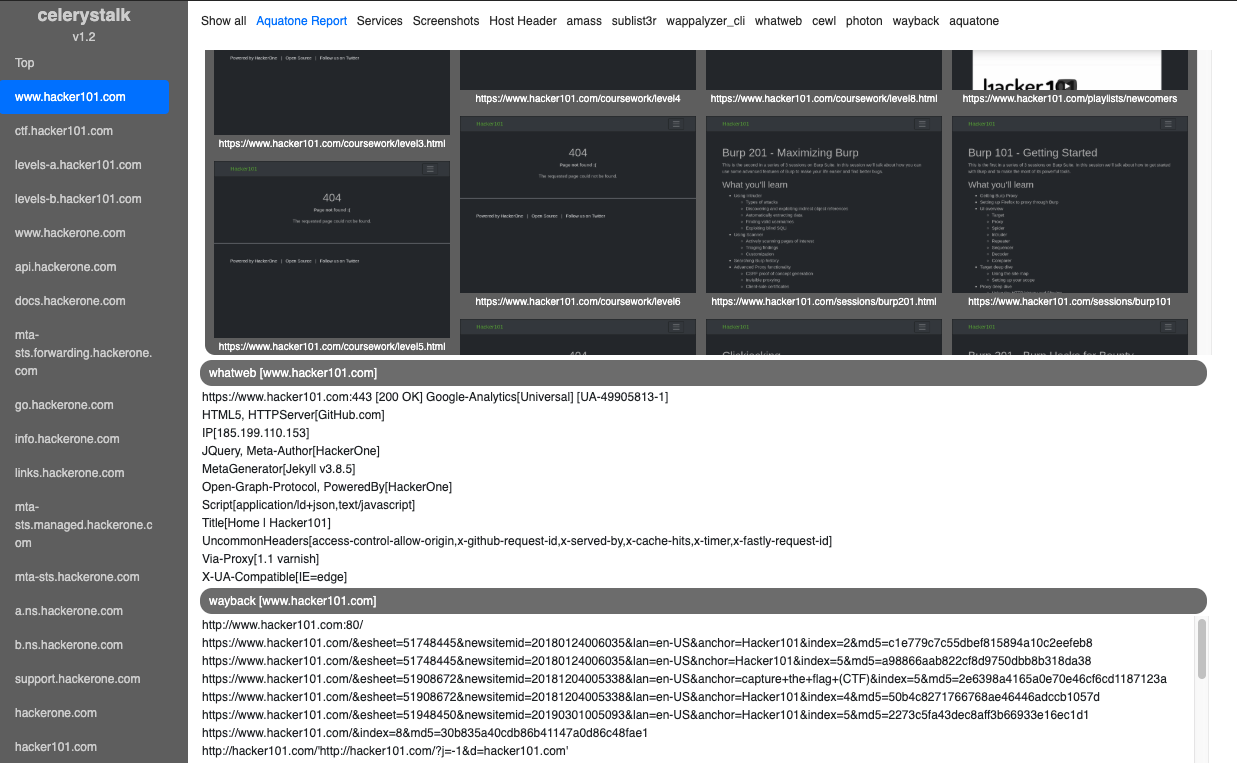
عرض توضيحي تفاعلي: وضع مكافآت الاختراق (HackerOne)
عرض توضيحي تفاعلي: وضع تقييم الثغرات / اختبار الاختراق (آلات HackTheBox.eu المتقاعدة)
| المرحلة | الأمر | أمثلة على الأدوات المستخدمة |
|---|---|---|
| استطلاع/تعداد DNS | ./celerystalk subdomains -d domain1,domain2 | Amass, sublist3r |
| تحديد النطاق، استيراد nmap/nessus | ./celerystalk import [scan_data,scope_files,etc.] | celerystalk |
| مسح المنافذ | ./celerystalk nmap | nmap |
| تعداد الدلائل والملفات، تحديد الثغرات | ./celerystalk scan | Gobuster, Nikto, Photon, sqlmap, wpscan, hydra, medusa, wappalyzer, whatweb, etc. |
| لقطات شاشة | ./celerystalk sceenshots | Aquatone |
| تحليل | ./celerystalk report | celerystalk |
celerystalk هو:
يجب تثبيت وتشغيل celerystalk كجذر (root)``` git clone https://github.com/sethsec/celerystalk.git cd celerystalk/setup ./install.sh cd .. ./celerystalk -h
## استخدام حاوية دوكر من Dockerhub```
docker pull sethsec/celerystalk:latest
docker run -p 27007:27007 -ti celerystalk
docker build -t celerystalk https://github.com/sethsec/celerystalk.git docker run -p 27007:27007 -ti celerystalk
## استخدام celerystalk - الأساسيات


### [وضع URL] - كيفية فحص URL (أو عناوين URL متعددة في ملف)

#### تشغيل جميع الأدوات المُمكّنة ضد URL واحد أو عدة عناوين URL في ملف دون الحاجة إلى استيراد النطاق أو nmap أو غيره.```
# ./celerystalk scan -u url or filename                 # Run all enabled commands against specified url(s)
# ./celerystalk query watch (then Ctrl+c)               # Wait for scans to finish
# ./celerystalk screenshots                             # Take screenshots
# ./celerystalk report                                  # Generate report
#### أو، استيراد قائمة بالمضيفين التي في النطاق وجعل celerystalk يقوم بتشغيل nmap لك```
# ./celerystalk import -S scope.txt                     # Import IP/CIDR/Ranges and mark as in scope
# ./celerystalk nmap                                    # Nmap all in-scope hosts (reads options from config.ini)
## الاستخدام المتقدم: وضع الصيد (Bug Bounty Mode) مقابل وضع تقييم الثغرات (Vulnerability Assessment Mode)

يمكنك تعريف الوضع عند إنشاء مساحة العمل. وضع العمل الافتراضي هو وضع VAPT، ولكن لديك خياران لمساحات العمل المنشأة يدويًا.

* إذا كنت تبدأ بنطاقات عناوين IP / نطاقات / CIDRs محددة النطاق، استخدم وضع تقييم الثغرات واختبار الاختراق (VAPT).
* إذا كنت تبدأ بنطاقات (domains) محددة النطاق، استخدم وضع الصيد (BB).

### [وضع الصيد (Bug Bounty Mode)]

* في وضع BB، يتم وضع علامة "في النطاق" (in scope) على جميع النطاقات الفرعية التي تم العثور عليها باستخدام celerystalk أو تم استيرادها يدويًا.

#### البحث عن النطاقات الفرعية، تعريف المضيفين خارج النطاق، فحص كل شيء آخر```
# ./celerystalk workspace create -o /dir -m bb          # Create default workspace and set output dir
# ./celerystalk subdomains -d company.com,dom.net       # Find subdomains and determine if in scope
# ./celerystalk import -S scope.txt     (optional)      # Import IP/CIDR/Ranges and mark as in scope
# ./celerystalk import -O out_scope.txt (optional)      # Define HOSTS/IPs that are out of scope
# ./celerystalk nmap                    (optional)      # Nmap all in-scope hosts (reads options from config.ini)
# ./celerystalk import -f client.xml    (optional)      # If you would rather import an nmap file you already ran
# ./celerystalk scan [--noIP]                           # Run all enabled commands against all in scope hosts
# ./celerystalk query watch (then Ctrl+c)               # Wait for scans to finish
# ./celerystalk screenshots                             # Take screenshots
# ./celerystalk report                                  # Generate report
ملاحظة: يمكنك تشغيل أمر النطاقات الفرعية أولاً ثم تعريف النطاق، أو يمكنك تعريف النطاق واستيراد النطاقات الفرعية.
**ملاحظة:** يمكنك تشغيل أمر subdomains أولاً ثم تحديد النطاق، أو يمكنك تحديد النطاق واستيراد subdomains.
