Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
TheFatRat — ذا فات رات (Thefatrat) أداة استغلال ضخمة: أداة سهلة لتوليد الباب الخلفي وأداة سهلة لهجوم ما بعد الاستغلال مثل هجوم المتصفح وغيرها. تقوم هذه الأداة بتجميع برمجية خبيثة بحمولة شائعة ثم يمكن تشغيل البرمجية الخبيثة المجمعة على ويندوز وأندرويد وماك. البرمجية الخبيثة التي تم إنشاؤها بهذه الأداة لديها أيضًا القدرة على تجاوز معظم حماية برامج مكافحة الفيروسات. | Kitploit
أدوات/GitHubGitHub/screetsec/thefatrat
أطر اختبار الاختراقأطر الاستغلالتوليد الحمولةما بعد الاستغلالتحليل البرمجيات الخبيثةالتعلم والتعليمتطوير الحمولات
GitHubscreetsec/thefatrat

TheFatRat

عرض المستودع
11.4k2.5k80منذ 4 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →

حول

ذا فات رات (Thefatrat) أداة استغلال ضخمة: أداة سهلة لتوليد الباب الخلفي وأداة سهلة لهجوم ما بعد الاستغلال مثل هجوم المتصفح وغيرها. تقوم هذه الأداة بتجميع برمجية خبيثة بحمولة شائعة ثم يمكن تشغيل البرمجية الخبيثة المجمعة على ويندوز وأندرويد وماك. البرمجية الخبيثة التي تم إنشاؤها بهذه الأداة لديها أيضًا القدرة على تجاوز معظم حماية برامج مكافحة الفيروسات.

مشاركة

TheFatRat

Version Version Stage Build Available Documentation Contributions Welcome

أداة استغلال ضخمة

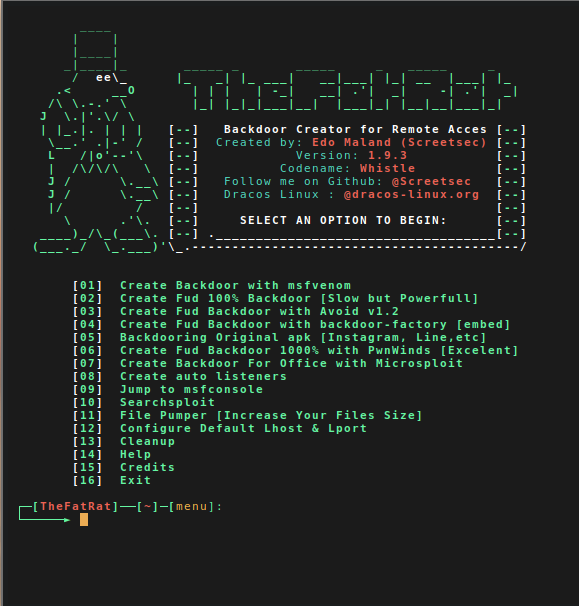
Banner

TheFatRat هي أداة استغلال تقوم بتجميع برمجية خبيثة مع حمولة مشهورة، ومن ثم يمكن تنفيذ البرمجية الخبيثة المجمعة على لينكس، ويندوز، ماك، وأندرويد. توفر TheFatRat طريقة سهلة لإنشاء أبواب خلفية وحمولات يمكنها تجاوز معظم مضادات الفيروسات.

معلومات

هذه الأداة مخصصة للأغراض التعليمية فقط، استخدام TheFatRat لمهاجمة أهداف دون موافقة متبادلة مسبقة غير قانوني. المطورون لا يتحملون أي مسؤولية ولا يكونون مسؤولين عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج.

الميزات !

  • أتمتة كاملة لـ MSFvenom و Metasploit.
  • إنشاء مستمع محلي أو عن بعد.
  • إنشاء باب خلفي بسهولة حسب فئة نظام التشغيل.
  • إنشاء حمولات بتنسيقات متنوعة.
  • تجاوز الأبواب الخلفية لمضادات الفيروسات.
  • مضخم ملفات يمكنك استخدامه لزيادة حجم ملفاتك.
  • القدرة على اكتشاف عنوان IP الخارجي وعنوان الواجهة.
  • إنشاء ملفات التشغيل التلقائي تلقائياً لاستغلال USB / CDROM.

لكنها سيئة! وتنفيذك سيء!

  • نعم، ربما أنت على صواب. لا تتردد في "عدم استخدامها" وهناك زر سحب لتحسينها.

التثبيت

تعليمات حول كيفية تثبيت TheFatRat

git clone https://github.com/Screetsec/TheFatRat.git
cd TheFatRat
chmod +x setup.sh && ./setup.sh

التحديث

cd TheFatRat
./update && chmod +x setup.sh && ./setup.sh

استكشاف الأخطاء وإصلاحها في TheFatRat

نص chk_tools لاستخدامه في حالة وجود مشاكل في setup.sh الخاص بـ fatrat، سيتحقق هذا النص من أن كل شيء في الإصدار الصحيح لتشغيل fatrat وسيزودك أيضاً بحل للمشكلة

cd TheFatRat
chmod +x chk_tools 
./chk_tools

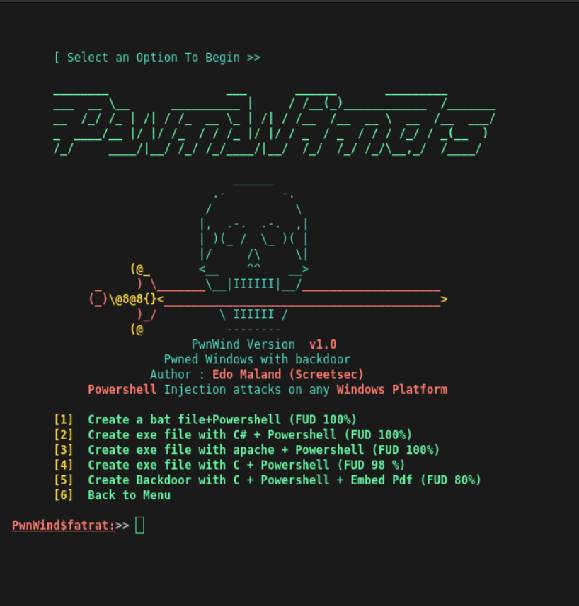
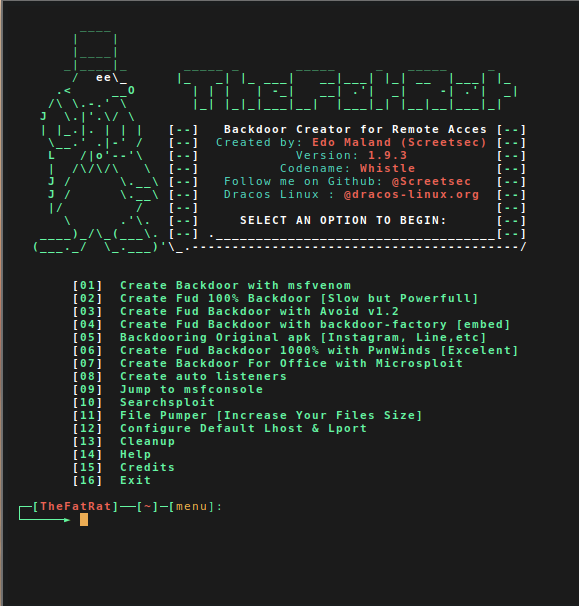
نظرة عامة على الأدوات

الواجهة الأماميةميزة نموذجية
Indexf

التوثيق

  • التوثيق متوفر في وحدات CEH v9 و V10، قم بتنزيل المصدر هنا
    • CEHv10 Module 06 System Hacking.pdf
    • CEHv10 Module 17 Hacking Mobile Platforms.pdf
  • نُشر في International Journal of Cyber-Security and Digital Forensics
    • Malware Analysis Of Backdoor Creator : TheFatRat
  • فيديوهات يوتيوب
    • How To Download & Install TheFatRat
    • TheFatRat 1.9.6 - Trodebi ( Embed Trojan into Debian Package )
    • hacking windows 10 with TheFatRat
    • Hacking Windows using TheFatRat + Apache2 Server + Ettercap + Metasploit
    • Hacking with a Microsoft Office Word Document from TheFatRat
    • XSS to powershell attack and bypass Antivirus using BeEF + TheFatRat + Metasploit
    • TheFatRat - Hacking Over WAN - Embedding Payload in Original Android APK - Without Port Forwarding
    • How To Automatically Embed Payloads In APK's - Evil-Droid, Thefatrat & Apkinjector
    • Bind FUD Payload with JPG and Hack over WAN with TheFatRat

سجل التغييرات

جميع التغييرات الملحوظة في هذا المشروع ستُوثق في هذا الملف.

حول المشكلات

  • اقرأ المستند قبل إنشاء مشكلة.

أفضل أداة بديلة - إنشاء باب خلفي وتجاوز

  • Veil-Framework /Veil - Veil Framework
  • Shellter - Shellter AV Evasion Artware
  • Unicorn - Trustedsec
  • MSFvenom Payload Creator (MSFPC) - g0tmi1k
  • Venom - Pedro Ubuntu
  • Phantom-Evasion - Diego Cornacchini

الشكر والتقدير

  • Offensive Security - Offensive Security
  • dracOs Linux - نظام تشغيل اختبار اختراق من إندونيسيا
  • peterpt - المشرف والمساهم
  • Dana James Traversie - backdoor_apk
  • z0noxz - Powerstager
  • TrustedSec - Unicorn
  • Raphael Mudge - مصدر خارجي
  • astr0baby - مصدر مرجعي
  • NgeSEC Community - مجتمع
  • Gauli(dot)Net - مختبر اختراق

الترخيص

TheFatRat مصنوع بـ 🖤 بواسطة Edo Maland وجميع المساهمين. راجع ملف الترخيص لمزيد من التفاصيل.

تنزيل الأداة