 samyk/slipstream
يسمح NAT Slipstreaming للمهاجم بالوصول عن بُعد إلى أي خدمات TCP/UDP مرتبطة بجهاز الضحية، متجاوزًا NAT/firewall الخاص بالضحية، فقط بمجرد أن يزور أي شخص على شبكة الضحية موقعًا إلكترونيًا.

NAT Slipstreaming يسمح للمهاجم بالوصول عن بُعد إلى أي خدمة TCP/UDP مرتبطة بـ أي نظام خلف NAT الضحية، متجاوزًا جدار الحماية/NAT الخاص بالضحية (التحكم التعسفي عن بُعد في فتحات جدار الحماية)، فقط بزيارة الضحية لموقع ويب.
تم تطوير الإصدار v1 بواسطة: @SamyKamkar // https://samy.pl
تم تطوير الإصدار v2 بواسطة: Samy Kamkar && (Ben Seri && Gregory Vishnipolsky من Armis).
اقرأ الكتابة الفنية الممتازة لـ Ben & Gregory حول الإصدار v2 هنا والتي تتعمق في تحديثاتهم للإصدار v2 مع الكثير من التفاصيل الإضافية.
تم إصدار v1: 31 أكتوبر 👻، 2020
تم إصدار v2: 26 يناير، 2021
كود المصدر: https://github.com/samyk/slipstream
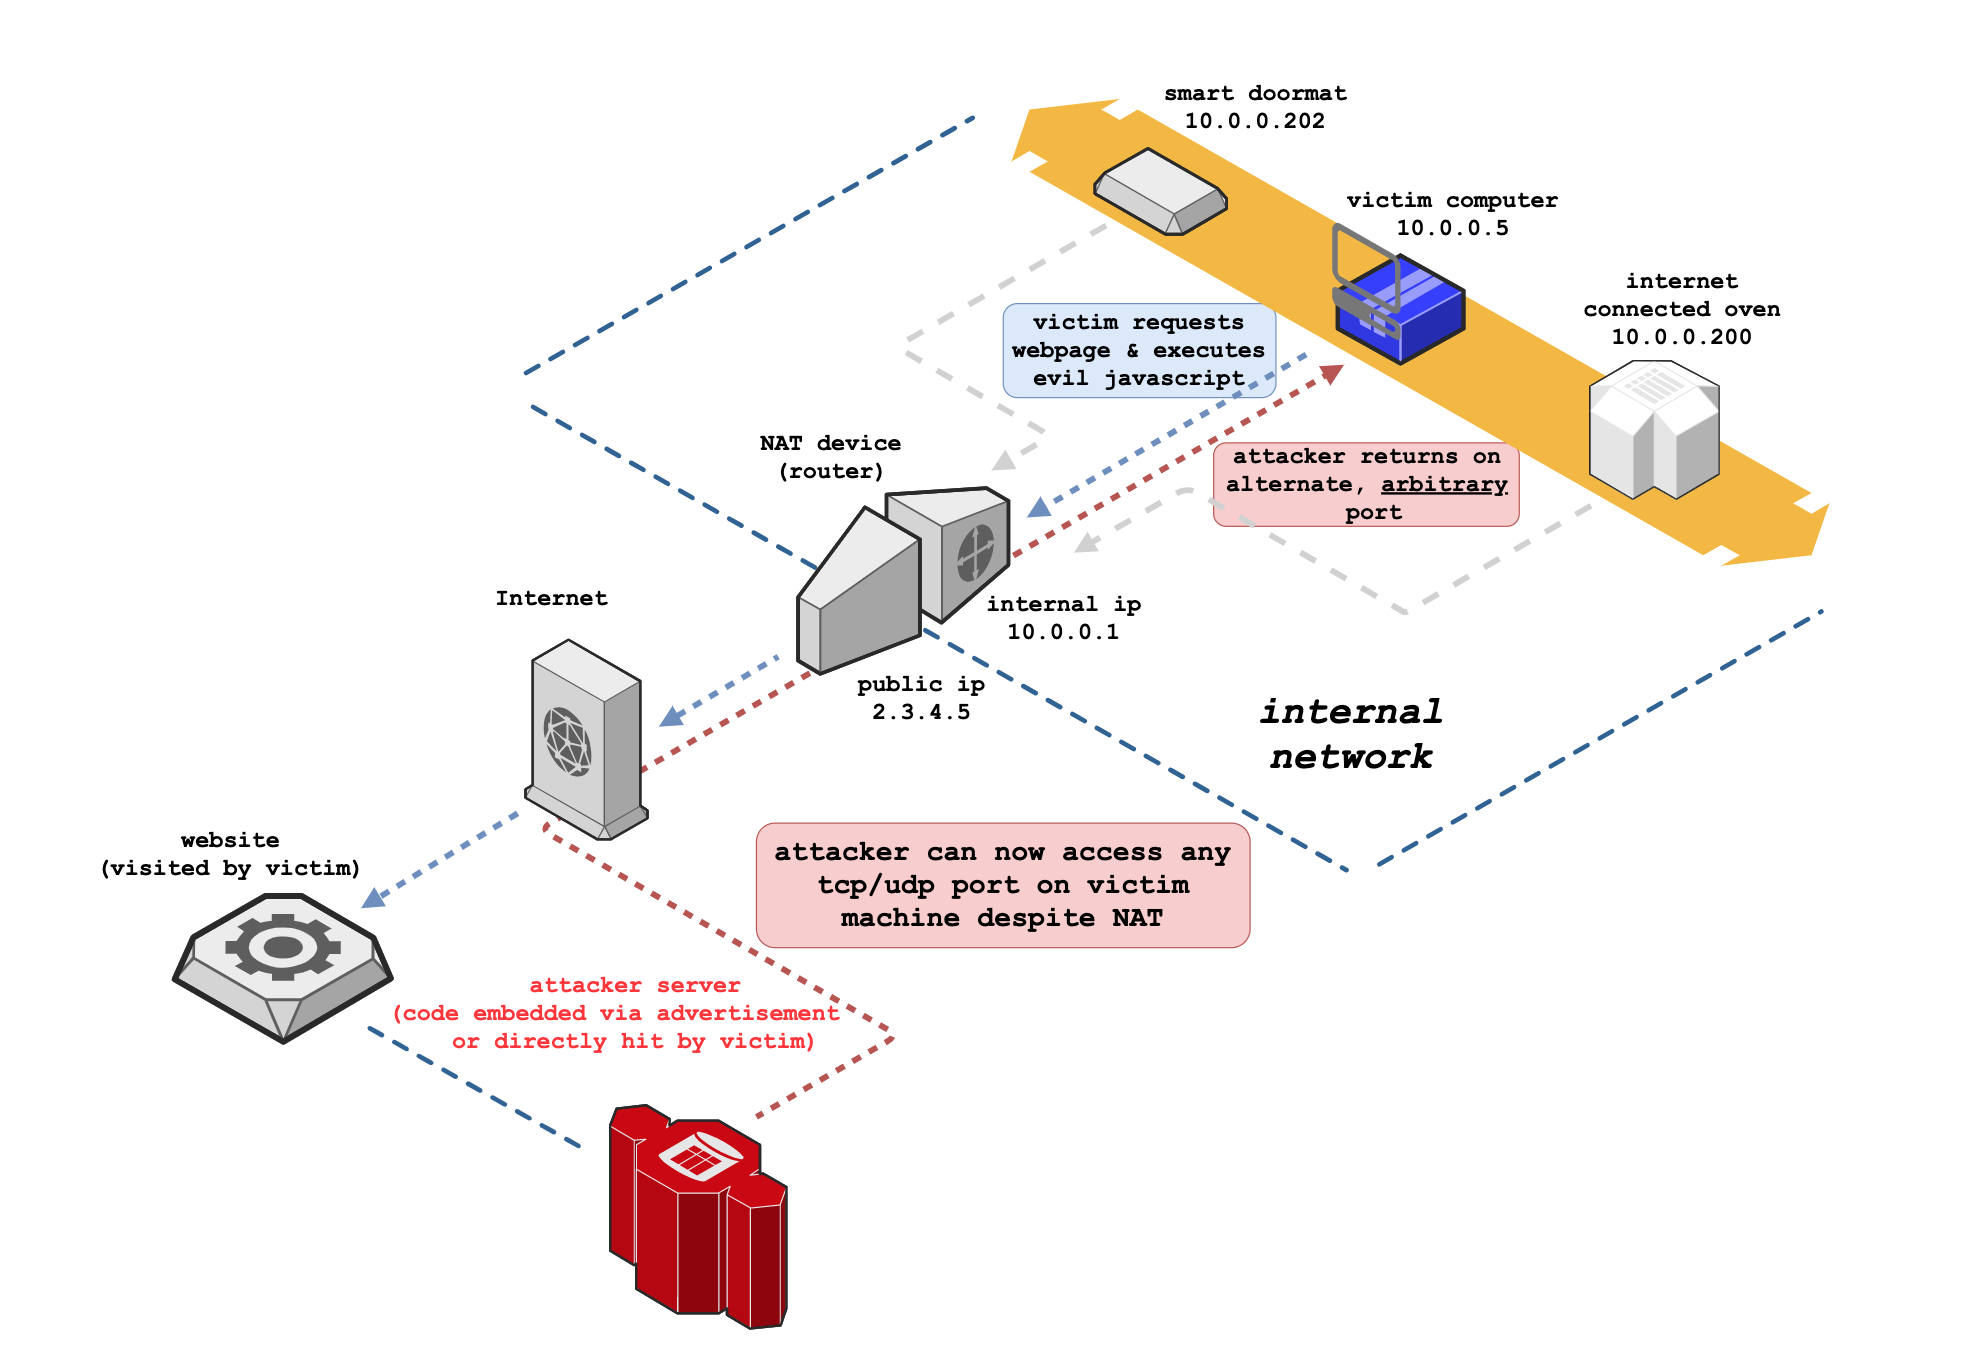 النسخة المتحركة هنا تم إنشاؤها باستخدام fork الخاص بي من draw.io، مما يسمح بتدفق سياق الحواف القابل للتصدير مع التحكم في الرسوم المتحركة
يستغل NAT Slipstreaming متصفح المستخدم بالتزامن مع آلية تتبع الاتصال الخاصة بـ بوابة مستوى التطبيق (ALG) المضمنة في NATs والراوترات وجدران الحماية، وذلك من خلال سلسلة من الخطوات: استخراج IP داخلي عبر هجوم توقيت أو WebRTC، واكتشاف MTU عن بُعد آلي وتجزئة IP، وتعديل حجم حزم TCP، وإساءة استخدام مصادقة TURN، والتحكم الدقيق في حدود الحزم، والخلط بين البروتوكولات عبر إساءة استخدام المتصفح. وبما أن NAT أو جدار الحماية هو الذي يفتح منفذ الوجهة، فإن هذا يتجاوز أي قيود على المنافذ في المتصفح.
يستفيد هذا الهجوم من التحكم التعسفي في جزء البيانات من بعض حزم TCP و UDP دون تضمين HTTP أو رؤوس أخرى؛ يقوم الهجوم بهذه التقنية الجديدة لحقن الحزم عبر جميع المتصفحات الحديثة (والأقدم) الرئيسية، وهو نسخة محدثة من تقنيتي الأصلية NAT Pinning من عام 2010 (عُرضت في DEFCON 18 + Black Hat 2010). بالإضافة إلى ذلك، تم تضمين تقنيات جديدة لاكتشاف عنوان IP المحلي.
يتطلب هذا الهجوم أن يدعم NAT/جدار الحماية ALG (بوابات مستوى التطبيق)، وهي إلزامية للبروتوكولات التي يمكنها استخدام منافذ متعددة (قناة تحكم + قناة بيانات) مثل SIP و H323 (بروتوكولات VoIP)، و FTP، و IRC DCC، إلخ.
على مستوى عالٍ، يعمل NAT Slipstreaming كالتالي:
