 rodhnin/hephaestus-server-forger
أداة تدقيق أمان للخوادم تفحص إعدادات Apache وNginx وIIS، مع أدلة تقوية مدعومة بالذكاء الاصطناعي وتقارير احترافية.



مدقّق أمان خوادم لـ Apache وNginx وIIS — 13 مرحلة فحص، أكثر من 70 رمز نتيجة، أدلة تحصين مدعومة بالذكاء الاصطناعي.
بداية سريعة · التوثيق · دوكر · تحليل الذكاء الاصطناعي · نجّم على GitHub
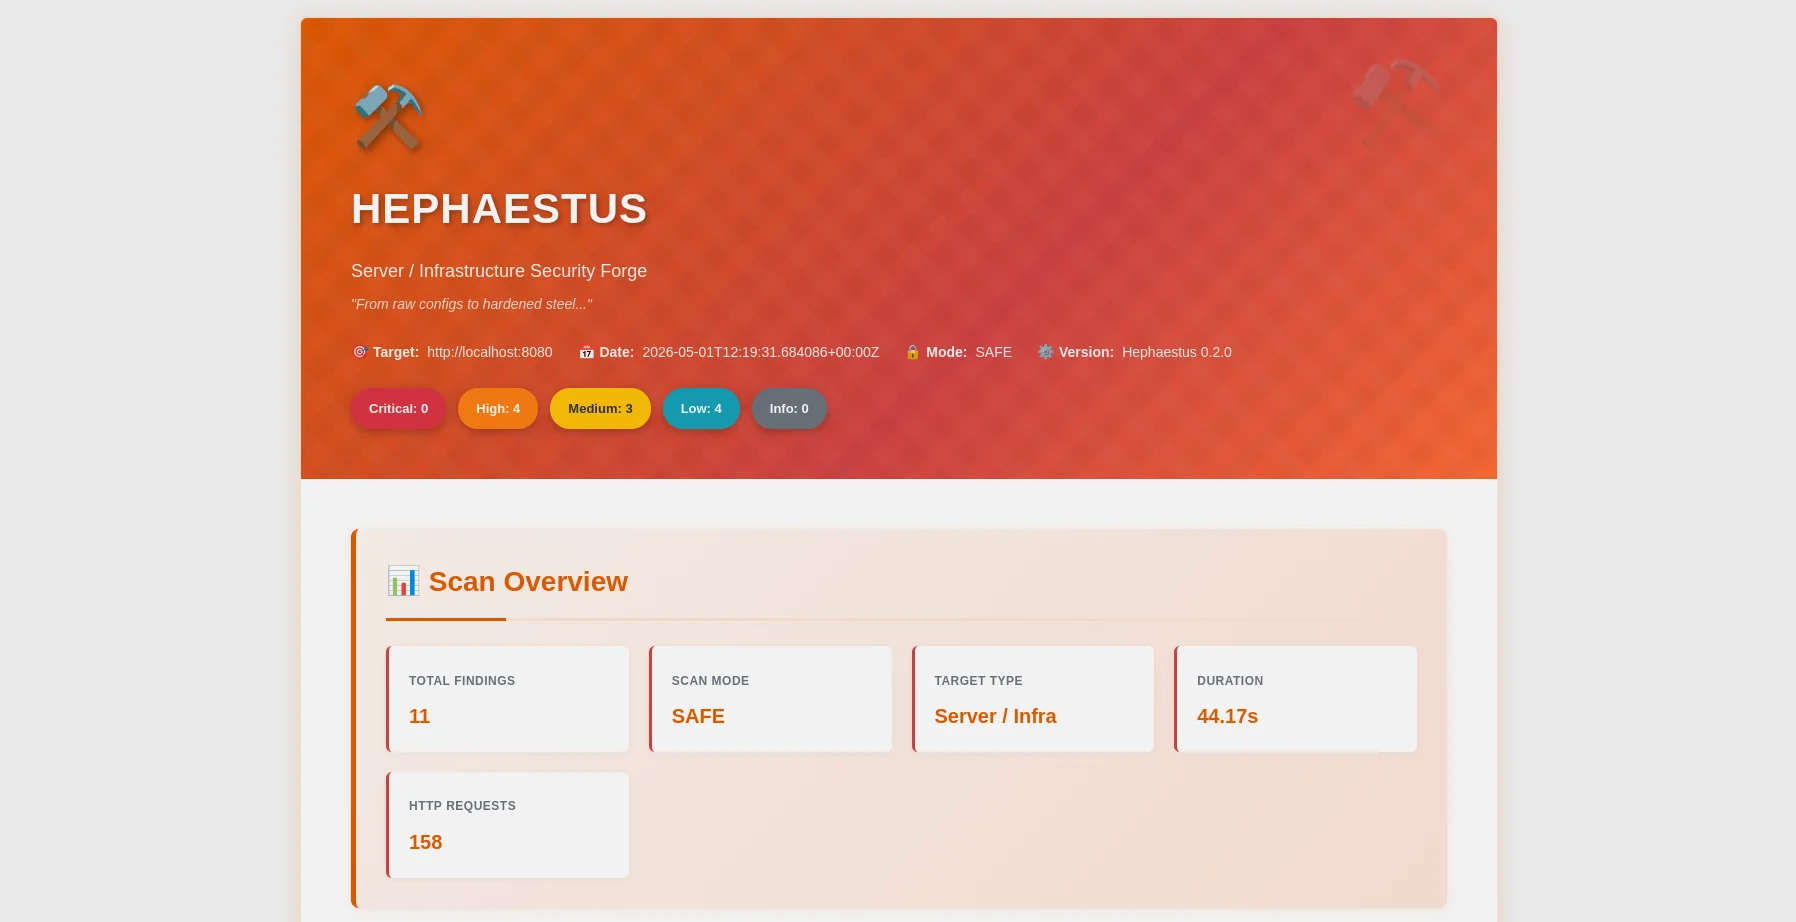
تقرير HTML — تصنيف الخطورة، ربط OWASP، شريط التصفية |
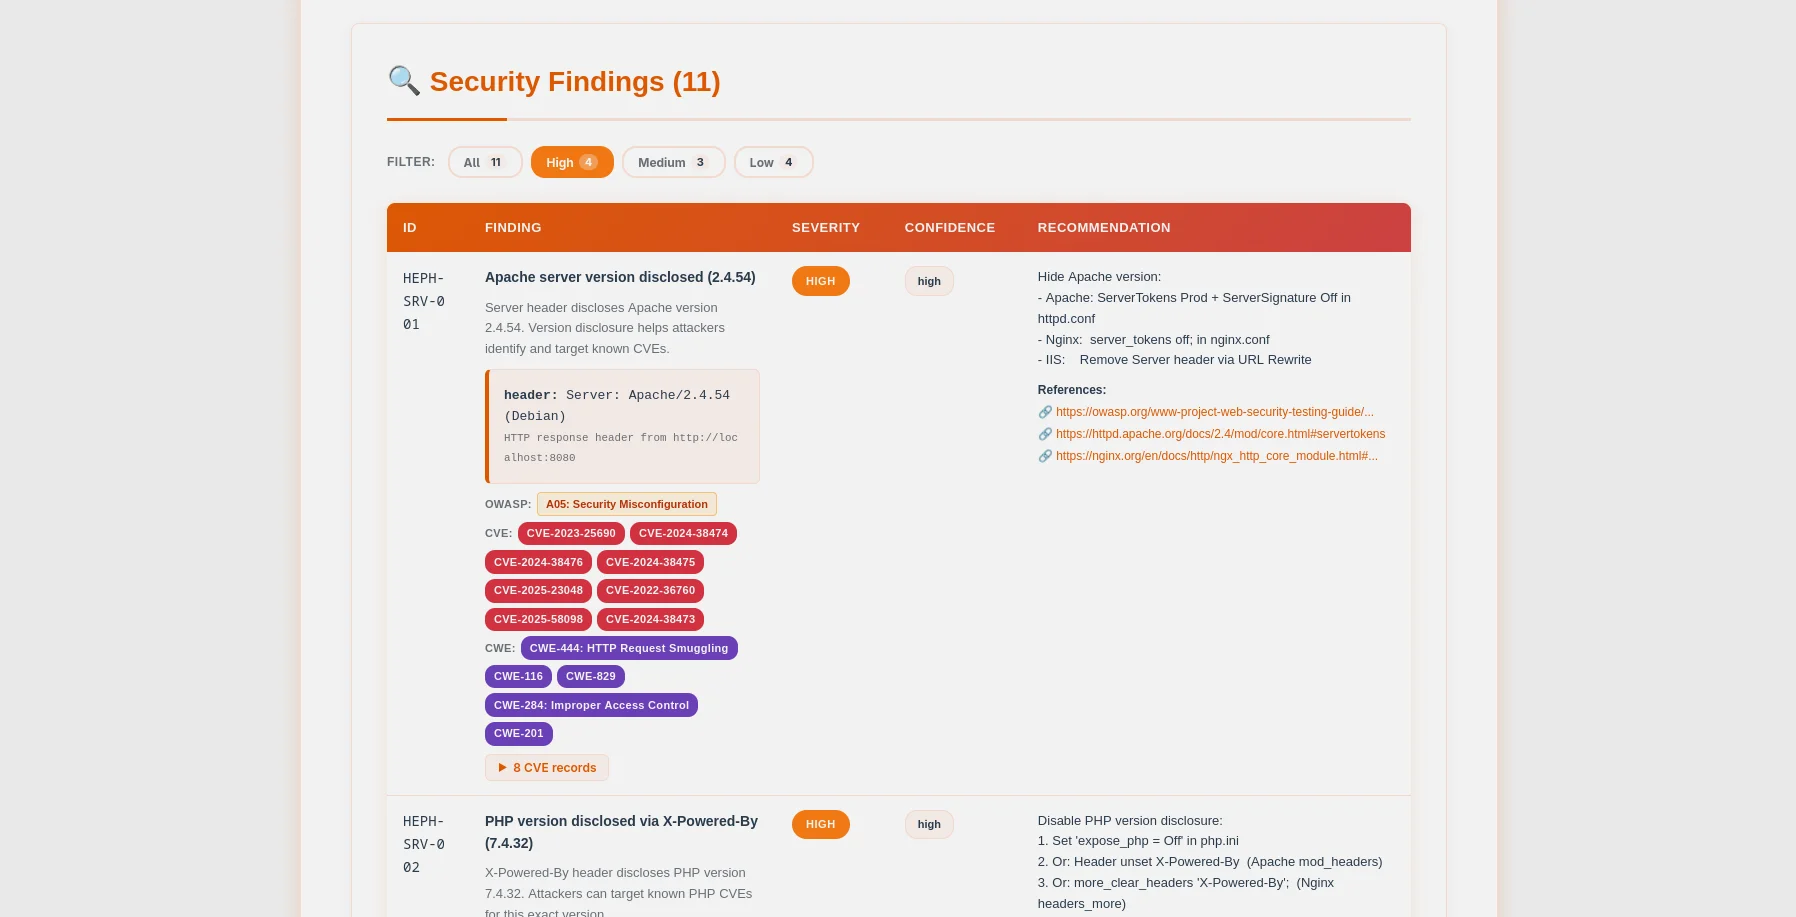
جدول النتائج — شارات CVE/CWE، أدلة قابلة للتوسيع، مقتطفات إعدادات |
Hephaestus هو مدقّق أمان خوادم جاهز للإنتاج يضع الأخلاقيات أولاً. صُمم لمسؤولي الأنظمة، ومهندسي DevOps، ومختبري الاختراق، إذ يفحص إعدادات خوادم الويب (Apache وNginx وIIS) لتحديد الأخطاء التكوينية الحرجة قبل أن يستغلها المهاجمون.
~/.argos/argos.db)| فئة الفحص | التفاصيل |
|---|---|
| معلومات الخادم | كشف إصدار Apache/Nginx/IIS عبر الترويسات وصفحات الأخطاء |
| الملفات الحساسة | .env و.git وphpinfo.php وserver-status والنسخ الاحتياطية وملفات الإعدادات (أكثر من 70 مساراً) |
| طرق HTTP | الطرق غير الآمنة (PUT وDELETE وTRACE وOPTIONS) |
| ترويسات الأمان | HSTS وCSP وX-Frame-Options وX-Content-Type-Options وReferrer-Policy وPermissions-Policy |
| إعداد TLS/SSL | تحليل عميق: مجموعات التشفير وإصدارات البروتوكول وصلاحية الشهادات وارتباط CVE |
| عرض الدلائل | تفعيل autoindex في Apache/Nginx على الدلائل الحساسة |
| كشف CORS | فحوصات wildcard وnull-origin والانعكاس (COR-001 إلى COR-006) |
| Robots.txt | تحليل المسارات المحظورة وفحوصات الوصول المباشر في الوضع العدواني |
| كشف WAF | 13 توقيعاً تشمل Cloudflare وSucuri وModSecurity وAWS WAF وImperva |
| اكتشاف API | كشف مواصفات Swagger/OpenAPI وفحص GraphQL introspection ونقاط نهاية غير مصادق عليها |
| أمان ملفات تعريف الارتباط | تحليل HttpOnly/Secure/SameSite لكل ملف تعريف ارتباط عبر المسارات المصادق عليها |
| تحليل phpinfo() | 9 إعدادات PHP خطيرة: display_errors وallow_url_include وopen_basedir والمزيد |
| محلّل ملفات الإعدادات | تحليل دون اتصال لملفي httpd.conf / nginx.conf للكشف عن الأخطاء التكوينية |
| ماسح المنافذ | 37 منفذاً شائعاً مع التقاط البانرات وإثراء CVE |
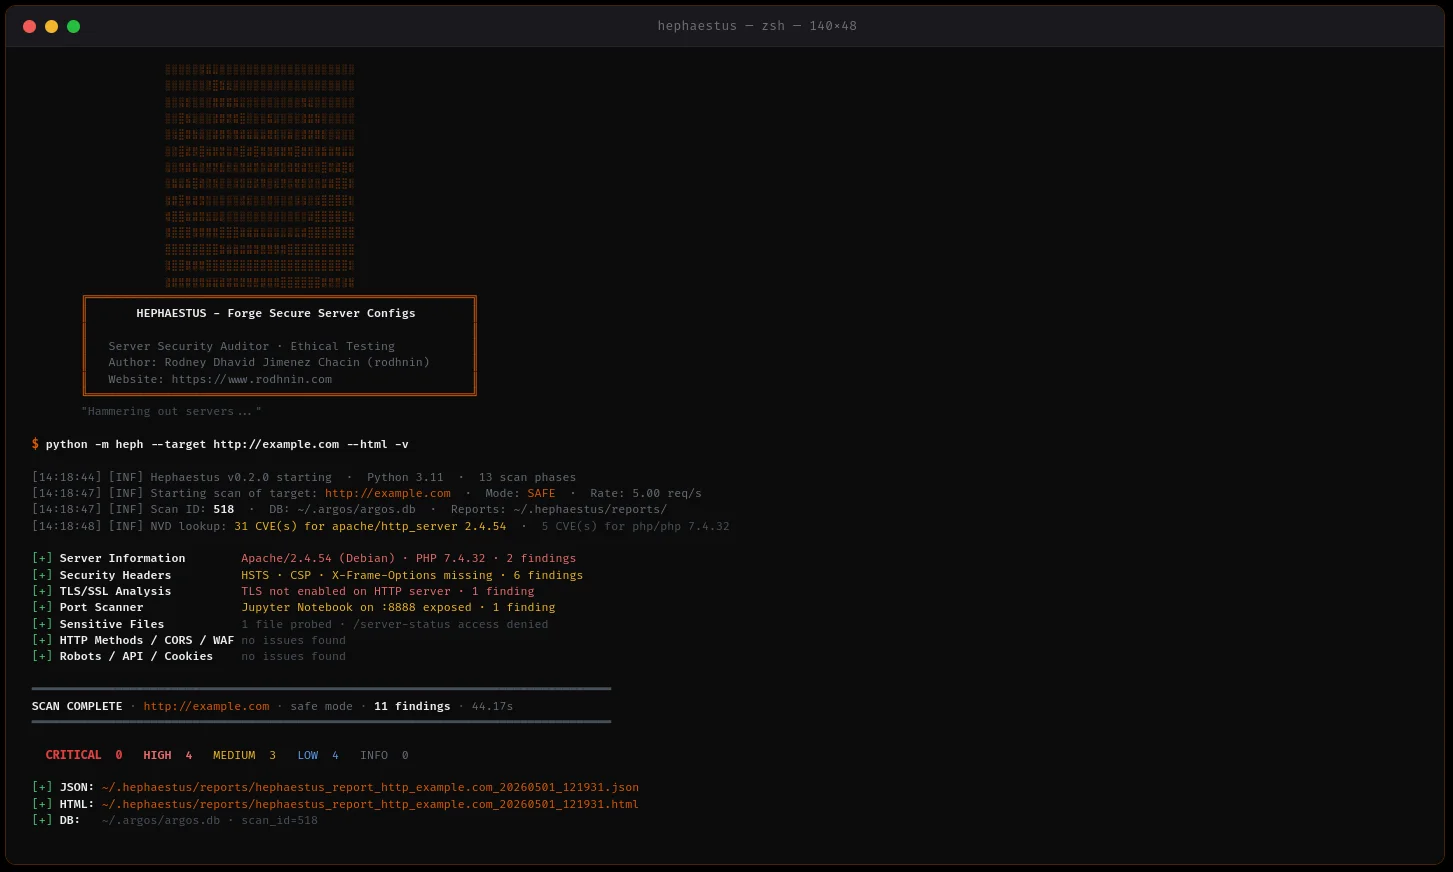
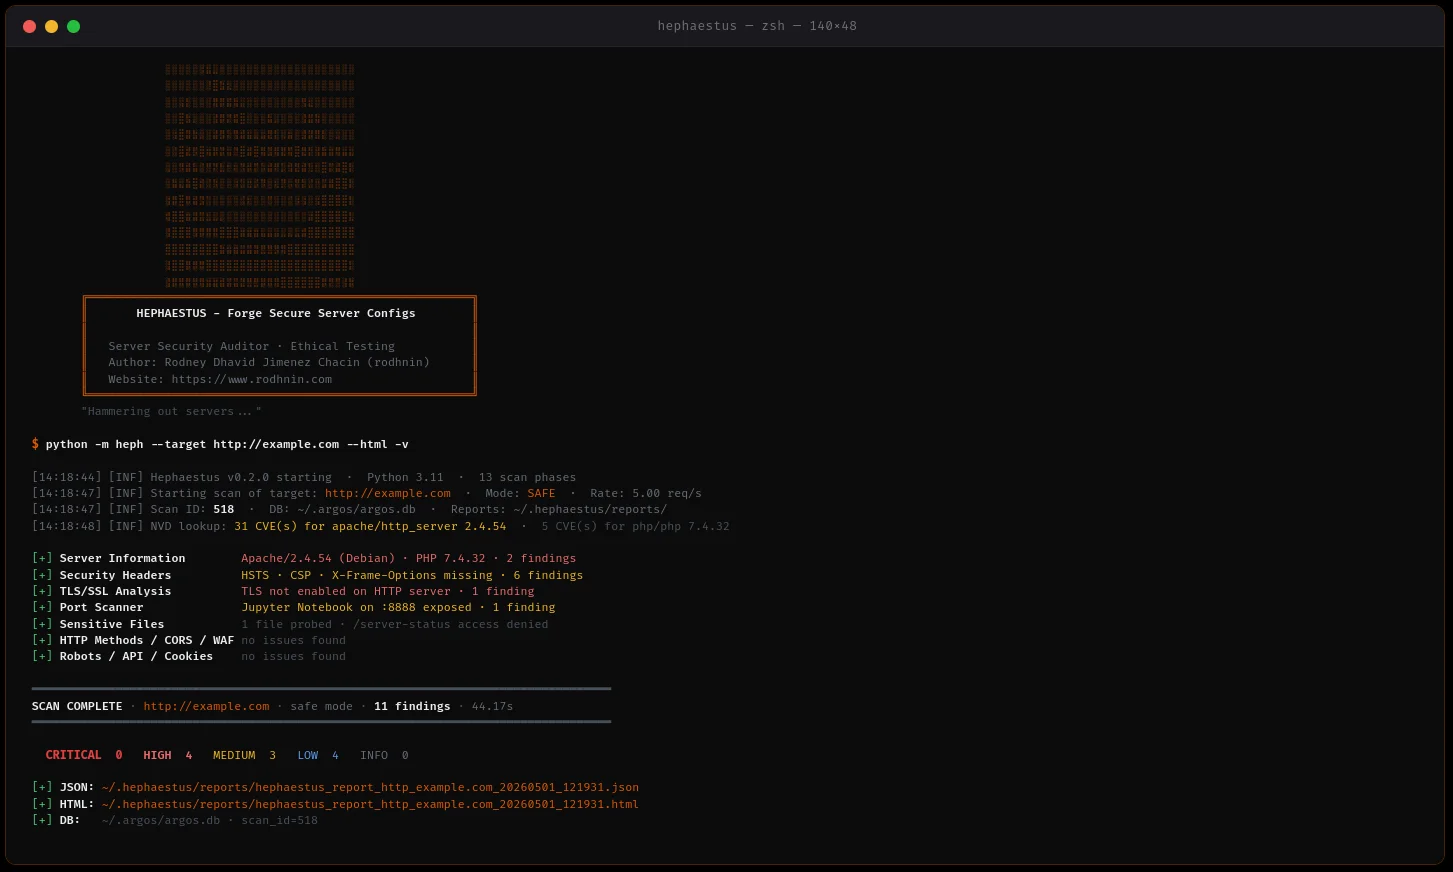
python -m heph --target https://example.com --html
- **دعم متعدد الخوادم**: اكتشاف وتحصين Apache وNginx وIIS
- **المسح المتزامن**: تجمّع خيوط + تحديد معدل لإجراء عمليات فحص سريعة ومحترمة
- **جمع الأدلة**: يتم الحفاظ على استجابات HTTP والترويسات ومحتويات الملفات
- **معالجة مرنة للأخطاء**: التعامل الموثوق مع حالات انتهاء المهلة وفشل DNS ورفض الاتصال

### 🤖 أدلة التحصين المدعومة بالذكاء الاصطناعي

اختر مزوّد الذكاء الاصطناعي الذي يناسب احتياجاتك:

| المزوّد             | الأفضل لـ         | السرعة          | التكلفة          | الخصوصية         |
| -------------------- | ------------------ | --------------- | ------------- | --------------- |
| **OpenAI GPT-4**     | جودة إنتاجية       | ⚡ سريع (35 ثانية) | 💰 $0.25/مسح | 🔒 قياسي     |
| **Anthropic Claude** | تركيز على الخصوصية | ⚡ سريع (45 ثانية) | 💰 $0.30/مسح | 🔒 محسّن     |
| **Ollama (محلي)**    | خصوصية كاملة       | 🐢 بطيء (28 دقيقة) | 💰 مجاني       | 🔐 100% دون اتصال |

**وضعان للتحليل:**

- **تقني**: مقاطع إعدادات Apache/Nginx، أوامر CLI، تحصين خطوة بخطوة
- **تنفيذي**: تقييم مخاطر بلغة مبسطة لأصحاب المصلحة والإدارة

### 📊 التقارير الاحترافية

**تقارير JSON** (قابلة للقراءة آليًا)```json
{
  "tool": "hephaestus",
  "version": "0.2.0",
  "target": "https://example.com",
  "mode": "safe",
  "summary": {
    "critical": 3,
    "high": 2,
    "medium": 5,
    "low": 3,
    "info": 0
  },
  "findings": [...],
  "diff": {...}
}
تقارير HTML (سهلة الاستخدام)
يتطلب الفحص العدواني وتحليل الذكاء الاصطناعي إثبات الملكية:```bash
python -m heph --gen-consent example.com
echo "verify-abc123..." > .well-known/verify-abc123.txt
python -m heph --verify-consent http --domain example.com --token verify-abc123
python -m heph --target https://example.com --aggressive --use-ai
### 💾 استمرارية قاعدة البيانات

قاعدة بيانات SQLite **مشتركة مع مجموعة Argos** (`~/.argos/argos.db`):

