

خادم MCP لاختبار الاختراق المدعوم بالذكاء الاصطناعي
"في الأساطير اليابانية، التينغو هو روح جبلية شرسة — استراتيجي بارع، محارب، ومدرب للساموراي. في الأمن السيبراني، يرشدك خلال كل مرحلة من مراحل الصيد."
من الاستطلاع إلى التقرير — اختبار اختراق بمساعدة الذكاء الاصطناعي بأمر واحد.


Tengu هو خادم MCP يحول كلود إلى مساعد اختبار اختراق. فهو ينسق 80 أداة أمنية — من Nmap إلى Metasploit — مع ضوابط أمان مدمجة، وتسجيل تدقيق، وتقارير احترافية.
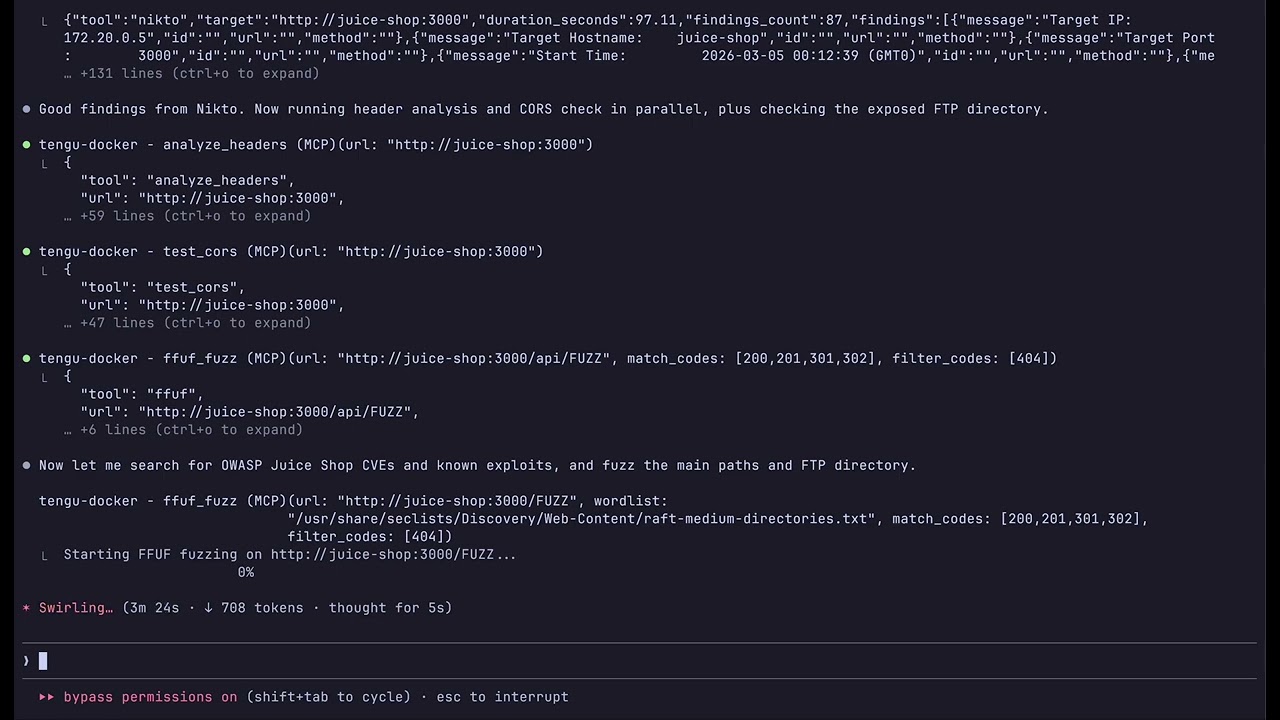
استخدم كلود كمساعد اختراق تفاعلي — أنت توجه المهمة، ويختار كلود الأدوات المناسبة ويسلسلها تلقائيًا.
git clone https://github.com/rfunix/tengu.git && cd tengu make docker-build make docker-up
اربط Claude Code بالخادم الجاري:```bash
claude mcp add --transport sse tengu http://localhost:8000/sse
ثم اسأل كلود: Do a full pentest on http://192.168.1.100
كلود يربط الأدوات تلقائياً: validate_target → whatweb → nmap → nikto →
nuclei → sqlmap → correlate_findings → generate_report
| الأمر | ما يبدأه |
|---|---|
make docker-up | خادم Tengu MCP (:8000) |
make docker-lab | + Juice Shop، DVWA (أهداف تدريب آمنة) |
make docker-pentest | + Metasploit، OWASP ZAP (أهداف من العالم الحقيقي) |
make docker-full | + Metasploit، ZAP، وأهداف المختبر |
مسح أهداف مخصصة دون تعديل الملفات:```bash TENGU_ALLOWED_HOSTS="192.168.1.0/24,10.0.0.0/8" make docker-up
### مستويات الصور

اختر الحجم المناسب لحالة استخدامك:

| المستوى | الحجم | MCP Tools | حالة الاستخدام |
|---------|-------|-----------|----------------|
| `minimal` | ~480MB | 17 | تحليل خفيف، بحث عن ثغرات CVE، إعداد التقارير |
| `core` | ~7GB | 47 | مجموعة أدوات اختبار الاختراق الكاملة (افتراضي) |
| `full` | ~8GB | 80 | كل شيء + Active Directory، لاسلكي، التخفي/أمن العمليات |```bash
TENGU_TIER=minimal make docker-build   # lightweight
TENGU_TIER=core    make docker-build   # default
TENGU_TIER=full    make docker-build   # everything
جميع المستويات تشمل جميع المطالبات الـ35 و20 موردًا — فقط الأدوات الثنائية تختلف.
المتطلبات الأساسية: Python 3.12+, uv, Kali Linux (موصى به)```bash
git clone https://github.com/rfunix/tengu.git && cd tengu
uv sync
make install-tools
uv run tengu
اتصل بـ Claude Code:```bash
claude mcp add --scope user tengu -- uv run --directory /path/to/tengu tengu
تكوين الأهداف المسموح بها في tengu.toml:```toml
[targets]
allowed_hosts = ["192.168.1.0/24", "example.com"]
بالنسبة لـ Claude Desktop، وإعداد VM/SSE عن بعد، والتكوينات المتقدمة، انظر [docs/deployment-guide.md](https://github.com/rfunix/tengu/blob/main/docs/deployment-guide.md).

</details>

### مرجع التكوين```toml
[targets]
# REQUIRED: Only these hosts will be scanned
allowed_hosts = ["192.168.1.0/24", "example.com"]
blocked_hosts = []  # Always blocked, even if in allowed_hosts

[stealth]
enabled = false  # Route traffic through Tor/proxy

[stealth.proxy]
enabled = false
type = "socks5h"
host = "127.0.0.1"
port = 9050

[osint]
shodan_api_key = ""  # Required for shodan_lookup

[tools.defaults]
scan_timeout = 300   # seconds
انظر docs/configuration-reference.md للحصول على المرجع الكامل.
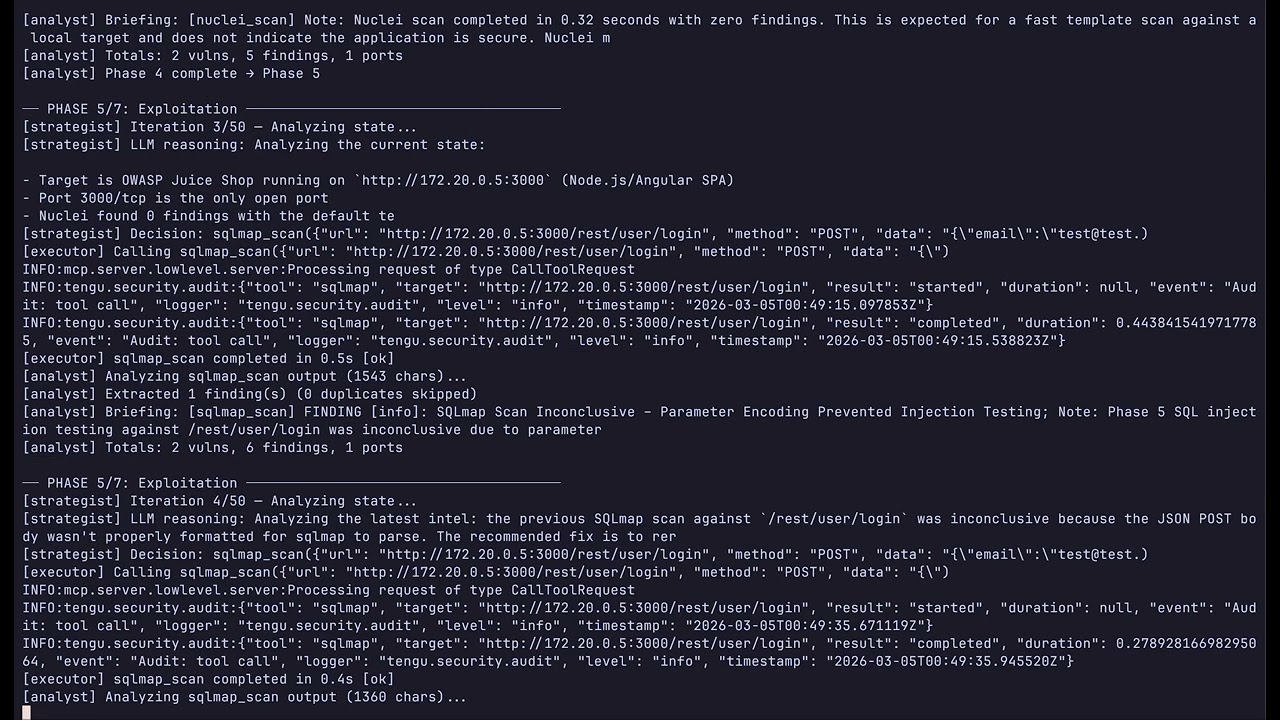
قم بتشغيل اختبار اختراق ذاتي بالكامل دون استدعاء أداة يدويًا. يستخدم العامل Claude كعقل استراتيجي و Tengu كمجموعة أدوات تنفيذية، متبعًا منهجية PTES من الاستطلاع إلى إعداد التقارير.
cp .env.example .env
**أهداف المختبر (Juice Shop, DVWA):**```bash
make docker-lab
make docker-agent          # default model (sonnet)
make docker-agent-haiku    # cheaper — claude-haiku-4-5, max_tokens=1024
make docker-agent-sonnet   # balanced — claude-sonnet-4-6, max_tokens=4096
اختبارات الاختراق في العالم الحقيقي (Tengu + MSF + ZAP، بدون حاويات مختبرية):```bash make docker-pentest make docker-agent
**عرض التقارير في المتصفح:**```bash
make docker-report-view          # http://localhost:8888 — styled HTML, all reports
make docker-report-browse        # same, auto-opens browser
REPORT_PORT=9999 make docker-report-view   # custom port
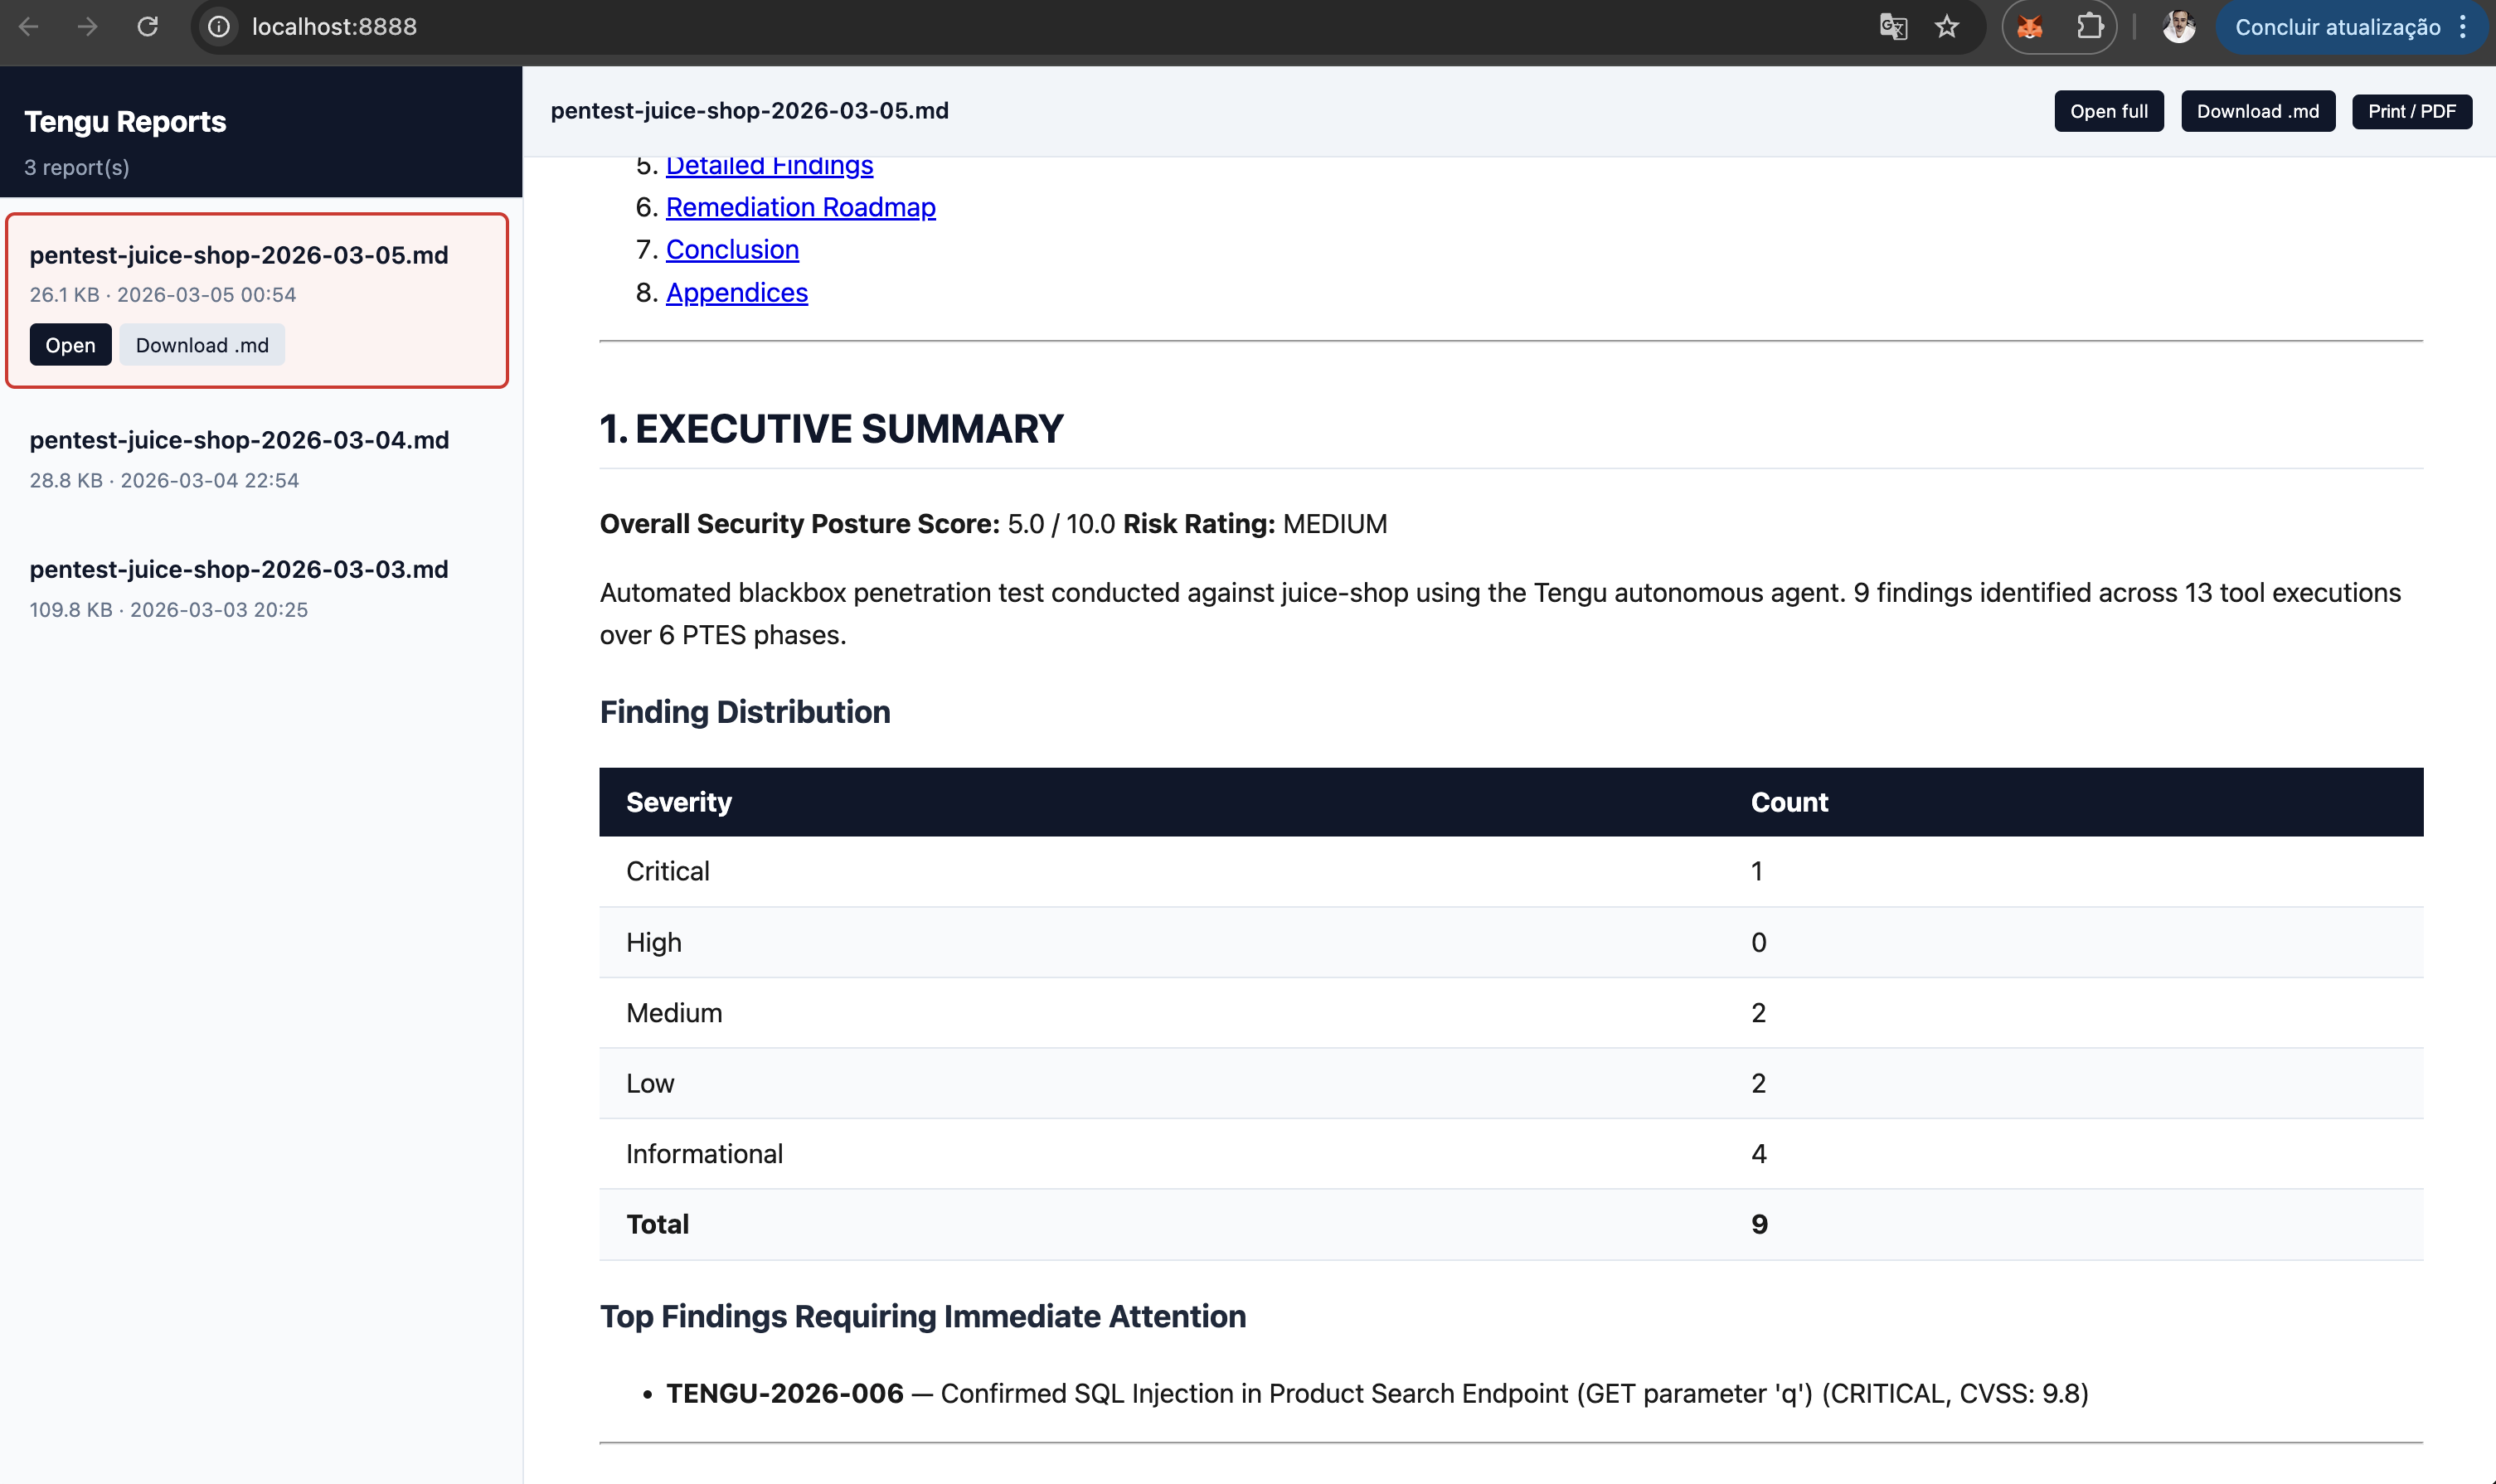
بدون Docker:```bash uv sync --extra agent python autonomous_tengu.py 192.168.1.100 --scope 192.168.1.0/24 --type blackbox
python autonomous_tengu.py 192.168.1.100 --model claude-haiku-4-5 --max-tokens 1024 --timeout 30
**التحكم في التكلفة** — ثلاثة متغيرات بيئة / أعلام سطر الأوامر:

| العلم | متغير البيئة | الافتراضي |
|---|---|---|
| `--model` | `TENGU_AGENT_MODEL` | `claude-sonnet-4-6` |
| `--max-tokens` | `TENGU_AGENT_MAX_TOKENS` | `2048` |
| `--timeout` | `TENGU_AGENT_TIMEOUT` | `60` (دقائق، `0`=غير محدود) |

### كيف يعمل```
START → initializer → strategist ─┬─→ executor → analyst ─┬─→ strategist (loop)
                                   │                        └─→ reporter → END
                                   ├─→ human_gate → executor
                                   └─→ reporter → END
السلوكيات الرئيسية:
