

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
mXtract — mXtract - مستخرج الذاكرة ومحللها | Kitploit
أدوات/GitHubGitHub/rek7/mxtract
كسر كلمات المرورتحليل الذاكرة الجنائيالتحقيق الجنائي الرقميجمع المعلوماتاختبار الاختراق
GitHubrek7/mxtract

mXtract

mXtract - مستخرج الذاكرة ومحللها

عرض المستودع
5879041منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

mXtract

Build Status License

mXtract هي أداة مفتوحة المصدر تعمل على نظام لينكس تقوم بتحليل وتفريغ الذاكرة. تم تطويرها كأداة لاختبار الاختراق، والغرض الأساسي منها هو مسح الذاكرة بحثًا عن المفاتيح الخاصة وعناوين IP وكلمات المرور باستخدام التعبيرات النمطية. تذكر، نتائجك تكون فقط بقدر جودة تعبيراتك النمطية.

لقطات الشاشة

لقطة شاشة

مسح مع عرض تفصيلي وبتعبير نمطي بسيط لعناوين IP، ومسح كل مقطع بيانات، وعرض معلومات العملية ومسح ملفات البيئة. لقطة شاشة
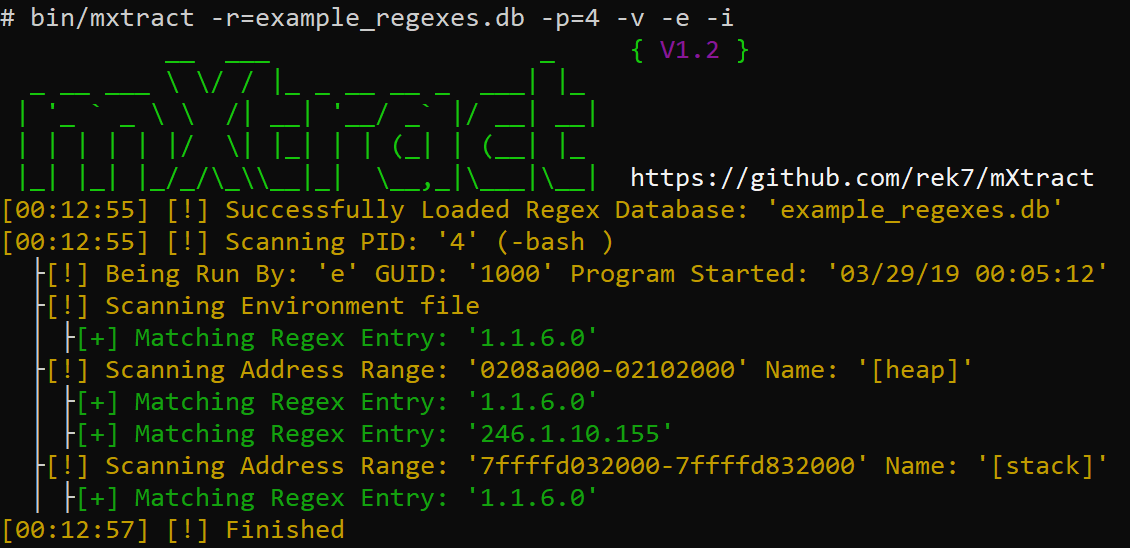
مسح مع عرض تفصيلي وبتعبير نمطي بسيط لعناوين IP، ومسح الكومة والمكدس فقط، وعرض معلومات العملية ومسح ملفات البيئة. لقطة شاشة
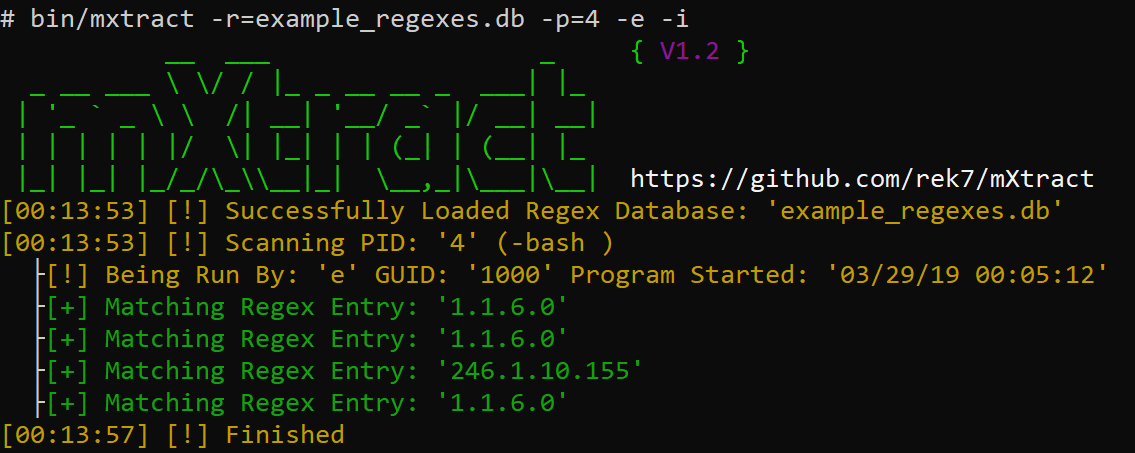
مسح بدون عرض تفصيلي، وبتعبير نمطي بسيط لعناوين IP، وعرض معلومات العملية ومسح ملفات البيئة.

لماذا التفريغ مباشرة من الذاكرة؟

في معظم بيئات لينكس، يمكن للمستخدمين الوصول إلى ذاكرة العمليات، مما يسمح للمهاجمين بجمع بيانات الاعتماد والمفاتيح الخاصة أو أي شيء لا ينبغي رؤيته ولكن يتم معالجته بواسطة برنامج بنص واضح.

الميزات

  • القدرة على إدخال قوائم التعبيرات النمطية
  • عرض واضح وقابل للقراءة
  • التحقق مما إذا كان نطاق الذاكرة قابلاً للكتابة مع الصلاحيات الحالية
  • الإخراج بتنسيق XML و HTML بالإضافة إلى الإخراج الافتراضي (اسم العملية:النتيجة)
  • القدرة على مسح جميع العمليات بشكل جماعي أو PID محدد
  • القدرة على اختيار أقسام الذاكرة المراد مسحها
  • القدرة على عرض معلومات تفصيلية عن العملية
  • القدرة على مسح ملفات بيئة العملية
  • التفريغ التلقائي للذاكرة يزيل الأحرف غير المشفرة (Unicode) مما يسمح بمعالجتها بأدوات أخرى أو يدويًا

البدء

  1. التحميل: git clone https://github.com/rek7/mXtract
  2. التجميع: cd mXtract && sh compile.sh

سينشئ هذا الدليل bin/ ويجمع الملف الثنائي باسم mxtract.

الأوامر

$ ./mxtract -h
           __  ___                  _     { V1.2 }
  _ __ ___ \ \/ / |_ _ __ __ _  ___| |_ 
 | '_ ` _ \ \  /| __| '__/ _` |/ __| __|
 | | | | | |/  \| |_| | | (_| | (__| |_ 
 |_| |_| |_/_/\_\\__|_|  \__,_|\___|\__|  https://github.com/rek7/mXtract
Usage: ./mxtract [args]
General:
        -v      Enable Verbose Output
        -s      Suppress Banner
        -h      Help
        -c      Suppress Colored Output
Target and Regex:
        -i      Show Detailed Process/User Info
        -a      Scan all Memory Ranges not just Heap/Stack
        -e      Scan Process Environment Files
        -w      Check if Memory Range is Writable
        -r=     Regex Database to Use
        -p=     Specify Single PID to Scan
Output:
        -x      Format Regex Results to XML
        -r      Format Regex Results to an HTML Document
        -wm     Write Raw Memory to File Default Directory is: 'pid/'
        -wi     Write Process Info to Beginning of File (Used in Conjunction with -wm)
        -wr     Write Regex Output to File (Will Appear in the Output Directory)
        -f=     Regex Results Filename Default is: 'regex_results.txt'
        -d=     Custom Ouput Directory
Either -r= or -wm needed

مثال على الاستخدام

$ ./mxtract -wm -wr -e -i -d=/tmp/output/ -r=example_regexes.db

ظهر في:

  • https://www.kitploit.com/2019/03/mxtract-memory-extractor-analyzer.html
  • https://blog.hackersonlineclub.com/2019/03/mxtract-opensource-linux-based-memory.html
  • https://firmwaresecurity.com/2019/03/22/mxtract-linux-based-tool-that-analyses-and-dumps-memory/
  • https://twitter.com/TheHackersNews/status/1108987907711352833
  • https://twitter.com/binitamshah/status/1109832206220963841
  • https://twitter.com/Dinosn/status/1108958417354252289
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






