JSPanda
JSpanda هو ماسح ضعف التلوث النموذجي من جانب العميل. له ميزتان رئيسيتان: فحص الضعف في عناوين URL المقدمة وتحليل كود المصدر لمكتبات JavaScript.
ومع ذلك، لا يستطيع JSpanda اكتشاف ثغرات التلوث النموذجي المتقدمة.
كيف يعمل JSPanda؟
- يستخدم حمولات متعددة لضعف التلوث النموذجي.
- يجمع جميع الروابط في الأهداف للمسح ويضيف حمولات إلى عناوين URL التي حصل عليها JSpanda، وينتقل إلى كل عنوان URL باستخدام Chromedriver بدون واجهة رسومية.
- يمسح جميع الكلمات في كود المصدر لمكتبات JavaScript المعرضة للخطر المحتمل، وينشئ إثبات مفهوم بسيطًا بلغة JS من خلال العثور على أداة البرنامج النصي (script gadget)، مما يساعدك على تحليل الكود يدويًا.
المتطلبات
- قم بتنزيل أحدث إصدار من Google Chrome وChromedriver
- Selenium
الاستخدام
المسح: python3.7 jspanda.py
- أضف عناوين URL إلى ملف url.txt، على سبيل المثال: example.com
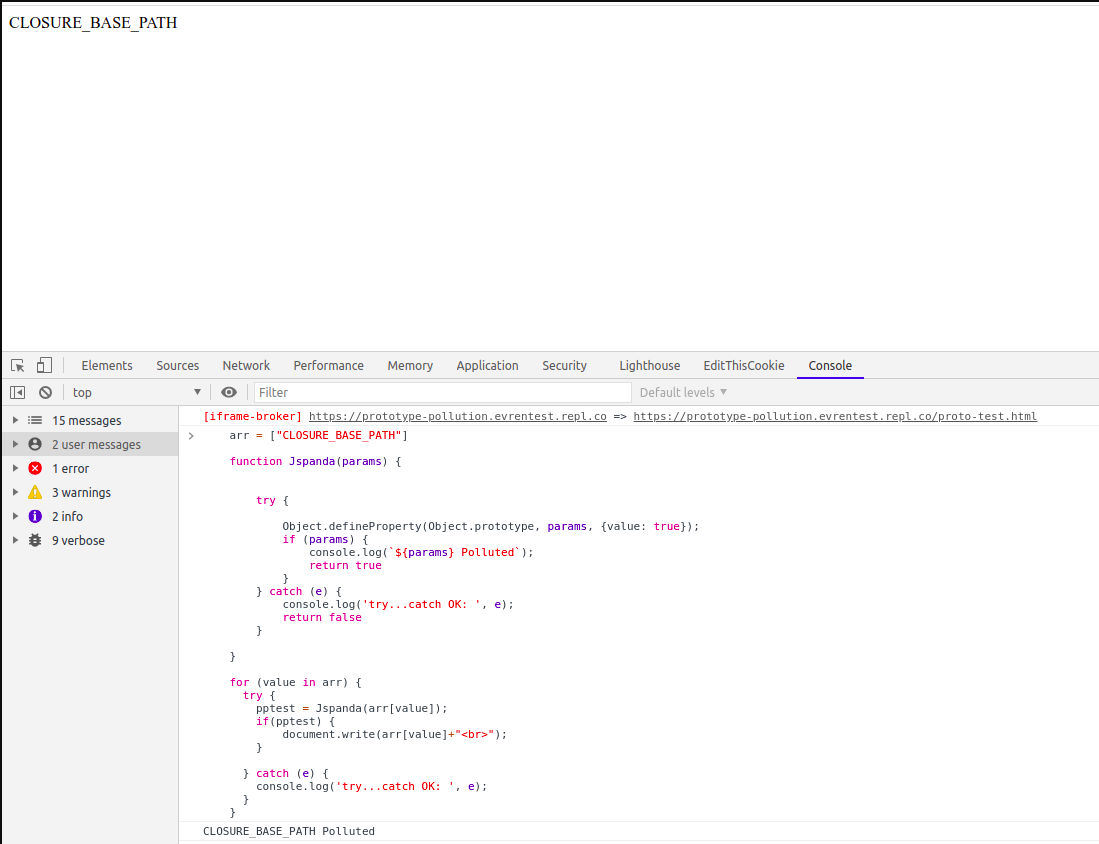
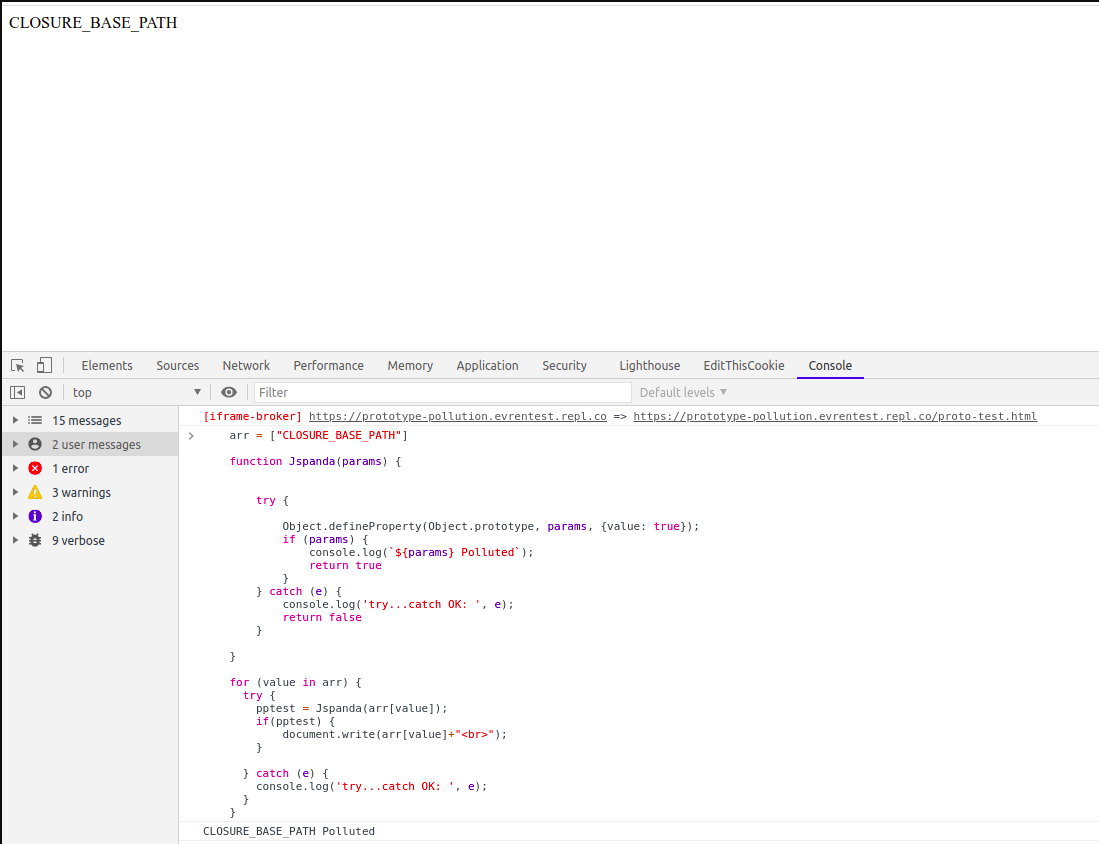
تحليل كود المصدر الأساسي: python3.7 analyze.py
- أضف كود مصدر مكتبة JavaScript إلى analyze.js
- أنشئ كود إثبات المفهوم باستخدام analyze.py
- نفذ كود إثبات المفهوم على وحدة تحكم Chrome. يقوم بتلويث جميع الكلمات المجمعة من كود المصدر ويعرضها على الشاشة. لذلك قد ينتج نتائج إيجابية خاطئة. توفر هذه المخرجات معلومات إضافية للباحثين، لا تقم بأتمتة كل شيء.
عرض توضيحي

تحليل كود المصدر - لقطة شاشة
مواد داعمة:
https://twitter.com/har1sec/status/1314469278322655233
https://github.com/BlackFan/client-side-prototype-pollution
https://github.com/ThePacketBender/notes/blob/01c0b834f6e3ee4d934b087b2d92c9e484dc2a50/web/prototype_pollution.txt
https://habr.com/ru/company/huawei/blog/547178/
https://infosecwriteups.com/javascript-prototype-pollution-practice-of-finding-and-exploitation-f97284333b2
https://github.com/securitum/research/tree/master/r2020_prototype-pollution
تعلم تلوث النموذج الأولي في سلسلة - الجزء 2
dwisiswant0/ppfuzz
GitHub - raverrr/plution: ماسح التلوث النموذجي باستخدام Chrome بدون واجهة رسومية
ثغرات التسمم النموذجي في JavaScript في البرية
الدليل الكامل لثغرات التلوث النموذجي
 redsection/jspanda

