
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/redhuntlabs/burpsuite-asset_discover
الاستخبارات مفتوحة المصدر (OSINT)جمع المعلوماتأمن الويب
GitHubredhuntlabs/burpsuite-asset_discover

BurpSuite-Asset_Discover

إضافة Burp Suite لاكتشاف الأصول من استجابة HTTP.

عرض المستودع
مشاركة
2355234منذ سنة واحدةتمت المراجعة من قبل Kitploit

إضافة BurpSuite - اكتشاف الأصول

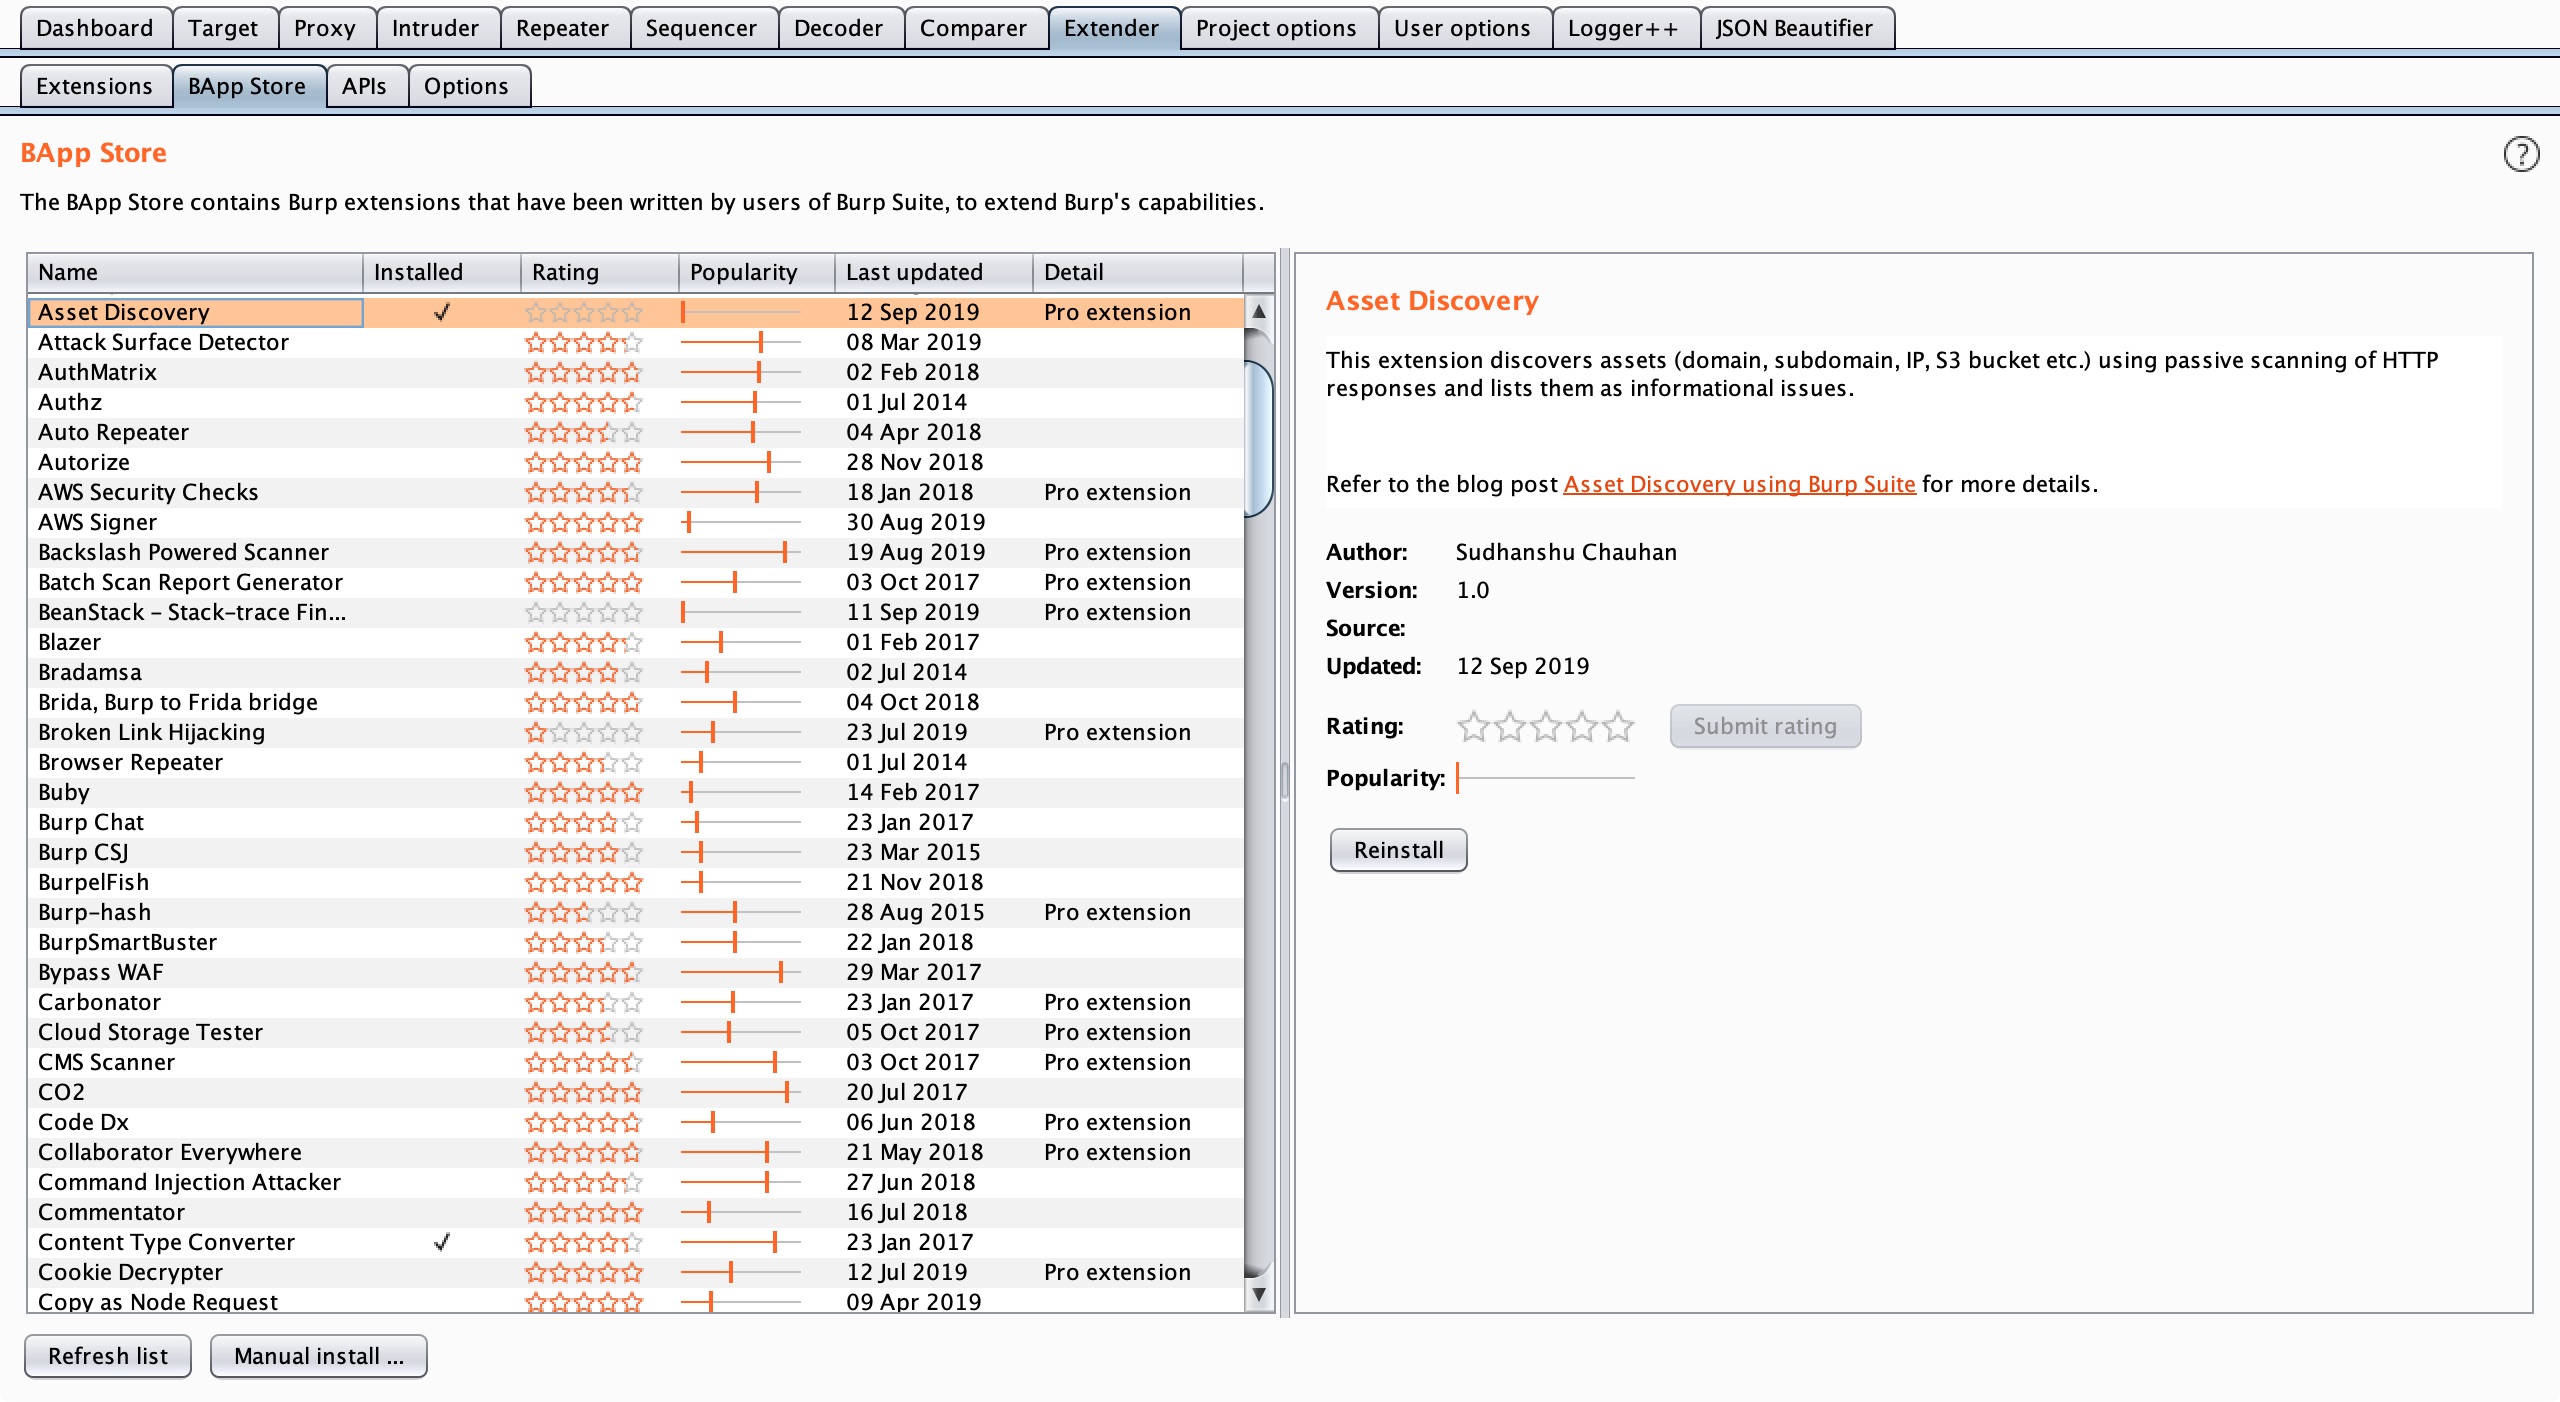
إضافة لـ Burp Suite لاكتشاف الأصول من استجابات HTTP باستخدام المسح السلبي. راجع مدونتنا اكتشاف الأصول باستخدام Burp Suite لمزيد من التفاصيل.

الإضافة الآن جزء من متجر BApp ويمكن تثبيتها مباشرة من Burp Suite. https://portswigger.net/bappstore/d927f0065171485981d6eb49a860fc3e

لمعرفة المزيد عن منصتنا لإدارة سطح الهجوم، تحقق من NVADR.

الوصف

يقوم بتحليل استجابة HTTP للروابط ضمن النطاق بشكل سلبي وتحديد أنواع مختلفة من الأصول مثل النطاق، النطاق الفرعي، عنوان IP، مجموعة S3 وما إلى ذلك، وإدراجها كمشكلات معلوماتية.

الإعداد

  • قم بإعداد بيئة Python بتوفير ملف jython.jar في علامة التبويب 'Options' تحت 'Extender' في Burp Suite.
  • قم بتنزيل الإضافة.
  • في علامة التبويب 'Extensions' تحت 'Extender'، اختر 'Add'.
  • غيّر نوع الإضافة إلى 'Python'.
  • قم بتوفير مسار الملف ‘Asset_Discover.py’ وانقر على 'Next'.

الاستخدام

  • أضف رابطًا إلى 'Scope' ضمن علامة التبويب 'Target'. ستبدأ الإضافة في تحديد الأصول من خلال المسح السلبي.

المتطلبات

  • Jython 2.7.0
  • Burp Suite Pro v2.1

إسناد الكود

جزء كبير من الكود الأساسي مأخوذ من المصادر التالية:

  • OpenSecurityResearch CustomPassiveScanner
  • PortSwigger example-scanner-checks

الترخيص

المشروع متاح بموجب ترخيص MIT، انظر ملف LICENSE.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





