 redhat-infosec/priority-intelligence-requirements-dev
يصف هذا الدليل عملية تطوير متطلبات الاستخبارات ذات الأولوية الخاصة باستخبارات التهديدات السيبرانية.

في المشهد سريع التطور لاستخبارات التهديدات السيبرانية (CTI)، يمثل صياغة متطلبات الاستخبارات ذات الأولوية (PIRs) مكوّنًا حاسمًا في برنامج CTI الخاص بك وفي مرحلة التخطيط والتوجيه من دورة الاستخبارات. وبصفتك محلل استخبارات تهديدات سيبرانية، فأنت على الأرجح على دراية بالتحدي المتمثل في الموازنة بين الموارد المحدودة داخل فرق CTI الصغيرة والمهمة الضخمة المتمثلة في تقديم معلومات ذات صلة وقابلة للتنفيذ إلى صانعي القرار وأصحاب المصلحة. غالبًا ما تترك هذه المعضلة الفرق تتصارع مع خيار: هل ينبغي لها تبني موقف ردّي، يستجيب للتهديدات الناشئة عند ظهورها، أم ينبغي أن تميل نحو أولويات طويلة الأجل أكثر استباقية؟ إن دمج PIRs كمبدأ توجيهي سيساعد برنامجك على متابعة الأولويات الاستراتيجية الاستباقية بثقة أكبر دون التخلي عن قدراتك الردية. لا يعزز هذا النهج الوظائف التقليدية مثل البحث والتحقيق والتحليل وإعداد التقارير فحسب، بل يرفع أيضًا من الممارسات المتقدمة مثل الدفاع المستند إلى التهديدات، بما في ذلك صيد التهديدات وهندسة الكشف. في هذه التدوينة، نتعمق في هذه العملية المحورية بينما نستكشف أهمية PIRs في تشكيل وظيفة CTI أكثر فعالية واستراتيجية، مما يتيح لفريقك تحقيق تأثير أكثر جوهرية داخل مؤسستك.
كانت عملية ريد هات الأصلية منظمة حول تمرينين متميزين لتقييم المخاطر، أحدهما يركز على العوامل الداخلية والآخر على العوامل الخارجية. ثم تم دمج هذين التمرينين في تمرين تخطيط، اشتقاقًا منه مجموعة متماسكة من PIRs. كان الهدف طموحًا: معالجة "ماذا" و"من" و"كيف" في مشهد التهديدات. يشير "ماذا" إلى بيانات مؤسستنا وبنيتها التحتية؛ و"من" يشمل أوصافًا عالية المستوى للجهات الفاعلة للتهديدات مثل الجهات الحكومية أو الجريمة المنظمة أو النشطاء القراصنة؛ و"كيف" يشمل جزئيًا أنواع نواقل الوصول الأولي.
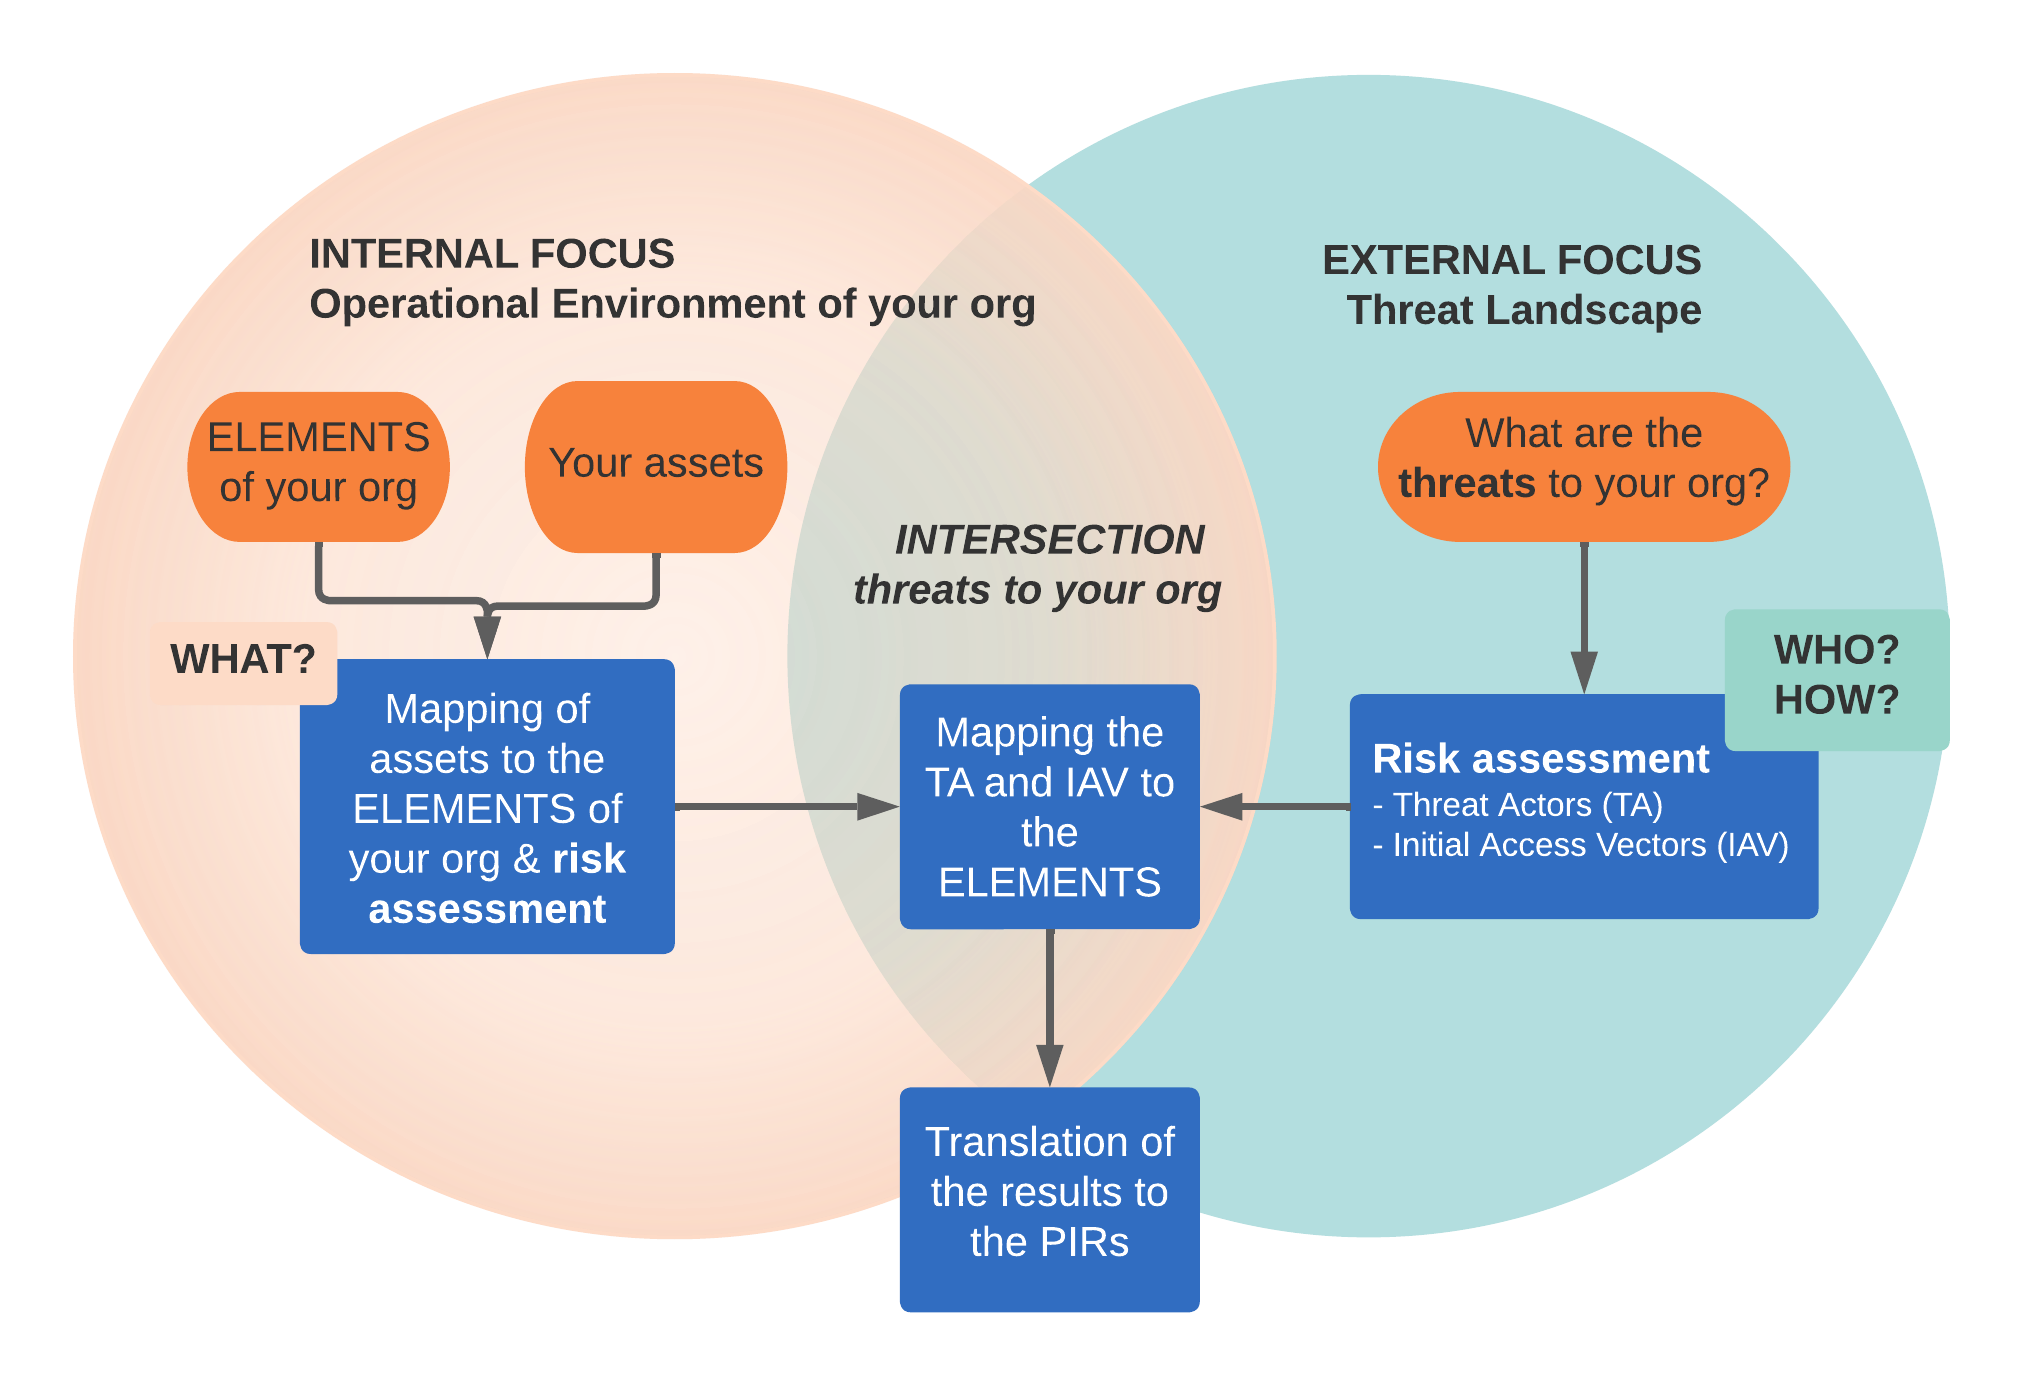
على الورق، بدا تصنيف الجهات الفاعلة للتهديدات (TA) ونواقل الوصول الأولي (IAV) جيدًا، مما يقدم قصة شاملة على ما يبدو عند عرض PIRs على أصحاب المصلحة. ومع ذلك، عندما قمنا بتوسيع نطاق هذا التمرين مرارًا وتكرارًا عبر المؤسسات، واجهنا تحديات كبيرة. كانت العملية كثيفة العمالة، وأضافت أسابيع من العمل وعشرات الساعات للفريق، ومع ذلك لم تحقق القيمة المتوقعة في التفعيل التشغيلي. كما وجدنا أن التصنيف العام للجهات الفاعلة للتهديدات ونواقل الوصول الأولي يفتقر إلى العمق اللازم للتفعيل التشغيلي. ما كان مفقودًا هو درجة أدق من التفصيل، مثل التكتيكات والتقنيات والإجراءات (TTPs)، وتصنيف MITRE ATT&CK المرتبط بها. وإدراكًا منا لهذه الفجوة، حولنا تركيزنا إلى الجوانب التي توفر مدخلات أكثر جوهرية للتفعيل التشغيلي لـ PIRs.
هذه عملية من خمس خطوات: الخطوة 1، تحديد العناصر التنظيمية الرئيسية من الوثائق الاستراتيجية؛ الخطوة 2، تخطيط هذه العناصر إلى الأصول الداعمة؛ الخطوة 3، ربط العناصر بأنواع العمليات العدائية باستخدام تصنيف مخصص؛ الخطوة 4، تقييم المخاطر باستخدام مصفوفة الاحتمالية/الأثر لتحديد جاذبية العناصر للمهاجمين؛ وأخيرًا الخطوة 5، تخصيص PIRs وتحويلها إلى متطلبات استخبارات قابلة للتنفيذ.
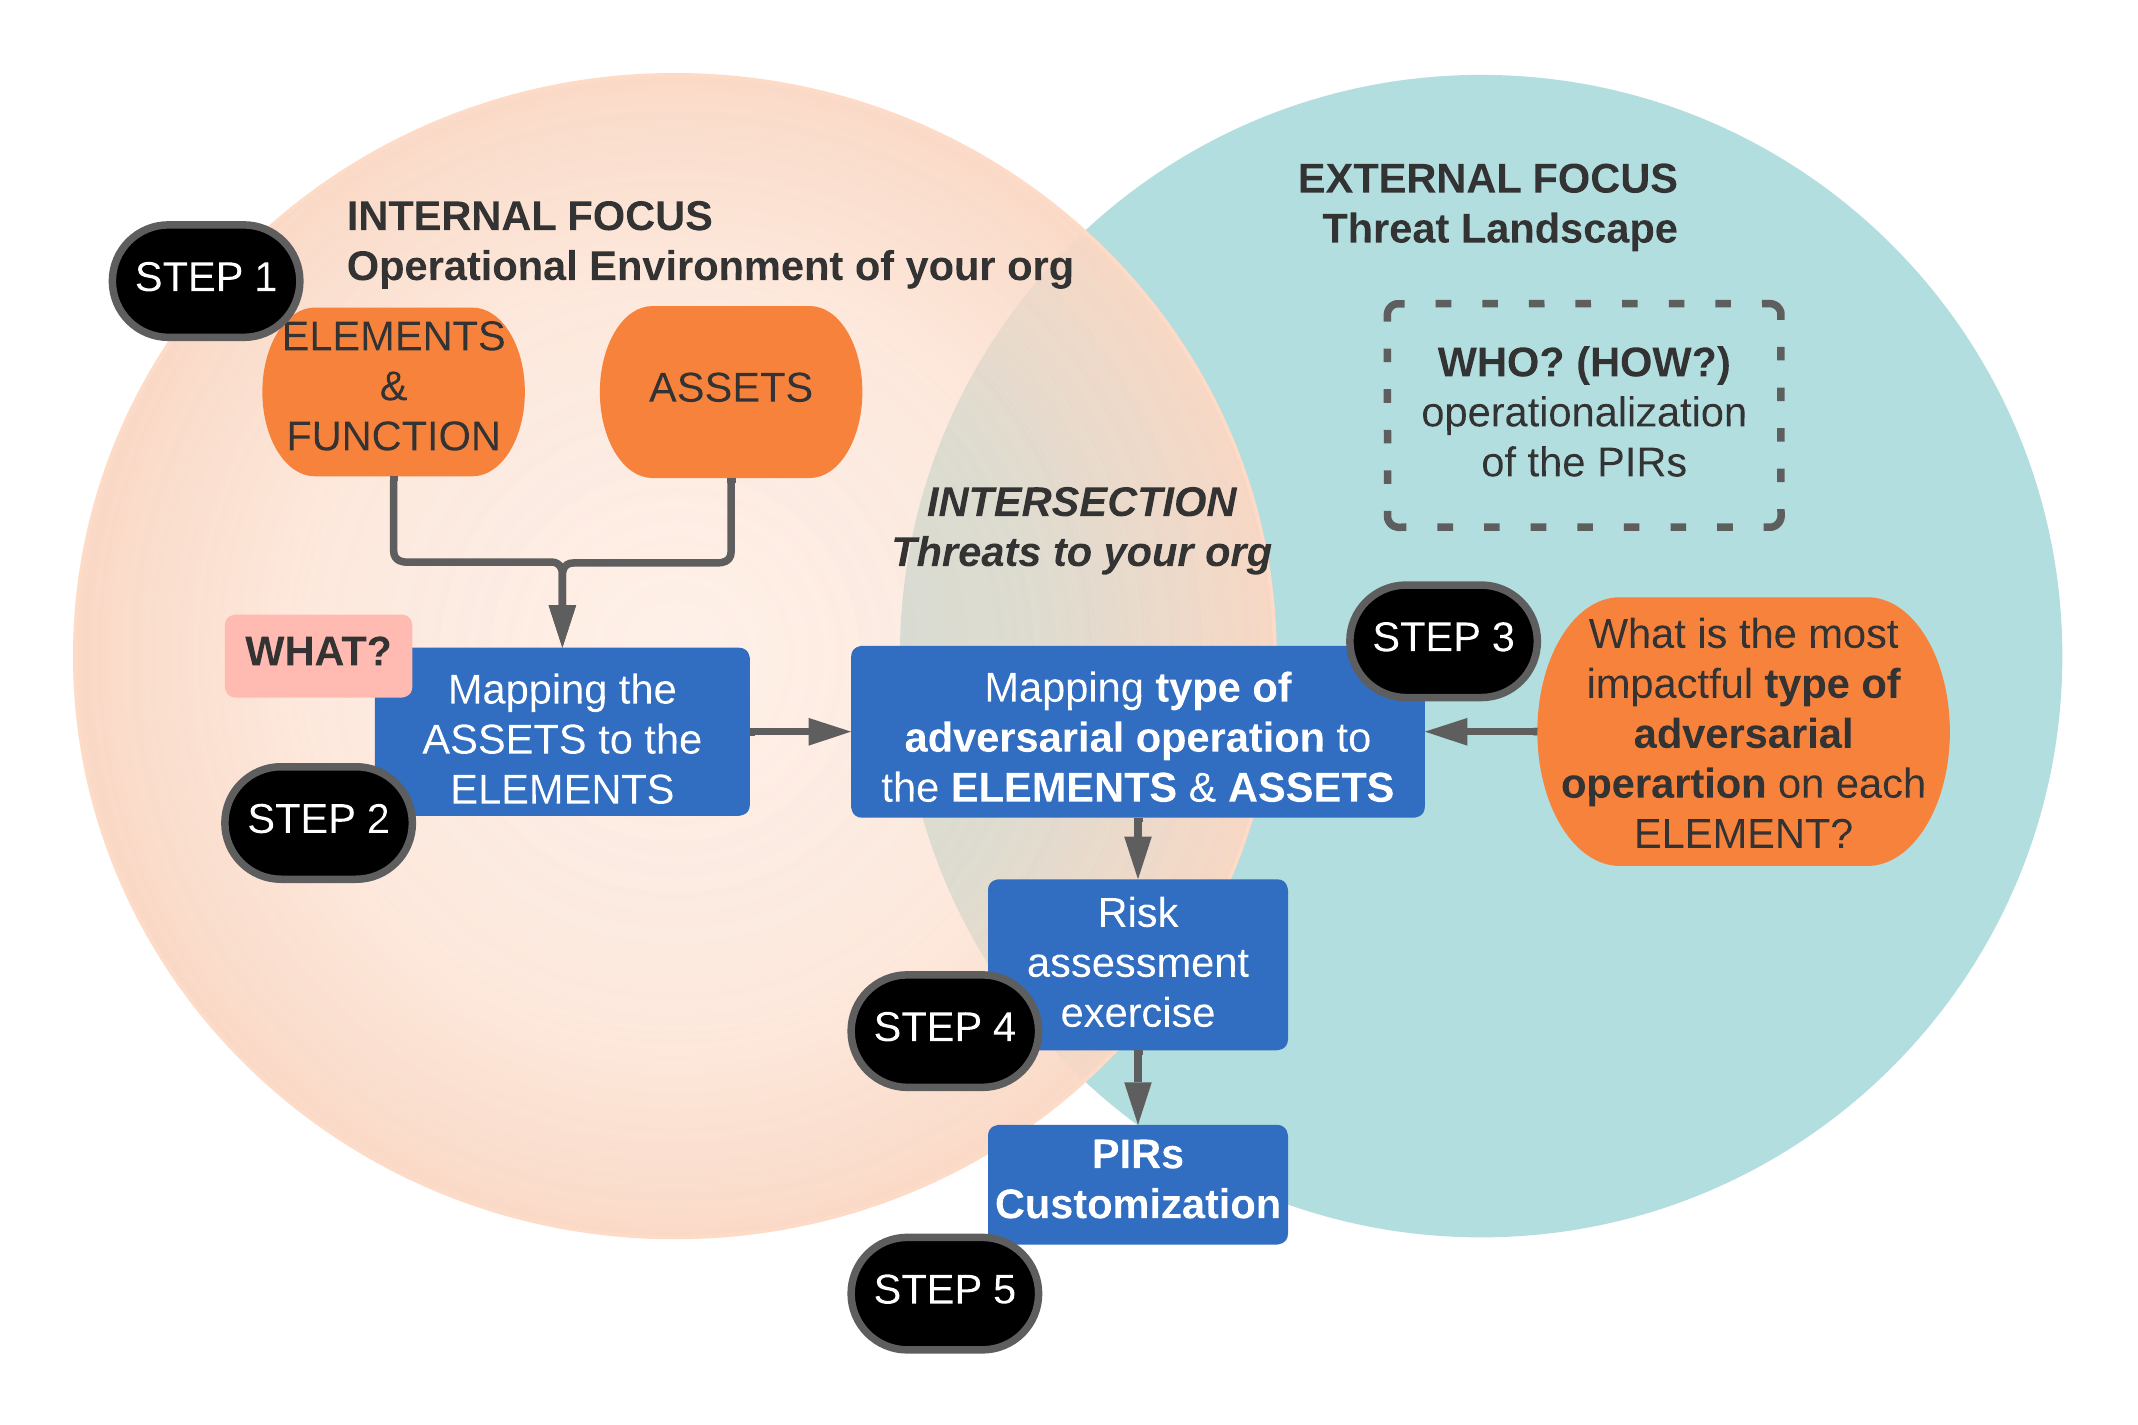
تتضمن الخطوة الأولية تحديد العناصر الأساسية لمؤسستك. هذه العناصر لا ترتبط مباشرة بأمن المعلومات، ولكنها حاسمة في تحديد هوية مؤسستك. وهي مشتقة من الوثائق الاستراتيجية عالية المستوى، مثل التقارير السنوية واستراتيجيات الأعمال واتصالات القيادة العليا، وحتى قسم "من نحن" في موقعك الإلكتروني. تحتوي هذه الوثائق على كلمات مفتاحية، أو موضوعات، أو جمل قصيرة تلخص استراتيجية مؤسستك ورسالتها ورؤيتها.
أسئلة يمكن أن تساعدك في تحديد عناصر مؤسستك:
يجب أن تصف هذه العناصر جوهر مؤسستك، بما في ذلك الجوانب الواضحة والدقيقة على حد سواء. وهي تحدد ما الذي يجعل مؤسستك فريدة، ولماذا يختار العملاء منتجاتك أو خدماتك، وما الذي يميزك عن المنافسين. ويشمل ذلك أيضًا البيانات القيمة مثل المعلومات المملوكة والبحث والتطوير وعلاقات الشركاء والمعلومات المؤسسية الحساسة.
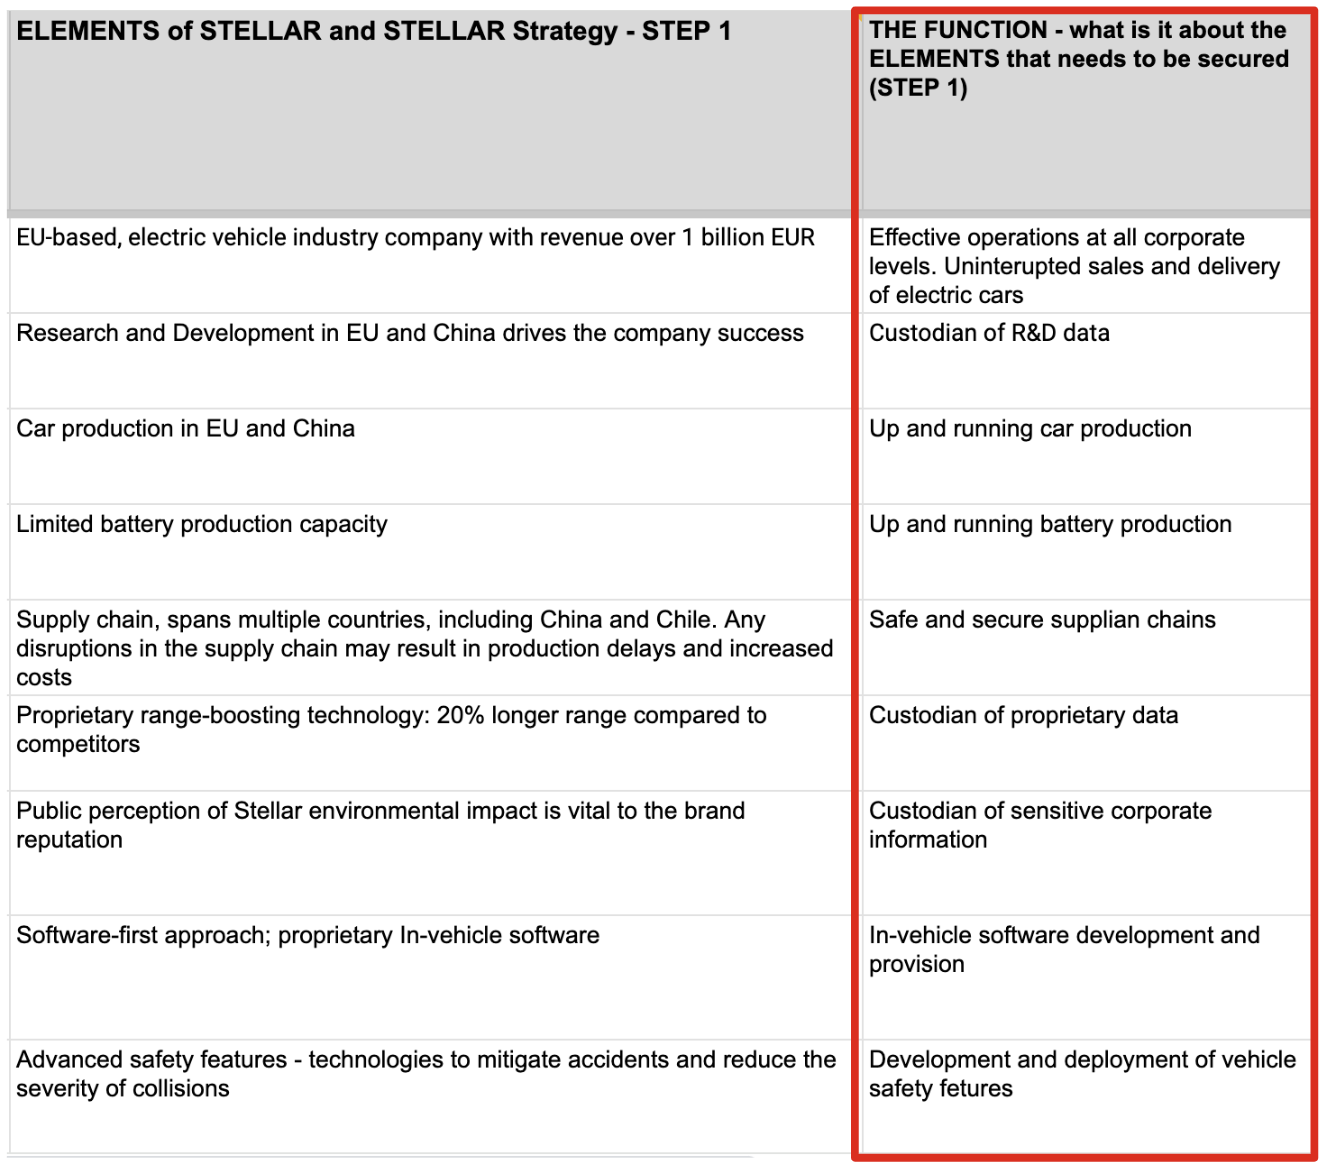
أمثلة على العناصر لمنتج سيارات كهربائية افتراضي، شركة Stellar Electric[^1]:
خطوة فرعية: الوظيفة مرتبط بهذه العناصر خطوة فرعية تسمى "الوظيفة". وهي تربط العناصر بأمن المعلومات من خلال توضيح ما يجب حمايته من منظور أمن المعلومات. على سبيل المثال، إذا كان العنصر هو "إنتاج بطاريات محدود"، فقد تكون وظيفته ضمان استمرارية إنتاج البطاريات. يساعد هذا السياق في فهم العنصر من منظور أمن المعلومات ويوجه تمرين تقييم المخاطر اللاحق.
المخرجات: ورقة تسرد العناصر ووظائف العناصر الخاصة بمؤسستك
بمجرد تحديد عناصر مؤسستك التنظيمية، تتمثل الخطوة التالية في تخطيط التكنولوجيا أو البيانات أو المعلومات الداعمة لهذه العناصر. يمكن أن تكون هذه الخطوة عالية المستوى أو مفصلة، اعتمادًا على نهجك. على سبيل المثال، إذا كان عنصرك هو التكنولوجيا التشغيلية الداعمة لإنتاج البطاريات، فقد يكون الأصل الرئيسي هو التكنولوجيا التشغيلية وأنظمة التحكم الصناعية التي تُبقي الإنتاج مستمرًا. بالنسبة للتقنيات المملوكة، قد يكون الأصل الحرج هو الوثائق التي تحتوي على المعلومات المملوكة. تدور هذه الخطوة حول ربط العناصر المجردة لمؤسستك بالأصول الملموسة. إنها جسر حاسم بين الفهم النظري لمؤسستك والجوانب العملية لحمايتها. عند تطوير PIRs في ريد هات، أبقينا هذا الأمر على مستوى عالٍ، متجنبين التفاصيل المفرطة في التحديد من قواعد بيانات إدارة التشكيلات (Configuration Management Databases) أو الوثائق المماثلة، والتي قد تكون مرهقة ومفصلة أكثر من اللازم لهذا التمرين.
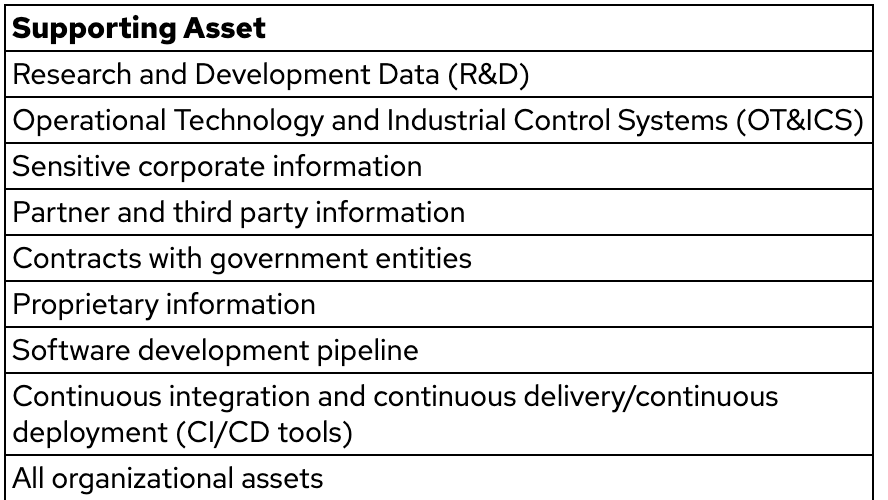
تشكل هاتان الخطوتان أساس عملية CTI قوية، حيث تعملان على مواءمة جوهر مؤسستك مع احتياجاتها الأمنية، وتمهدان الطريق لتخطيط العمليات التهديدية العدائية وتقييم المخاطر في الخطوات التالية.

المخرجات: عمود "الأصول الداعمة" في الورقة التي تسرد عناصر مؤسستك
تتضمن هذه الخطوة ربط العناصر التنظيمية المحددة سابقًا بأنواع محددة من العمليات العدائية. وجدنا أن التصنيفات الحالية للهجمات السيبرانية لم تكن مناسبة تمامًا لاحتياجاتنا، مما دفعنا إلى تطوير تصنيف خاص بنا. يركز هذا التصنيف على تأثير الهجمات السيبرانية على العمليات التجارية، وكذلك على قابلية تطبيق المصطلحات المستخدمة في التصنيف في منصات استخبارات التهديدات (TIPs)، وهو أمر حيوي للتفعيل التشغيلي. لذا على سبيل المثال، نستخدم المصطلح الغامض نسبيًا "برامج الفدية (ransomware)" بدلاً من المتغيرات الأكثر دقة، لأنه المصطلح الذي من المرجح أن يوفر نتائج بحث في منصات TIPs. تشمل أنواع العمليات في تصنيفنا برامج الفدية، والتجسس، والاحتيال المالي، وحجب الخدمة، وهجمات سلسلة التوريد "النهائية" حيث تكون مؤسستك هدفًا بدلاً من أن تكون سلسلة التوريد ناقل وصول أولي.

