Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
reconmap — ريكونماب هي منصة عمليات أمنية تعتمد على التعاون أولاً لفرق أمن المعلومات و MSSPs، تتيح إدارة شاملة للمشاركات من مرحلة الاستطلاع وحتى التنفيذ وإعداد التقارير. مع أتمتة الأوامر المدمجة، وتحليل المخرجات، وملخصات مدعومة بالذكاء الاصطناعي، توفر تقييمات أمنية أسرع وأكثر تنظيماً وعالية الجودة. | Kitploit
أدوات/GitHubGitHub/reconmap/reconmap
أطر اختبار الاختراقماسحات الثغرات الأمنيةاختبار الاختراقDevSecOpsأمن الذكاء الاصطناعي
GitHubreconmap/reconmap

reconmap

عرض المستودع
97213765منذ 3 أيامتمت المراجعة من قبل Kitploit
الموقع الإلكتروني

حول

ريكونماب هي منصة عمليات أمنية تعتمد على التعاون أولاً لفرق أمن المعلومات و MSSPs، تتيح إدارة شاملة للمشاركات من مرحلة الاستطلاع وحتى التنفيذ وإعداد التقارير. مع أتمتة الأوامر المدمجة، وتحليل المخرجات، وملخصات مدعومة بالذكاء الاصطناعي، توفر تقييمات أمنية أسرع وأكثر تنظيماً وعالية الجودة.

مشاركة

Reconmap

YouTube

فحص وإعداد تقارير النتائج المدعوم بالذكاء الاصطناعي للفرق التي تدير العديد من المهام.

أعطه هدفًا. يخطط Reconmap للفحص، ويشغّل الأدوات، ويفرز النتائج، ويكتب التقرير. تعيش كل مهمة في مكان واحد، بحيث يقضي فريقك وقته في العمل الذي يحتاج إلى إنسان.
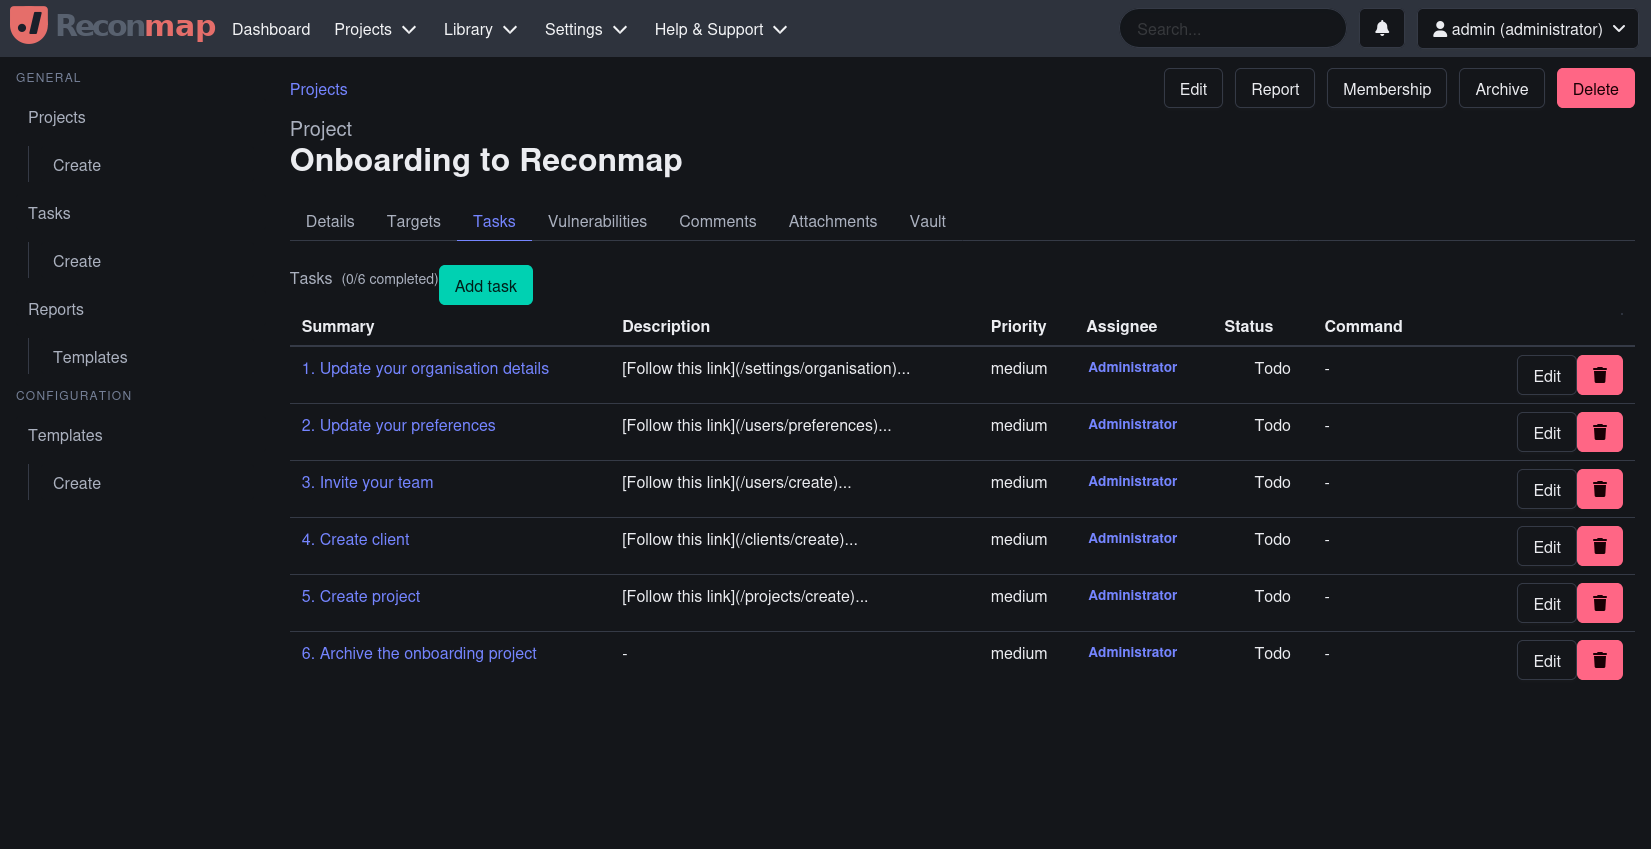
Reconmap's screenshot

ما الذي يفعله

  • يخطط للفحوصات. أدخل عنوان URL أو نطاقًا أو عنوان IP أو مستودعًا. يختار الذكاء الاصطناعي الأدوات من كتالوج الأوامر الخاص بك، ويرتبها، ويضع التشغيل في قائمة الانتظار.
  • يشغّلها في أي مكان. تنفّذ الـ Runners الأوامر على أجهزتك الخاصة وترسل المخرجات مرة أخرى.
  • يحلّل كل شيء. محلّلات مدمجة لـ SARIF وCycloneDX وNmap وTestssl وSubfinder وغيرها. أي شيء آخر يمر عبر محلّل LLM.
  • يفرز تلقائيًا. تحصل كل نتيجة جديدة على فحص للخطورة، وقابلية الاستغلال، والسطح المتأثر، والخطوات التالية، وتقييم للإيجابيات الكاذبة.
  • يكتب الإصلاح. أنشئ خطوات معالجة لكل نتيجة، أو اقترح أوامر تالية لكل أصل.
  • التقارير. التصدير إلى Word أو Markdown أو HTML.
  • يتوسع عبر المهام. مشاريع كثيرة، أشخاص كثيرون، تسجيل دخول موحّد (SSO) عبر Keycloak.
  • أحضر نموذجك الخاص. Ollama للاستدلال المحلي بالكامل، أو Azure OpenAI وOpenRouter ونقاط نهاية أخرى متوافقة مع OpenAI.
  • خادم MCP. دع مساعد الذكاء الاصطناعي الخاص بك يستعلم عن Reconmap ويقوده.

البدء السريع

تحتاج إلى Docker وDocker Compose.

docker compose up -d

افتح http://localhost:5500.

تفضّل عدم تثبيت أي شيء؟ جرّب العرض التجريبي المباشر أو استخدم النسخة المستضافة على netfoe.com.

تحت الغطاء

المكوّنالتقنياتالمسار
لوحة التحكمReactsrc/dashboard
واجهة APIC# / .NET 10src/server
Runner (reconmapd)Gosrc/runner
CLI (rmap)Gosrc/cli

PostgreSQL للبيانات، وRedis للتخزين المؤقت، وKeycloak للمصادقة.

التوثيق

أدلة المستخدم والمسؤول والمطوّر: https://reconmap.com. راجع ميزات الذكاء الاصطناعي لإعداد النموذج ومعالجة البيانات.

المساهمة

  • ⭐ ضع نجمة لهذا المشروع على GitHub لإظهار دعمك، ومساعدة الآخرين على اكتشافه، وتلقّي إشعارات الإصدارات الجديدة.
  • أصلح أو وسّع التوثيق.
  • شارك أفكارك أو اقترح ميزات جديدة على المناقشات.
  • ساهم في المشروع عبر إرسال طلبات السحب (pull requests).
  • أبلغ عن الأخطاء والمشكلات الأمنية في المشكلات.

اقرأ إرشادات المساهمة أولًا.

الرعاة والداعمون


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →