 razvandimescu/numa
مُحلّل DNS محمول بلغة Rust — نطاقات .numa المحلية، حظر الإعلانات، تجاوزات المطور



DNS تملكه أنت. في كل مكان تذهب إليه. · numa.rs
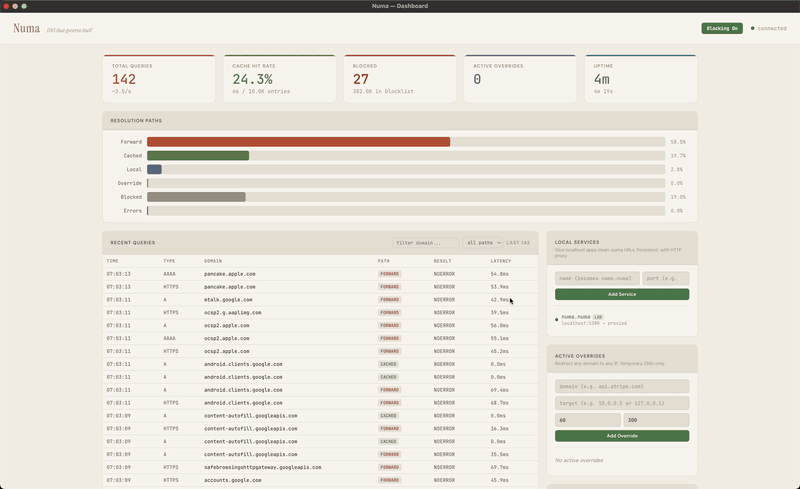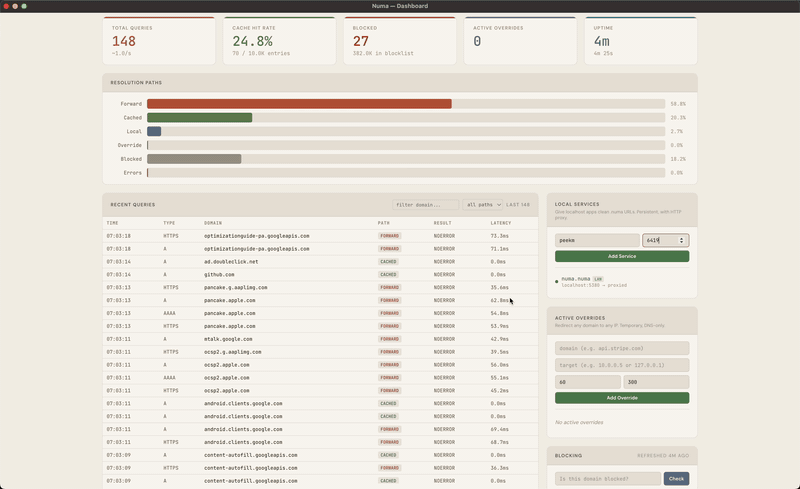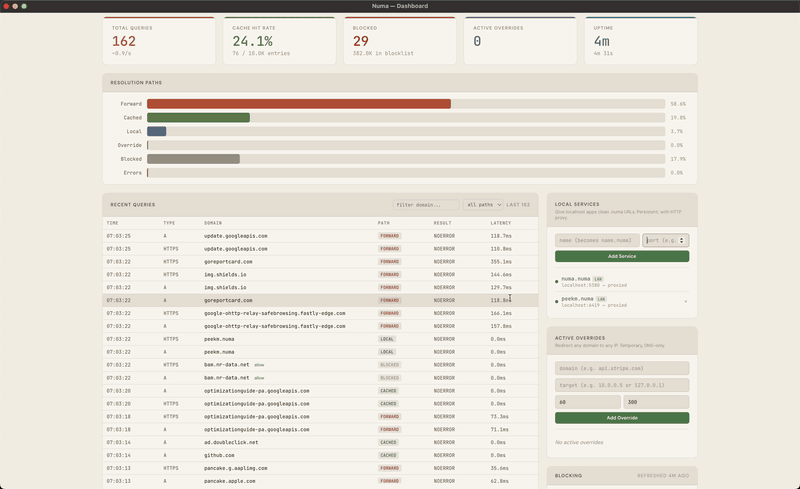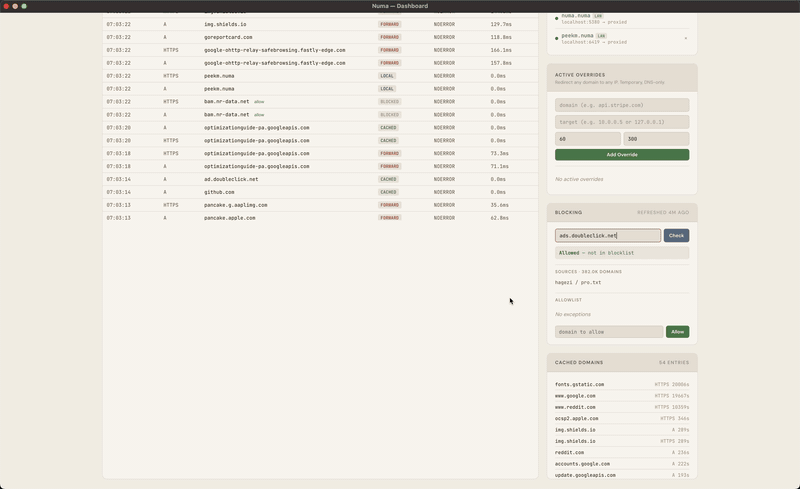
مُحلِّل DNS محمول في ملف تنفيذي واحد. احجب الإعلانات على أي شبكة، وسمِّ خدماتك المحلية (frontend.numa)، وتجاوز أي اسم مضيف مع الرجوع التلقائي، واختياريًا اختم كل استعلام صادر باستخدام ODoH (RFC 9230)، بحيث لا يرى أي طرف واحد هويتك وما سألت عنه في آنٍ واحد. كل ذلك يعمل على حاسوبك المحمول، دون الحاجة إلى حساب سحابي أو Raspberry Pi.
مبني من الصفر بلغة Rust، دون أي مكتبات DNS. يمكن لـ Numa أيضًا أن يحل بشكل تكراري مع التحقق من DNSSEC، وأن يخدم عملاء DoT وDoH، وأن يعمل كمرحّل ODoH عام (numa relay).
محلِّل بروتوكول DNS السلكي مكتوب يدويًا. معظم الشيفرة اللاحقة صيغت بمساعدة الذكاء الاصطناعي ورُوجعت يدويًا.
docker run -d --name numa -p 127.0.0.1:5553:53/udp -p 127.0.0.1:5553:53/tcp \
  -p 127.0.0.1:5380:5380 ghcr.io/razvandimescu/numa
dig @127.0.0.1 -p 5553 example.com
docker exec numa numa token            # API token for the dashboard login
افتح http://localhost:5380 وسجّل الدخول بأي اسم مستخدم وذلك الرمز. يتجنب المنفذ 5553 أي شيء يحتل المنفذ 53 بالفعل على المضيف. لا يُحلّ numa.numa هنا، لأن المضيف لا يستخدم Numa لـ DNS. نظّف باستخدام docker rm -f numa.
احصل على الملف التنفيذي:
# macOS
brew install razvandimescu/tap/numa

# Linux
curl -fsSL https://raw.githubusercontent.com/razvandimescu/numa/main/install.sh | sh

# Arch Linux
pacman -S numa

# Windows: download from GitHub Releases
# All platforms
cargo install numa

# Nix
nix profile install github:razvandimescu/numa
على Linux، لا يبحث sudo في ~/.cargo/bin أو ~/.nix-profile/bin أو Linuxbrew. إذا كان numa موجودًا في أحد هذه المسارات، فاستخدم sudo "$(command -v numa)" حيثما تشير هذه الصفحة إلى sudo numa.
sudo numa # Ctrl-C to stop (port 53 requires root/admin)
اختبره باستخدام dig @127.0.0.1 example.com (@127.0.0.2 على Windows). لوحة التحكم متاحة على http://localhost:5380. افتراضيًا، يمكن للأجهزة الأخرى على شبكتك أيضًا الاستعلام من Numa. لتقييد ذلك، اضبط [server] allow_from على الشبكات التي تثق بها.
| المنصة | التثبيت | الترقية | إلغاء التثبيت |
|---|---|---|---|
| macOS | sudo numa install | حدّث الملف التنفيذي، ثم sudo numa install | sudo numa uninstall |
| Linux | sudo numa install | حدّث الملف التنفيذي، ثم sudo "$(command -v numa)" install | sudo numa uninstall |
| Windows | numa install (مسؤول) + إعادة تشغيل | شغّل numa.exe install الجديد (مسؤول) | numa uninstall (مسؤول) + إعادة تشغيل |
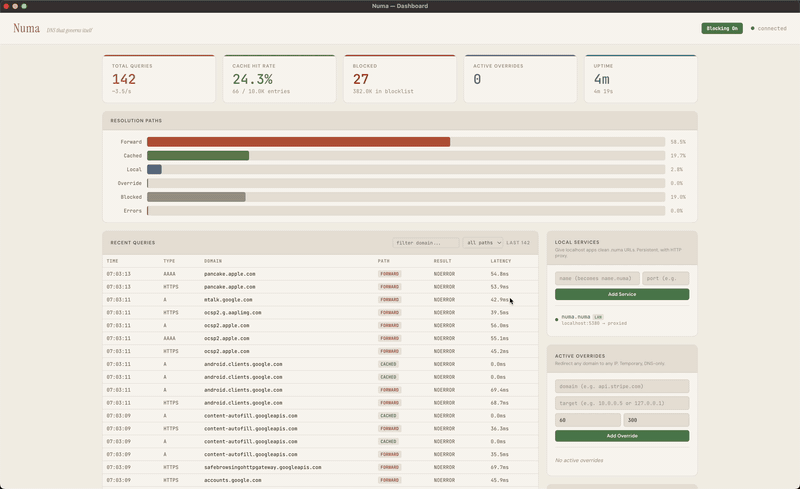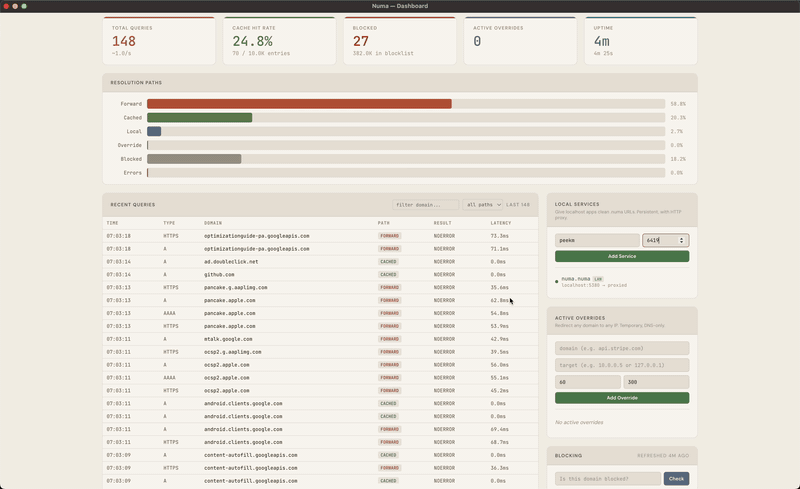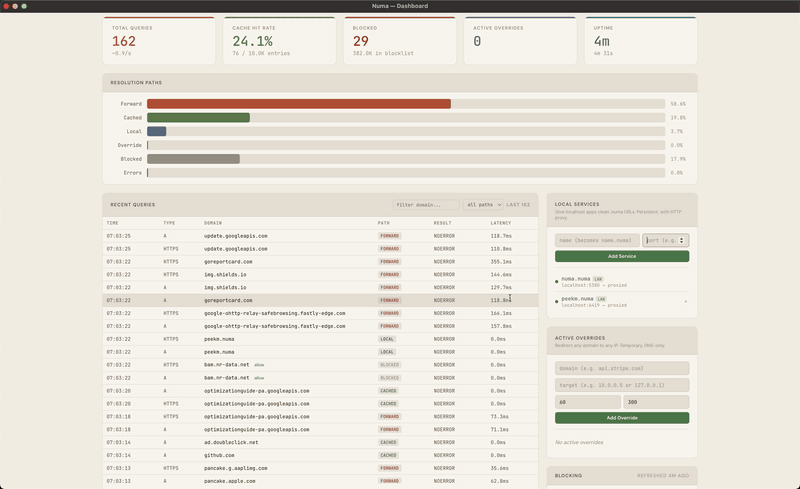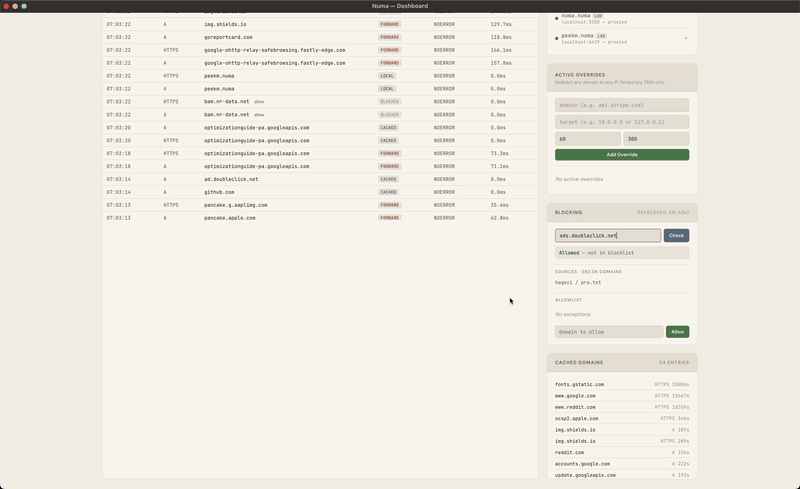
يسجّل install خدمة، ويوجّه DNS النظام إلى Numa، ويثق بشهادة CA المحلية الخاصة به. يعكس uninstall هذه الثلاثة جميعًا. للتحقق من التثبيت، افتح http://numa.numa. إذا حُمّلت لوحة التحكم، فإن Numa هو خادم DNS لنظامك.
حدّث الملف التنفيذي بالطريقة التي ثبّتته بها (brew upgrade، أو cargo install numa، أو أعد تشغيل install.sh). إعادة تشغيل install تعيد تشغيل الخدمة على الملف التنفيذي الجديد وتحتفظ بالرمز المميز وشهادة CA.
على Linux، يعيد install تهيئة systemd-resolved بملف drop-in. يزيله uninstall. أوقف أي عملية أخرى تحتجز المنفذ 53 (dnsmasq، بما في ذلك الخاص بـ NetworkManager) قبل التثبيت.
عبر loopback (localhost، 127.0.0.1، numa.numa)، لا تحتاج لوحة التحكم وواجهة API إلى تسجيل دخول. من أي عنوان آخر، بما في ذلك تعيين منفذ Docker وعنوان LAN لهذا الجهاز، يطلبان رمز API المميز. ينشئ Numa الرمز المميز عند أول تشغيل. اطبعه باستخدام sudo numa token (صدفة مسؤول على Windows). سجّل الدخول بأي اسم مستخدم وهذا الرمز المميز. لتعيين رمزك المميز الخاص، استخدم [server] api_token أو NUMA_API_TOKEN.
يستعيد uninstall إعدادات DNS لكنه يحتفظ بدليل البيانات، لذا يحتفظ إعادة التثبيت بنفس الرمز المميز وشهادة CA. لإزالة كل شيء، شغّل uninstall أولًا، ثم احذف:
| المنصة | ما تبقّى |
|---|---|
| macOS | الملف التنفيذي، /usr/local/var/numa، /usr/local/var/log/numa.log |
| Linux | الملف التنفيذي وأي نسخة في /usr/local/bin/numa، /var/lib/numa |
| Windows | الملف التنفيذي، %PROGRAMDATA%\numa |
| iPhone | ملف تعريف "Numa DNS" (الإعدادات → عام → VPN وإدارة الأجهزة) |
احذف أيضًا ~/.config/numa إذا أنشأت إعدادات مستخدم. إذا ضبطت [server] data_dir، فاحذف ذلك المسار أيضًا.
| Pi-hole | AdGuard Home | Unbound | Numa | |
|---|---|---|---|---|
| وكيل الخدمات المحلية + TLS تلقائي | لا | لا | لا | نطاقات .numa، HTTPS، WebSocket |
| اكتشاف خدمات LAN | لا | لا | لا | mDNS (numa lan on) |
| تجاوزات مع إرجاع تلقائي | لا | لا | لا | REST API، قابل للبرمجة النصية |
| محلل استعلامات تكراري | لا | لا | نعم | نعم |
| التحقق من DNSSEC | نعم | يعتمد على المصدر الأعلى | نعم | نعم (الوضع التكراري) |
| حظر الإعلانات | نعم | نعم | لا | نعم (Hagezi Pro افتراضيًا، قوائم مخصصة) |
| قواعد لكل عميل | مجموعات | نعم | Views / tags | حسب CIDR ([[client_policy]])، ملف الإعدادات فقط |
| واجهة إدارة ويب | كاملة | كاملة | لا | لوحة تحكم |
| مصدر أعلى مشفّر | يحتاج cloudflared | DoH، DoT، DoQ، DNSCrypt | DoT | DoH، DoT، ODoH |
| عملاء مشفّرون (مستمع DoT) | يحتاج stunnel sidecar | نعم | نعم | نعم (RFC 7858) |
| نقطة نهاية خادم DoH | لا | نعم | نعم | نعم (RFC 8484) |
| استعلامات متوازية للمصدر الأعلى | dnsmasq all-servers | الوضع المتوازي | لا | Request hedging (UDP، DoH، DoT) |
| Serve-stale + prefetch | لا | ذاكرة تخزين مؤقت تفاؤلية | نعم (RFC 8767، prefetch) | نعم (RFC 8767، prefetch) |
| إعادة توجيه شرطية | نعم | نعم | نعم | نعم (قواعد لكل لاحقة) |
| النضج | ناضج | ناضج | ناضج | جديد |
ما لا يفعله Numa. لا DHCP، لا تجميع، لا مزامنة إعدادات بين النسخ. معظم الإعدادات موجودة في ملف الإعدادات، وليس في لوحة التحكم.
توجد الإعدادات في ملف TOML واحد. يطبع numa config path الملف الذي يستخدمه تثبيتك. يفتحه numa config edit. بعد أي تغيير، شغّل sudo numa service restart. يشغّل numa -c FILE Numa، أو هذه الأوامر، على ملف تختاره. يوثّق numa.toml كل خيار ضمنيًا.
على Windows، يستمع Numa على 127.0.0.2:53، لأن خدمة عميل DNS (Dnscache) تمتلك 127.0.0.1:53. أبقِ 127.0.0.2 عند تعديل bind_addr.
سمِّ خدمات التطوير الخاصة بك بدلاً من تذكّر أرقام المنافذ:
curl -X POST localhost:5380/services -H 'Content-Type: application/json' \
  -d '{"name":"frontend","target_port":5173}'
بمجرد أن يصبح Numa هو DNS لنظامك (numa install)، يعمل https://frontend.numa في متصفحك، مع شهادة صالحة وتمرير WebSocket لـ HMR. لا حاجة إلى mkcert، ولا nginx، ولا /etc/hosts.
يمكنك أيضًا إضافة توجيه قائم على المسار (app.numa/api → :5001) أو تعريف الخدمات في numa.toml. يحتفظ Firefox بمخزن شهادات خاص به ويتجاهل مخزن النظام. لاستخدام HTTPS مع .numa في Firefox، ثق بشهادة Numa CA هناك يدويًا.
يحظر Numa الإعلانات وأدوات التتبع باستخدام Hagezi Pro، ويُحدَّث يوميًا.
أوضاع التحليل، تُضبط عبر [upstream] mode:






