

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/raikia/sharpstat
الحركة الجانبيةجمع المعلوماتأمن الشبكاتاختبار الاختراقالفريق الأحمر
GitHubraikia/sharpstat

SharpStat

أداة C# تستخدم WMI لتشغيل "cmd.exe /c netstat -n"، وحفظ المخرجات في ملف، ثم استخدام SMB لقراءة الملف وحذفه عن بُعد.

عرض المستودع
391157منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

SharpStat

أداة بلغة C# تستخدم WMI لتشغيل "cmd.exe /c netstat -n"، وحفظ المخرجات في ملف، ثم استخدام SMB لقراءة وحذف الملف عن بُعد

الوصف

سيحاول هذا البرنامج النصي الاتصال بجميع أجهزة الكمبيوتر المقدمة واستخدام WMI لتنفيذ cmd.exe /c netstat -n > <file>. الملف الذي يتم حفظ المخرجات فيه محدد بواسطة '-file'. بمجرد تشغيل أمر netstat، تُقرأ المخرجات عبر استدعاء SMB عن بُعد ثم تُحذف.

على الرغم من أن هذا ليس أكثر البرامج النصية خفاءً (بسبب تنفيذ cmd.exe والحفظ في ملف)، إلا أنك في بعض الأحيان تفعل ما يجب فعله. البديل هو استخدام WMI للاستعلام عن معلومات netstat عن بُعد، لكن تلك الفئة من WMI متاحة فقط على أنظمة Win10+، وهو أمر غير مثالي. هذا الحل على الأقل يعمل لجميع مستويات أنظمة التشغيل.

الاستخدام

 الخيارات الإجبارية:
     -file         = هذا هو الملف الذي سيتم حفظ المخرجات فيه 
                     مؤقتًا قبل قراءته/حذفه عن بُعد

 الخيارات الاختيارية:
     -computers    = قائمة بالأنظمة لتشغيل هذه الأداة عليها، مفصولة بفواصل
        [أو]
     -dc           = وحدة تحكم بالمجال للحصول على قائمة بأجهزة الكمبيوتر في المجال
     -domain       = المجال للحصول على قائمة بأجهزة الكمبيوتر في المجال

أمثلة

     SharpStat.exe -file "C:\Users\Public\test.txt" -domain lab.raikia.com -dc lab.raikia.com
     SharpStat.exe -file "C:\Users\Public\test.txt" -computers "wkstn7.lab.raikia.com,wkstn10.lab.raikia.com"
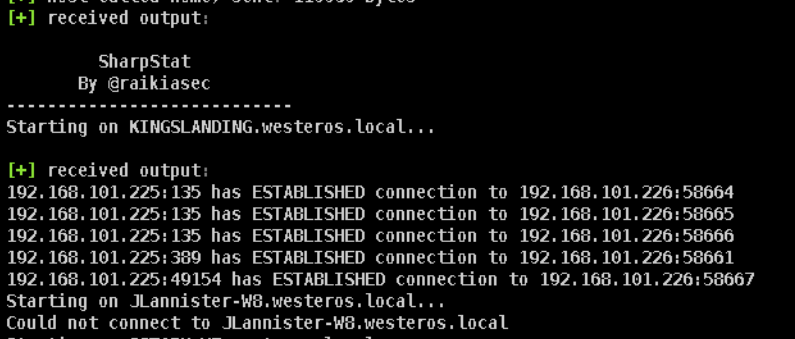
لقطة شاشة

img

اتصل بنا

إذا كانت لديك أسئلة أو مشكلات، تواصل معي على [email protected] أو @raikiasec

الترخيص

MIT

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





