 r57-labs/chaos
أداة مسح لعنوان IP الأصلي تم تطويرها باستخدام ChatGPT

chaos هو ماسح لعناوين IP الأصلية (origin IP) تم تطويره بواسطة RST بالتعاون مع ChatGPT. إنها أداة متخصصة تستهدف بشكل أساسي مختبري الاختراق وصيادي الثغرات.
عبارة "origin-IP" هي مصطلح فني يصف عنوان IP العام النهائي لمواقع الويب التي تُقدَّم عبر أطراف ثالثة. إذا كنت ترغب في فهم المزيد عن سبب الاهتمام بعناوين IP الأصلية، تفضل بالاطلاع على مقالنا في المدونة.
تم تصميم chaos كنموذج أولي سريع من الفكرة إلى إثبات المفهوم الوظيفي في أقل من 24 ساعة باستخدام مبادئ DevOps مع ChatGPT.
usage: chaos.py [-h] -f FQDN -i IP [-a AGENT] [-C] [-D] [-j JITTER] [-o OUTPUT] [-p PORTS] [-P] [-r] [-s SLEEP] [-t TIMEOUT] [-T] [-v] [-x]
         _..._
     .-'`     `'-.
   __|___________|__
   \               /
    `._  CHAOS _.'
       `-------`
         /   \\
        /     \\
       /       \\
      /         \\
     /           \\
    /             \\
   /               \\
  /                 \\
 /                   \\
/_____________________\\
CHAtgpt Origin-ip Scanner
 _______ _______ _______ _______ _______
|\\     /|\\     /|\\     /|\\     /|\\/|
| +---+ | +---+ | +---+ | +---+ | +---+ |
| |H  | | |U  | | |M  | | |A  | | |N  | |
| |U  | | |S  | | |A  | | |N  | | |C  | |
| |M  | | |E  | | |N  | | |C  | | |O  | |
| |A  | | |R  | | |C  | | |   | | |L  | |
| +---+ | +---+ | +---+ | +---+ | +---+ |
|/_____|\\_____|\\_____|\\_____|\\_____\\

 Origin IP Scanner developed with ChatGPT
 cha*os (n): complete disorder and confusion
 (ver: 0.9.4)
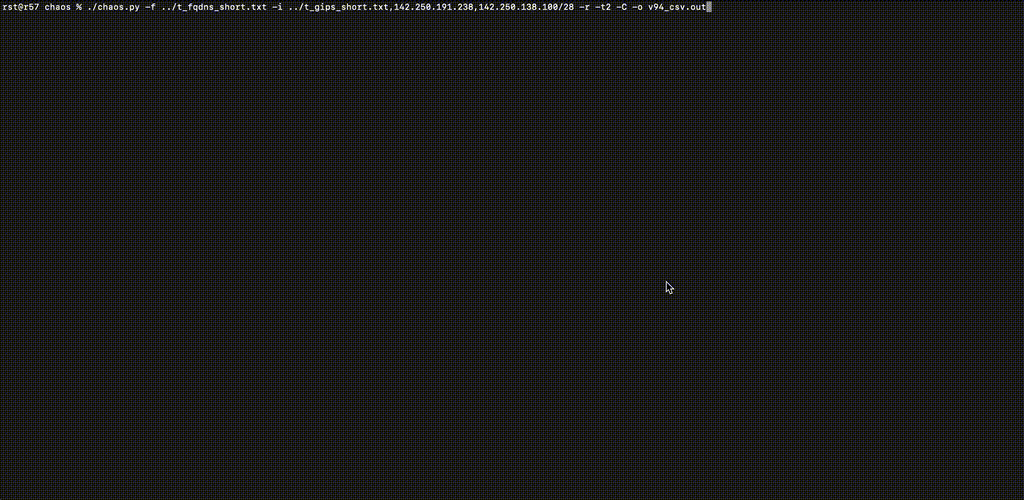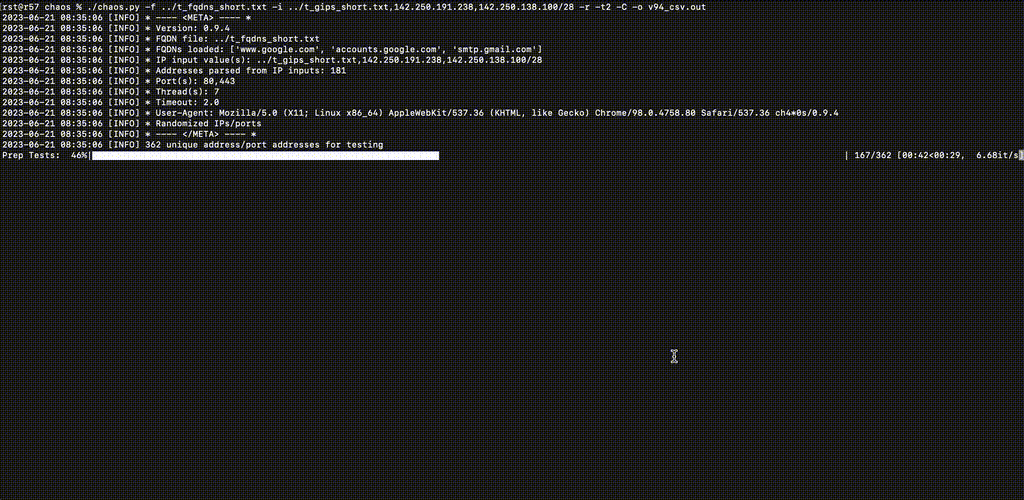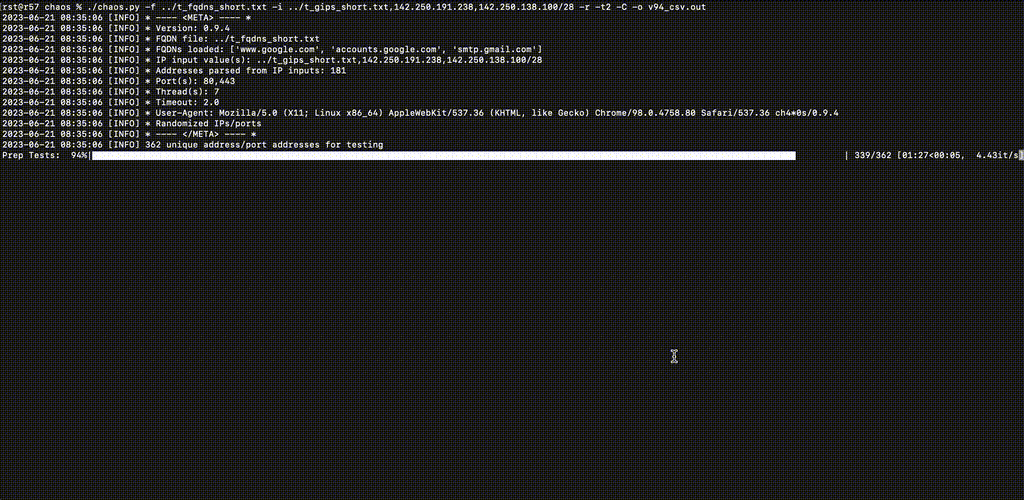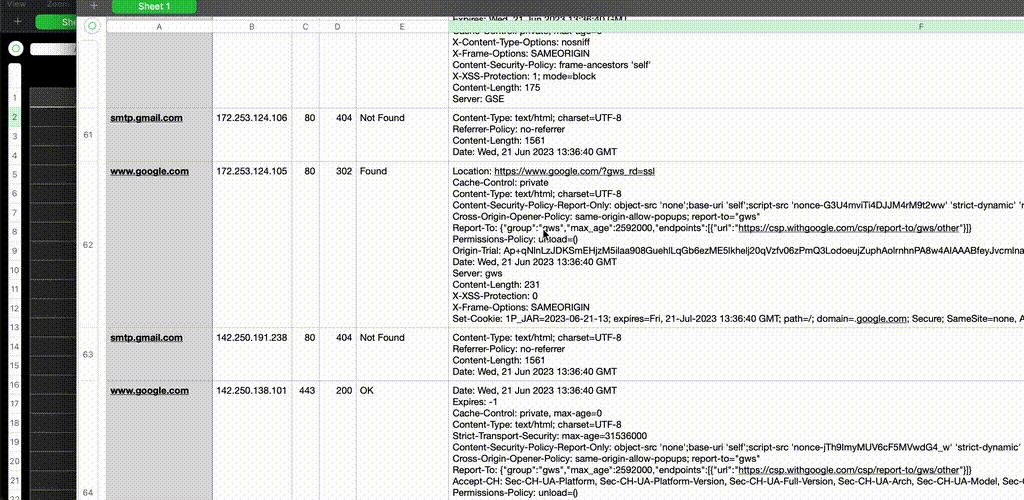
cd path/to/chaospip3 install -U pip setuptools virtualenvvirtualenv envsource env/bin/activate(env) pip3 install -U -r ./requirements.txt(env) ./chaos.py -h-h, --help عرض رسالة المساعدة هذه والخروج
-f FQDN, --fqdn FQDN المسار إلى ملف FQDN (اسم نطاق مؤهل بالكامل واحد لكل سطر)
-i IP, --ip IP عنوان/عناوين IP لطلبات HTTP (عناوين IP مفصولة بفواصل، شبكات IP، و/أو ملفات تحتوي على IP/شبكة لكل سطر)
-a AGENT, --agent AGENT
قيمة header User-Agent للطلبات
-C, --csv إلحاق إخراج CSV بـ OUTPUT_FILE.csv
-D, --dns إجراء استعلامات DNS أمامية/عكسية لقيم FQDN/IP قبل الطلب؛ لا تأثير على قائمة الاختبار
-j JITTER, --jitter JITTER
إضافة تأخير عشوائي 0-N ثانية إلى قيمة sleep
-o OUTPUT, --output OUTPUT
إلحاق إخراج وحدة التحكم بالملف FILE
-p PORTS, --ports PORTS
قائمة منافذ TCP مفصولة بفواصل (الافتراضي: "80,443")
-P, --no-prep عدم المسح المسبق لكل IP/منفذ باستخدام `GET /` مع header `Host: {IP:Port}` لإزالة المضيفين غير المستجيبين
-r, --randomize ترتيب عشوائي (تقريبي) لترتيب اختبار IPs/المنافذ
-s SLEEP, --sleep SLEEP
إضافة N ثانية قبل اكتمال الخيط
-t TIMEOUT, --timeout TIMEOUT
الانتظار N ثانية لمضيف غير مستجيب
-T, --test وضع الاختبار؛ لا ترسل الطلبات
-v, --verbose تفعيل الإخراج المفصل
-x, --singlethread تنفيذ أحادي الخيط؛ للأنظمة ذات نواة أو اثنين؛ عدد الخيوط الافتراضي = (الأنوية - 1) إذا كانت الأنوية > 2
تشغيل خادم HTTP بلغة Python
% python3 -u -m http.server 8001
Serving HTTP on :: port 8001 (http://[::]:8001/) ...
تشغيل ncat كـ HTTP على منفذ يُكتشف كـ SSL؛ استخدم حلقة لأن --keep-open قد يتعطل
% while true; do ncat -lvp 8443 -c 'printf "HTTP/1.0 204 Plaintext OK\n\n<html></html>\n"'; done
Ncat: Version 7.94 ( https://nmap.org/ncat )
Ncat: Listening on [::]:8443
Ncat: Listening on 0.0.0.0:8443
تشغيل ncat كـ SSL على منفذ سيكون افتراضياً للكشف عن HTTP
% while true; do ncat --ssl -lvp 8444 -c 'printf "HTTP/1.0 202 OK\n\n<html></html>\n"'; done
Ncat: Version 7.94 ( https://nmap.org/ncat )
Ncat: Generating a temporary 2048-bit RSA key. Use --ssl-key and --ssl-cert to use a permanent one.
Ncat: SHA-1 fingerprint: 0208 1991 FA0D 65F0 608A 9DAB A793 78CB A6EC 27B8
Ncat: Listening on [::]:8444
Ncat: Listening on 0.0.0.0:8444
تحضير ملف FQDN:
% cat ../test_localhost_fqdn.txt
www.example.com
localhost.example.com
localhost.local
localhost
notreally.arealdomain
تحضير ملف / قائمة IPs:
% cat ../test_localhost_ips.txt
127.0.0.1
127.0.0.0/29
not_an_ip_addr
-6.a
=4.2
::1
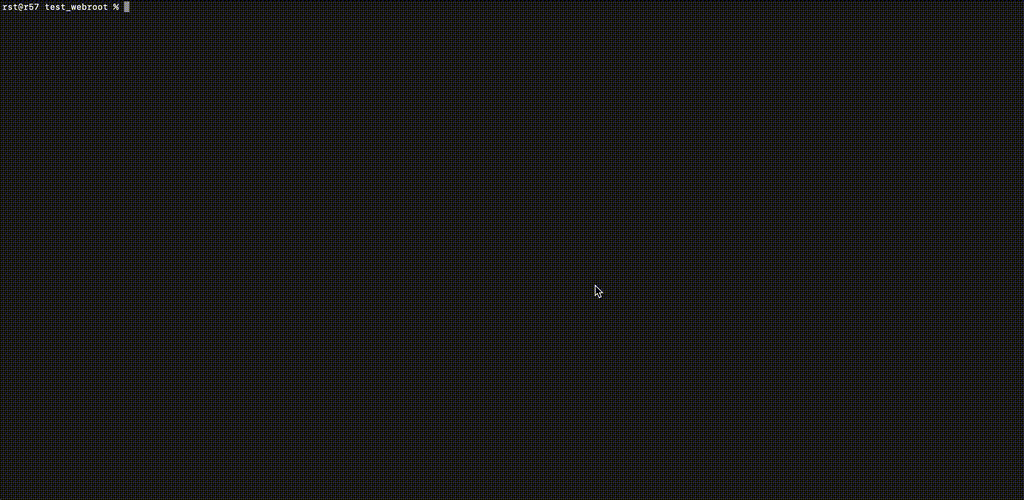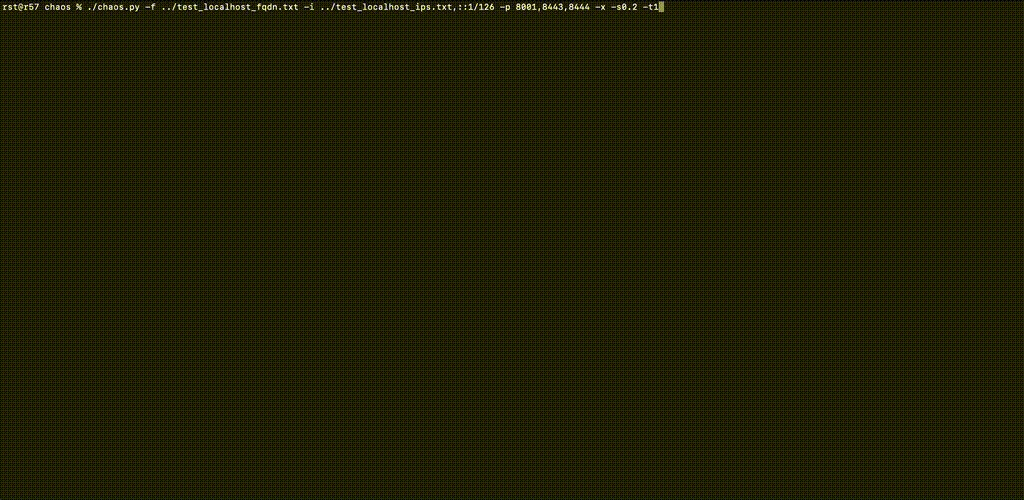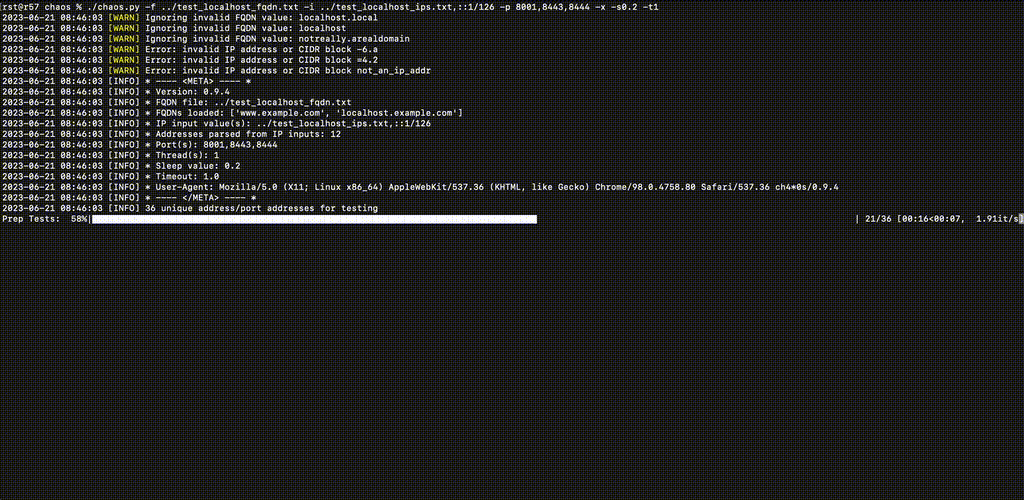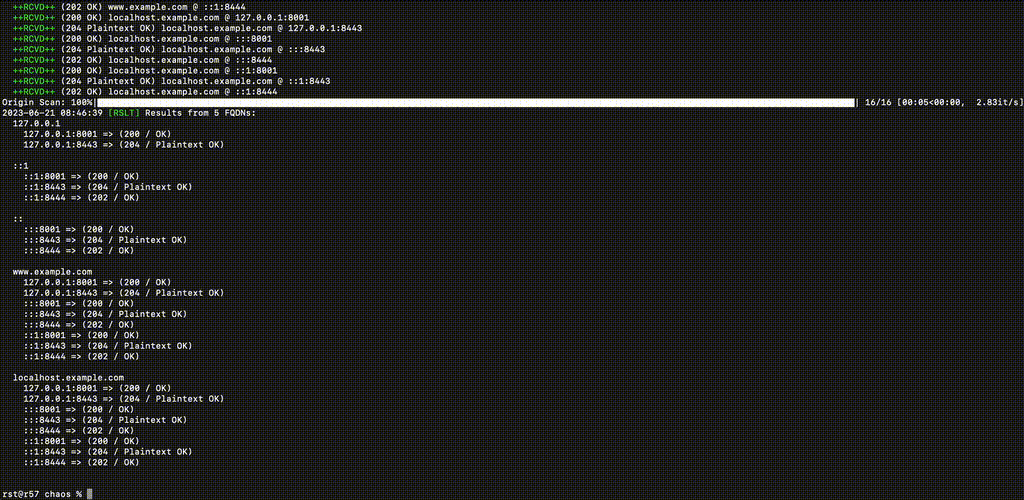
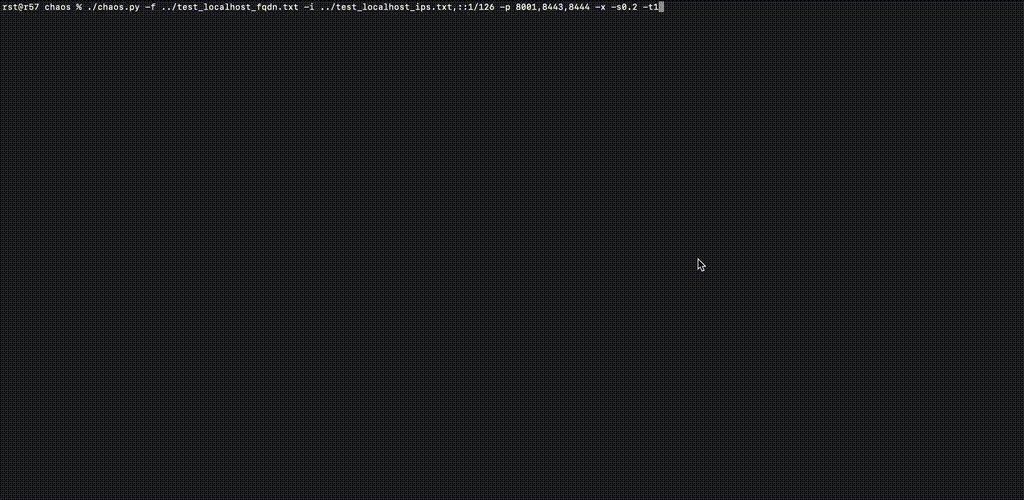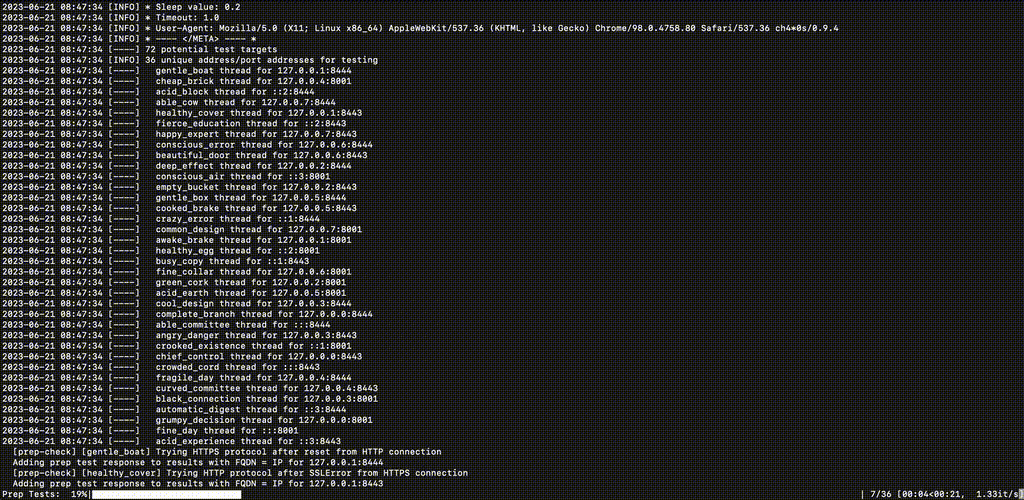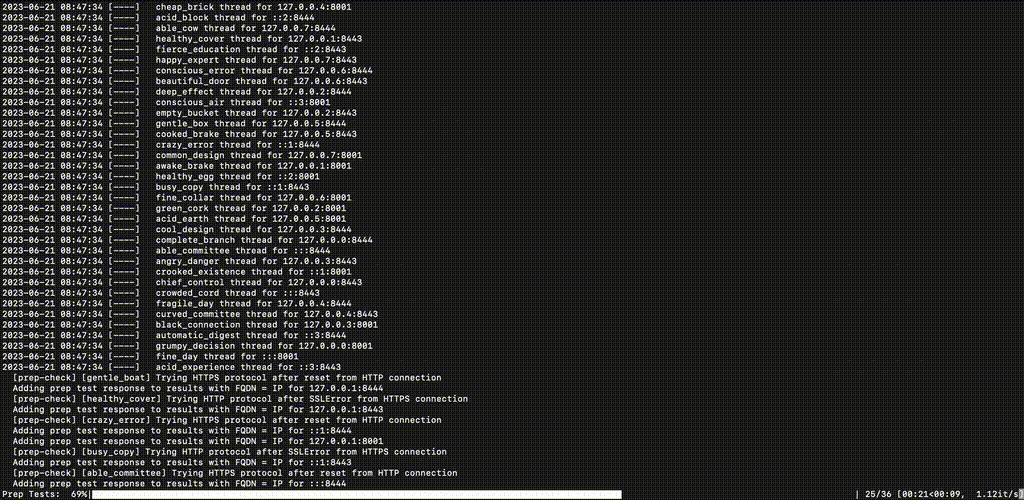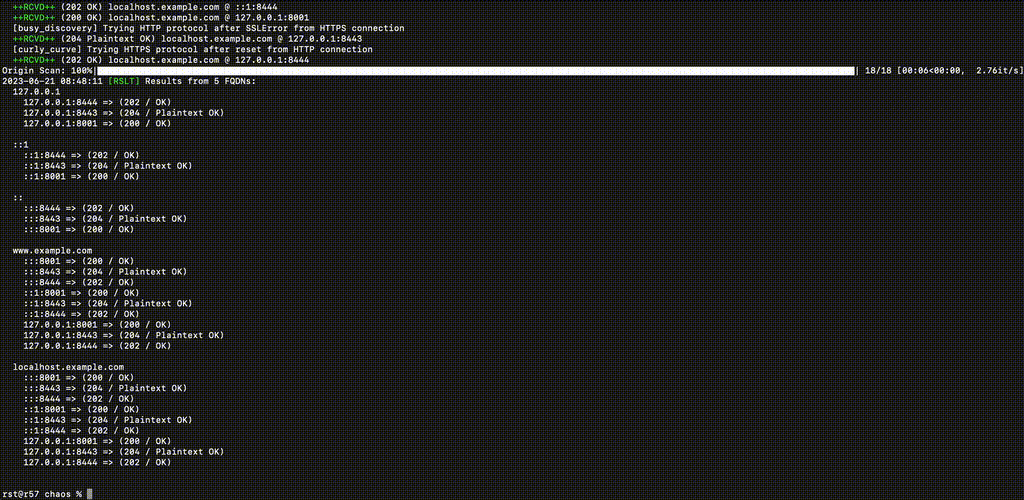
تشغيل المسح