Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
wifi_db — نص برمجي لتحليل عمليات الالتقاط من Aircrack-ng إلى قاعدة بيانات SQLite واستخراج معلومات مفيدة مثل المصافحات (handshakes)، هويات MGT، العلاقات المثيرة للاهتمام بين نقاط الوصول (APs) والعملاء وطلبات الاستكشاف (Probes) الخاصة بها، معلومات WPS، ونظرة شاملة لجميع نقاط الوصول التي تم رؤيتها. | Kitploit
أدوات/GitHubGitHub/r4ulcl/wifi_db
كسر كلمات المرورتدقيق Wi-Fiالتحقيق الجنائي الرقميجمع المعلوماتأمن الشبكات اللاسلكية
GitHubr4ulcl/wifi_db

wifi_db

عرض المستودع
1381123منذ 6 أيامتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →

حول

نص برمجي لتحليل عمليات الالتقاط من Aircrack-ng إلى قاعدة بيانات SQLite واستخراج معلومات مفيدة مثل المصافحات (handshakes)، هويات MGT، العلاقات المثيرة للاهتمام بين نقاط الوصول (APs) والعملاء وطلبات الاستكشاف (Probes) الخاصة بها، معلومات WPS، ونظرة شاملة لجميع نقاط الوصول التي تم رؤيتها.

مشاركة

wifi_db

Latest release License Last commit (master) Last commit (dev) Top language

Docker Image build Docker Image (dev) build CodeFactor Lines of code Docker image size

Stars Forks Open issues Contributors Docker pulls

wifi_db

نص برمجي لتحليل التقاطات Aircrack-ng إلى قاعدة بيانات SQLite واستخراج معلومات مفيدة مثل المصافحات (بصيغة 22000 hashcat) وهويات المؤسسات (MGT) وأزواج التحدي/الاستجابة لـ EAP-MD5 وشهادات X.509 وإعدادات الأمان RSN/WPA لكل شبكة وقدرات 802.11r/k/v وMultiple BSSID وChannel Switch التي تُعلن عنها نقاط الوصول والعلاقات المثيرة للاهتمام بين نقاط الوصول والعملاء واستفساراتهم (Probes) ومعلومات WPS ونظرة شاملة لجميع نقاط الوصول التي تم رؤيتها.

جدول المحتويات

  • الميزات
  • التثبيت
  • الاستخدام
  • قاعدة البيانات
  • العروض
  • المهام المتبقية
  • الترخيص

الميزات

  • يعرض ما إذا كانت الشبكة مخفية (hidden) حتى لو كان لديك ESSID.
  • يُظهر جدولاً مفصلاً للعملاء المتصلين ونقاط الوصول الخاصة بهم.
  • يحدد استفسارات العملاء (probes) المتصلة بنقاط الوصول، مما يوفر نظرة ثاقبة على المخاطر الأمنية المحتملة باستخدام نقاط الوصول المارقة (Rogue APs).
  • يستخرج المصافحات (handshakes) لاستخدامها مع hashcat، مما يسهل كسر كلمات المرور.
  • يعرض معلومات الهوية من شبكات المؤسسات، بما في ذلك طريقة EAP المستخدمة للمصادقة.
  • يستخرج شهادات X.509 المتبادلة في مصادقات المؤسسات (802.1X) EAP-TLS/PEAP/TTLS (شهادات نقطة الوصول/الخادم والعميل)، ويخزن جميع حقول الشهادة لكل BSSID لنقطة الوصول في جدول Certificate.
  • يحلل أمان RSN/WPA لكل نقطة وصول (إصدار WPA، مجموعات AKM، التشفير الزوجي/الجماعي، علامة المؤسسات، وحماية إطار الإدارة) من الإشارات (beacons) في جدول AP.
  • يلتقط أزواج التحدي/الاستجابة لـ EAP-MD5 للكسر غير المتصل (hashcat -m 4800) في جدول EAPMD5.
  • يكشف عن عناوين MAC العشوائية (المدارة محليًا) للعملاء ويبصم العملاء عبر عناصر معلومات طلب الاستفسار (المخزنة في جدول Probe).
  • ينشئ ملخصًا (عرض SummaryAP) لنقاط الوصول مجمعة حسب ESSID والتشفير، يُظهر أعداد نقاط الوصول والعملاء، وإصدار WPA وحالة PMF، وكل مصنّع لكل مجموعة، لإعطاء نظرة سريعة على حالة الأمان للشبكات القريبة (ولكشف SSIDs التي تعمل بأمان مختلط/مخفض).
  • يسجل تكوين الإعداد المحمي لشبكة Wi-Fi (WPS) لكل نقطة وصول مباشرة في صف AP الخاص بها.
  • يسجل جميع الحالات التي تم فيها رؤية عميل أو نقطة وصول مع بيانات GPS والطابع الزمني، مما يتيح التحليل المعتمد على الموقع.
  • رفع الملفات باستخدام مجلد التقاط أو ملف. هذا الخيار يدعم استخدام أحرف البدل (*) لاختيار ملفات أو مجلدات متعددة.
  • إصدار Docker في Docker Hub لتجنب التبعيات.
  • وضع مُبهم للعروض التوضيحية والمؤتمرات.
  • إمكانية إضافة بيانات GPS ثابتة.
  • يُبلغ عن حالة حماية إطار الإدارة (802.11w / PMF) لكل نقطة وصول: العلامات mfpc (قادر) و mfpr (مطلوب) المقروءة بتًا من قدرات RSN، والحالة المشتقة pmf (مطلوب، قادر عندما يكون اختياريًا، أو معطل)، المخزنة في جدول AP.
  • يكشف عن دعم التجوال السريع والإدارة الذي تُعلن عنه كل نقطة وصول: 802.11r انتقال BSS السريع (ft_80211r، مع mobility_domain_id)، 802.11k قياس الموارد الراديوية / تقارير الجوار (rrm_80211k)، و802.11v إدارة انتقال BSS (bss_transition_80211v).
  • يضع علامات على نقاط الوصول التي تُعلن عن مجموعة BSSID متعددة (mbssid، مع max_bssid_indicator) والتي ترسل إعلانات تبديل القناة (csa، مع القناة المستهدفة csa_new_channel).
  • يكشف عن SSIDs المخفية (hidden) من استجابات الاستفسار وطلبات (إعادة) الارتباط، مما يملأ اسم نقطة الوصول حتى عندما تخفيه الإشارة (ssid_revealed يميز الأسماء التي تم تعلمها بهذه الطريقة).

التثبيت

من DockerHub (موصى به)``` bash

docker pull r4ulcl/wifi_db

### التثبيت اليدوي

#### الأنظمة المبنية على دبيان (أوبونتو، كالي، باروت، إلخ)

التبعيات:

- python3 
- python3-pip
- tshark
- hcxtools``` bash
sudo apt install tshark
sudo apt install python3 python3-pip

sudo apt install pkg-config libcurl4-openssl-dev libssl-dev zlib1g-dev make gcc


git clone https://github.com/ZerBea/hcxtools.git
cd hcxtools
make 
sudo make install
cd ..

التثبيت (باستخدام بيئة افتراضية)``` bash

Download repo

git clone https://github.com/r4ulcl/wifi_db cd wifi_db

Create and activate a venv

sudo apt update ; sudo apt install python3-venv python3 -m venv wifi_db_env source wifi_db_env/bin/activate

Install dependencies

pip3 install -r requirements.txt

> يجب تفعيل البيئة الافتراضية (`source wifi_db_env/bin/activate`) في كل صدفة جديدة قبل تشغيل `wifi_db.py`. استخدم `deactivate` للخروج منها.

#### Arch

التبعيات:

- python3 
- python3-pip
- tshark
- hcxtools``` bash
sudo pacman -S wireshark-qt
sudo pacman -S python-pip python

git clone https://github.com/ZerBea/hcxtools.git
cd hcxtools
make 
sudo make install
cd ..

التثبيت (باستخدام بيئة افتراضية)``` bash

Download repo

git clone https://github.com/r4ulcl/wifi_db cd wifi_db

Create and activate a venv

python3 -m venv wifi_db_env source wifi_db_env/bin/activate

Install dependencies

pip3 install -r requirements.txt

> يجب تفعيل البيئة الافتراضية (venv) في كل شل جديد قبل تشغيل `wifi_db.py`. استخدم `deactivate` للخروج منها.


## Usage

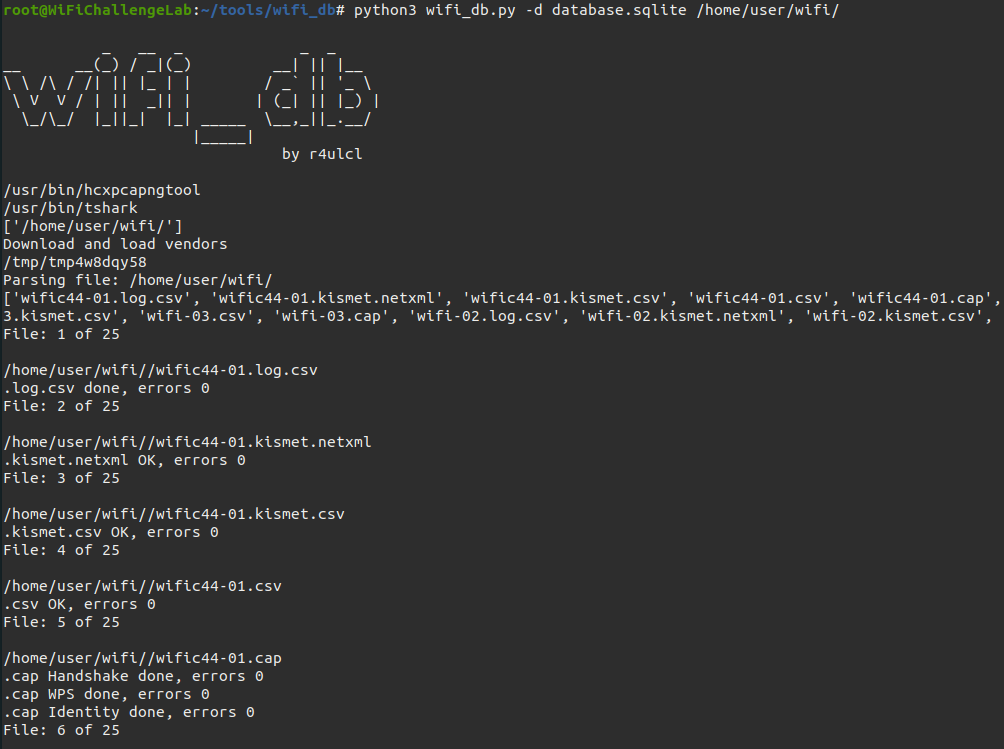
### مثال استخدام في [WiFiChallenge Lab](https://lab.wifichallenge.com/)
تنزيل الأداة
