 r41n3rzuf477/quickassist_uac_bypass
تجاوز UAC عبر إساءة استخدام ثنائي UIAccess QuickAssist لتحميل DLL يتحكم به المهاجم عبر WebView2 BrowserExecutableFolder، ثم اختطاف العمليات المرفوعة الصلاحيات على Windows 10/11.

ملاحظة: إذا كنت تبحث عن تجاوز UAC بتوافقية أفضل (مثل أنظمة تشغيل Windows Server)، يمكنك استخدام: TabTip UAC Bypass
QuickAssist هو تطبيق تم تقديمه في Windows 10 1809. وهو عبارة عن ملف ثنائي UIAccess يتم تثبيته افتراضيًا ويمكن استغلاله لتجاوز UAC. ولأن QuickAssist يستخدم WebView2 لشاشة تسجيل الدخول، يمكن خداعه عبر سياسة المجموعة BrowserExecutableFolder لتحميل WebView2 وبالتالي تحميل DLL يتحكم به المهاجم من موقع عشوائي. تحميل DLL في عملية QuickAssist يمنح سلامة عالية (high integrity) ولكن دون صلاحيات مسؤول.
يبدو هذا في البداية وكأنه "تخفيض" إلى تجاوزات UAC العادية مع الرفع التلقائي. تحاول تجاوزات UIAccess/UIPI الأخرى السيطرة على النوافذ المرفوعة عبر إرسال مدخلات إليها. لكن هذا ليس ضروريًا. يسمح مستوى السلامة باستخدام SetWindowsHookExW() (متوافق مع ما قبل Windows 10 1809) أو GetProcessHandleFromHwnd() للسيطرة على العمليات المرفوعة التي تمتلك نافذة. وإذا لم تكن هناك نافذة مرفوعة في الجلسة الحالية، فيمكن إنشاء واحدة عبر تشغيل مهمة مجدولة مرفوعة. ولأنه لا تظهر أي مطالبات أبدًا على برامج UIAccess، فإن هذا يجعل هذا النوع من تجاوزات UAC أفضل من تجاوزات UAC العادية. لذلك يعمل تجاوز UAC هذا أيضًا كإثبات مفهوم (PoC) لإظهار أن أي تجاوز UIAccess يمكن اعتباره تجاوز UAC كاملًا. وبالتالي فإن أي تجاوز UAC سابق يمكن "تخفيضه" إلى تجاوز UIAccess يمكن ترقيته إلى تجاوز UAC متوافق مع الإشعار الدائم (always notify).
يعمل على Windows 10 1809 وما فوق و Windows 11 يعمل تجاوز UAC هذا مع الإشعار الدائم (always notify) لكن مع بعض التحفظات:
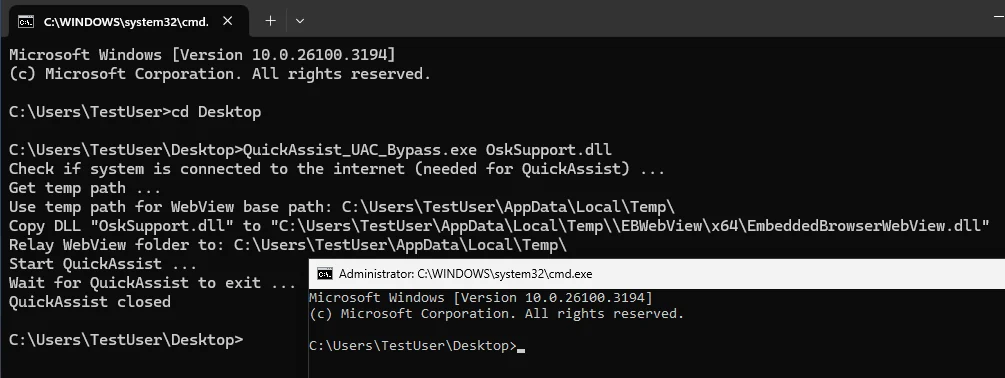
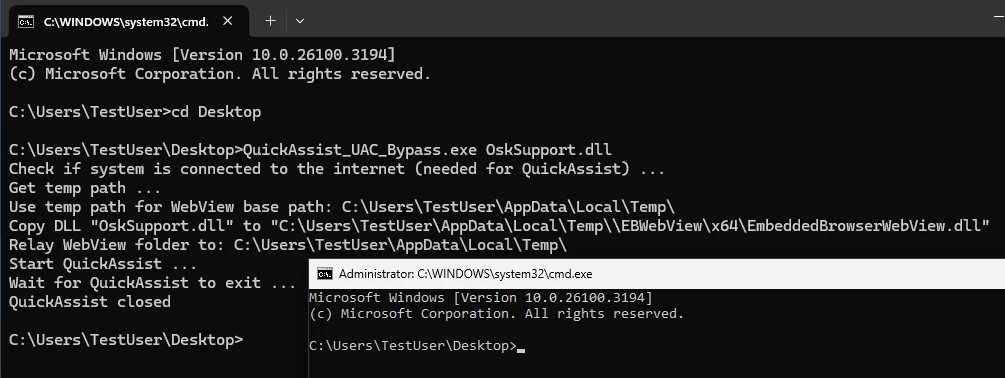
الاستخدام:
Usage: QuickAssist_UAC_Bypass.exe [path_to_dll]

Example: QuickAssist_UAC_Bypass.exe OskSupport.dll