 r0x4r/garud
أداة أتمتة تقوم بمسح النطاقات الفرعية، واكتشاف إمكانية السيطرة على النطاقات الفرعية، ثم تقوم بتصفية معاملات نقاط الحقن الخاصة بـ XSS وSSTI وSSRF وغيرها، ومسح بعض الثغرات منخفضة السهولة تلقائيًا.



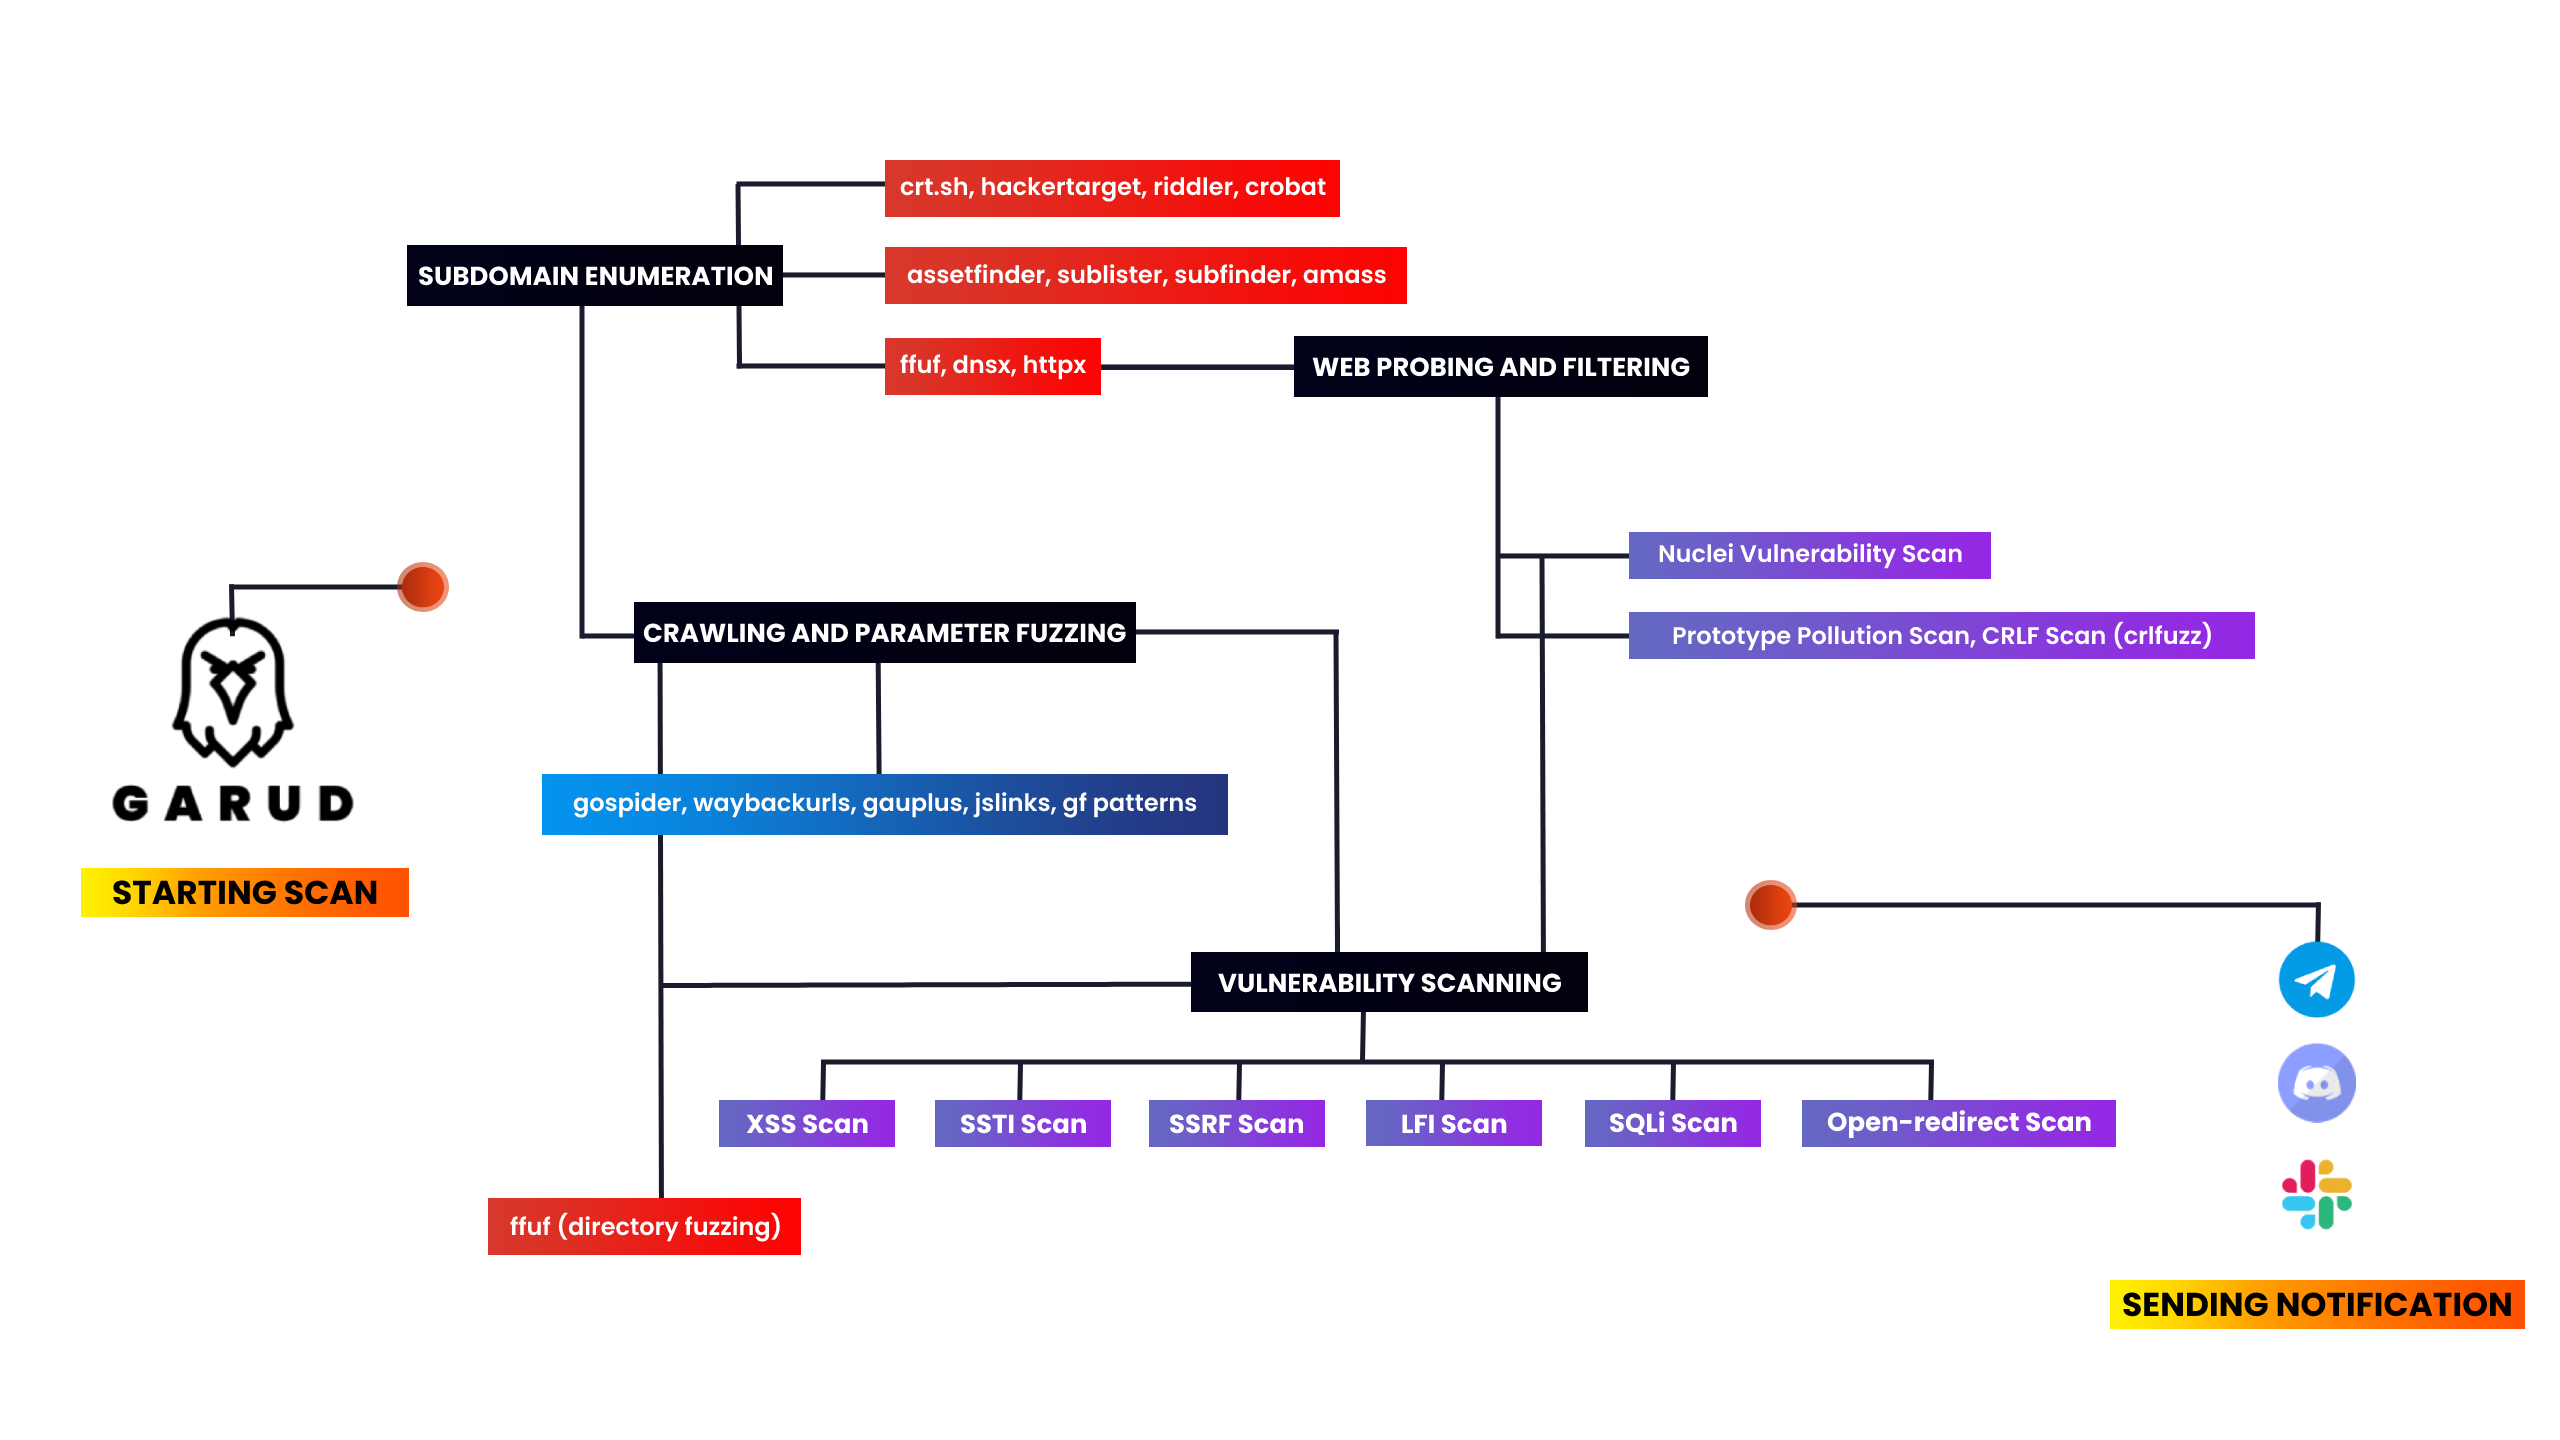
لقد صنعت هذه الأداة لأتمتة عملية الاستطلاع وتوفير الوقت. لقد كان الأمر مزعجًا حقًا أن أكتب الأوامر ثم أنتظر حتى يكتمل أمر واحد لأكتب أمرًا آخر. لذا قمت بجمع بعض الأدوات المستخدمة على نطاق واسع في مجال مكافآت الاختراق. في هذا السكريبت، استخدمت Assetfinder وsubfinder وamass وhttpx وsublister وgauplus ونماذج gf، ثم يستخدم dirsearch وdalfox وnuclei وkxss للعثور على بعض الثمار المنخفضة.
يقوم السكريبت أولاً بتعداد جميع النطاقات الفرعية للنطاق المستهدف باستخدام assetfinder وsublister وsubfinder وamass، ثم يصفي جميع النطاقات الحية من قائمة النطاقات الفرعية بأكملها، ثم يستخرج عناوين النطاقات الفرعية باستخدام httpx، ثم يفحص عن الاستيلاء على النطاقات الفرعية باستخدام nuclei. ثم يستخدم gauplus لاستخراج معلمات النطاقات الفرعية المحددة، ثم يستخدم نماذج gf لتصفية معلمات XSS وSSTI وSSRF وSQLi من تلك النطاقات الفرعية، ثم يفحص عن الثمار المنخفضة أيضًا. ثم يحفظ كل المخرجات في ملف نصي مثل target-xss.txt. ثم يرسل الإشعارات حول الفحص باستخدام notify.
What's new in v4.0: fixed some previous issues and filter out time waste vulns(you need to find them manually) and added dorking.
المتطلبات: لغة Go و Python 3.
متطلبات النظام: يُوصى بتشغيله على VPS بذاكرة 1VCPU و 2GB RAM.
الأدوات المستخدمة - يجب تثبيت هذه الأدوات لاستخدام هذا السكريبت
subfinder •
sublist3r •
gf patterns •
dnsx •
assetfinder •
httpx •
kxss •
nuclei •
dalfox •
anew •
notify •
aquatone •
amass •
gau •
crlfuzz •
uro •
ffuf •
naabu •
crobat •
gobuster •
gospider •
waybackurls
#Make sure you're root before installing the tool

garud:~ sudo su
garud:~ apt install git
garud:~ git clone https://github.com/R0X4R/Garud.git && cd Garud/ && chmod +x garud install.sh && mv garud /usr/bin/ && ./install.sh
ملاحظة: إذا واجهت أي مشكلة أثناء تشغيل ملف
install.shأوgarud، قم بتشغيلsed -i -e 's/\r$//' install.sh
                █▀▀▀ █▀▀█ █▀▀█ █░░█ █▀▀▄
                █░▀█ █▄▄█ █▄▄▀ █░░█ █░░█
                ▀▀▀▀ ▀░░▀ ▀░▀▀ ░▀▀▀ ▀▀▀░

[GARUD] == A RECONNAISSANCE SUITE FOR BUG BOUNTY (@R0X4R)

Example Usage:
garud [-d target.tld] [-x exclude domains] [--json] [-s]

Flags:
   -d, --domain                 string     أضف هدفك                         -d target.tld
   -x, --exclude                string     استثناء النطاقات خارج النطاق            -x /home/dommains.list

Optional Flags:
   -s, --silent                            إخفاء المخرجات في الطرفية             Default: False
   -j, --json                              حفظ المخرجات في ملف json واحد      Default: False
   -v, --version                           طباعة الإصدار الحالي لـ Garud
إصلاح الأخطاء أثناء استخدام أو تثبيت Garud
garud:~ chmod +x install.sh && ./install.sh
Error: ./install.sh : /bin/bash^M : bad interpretor: No such file or directory

# fix
garud:~ sed -i -e 's/\r$//' install.sh
يمكنك أيضًا نسخ الخطأ والبحث في Google، فهذا سيساعد في تحسين مهاراتك في التصحيح ;)
مثال على الاستخدام
# garud -d hackerone.com
استثناء النطاقات خارج النطاق
# echo test.hackerone.com > ossdomain.txt
# garud -d hackerone.com -x ~/ossdomain.txt
مع جميع العلامات
# garud -d hackerone.com -j -s -x /home/oss.txt
إخفاء المخرجات في الطرفية
# garud -d hackerone.com -s
حفظ المخرجات في ملف json واحد
# garud -d hackerone.com -s -j
# cd hackerone
# cat output.json | jq
{
  "nuclei_critical": [],
  "vuln_crlf": [],
  "dalfox": [
    "[POC][V][GET][inATTR-double(3)-URL] http://subdomain.target.tld/hpp?pp=FUZZ%22onpointerout%3Dconfirm.call%28null%2C1%29+class%3Ddalfox+",
    ----------------------snip----------------------
    "subdomains": [
      "sub.target.tld",
      "tub.target.tld",
      "subdomain.target.tld"
  ],
  "vuln_xss": [
    "[POTENTIAL XSS] - http://subdomain.target.tld/hpp/?pp=%22%3E%2F%3E%3Csvg%2Fonload%3Dconfirm%28document.domain%29%3E ",
    "[POTENTIAL XSS] - http://subdomain.target.tld:80/hpp/?pp=%22%3E%2F%3E%3Csvg%2Fonload%3Dconfirm%28document.domain%29%3E ",
    "[POTENTIAL XSS] - http://subdomain.target.tld:80/hpp/index.php?pp=%22%3E%2F%3E%3Csvg%2Fonload%3Dconfirm%28document.domain%29%3E "
  ]
}
Docker
مساهمة من @frost19k
يجب بناء هذه الصورة باستخدام Buildkit
garud:~ git clone https://github.com/R0X4R/Garud.git
garud:~ cd Garud
garud:~ docker buildx build -t garud -f Dockerfile .
