
 quevatech/challenge_repo
مستودع تحديات منظم يقدم مكافآت لاختراق مولد أعداد عشوائية قائم على الشبكات العصبية تم التحقق من صحته وفقًا لمعايير NIST SP 800-22 وSP 800-90B.

English · Türkçe
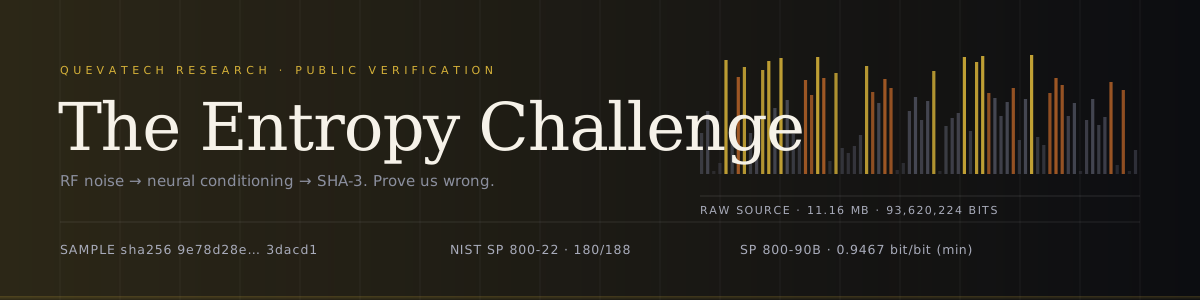
بنينا مولّد أرقام عشوائية يأخذ ضجيج الترددات الراديوية (RF noise)، ويمرّره عبر مرحلة تكييف عصبية خاصة، ثم يعالج الناتج لاحقًا باستخدام SHA-3 / SHAKE-256. نحن ندّعي أن المخرجات لا يمكن تمييزها عن مصدر عشوائي مثالي — وأنه لا يوجد أي مميّز إحصائي أو تعلّمي يمكنه التغلّب على الصدفة في مواجهتها.
ننشر المخرجات وتقارير التحقق. ولا ننشر المولّد.
المطلوب سطر واحد: أثبتوا أننا مخطئون.
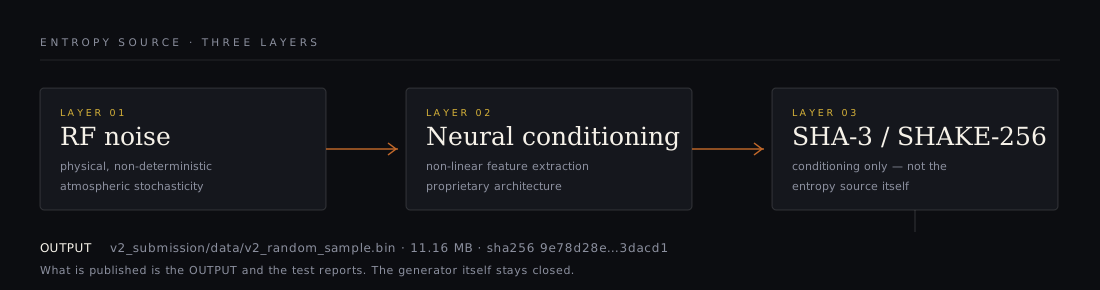
| الطبقة | المكوّن | الدور | منشور |
|---|---|---|---|
| 01 | ضجيج RF | مصدر فيزيائي غير حتمي (عشوائية الغلاف الجوي) | ✗ |
| 02 | التكييف العصبي | استخلاص خصائص غير خطية من إشارة RF الخام | ✗ |
| 03 | SHA-3 / SHAKE-256 | تكييف وتبييض تشفيري (على نمط SP 800-90B) | ✗ |
| → | ملف العينة | 11.16 ميغابايت من المخرجات، مطابقة بتًا ببت للتشغيل المعتمد | ✓ |
يُستخدم SHA-3 هنا بصورة صارمة كمكوّن تكييف، وليس أبدًا كمصدر للإنتروبيا. فالتكييف لا يمكنه إلا أن يقلّل الإنتروبيا؛ ولا يمكنه أن يصنعها.
| العنصر | القيمة |
|---|---|
| العينة | v2_submission/data/v2_random_sample.bin |
| الحجم | 11,702,528 بايت · 93,620,224 بت |
| SHA-256 | 9e78d28edfe7fe1e1a76a3da5eee805c2a472fe43d0abfe873b170a5453dacd1 |
| الاعتماد | TEST_REPORT.md — SP 800-22، SP 800-90B، Dieharder، AIS 31 |
| خط المعالجة | .github/workflows/nist-tests.yml |
| المقياس | القيمة | القراءة |
|---|---|---|
| NIST SP 800-22 (C STS الرسمي) | 180 / 188 اختبارًا فرعيًا ناجحًا | 95.7 %؛ الإخفاقات ضمن المعدل المتوقع ~1 % لكل اختبار |
| SP 800-90B، تقييم IID | H = 7.9675 بت/بايت | تم تأكيد افتراض IID |
| SP 800-90B، غير IID (محافظ) | الحد الأدنى للإنتروبيا 7.5739 بت/بايت → 0.9467 بت/بت | الرقم الذي سندافع عنه |
| هجوم التنبؤ بماركوف | أفضل نتيجة 50.06 % | لا يمكن تمييزه عن رمي عملة |
| مميّز تعلّم الآلة (GBM، RF) | أفضل نتيجة 51.25 %، p = 0.36 | لا ميزة ذات دلالة |
| الارتباط الذاتي، الفجوات 1–1000 | فجوتان ذات دلالة (المتوقع ~2.7) | لا دورية |
اقرأ الرقم المحافظ. 0.9996 بت/بت هو تقدير IID MCV؛ أما 0.9467 بت/بت فهو الحد غير IID الناتج عن مقدّر t-tuple. من المفترض أن يبدو التدفق المكيّف مثاليًا لاختبارات IID — وهذا لا يثبت سوى القليل جدًا. الحد الذي سنقف خلفه هو 0.9467 بت/بت.
ليست ادعاءً، بل أمرًا:
python tools/verify_sample.py
| الفحص | الملاحظ | البوابة |
|---|---|---|
| SHA-256 / الحجم | يطابق التقرير المعتمد | مطابق تمامًا |
| توازن البتات | 49.999 % آحاد، monobit p = 0.847 | p > 0.01 |
| انتظام البايتات | χ² = 248.39 (df 255)، p = 0.605 | p > 0.01 |
| متوسط / انحراف البايتات | 127.49 / 73.906 | 127.5 / 73.90 |
| الارتباط التسلسلي، الفجوات 1–8 | الحد الأقصى |ρ| = 0.00031 | < 0.000877 (3σ) |
| أطول سلسلة متطابقة | 28 بت | ≈ log₂(93.6 M) ≈ 26.5 |
| كتل 16 بايت مكررة | 0 من 731,408 | 0 |
| حد الضغط | 8.0024 بت/بايت | > 7.99 |
تنجح البوابات الثماني جميعها، ويخرج السكربت برمز غير صفري إذا توقف أي منها عن النجاح. هذه عمدًا أبسط مجموعة اختبارات ممكنة: فهي مصممة لتكون سهلة التشغيل، لا لتحل محل الاعتماد.
ثلاثة مستويات، بترتيب تصاعدي وفق ما سيثبته النجاح.
| المستوى | السؤال | معيار القبول | التقدير |
|---|---|---|---|
| 🥇 L1 · المتنبئ | هل يمكنك التنبؤ بالبت N+1؟ | على N = 100,000 بت محجوزة: دقة ≥ 50.52 % (اختبار ثنائي الجانب p < 0.001). يُسمح بقيمة N أعلى؛ والعتبة تتبع اختبار ذي الحدين. | قاعة المشاهير + شهادة |
| 🥈 L2 · المُميّز | هل يمكنك تمييزنا عن os.urandom؟ | ≥ 100,000 عينة لكل فئة، أفضلية > 0.01 عند p < 0.001، مُقيَّمة على تدفق لم تره من قبل. | قاعة المشاهير، إشارة بالاسم |
| 🥉 L3 · كاشف الأنماط | هل فات كل الاختبارات القياسية شيء ما؟ | تحيّز أو دورة تصمد أمام تصحيح المقارنات المتعددة عند p < 1e-6 وتتكرر على عينة ثانية. | قاعة المشاهير، تقدير علني |
os.urandom.tools/referee.py طريقتك المجمّدة
مقابل التدفق المحجوز ويكتب results.json. النتيجة بدون ذلك
الملف ليست نتيجة.| التاريخ | الباحث | المستوى | النتيجة | الدليل |
|---|---|---|---|---|
| — | اسمك | — | — | — |
pip install -r requirements.txt

# 1. cheapest gate, ~10 s
python tools/verify_sample.py

# 2. NIST SP 800-22 official C implementation (89 streams × 1 Mbit)
git clone --depth=1 https://github.com/arcetri/sts && (cd sts && make legacy)
bash tests/run_sts.sh v2_submission/data/v2_random_sample.bin sts/sts_legacy_fft 89 results/

# 3. NIST SP 800-90B official tools (ea_iid + ea_non_iid)
bash tests/run_ea90b.sh v2_submission/data/v2_random_sample.bin 8 results/

# 4. attack suite: Markov prediction, ML distinguisher, autocorrelation, leakage
python tests/security_tests.py --file v2_submission/data/v2_random_sample.bin
قائمة قصيرة بما لا يثبته هذا المستودع. إخفاؤها سيكون أول ما يلاحظه أي مراجع جاد، لذا فهي مدرجة هنا بدلاً من ذلك.






