إيترنال سكانر 2.4
إيترنال سكانر هو ماسح شبكي لاستغلال إيترنال بلو CVE-2017-0144 و إيترنال رومانس (الأنابيب المسماة) CVE-2017-0145 .
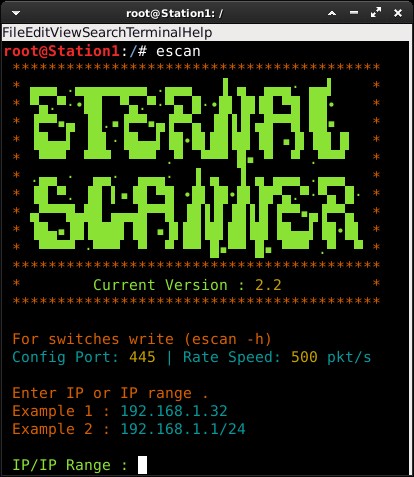
لقطات شاشة

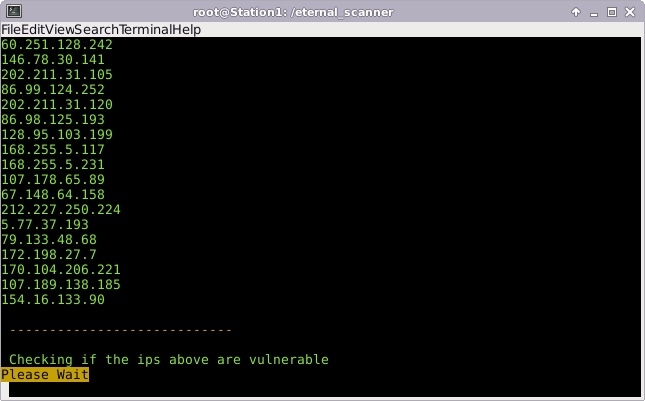

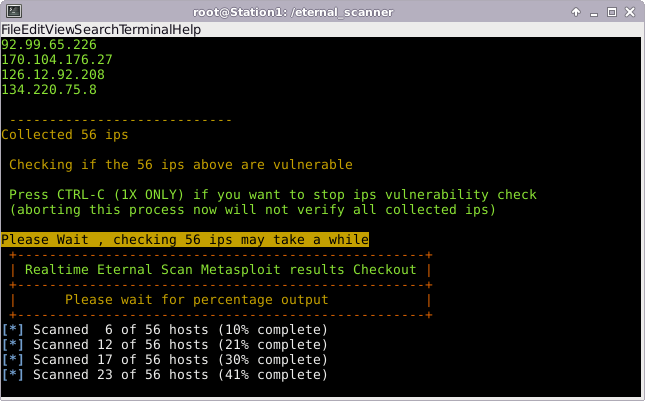
الإصدار 2.2 (تطبيقات جديدة)
- فحص ثغرة إيترنال رومانس (escan -er)

- نتائج قاعدة بيانات إسكان المفصولة (escan -l)

فيديو
المتطلبات
- netcat
- masscan
- metasploit-framework
- wget (لتحديث إيترنال سكانر مباشرة من جيتهاب)
- pip (للتثبيت البديل لوحدات بايثون)
- python-crypto (تبعية لفحص إيترنال رومانس)
- python-impacket (تبعية لفحص إيترنال رومانس)
- python-pyasn1-modules (تبعية لفحص إيترنال رومانس)
كيفية التثبيت
تثبيت المتطلبات
- apt-get install masscan metasploit-framework wget python-pip python-crypto python-impacket python-pyasn1-modules netcat
بالنسبة لوحدات بايثون كبديل يمكن استخدام pip لتثبيت المكتبات :
- pip install crypto && pip install impacket && pip install pyasn1-modules
ملاحظات
- بدءاً من الإصدار 2.0، سيقوم إيترنال سكانر بتثبيت نفسه تلقائياً على نظامك في أول تشغيل.
- سيتم وضع بيانات الآيبي المُمسوحة ضعيفة (vuln.txt) من الآن فصاعداً في /usr/local/share/eternal_scanner
- تشغيل جلسات متعددة من إسكان سيعطل السكربت، ومع ذلك، يمكن للمستخدم المسح أو الفحص باستخدام إسكان في طرفية واحدة
واستخدام جلسة إسكان أخرى للبحث في قاعدة البيانات بكتابة (escan -l)
- سيعمل إسكان بشكل طبيعي كما كان إذا لم يتم تثبيت تبعيات إيترنال رومانس،
ولكن (escan -er) لن يعمل بدونها.
- يتطلب إسكان صلاحيات الجذر
 peterpt/eternal_scanner

