

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
subzy — مدقق ثغرات الاستيلاء على النطاقات الفرعية | Kitploit

أدوات/GitHubGitHub/pentestpad/subzy
الاستطلاعماسحات الثغرات الأمنيةأمن الويباختبار الاختراقسوء التكوين
GitHubpentestpad/subzy

subzy

مدقق ثغرات الاستيلاء على النطاقات الفرعية

عرض المستودع
1.6k20333منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

Subzy

أداة اكتشاف استيلاء النطاقات الفرعية تعمل بناءً على مطابقة بصمات الاستجابات من can-i-take-over-xyz

follow on Twitter

Subzy subdomain takeover

التثبيت

go install -v github.com/PentestPad/subzy@latest

إذا كانت $GOBIN و $GOPATH مُعيَّنتين بشكل صحيح، شغّل البرنامج كالتالي:

$ subzy --help
Subdomain takeover tool

Usage:
  subzy [command]

Available Commands:
  help        Help about any command
  run         Run subzy
  version     Print subzy version

Flags:
  -h, --help   help for subzy

Use "subzy [command] --help" for more information about a command.

إذا حصلت على خطأ exec format error: ./subzy، فأنت بحاجة إلى تثبيت Golang لنظام التشغيل الخاص بك وترجمة البرنامج عن طريق تشغيل go build -o subzy main.go والذي سينشئ ملف subzy ثنائيًا جديدًا

الخيارات

العلم الوحيد المطلوب لأمر run الفرعي (نسخته القصيرة r) هو إما --target أو --targets

--target (string) - تعيين نطاق فرعي واحد أو عدة نطاقات فرعية مستهدفة (مفصولة بفواصل)
--targets (string) - اسم/مسار ملف يحتوي على قائمة النطاقات الفرعية
--concurrency (integer) - عدد الفحوصات المتزامنة (الافتراضي 10)
--hide_fails (boolean) - إخفاء الفحوصات الفاشلة والنطاقات الفرعية غير القابلة للاستيلاء (الافتراضي false)
--https (boolean) - استخدام HTTPS افتراضيًا إذا لم يُعرَّف البروتوكول في النطاق الفرعي المستهدف (الافتراضي false)
--timeout (integer) - مهلة طلب HTTP بالثواني (الافتراضي 10)
--verify_ssl (boolean) - إذا تم تعيينه إلى true، فلن يفحص الموقع إذا كان SSL غير صالح

الاستخدام

يمكن أن يكون للنطاق الفرعي المستهدف بروتوكول معرَّف، وإذا لم يكن كذلك فسيتم استخدام http:// افتراضيًا إذا لم يتم تعيين --https إلى true تحديدًا.

  • قائمة النطاقات الفرعية

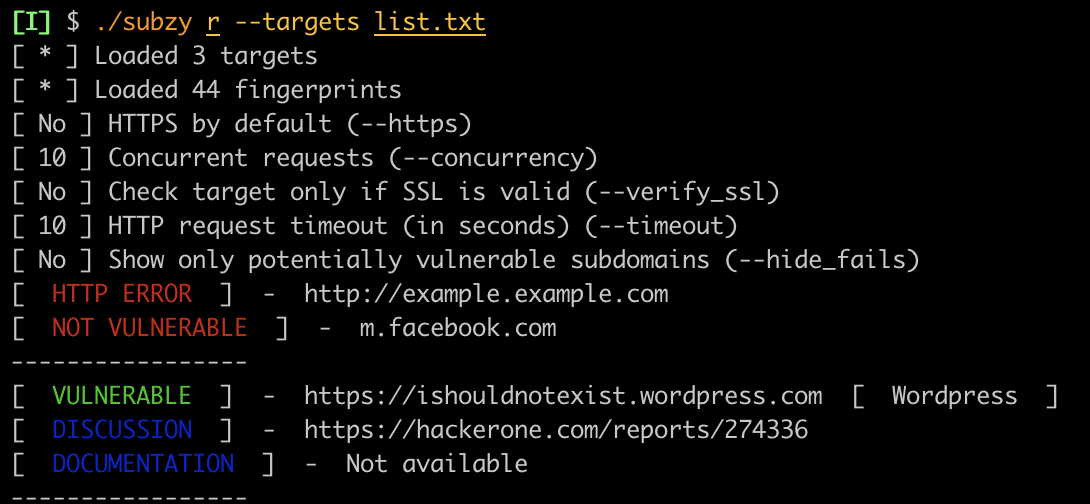
    • ./subzy run --targets list.txt
  • هدف واحد أو أهداف متعددة

    • ./subzy run --target test.google.com
    • ./subzy run --target test.google.com,https://test.yahoo.com

الأسماء المختصرة للأوامر

لكل أمر فرعي من أوامر subzy نسخة قصيرة خاصة به. تشغيل subzy version أو subzy v هو نفسه.

  • run - r
  • update - u
  • version - v
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





