
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
dns_amplification_scanner — يتحقق هذا النص البرمجي مما إذا كان كل نطاق من قائمة النطاقات المقدمة معرضًا للثغرة CVE-2006-0987 | Kitploit
أدوات/GitHubGitHub/pcastagnaro/dns_amplification_scanner
الاستطلاعماسحات الثغرات الأمنيةجمع المعلوماتأمن الشبكاتاختبار الاختراقتحليل DNS
GitHubpcastagnaro/dns_amplification_scanner

dns_amplification_scanner

يتحقق هذا النص البرمجي مما إذا كان كل نطاق من قائمة النطاقات المقدمة معرضًا للثغرة CVE-2006-0987

مشاركة
عرض المستودع
1134منذ 2 سنواتلم تتم المراجعة بعد

أداة كشف والتحقق من هجمات تضخيم DNS (DNS Amplification DDoS)

تم تصميم هذا البرنامج النصي لتحديد والتحقق من خوادم DNS المحتملة التي قد تكون عرضة للاستغلال في هجمات رفض الخدمة الموزعة (DDoS) عبر تضخيم DNS. يعالج هذا الأداة القيود الموجودة في ماسحات الثغرات الأمنية الآلية مثل Nessus، والتي قد تُنتج نتائج إيجابية كاذبة عند اكتشاف هذه المشكلة باستخدام المكون الإضافي 35450.

الخلفية

هجمات تضخيم DNS هي نوع من هجمات DDoS القائمة على الانعكاس التي تستغل خوادم DNS المكونة بشكل خاطئ أو المفتوحة. يرسل المهاجمون استعلامات DNS صغيرة بعناوين IP مصدر مزيفة، مما يتسبب في إرسال خادم DNS لردود كبيرة إلى عنوان IP الخاص بالضحية. يؤدي ذلك إلى تضخيم حركة الهجوم، مما قد يطغى على موارد الشبكة المستهدفة.

الوظائف

يقوم البرنامج النصي بالوظائف الرئيسية التالية:

  1. معالجة النطاقات المجمعة: تحليل نطاقات متعددة بكفاءة لتحديد الثغرات المحتملة.
  2. محاكاة استعلام DNS: إرسال استعلامات DNS مصممة خصيصًا لاختبار سلوك التضخيم.
  3. تحليل الردود: فحص ردود DNS لتحديد ما إذا كان الخادم يُظهر خصائص تشجع على هجمات التضخيم.
  4. تقليل النتائج الإيجابية الكاذبة: تطبيق فحوصات إضافية لتقليل النتائج الإيجابية الكاذبة مقارنةً بمسح الثغرات الأساسي.

حالات الاستخدام

تكون هذه الأداة مفيدة بشكل خاص لـ:

  • مختصي الأمن الذين يجرون عمليات تدقيق واسعة النطاق للبنية التحتية لـ DNS
  • مسؤولي الشبكات الذين يتحققون من الوضع الأمني لخوادم DNS الخاصة بهم
  • الباحثين الذين يدرسون نواقل هجمات تضخيم DNS

من خلال توفير تقييم أكثر دقة لثغرات تضخيم DNS، يمكّن هذا البرنامج النصي المؤسسات من تحديد أولويات جهود التخفيف وتعزيز مرونتهم ضد هجمات DDoS.


الاستخدام

استنساخ المستودع

git clone https://github.com/pcastagnaro/dns_amplification_scanner/
cd dns_amplification_scanner

إنشاء بيئة افتراضية

python3 -m venv myenv; source myenv/bin/activate

تثبيت التبعيات

pip install colorama

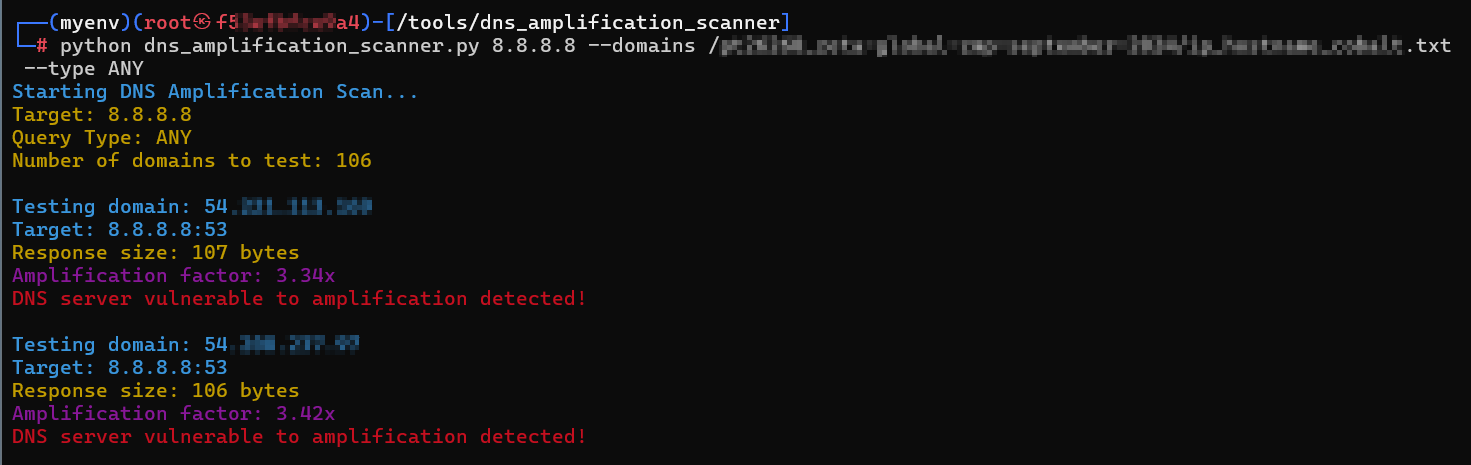
تشغيل البرنامج النصي

python dns_amplification_scanner.py <DNS> --domains <DOMAIN_LIST> --type ANY 

مثال

python dns_amplification_scanner.py 8.8.8.8 --domains domains.txt --type ANY 
تضخيم

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






