 owasp/owasp-subtractive-hardening-top-10
مشروع OWASP للأمن الطرحي Top 10 هو مبادرة تهدف إلى تحديد وتوثيق وتعزيز الفرص ذات التأثير الأعلى لتقليل المخاطر السيبرانية من خلال إزالة مسارات الهجوم.


مشروع OWASP Subtractive Security Top 10 هو مبادرة لتحديد وتوثيق وتعزيز الفرص الأعلى تأثيرًا لتقليل المخاطر السيبرانية من خلال إزالة مسارات الهجوم.
وعلى عكس الإرشادات الأمنية التقليدية التي تركز بشكل أساسي على إضافة الضوابط، يؤكد Subtractive Security Top 10 على إزالة سطح الهجوم غير الضروري، وعلاقات الثقة، والبروتوكولات، والامتيازات، والخدمات، ومسارات الاتصال التي تُمكّن تقدم المهاجم.
ويقوم المشروع على مبدأ أن الضابط الأمني الأكثر فعالية غالبًا ما يكون الإزالة الكاملة لمسار الهجوم بدلًا من محاولة مراقبته أو إدارته.
وتتمثل الرؤية طويلة المدى للمشروع في ترسيخ إزالة مسارات الهجوم كتخصص أساسي في هندسة الأمن تدعمه نتائج قابلة للقياس من خلال معيار Path Erasure Rate (PER).
لا يستطيع المهاجمون عبور سوى المسارات الموجودة.
ويتمثل هدف Subtractive Security في الإزالة المنهجية لتلك المسارات أو تقييدها حتى لا يعود نشاط المهاجم قادرًا على التكوّن ليُحدث تأثيرًا تجاريًا جوهريًا.
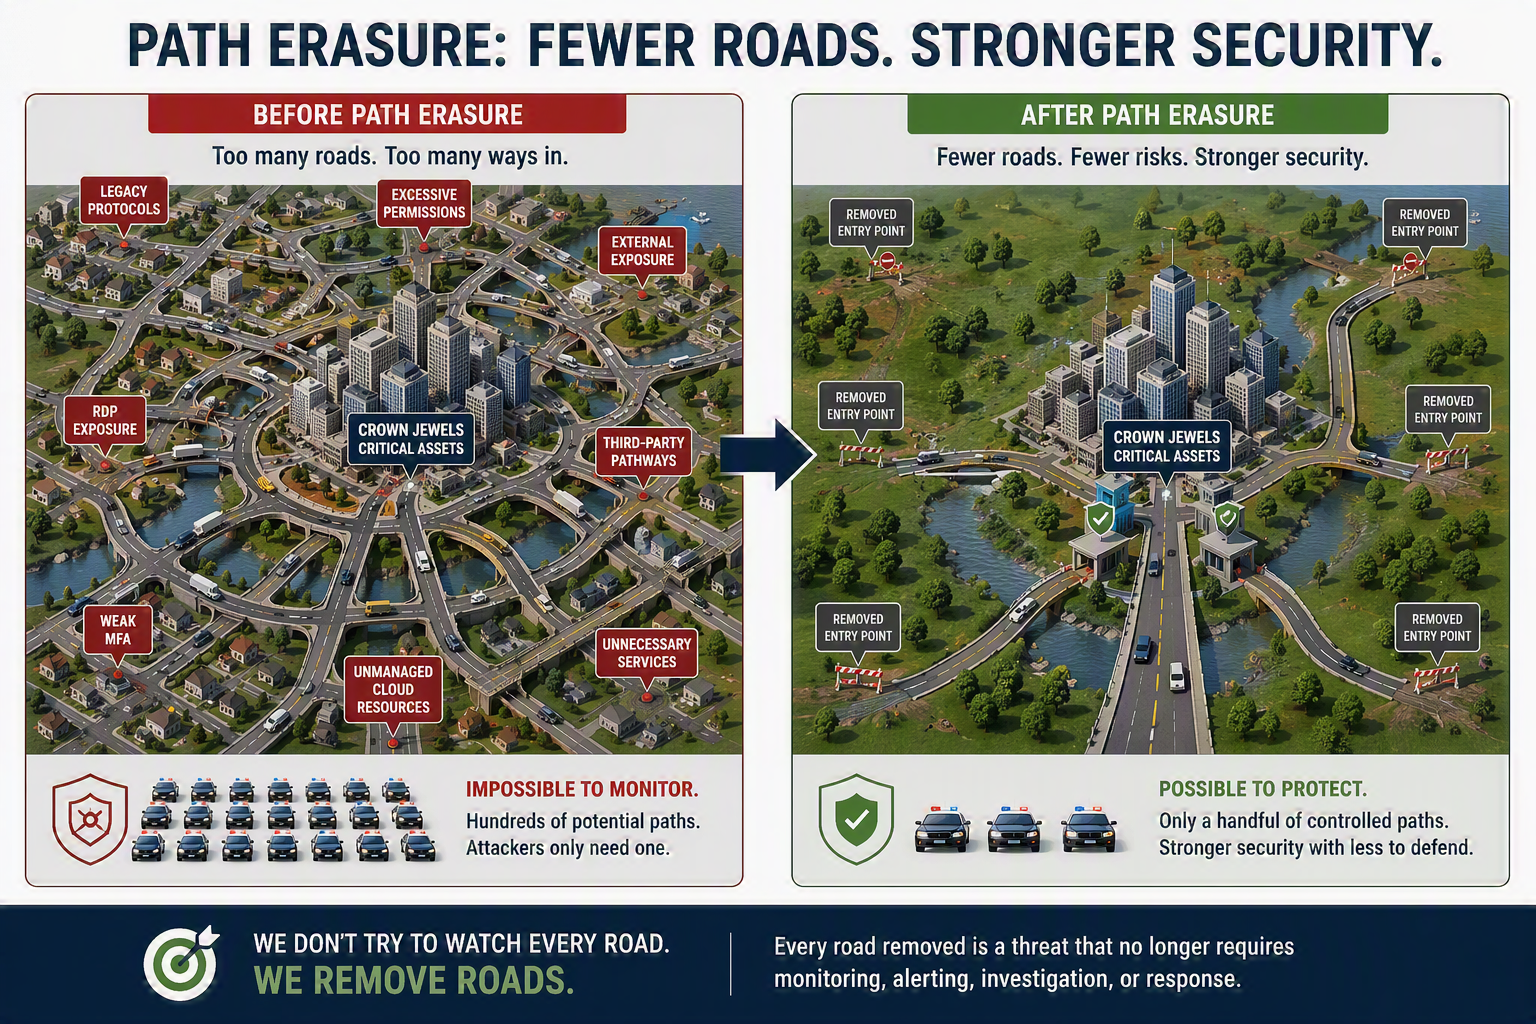
الغرض من هذا المشروع هو تقديم إرشادات عملية قائمة على الأدلة لتحديد مسارات المهاجمين الشائعة وإزالتها عبر أنظمة التشغيل والمنصات السحابية وأنظمة الهوية والبيئات المؤسسية.
يركز كل عنصر من عناصر Top 10 على مسارات الهجوم التي تُنتج إزالتها تخفيضات غير متناسبة في المخاطر مع تقليل التأثير التشغيلي إلى أدنى حد.
ويسعى المشروع إلى الإجابة عن سؤال بسيط:
ما الذي يمكن إزالته لجعل الهجوم أكثر صعوبة بشكل جوهري أو مستحيلًا؟
يتوافق مشروع Subtractive Security Top 10 مع معيار هندسة Path Erasure Rate (PER) (https://github.com/cfrenz/Path-Erasure-Engine/blob/main/PER-1.0_Engineering_Specification.md) ومع معيار Path Erasure Precedence (https://github.com/OWASP/OWASP-Subtractive-Hardening-Top-10/blob/main/PathErasurePrecedence.md)
يوفر PER منهجية لقياس فعالية التحسينات الأمنية من خلال تحديد الكمّية لتخفيض مسارات الهجوم التي يمكن للمهاجم الوصول إليها.
$$\text{PER} = \frac{|P_{\text{erased}}|}{|P_{\text{eligible}}|}$$
حيث تمثل $P_{\text{eligible}}$ مسارات الهجوم الصالحة والقابلة للتنفيذ المحددة ضمن النطاق، وتمثل $P_{\text{erased}}$ المجموعة الفرعية التي أُزيلت فيها الحواف القابلة للتنفيذ هيكليًا.
يعمل PER كإطار قياس كمّي لـ Subtractive Security.
يحدد Subtractive Security Top 10 مسارات الهجوم عالية القيمة التي يُتوقع أن تُنتج إزالتها تخفيضات ذات مغزى في قدرة المهاجم، بينما يوفر PER الآلية للتحقق من تلك التخفيضات وقياسها.
ومعًا يؤسسان عملية هندسية قابلة للتكرار لاكتشاف مسارات الهجوم وتحديد أولوياتها وإزالتها وقياسها.
يتوفر تنفيذ مرجعي لكيفية حساب PER على (https://github.com/OWASP/OWASP-Subtractive-Hardening-Top-10/tree/main/PER).
يقوم المشروع على مبدأ أن الضوابط الأمنية لا توفر مستويات متساوية من تقليل المخاطر.
ويعكس التسلسل مبدأً بسيطًا:
الحذف المعماري > التقييد المعماري > المراقبة
كلما أمكن إزالة مسار هجوم، كانت الإزالة هي المفضلة. وإذا لم تكن الإزالة ممكنة، ينبغي تقييد المسار. وتُخصص المراقبة للمسارات المتبقية التي لا يمكن إزالتها أو تقييدها بشكل كافٍ.
يعطي Subtractive Security الأولوية لـ:
إزالة مسارات الهجوم بالكامل.
أمثلة:
تقييد مسارات الهجوم التي لا يمكن إزالتها.
أمثلة:
مراقبة المخاطر المتبقية التي لا يمكن حذفها أو تقييدها.
أمثلة:
تعكس هذا التسلسل الهرمي إيمان المشروع بأن إزالة مسار الهجوم أكثر فعالية بشكل عام من اكتشاف استخدامه كما هو موضح في مبدأ عبء الافتراض.
يتتبع إطار التقسية الطرحية ومقياس معدل محو المسار (PER) نسبهما الرسمي عبر تقدم غير منقطع ومُوقَّع زمنياً من الأبحاث المحكمة واختبارات بيئة الإنتاج والإفصاحات العامة التي تعود إلى عام 2015 حتى الوقت الحاضر.
لمراجعة السجل العام المُوقَّع زمنياً والأسس المحكمة والتطور التاريخي للإطار، راجع النسب والأعمال السابقة (Lineage.md).
إن OWASP Subtractive Hardening Top 10 هي عائلة من معايير هندسة الأمن الخاصة بمنصات محددة تعمل بموجب مجموعة مشتركة من القوانين المعمارية العالمية.
في أساس الإطار توجد OWASP Universal Subtractive Security Laws Top 10، التي تحدد مبادئ تقليل مسارات الهجوم المستقلة عن المنصة والقابلة للتطبيق عبر أنظمة التشغيل والمنصات السحابية وأنظمة الهوية وبيئات SaaS والشبكات والأجهزة المدمجة ومجالات التكنولوجيا المستقبلية.
توفر المعايير الخاصة بالبيئات تطبيقات مرجعية لهذه القوانين العالمية داخل حزم تقنية معينة.
يتضمن مشروع OWASP Subtractive Security Top 10 معايير حوكمة تُشغِّل تقليل مسارات الهجوم داخل برامج الأمن.
توفر هذه المعايير إرشادات لإدارة المخاطر حيث لا يمكن بعد إزالة مسارات الهجوم، وإعطاء الأولوية لأعمال المعالجة وفقاً لتقليل قدرة المهاجم، وحوكمة العلاقات الخارجية التي تُدخل مسارات هجوم جديدة.
معايير الحوكمة المنشورة:
تُحوِّل هذه المعايير مجتمعةً تقليص مسارات الهجوم من إطار معماري إلى نموذج تشغيلي أمني عملي.








