
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CaA — إضافة لـ BurpSuite لتحليل حزم HTTP وتوليد قواميس الاختبارات التخريبية. تستخرج المعاملات والمسارات والملفات من الطلبات، وتحسب التكرارات، وتُولّد حمولات لاكتشاف الثغرات باستخدام Intruder. | Kitploit
أدوات/GitHubGitHub/overspace-labs/caa
توليد الحمولةجمع المعلوماتأمن الويبالاختبار العشوائياختبار الاختراق
GitHuboverspace-labs/caa

CaA

إضافة لـ BurpSuite لتحليل حزم HTTP وتوليد قواميس الاختبارات التخريبية. تستخرج المعاملات والمسارات والملفات من الطلبات، وتحسب التكرارات، وتُولّد حمولات لاكتشاف الثغرات باستخدام Intruder.

عرض المستودع
1.5k8410منذ 4 أشهرتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

بصيرة في المعلومات، استكشاف بالذكاء بألف طريقة.

المؤلف الأول: EvilChen
المؤلف الثاني: 0chencc(فريق أمن Mystery)
المؤلف الثالث: MingXi(فريق أمن Mystery)

إصدار README: [الإنجليزية | الصينية المبسطة]

مقدمة المشروع

CaA هو مشروع مساعد في مجال الأمن السيبراني (بحوث الثغرات)، يُستخدم بشكل أساسي لتحليل وتفكيك حزم بروتوكول HTTP. يقوم باستخراج معلومات مثل المعاملات والمسارات والملفات وقيم المعاملات من حزم HTTP، وإحصاء تكرار ظهورها، مما يساعد المستخدمين على بناء قواميس Fuzzing عملية وقيمة من الناحية التشغيلية. بالإضافة إلى ذلك، يمكن لـ CaA إنشاء أنواع مختلفة من طلبات HTTP التي يمكن استخدامها مع BurpSuite Intruder لمهام Fuzzing.

ينبع مفهوم تصميم CaA من تقنية Web Fuzzing، بهدف مساعدة المستخدمين على كشف أسطح الثغرات المخفية. من خلال جمع المعلومات وتحليلها وتنظيمها، يمكّن CaA المستخدمين من تحقيق التنقيب عن البيانات الحقيقي.

مصدر الإلهام:

  1. رحلتي في Fuzzing أمن تطبيقات الويب
  2. طرق Web Fuzzing ودراسة حالة ثغرة

الجوائز والتقديرات:

  1. تم اختياره لترسانة KCon 2024

ملاحظات:

  1. بدءًا من إصدار CaA 1.0، تم التطوير باستخدام Montoya API. لاستخدام الإصدار الجديد من CaA، تحتاج إلى ترقية إصدار BurpSuite الخاص بك (>=2023.12.1).

الاستخدام

تثبيت الإضافة: Extender - Extensions - Add - Select File - Next

عند تحميل CaA لأول مرة، سيقوم تلقائياً بإنشاء ملف التكوين Config.json وملف قاعدة البيانات CaA.db:

  1. لمستخدمي Linux/Mac: ~/.config/CaA/
  2. لمستخدمي Windows: %USERPROFILE%/.config/CaA/

بالإضافة إلى ذلك، يمكنك أيضاً اختيار وضع ملفات التكوين في الدليل /.config/CaA/ داخل نفس مجلد حزمة CaA Jar، لسهولة النقل دون اتصال.

نصائح عملية

  1. يمكنك بسهولة النقر بزر الفأرة الأيمن على قيم المعاملات من نوع RAW أو JSON أو XML في لوحة CollectInfo لنسخها، مما يسهل استخدامها في اختبار الطلبات.
  1. يمكنك إنشاء Payload في وحدة Generator، ثم استخدامها في وحدة Intruder عن طريق اختيار Extension-generated - CaA Payload Generator. أخيراً، لا تنسَ تعطيل ترميز URL.
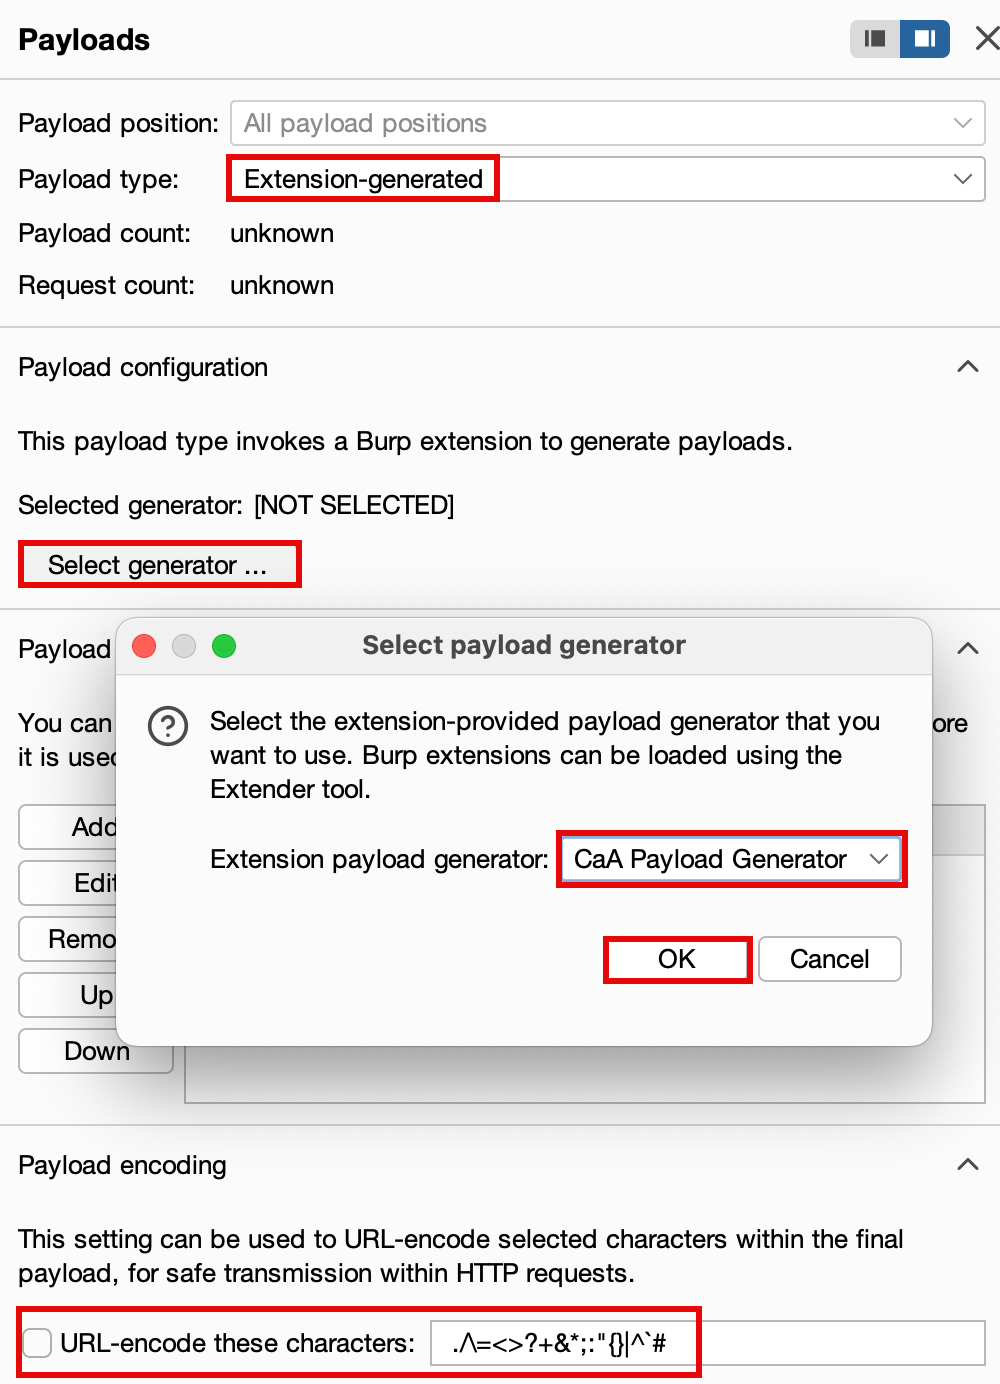
وصف الوظائف

أنواع المعلومات التي يتم جمعها:

  1. معاملات GET و POST العادية وقيمها;
  2. أسماء وقيم ملفات تعريف الارتباط (Cookie);
  3. معاملات POST (JSON, Multipart, XML) وقيمها;
  4. المسارات المتعددة المستويات، وأسماء الملفات، وعناوين URL الكاملة.

معلومات Payload المولدة:

  1. طلبات GET;
  2. طلبات POST;
  3. طلبات POST مع JSON;
  4. طلبات POST مع XML;
  5. طلبات POST مع Multipart;
  6. طلبات اجتياز الدليل متعدد المستويات.

معلومات الواجهة

اسم الواجهةعرض الواجهة
لوحة البيانات (جمع البيانات)
الإعدادات (إدارة التكوين)
المولد (توليد الحمولات)
عرض البيانات (عرض البيانات)

قائمة الشكر

نقدر دعم الجميع للمشروع. القائمة التالية مرتبة بناءً على وقت التقدير وليس بترتيب معين. إذا كان هناك أي سهو، يُرجى الاتصال بمؤلف المشروع للإضافة.

المعرفالمبلغ
树则18.80 CNY
蒙蒙大10.00 CNY
耳东20.00 CNY
Oyst3r10.00 CNY
NOP Team88.00 CNY
城上188.99 CNY
Shu2e50.00 CNY
Kite200.00 CNY
Hui哥10.00 CNY

دعم المشروع

إذا وجدت CaA مفيداً، يمكنك إظهار تقديرك من خلال التبرع للمؤلف، مما يمنحه الحافز لمواصلة التحديث والتحسين!
تنزيل الأداة