 ostorlab/oxo
منسق مسح أمني معياري يجمع بين عوامل متخصصة لكشف الثغرات والاستطلاع والبصمات عبر الشبكات وتطبيقات الويب وتطبيقات الجوال وواجهات برمجة التطبيقات.



OXO هو إطار عمل للفحص الأمني مبني على المعيارية وقابلية التوسع والبساطة. وهو مفتوح المصدر ويتم صيانته بواسطة Ostorlab.
يجمع محرك OXO بين أدوات متخصصة للعمل بشكل متناسق لاكتشاف الثغرات الأمنية وتنفيذ إجراءات مثل الاستطلاع والتعداد والبصمة.
يلزم Docker لتشغيل الفحوصات محلياً. لتثبيت Docker، يرجى اتباع هذه التعليمات.
يُشحن OXO كحزمة Python على PyPI. لتثبيته، ما عليك سوى تشغيل الأمر التالي إذا كان لديك pip مثبتاً بالفعل.
pip install -U ostorlab
يأتي OXO مع متجر يضم العشرات من الوكلاء، من وكلاء فحص الشبكة مثل Nmap وNuclei وTsunami، وماسحات الويب مثل ZAP، وأدوات بصمة الويب مثل WhatWeb وWappalyzer، وأدوات تخمين DNS مثل Subfinder وDnsx، وفحص ملفات البرمجيات الخبيثة مثل VirusTotal، وأكثر من ذلك بكثير.
لتشغيل أي من هذه الأدوات مجتمعة، ما عليك سوى تشغيل الأمر التالي:
يمكن الوصول إلى OXO CLI باستخدام الأمرين
oxoأوostorlab.
oxo scan run --install --agent agent/ostorlab/nmap --agent agent/ostorlab/tsunami --agent agent/ostorlab/nuclei ip 8.8.8.8
سيقوم هذا الأمر بتنزيل وتثبيت وكلاء الفحص التاليين:
سيقوم بفحص عنوان IP الهدف 8.8.8.8.
يتم شحن الوكلاء كصور Docker قياسية.
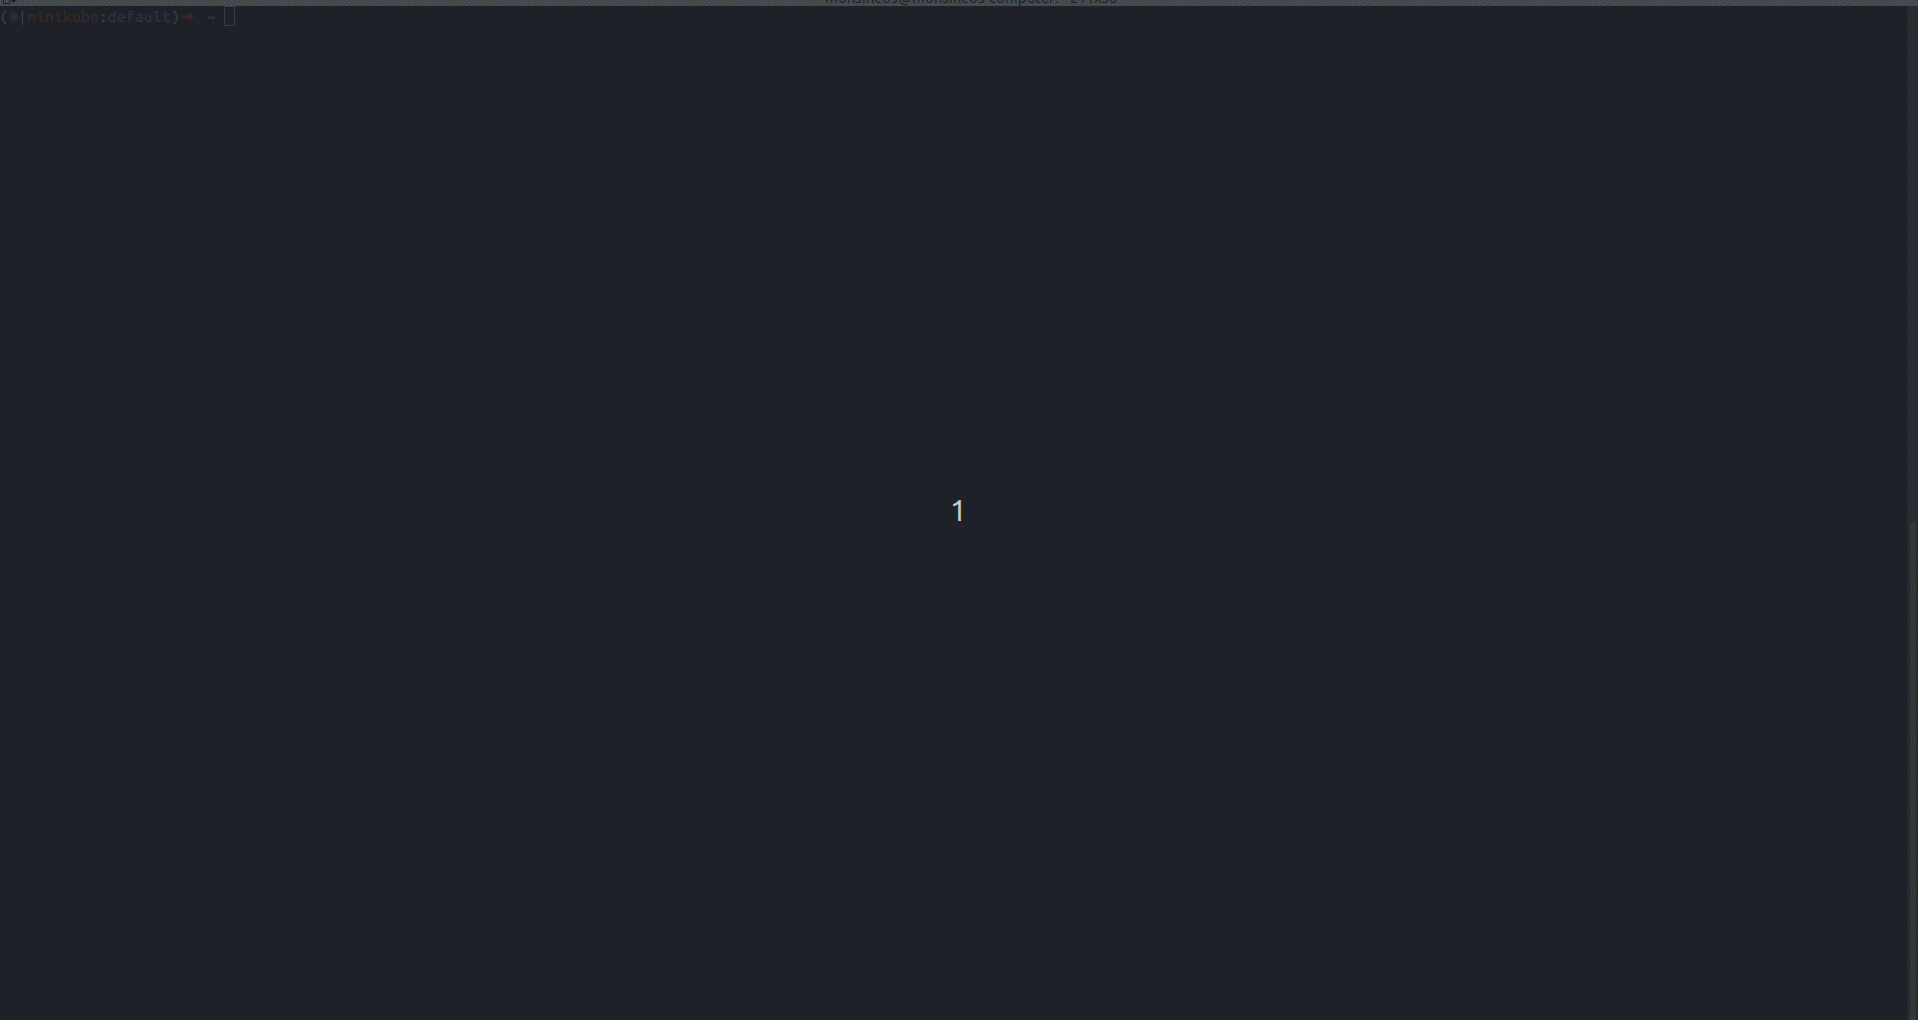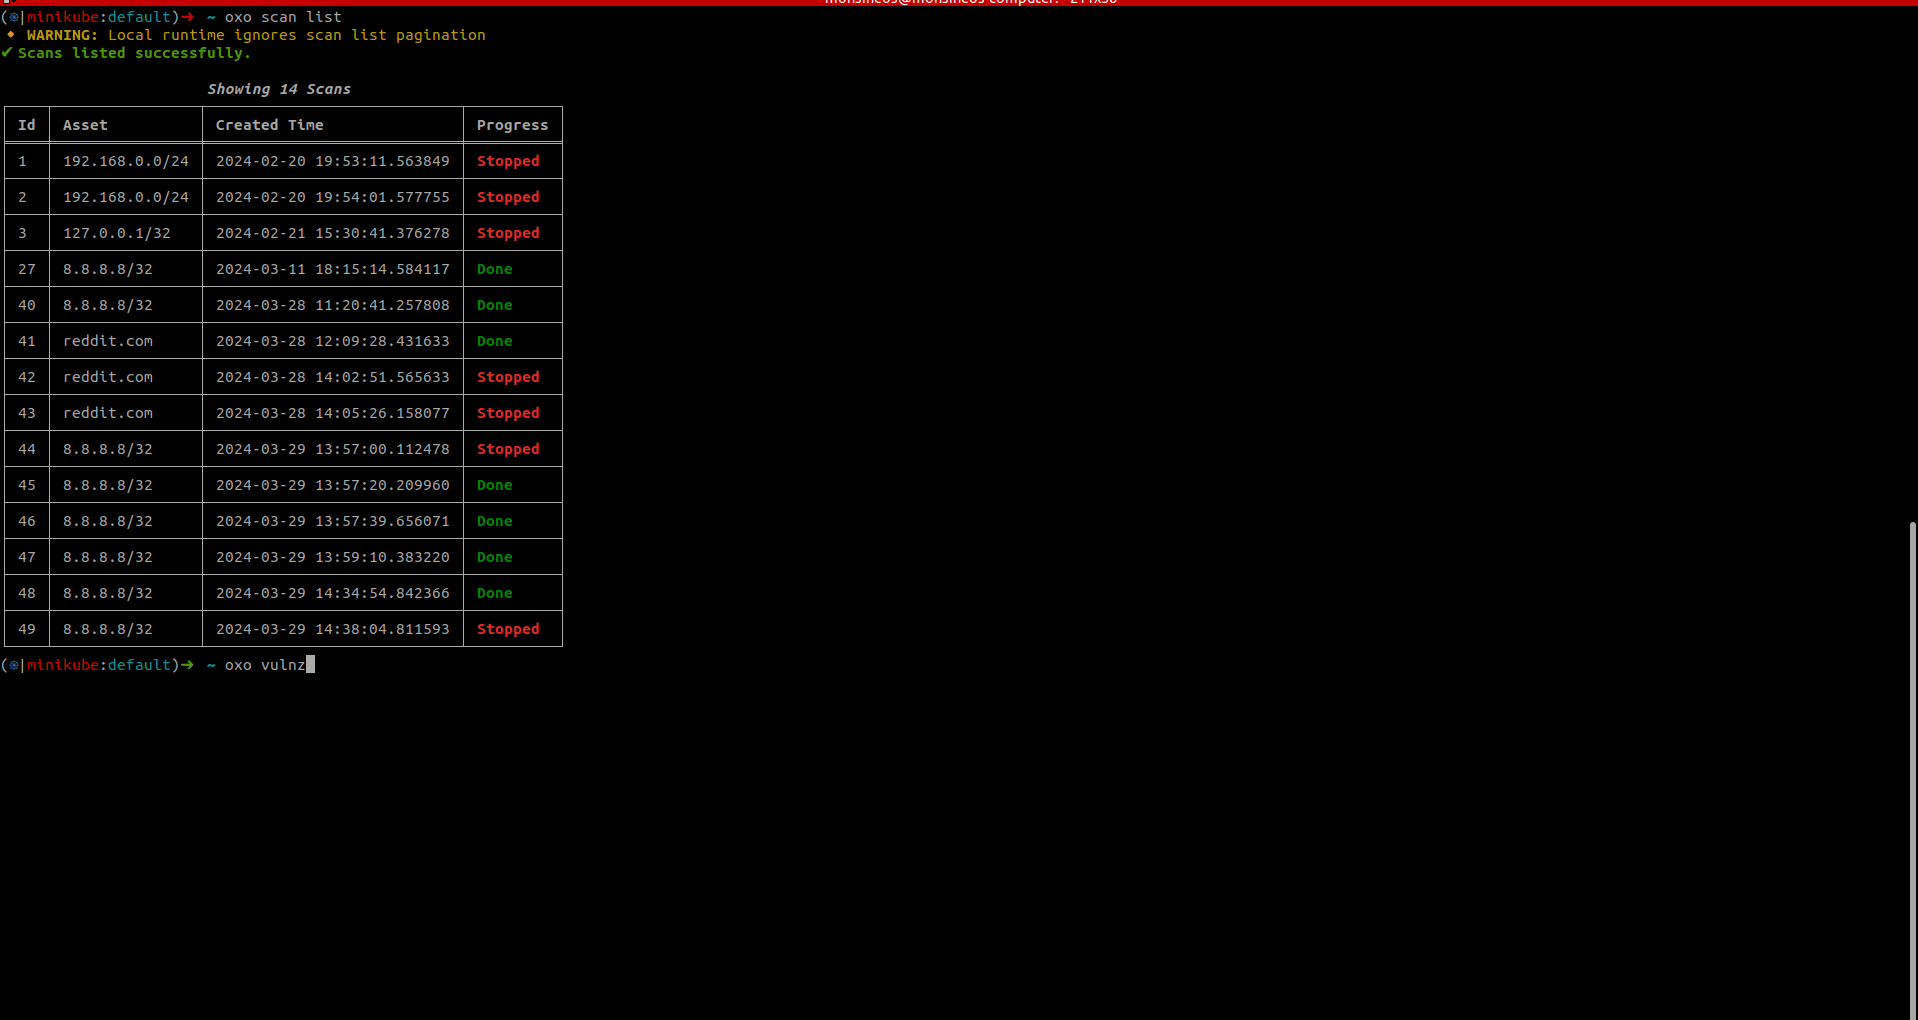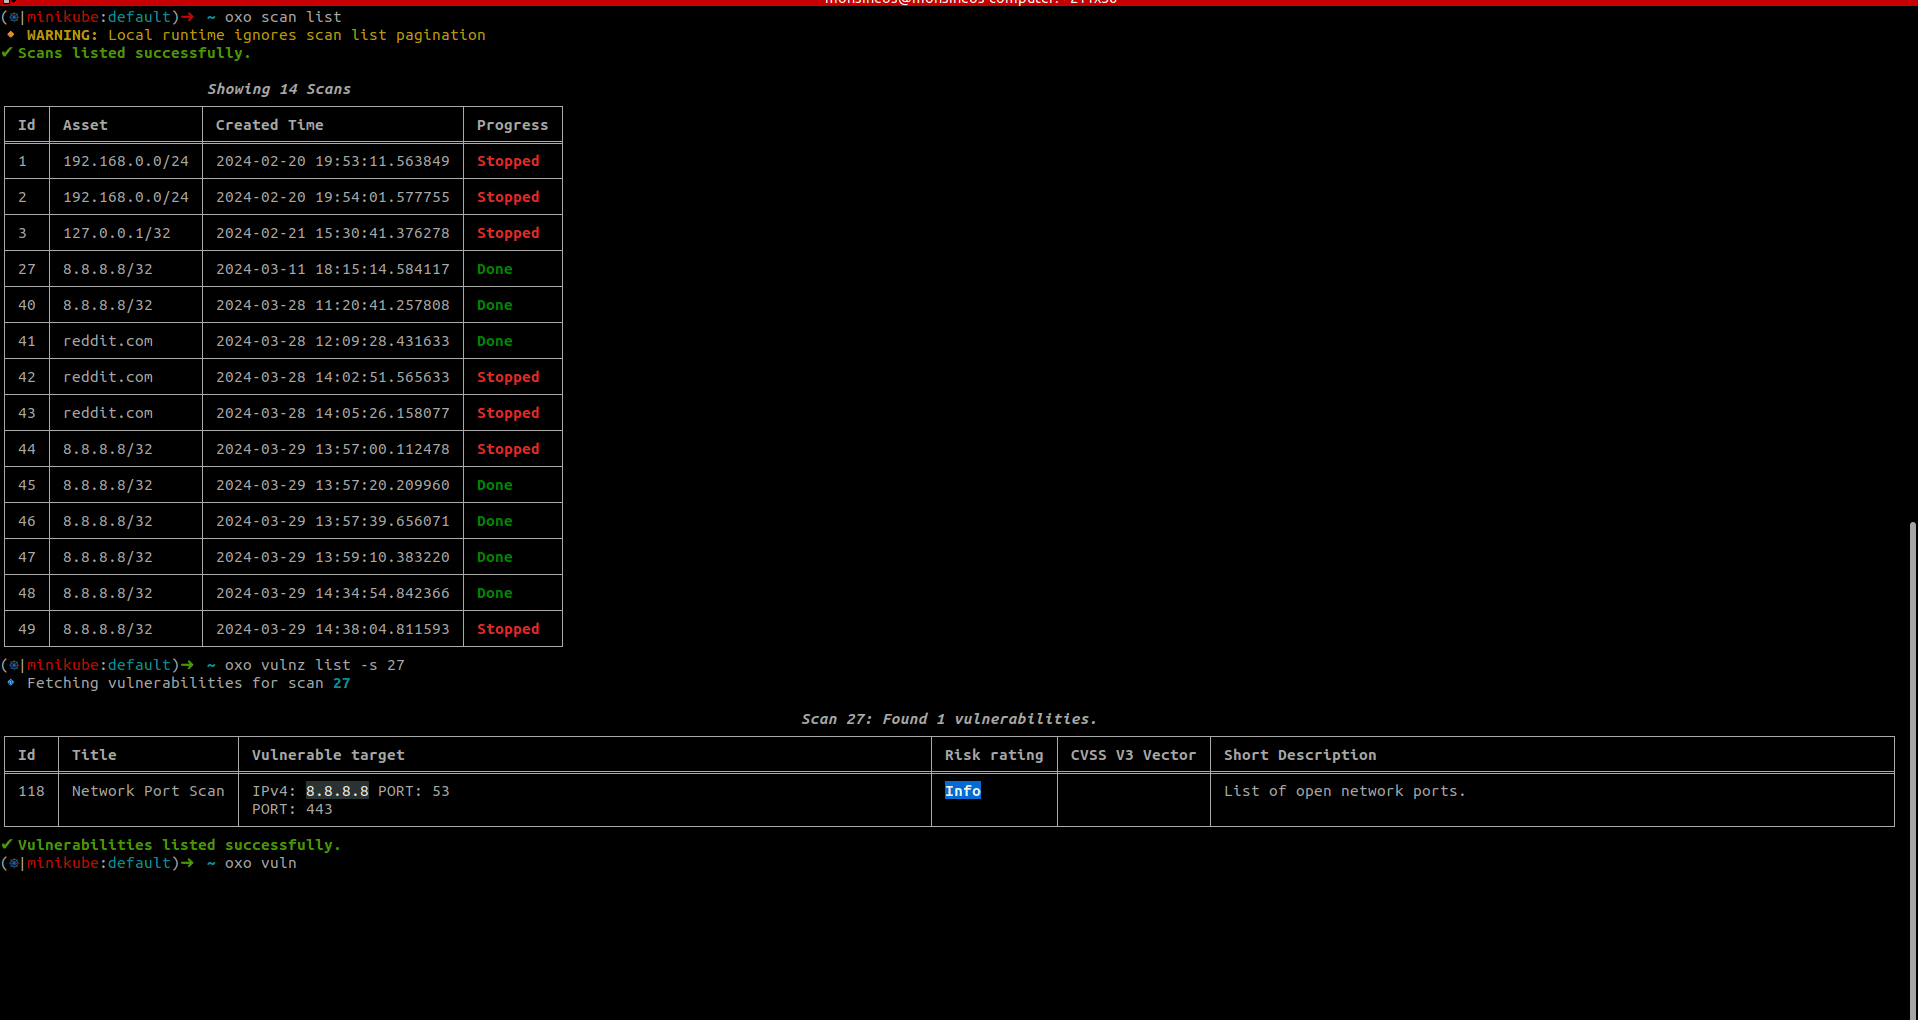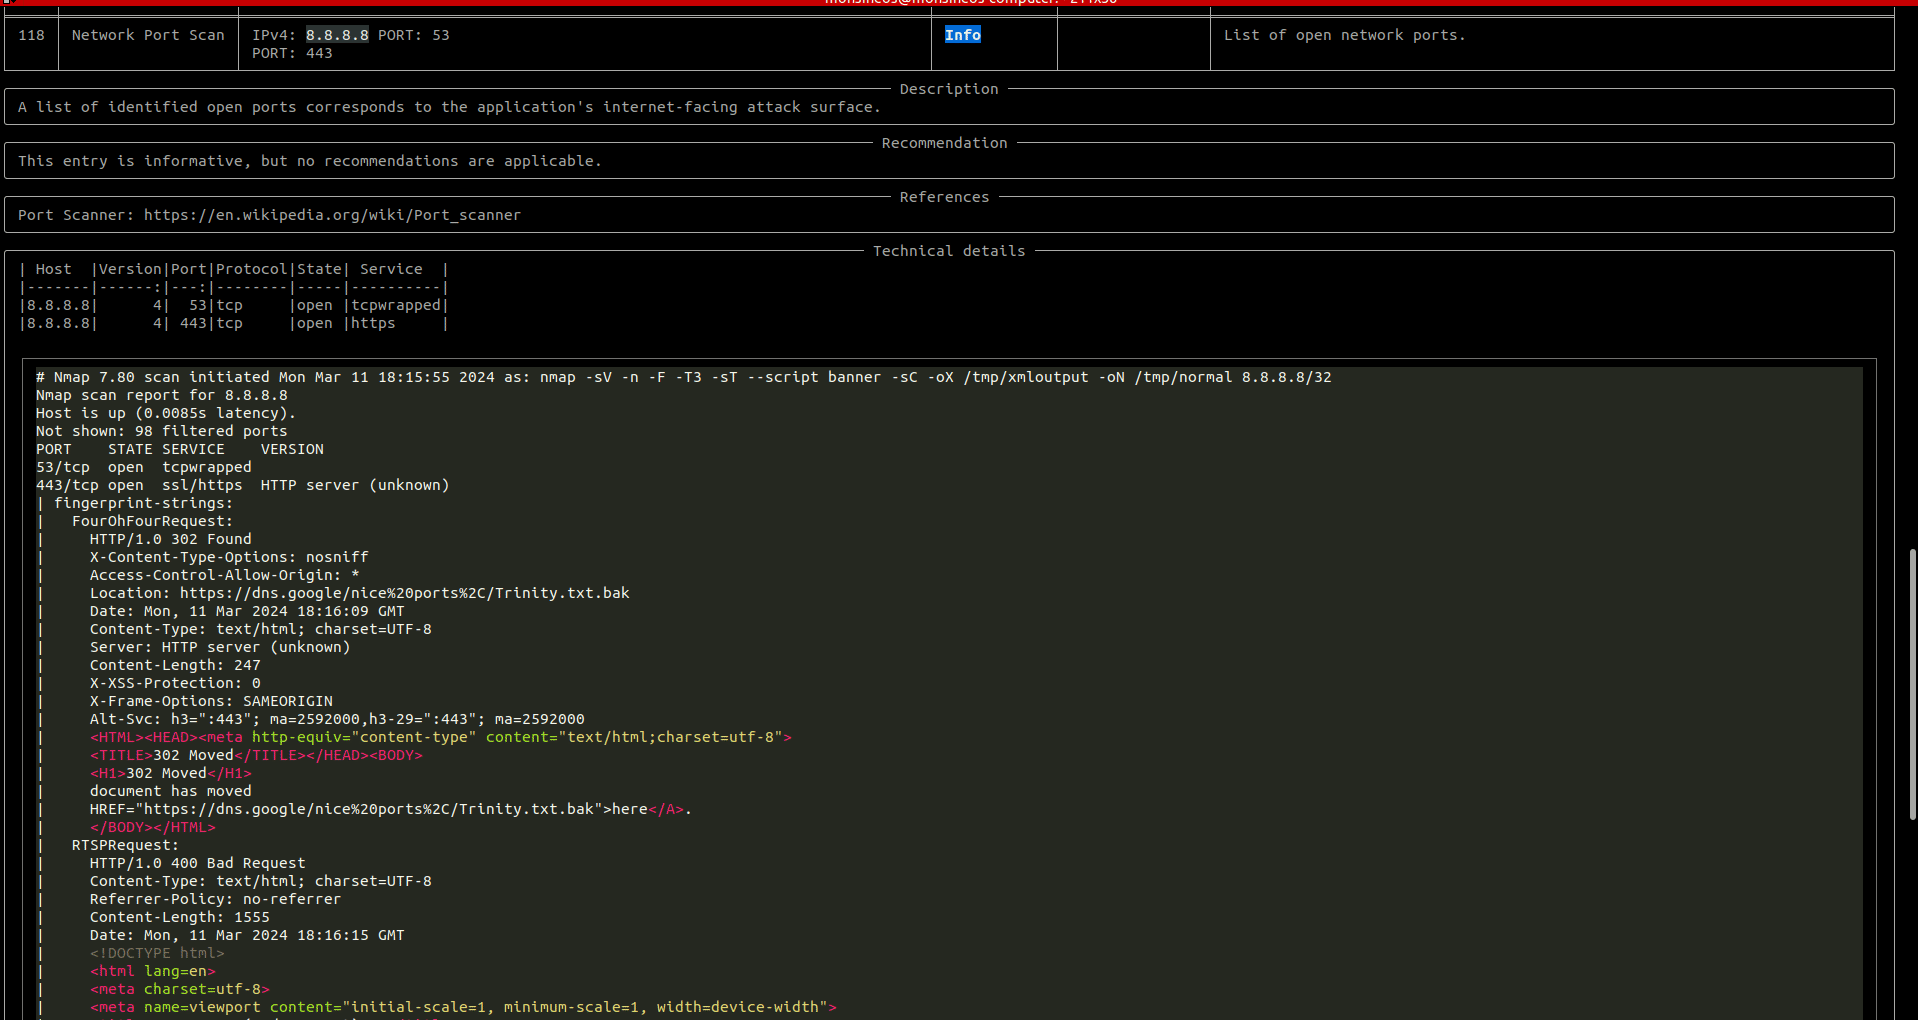
للتحقق من حالة الفحص، شغّل:
oxo scan list
بمجرد اكتمال الفحص، للوصول إلى نتائج الفحص، شغّل:
oxo vulnz list --scan-id <scan-id>
oxo vulnz describe --vuln-id <vuln-id>
لإيقاف فحص قيد التشغيل، شغّل:
oxo scan stop --scan-id <scan-id>
لتشغيل oxo في حاوية، يمكنك استخدام الصورة المتاحة للعموم وتشغيل الأمر التالي:
docker run -v /var/run/docker.sock:/var/run/docker.sock ostorlab/oxo:latest scan run --install --agent agent/ostorlab/nmap ip 8.8.8.8
ملاحظات:
scan run، وذلك لأن صورة ostorlab/oxo تحتوي على oxo كـ entrypoint.عند تشغيل OXO كماسح محلي، استخدم --persist-logs لكتابة سجلات الماسح على القرص:
oxo scanner --scanner-id <scanner-uuid> --persist-logs
بشكل افتراضي، تُكتب السجلات إلى ~/.ostorlab/scanner.log. لاختيار ملف آخر:
oxo scanner --scanner-id <scanner-uuid> --persist-logs --log-file /var/log/ostorlab/scanner.log
لتغيير مستوى تفصيل السجلات المحفوظة:
oxo scanner --scanner-id <scanner-uuid> --persist-logs --log-level DEBUG
يدعم OXO فحص أنواع متعددة من الأصول، مما يتيح تغطية أمنية شاملة عبر منصات وبروتوكولات مختلفة.
| الفئة | الأصل | الوصف |
|---|---|---|
| الشبكة | ip | عنوان IP أو نطاق IP (v4 و v6). |
domain-name | اسم النطاق. | |
| الويب | link | رابط ويب، يقبل URL وطريقة ورؤوس ونص الطلب. |
api-schema | مخطط API (OpenAPI، GraphQL، إلخ). | |
| الهواتف المحمولة | android-apk / android-aab | ملفات حزم Android (.APK، .AAB). |
android-store | تطبيق Android في متجر Google Play. | |
ios-ipa | ملف حزمة iOS (.IPA). | |
ios-store | تطبيق iOS في متجر Apple App Store. | |
ios-testflight | تطبيق iOS في TestFlight. | |
harmonyos-apk / harmonyos-hap | ملفات حزم HarmonyOS. | |
| أخرى | file | ملف عام. |
phone-number | رقم هاتف. | |
agent | فحص وصفي لوكيل. |
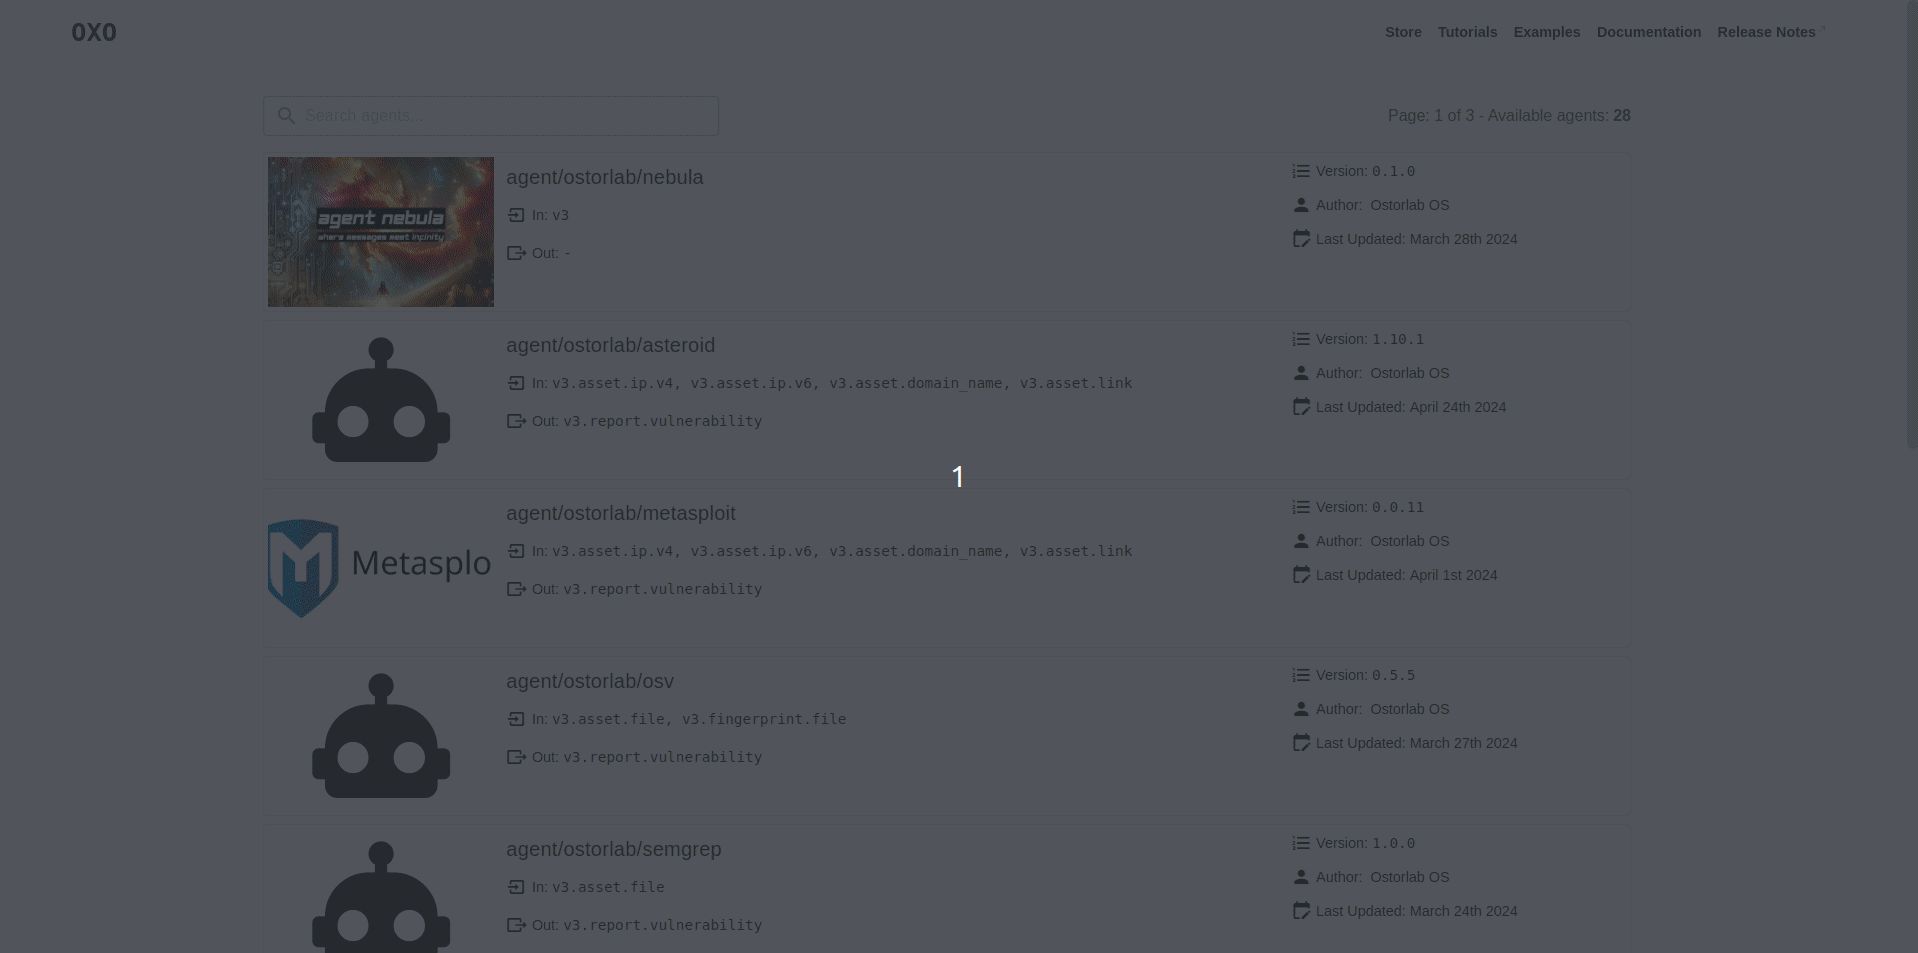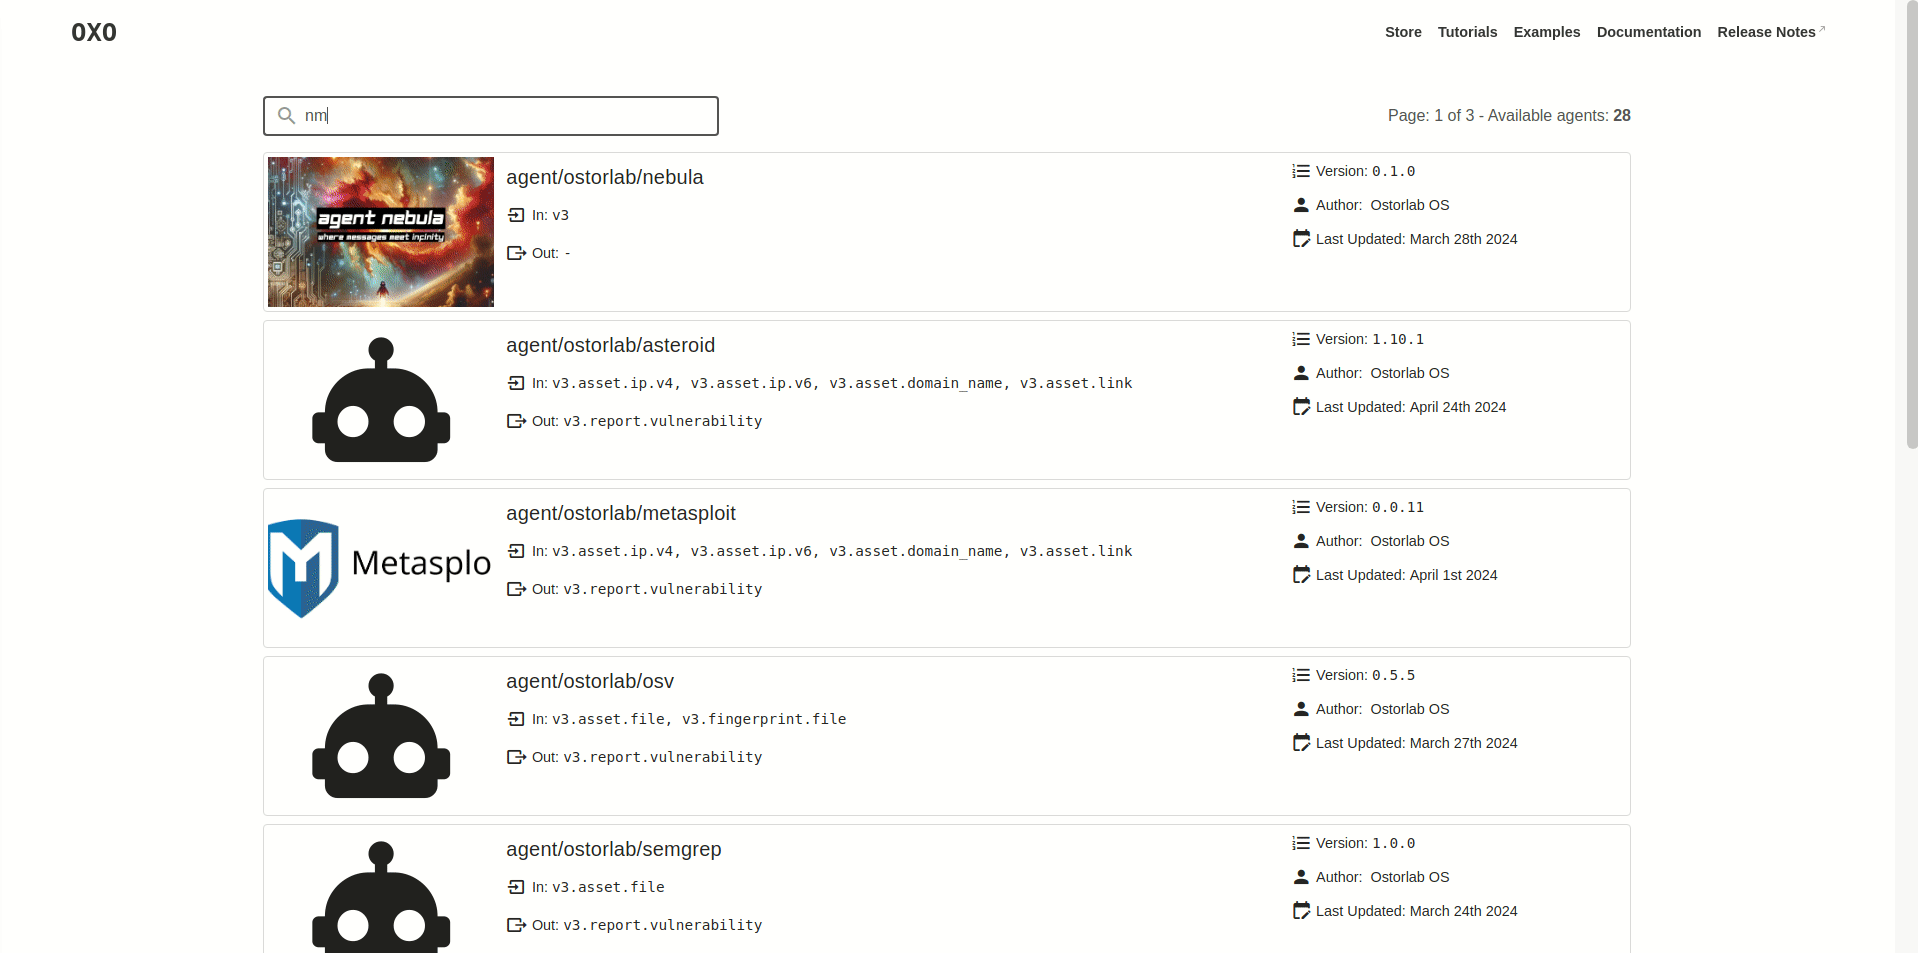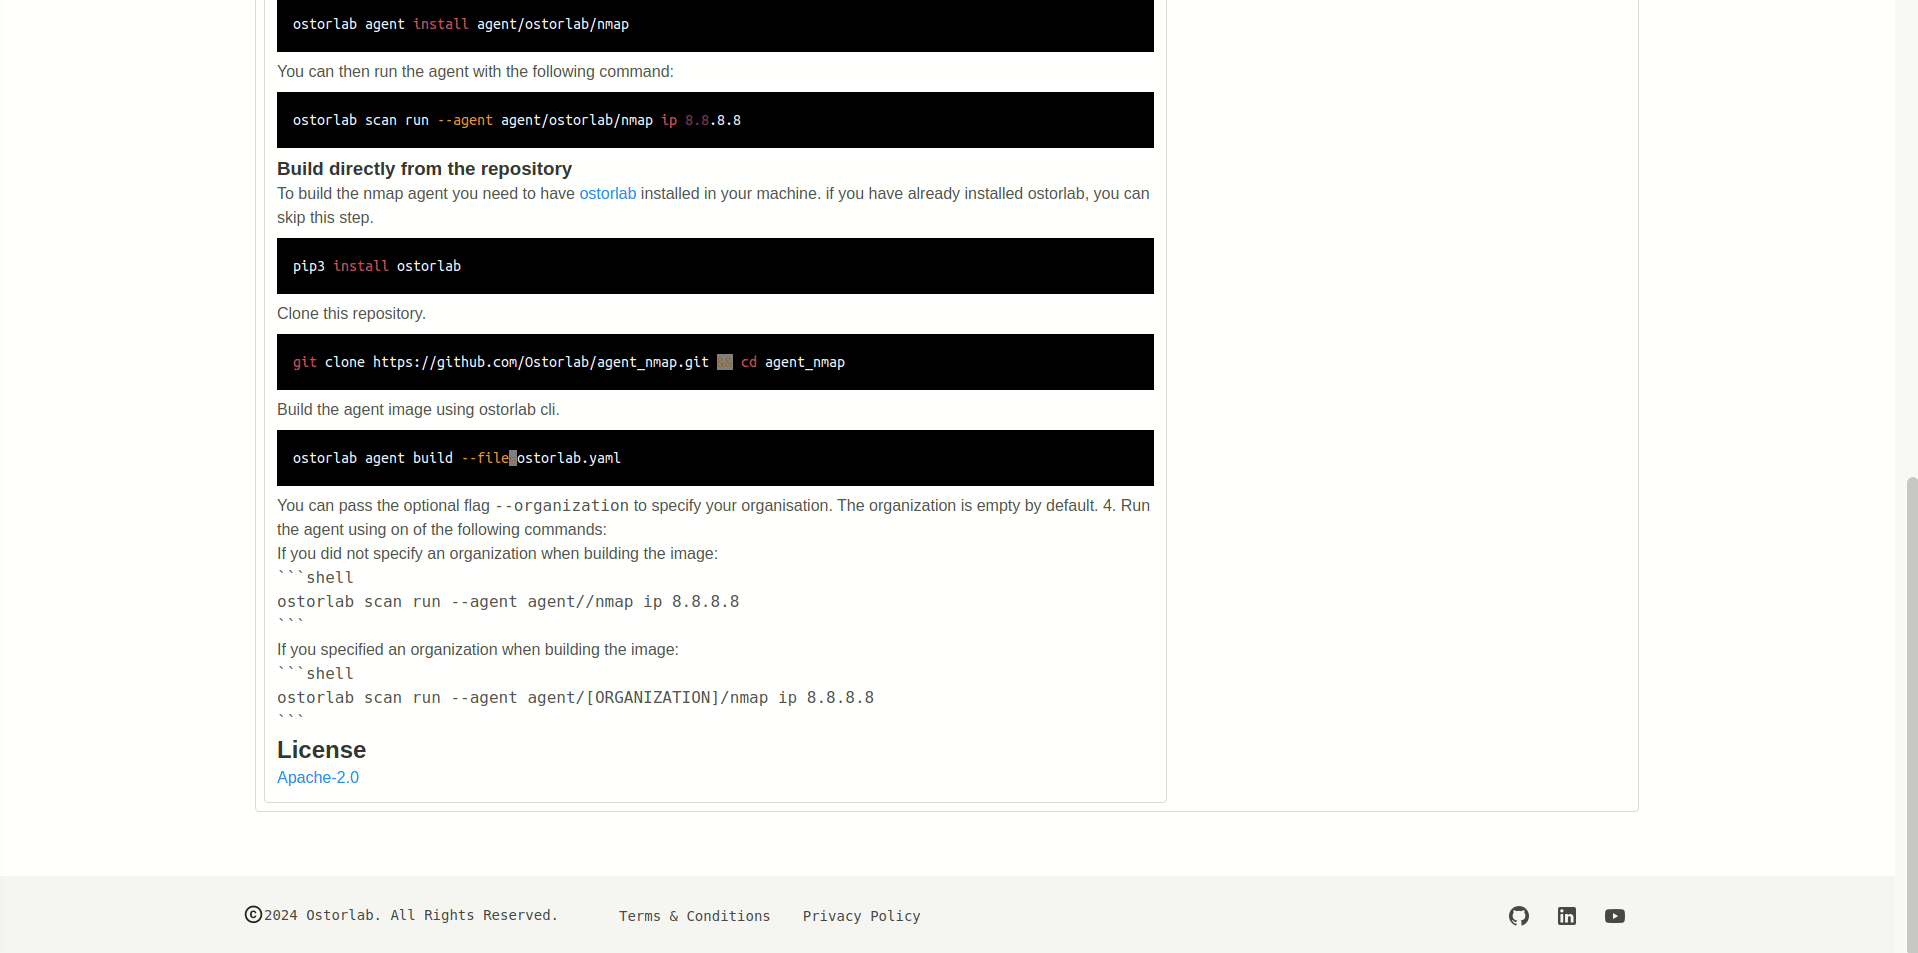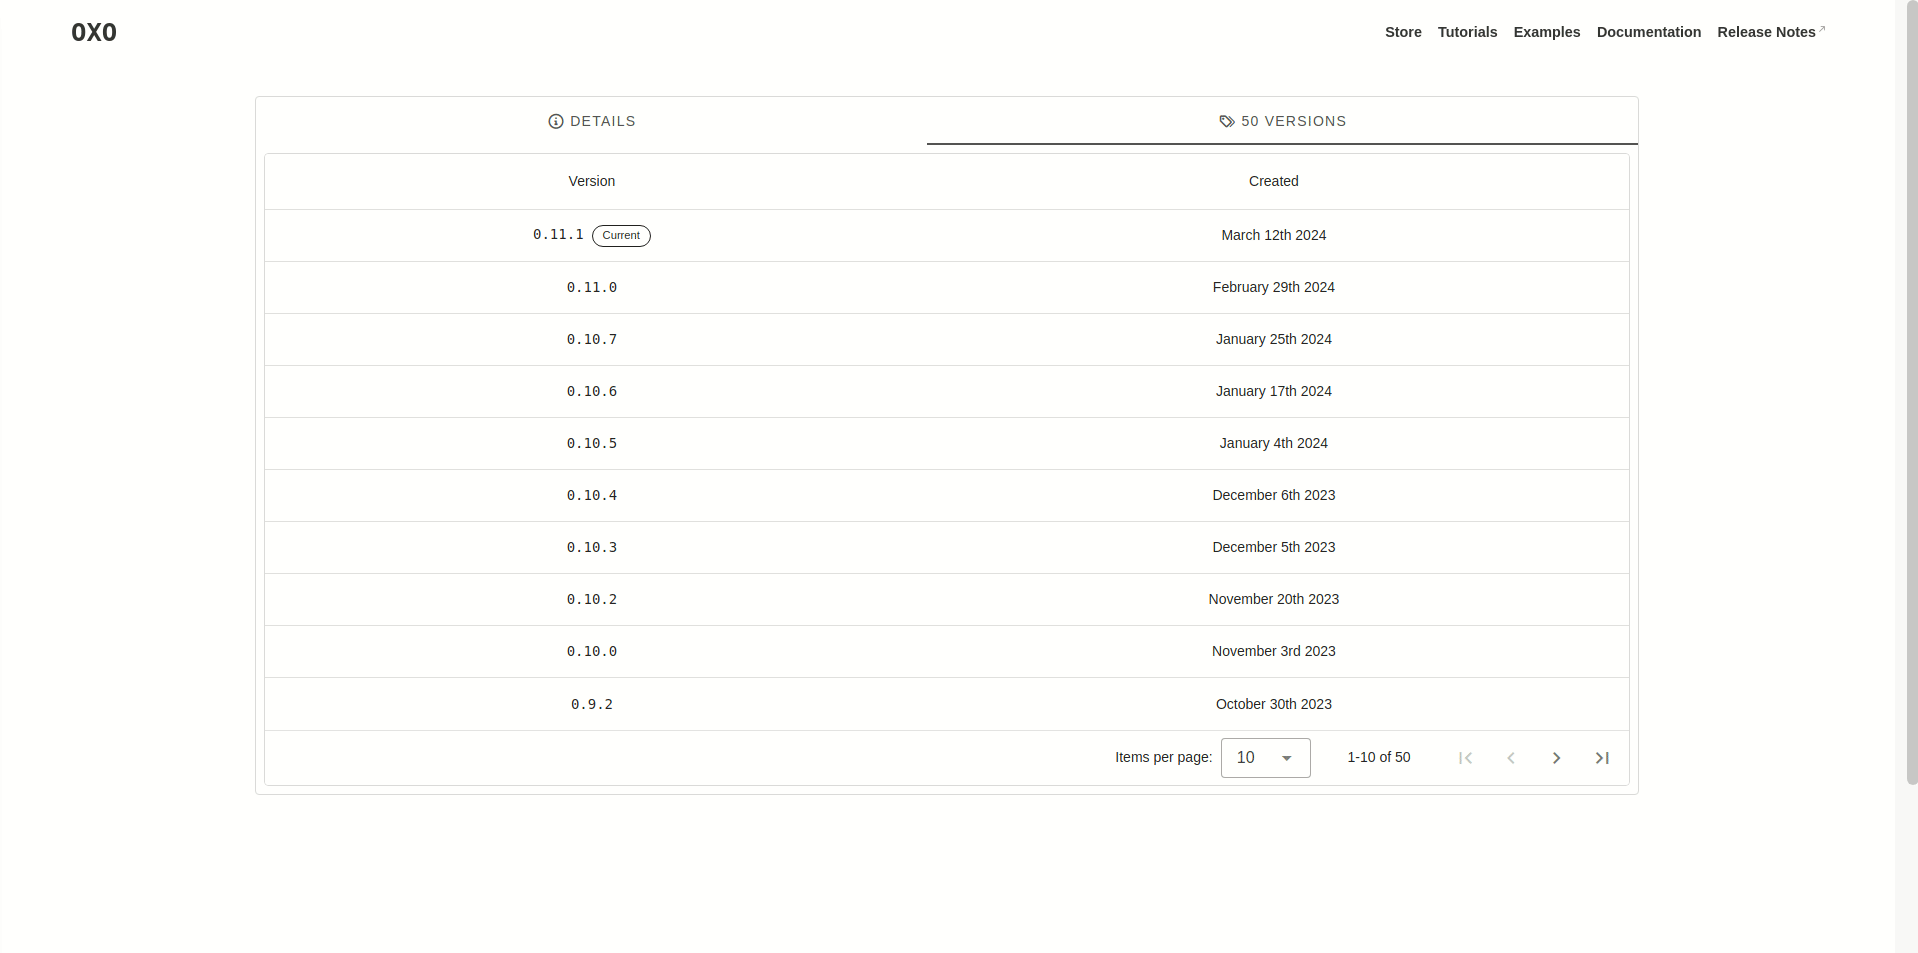
يسرد OXO جميع الوكلاء في متجر عام حيث يمكنك البحث ونشر وكلائك الخاصين أيضاً.
لكتابة وكيلك الأول، يمكنك الاطلاع على برنامج تعليمي كامل هنا.
الخطوات هي بشكل أساسي كما يلي:
template_agent.py لإضافة منطقك.Dockerfile بإضافة أي خطوات بناء إضافية.ostorlab.yaml بإضافة المحددات والتوثيق والصورة والترخيص.بمجرد كتابة وكيلك، يمكنك نشره على المتجر ليستخدمه الآخرون ويكتشفوه. سيتولى المتجر عملية بناء الوكيل وسيلتقط تلقائياً الإصدارات الجديدة من مستودع Git الخاص بك.
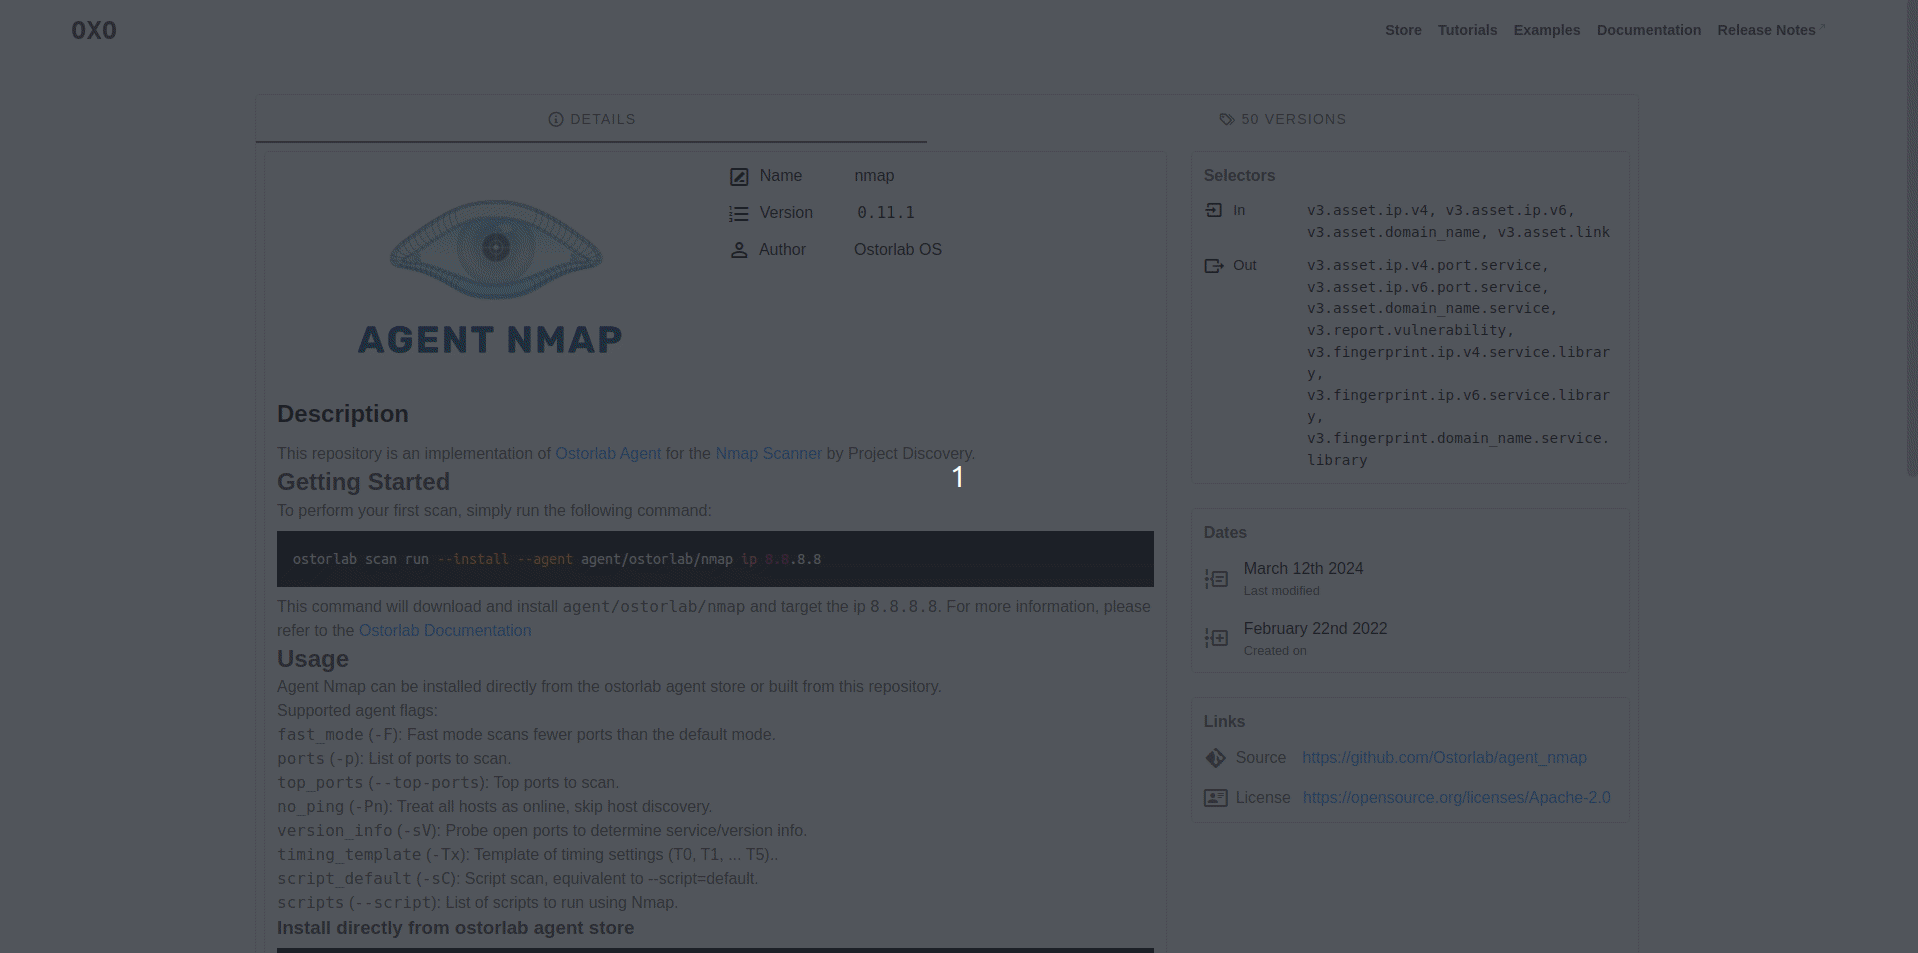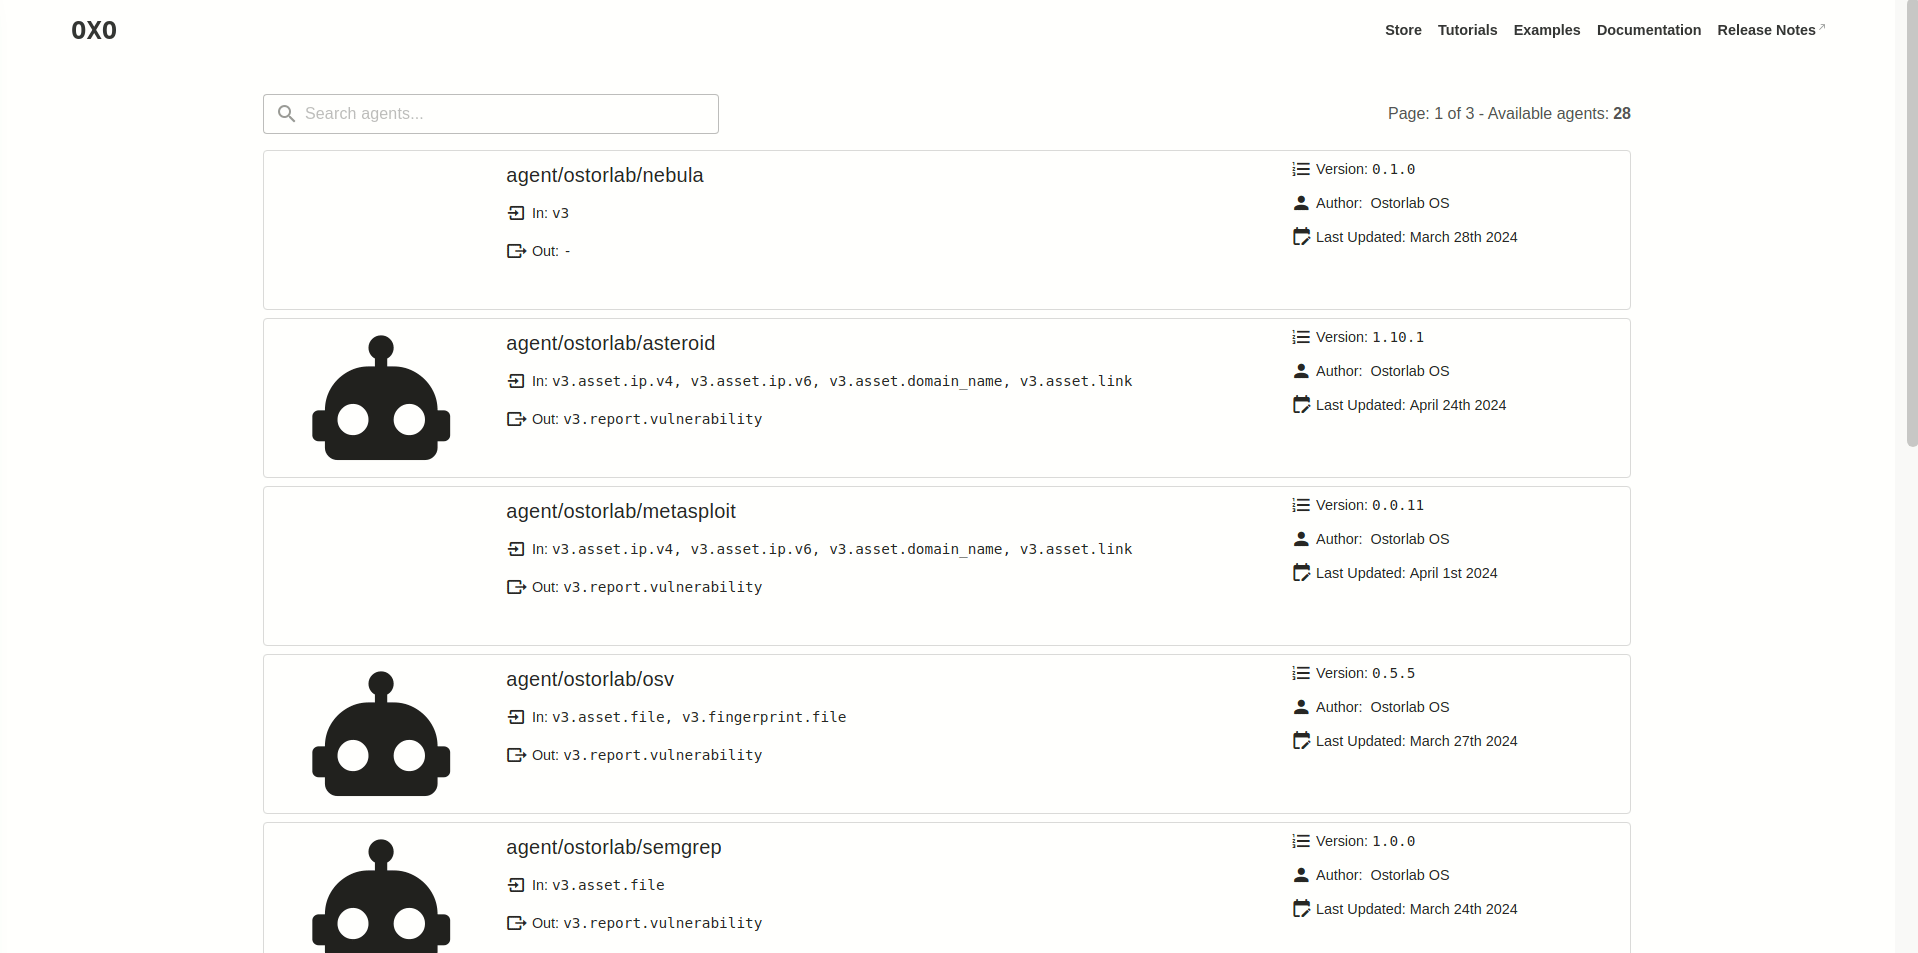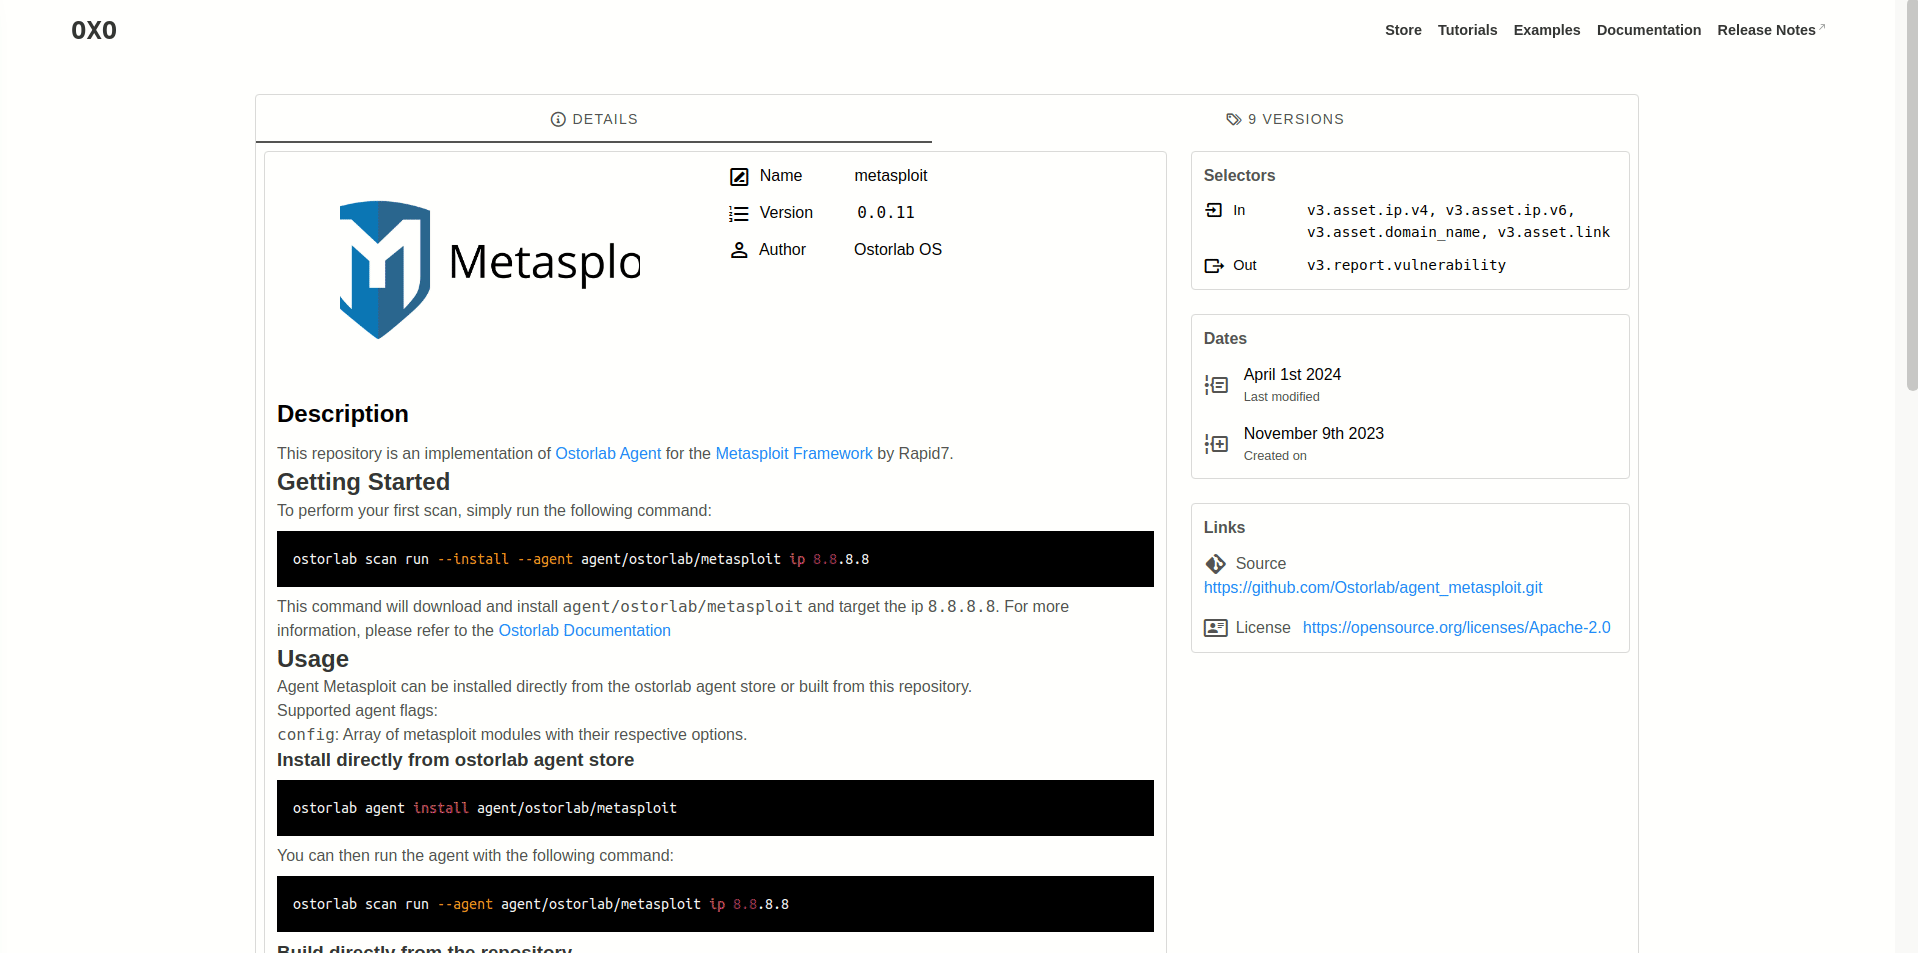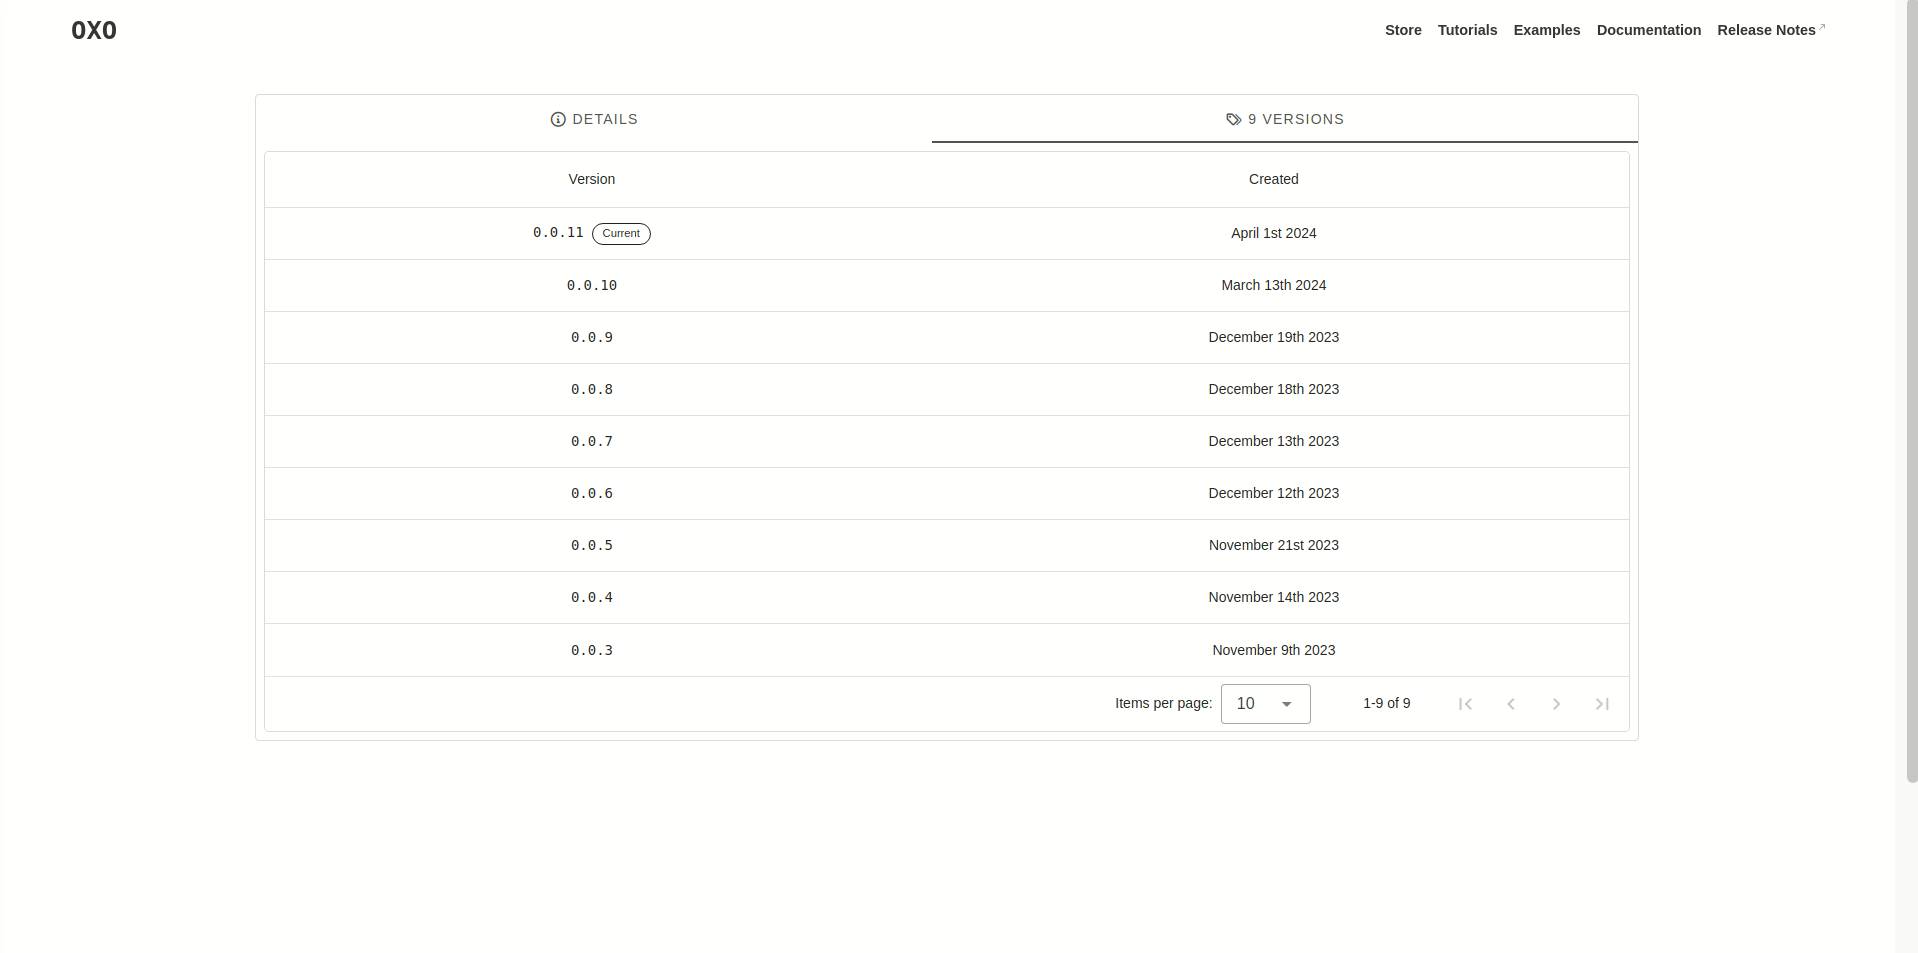
تطبيقات لأدوات شائعة مثل:
كمشروع مفتوح المصدر في مجال سريع التطور، نحن دائماً منفتحون على المساهمات، سواء كانت في شكل ميزة جديدة أو بنية تحتية محسّنة أو توثيق أفضل. راجع CONTRIBUTING.md للبدء.
نود أن نشكر المساهمين التاليين على مساعدتهم في جعل OXO أداة أفضل:
