 oros42/imsi-catcher
يعرض لك هذا البرنامج أرقام IMSI للهواتف المحمولة من حولك.

يعرض لك هذا البرنامج أرقام IMSI والدولة والعلامة التجارية ومشغّل الهواتف المحمولة من حولك.
/!\ صُنع هذا البرنامج لفهم كيفية عمل شبكة GSM. ليس من أجل القرصنة الضارة!
1 حاسوب بنظام Gnu/Linux. اختُبر مع :
1 مستقبل SDR. اختُبر مع :
git clone https://github.com/Oros42/IMSI-catcher.git
cd IMSI-catcher
أو
wget https://github.com/Oros42/IMSI-catcher/archive/master.zip && unzip -q master.zip
cd IMSI-catcher-master
sudo apt install python3-numpy python3-scipy python3-scapy gr-gsm
تحذير : لا تستخدم python 3.9 (خطأ ctypes)!
ابتداءً من Python 3.1، تم استبدال Imp بـ importlib. أصبحت Imp مهجورة في Python 3.11، مع تلبية المتطلبات الجديدة كما يلي.
apt install python3-pip
pip install importlib
sudo xhost +local:docker
docker pull atomicpowerman/imsi-catcher
docker run -ti --net=host -e DISPLAY=$DISPLAY --privileged -v /dev/bus/usb:/dev/bus/usb  atomicpowerman/imsi-catcher bash
شغّل جميع grgsm_* في هذا Docker.
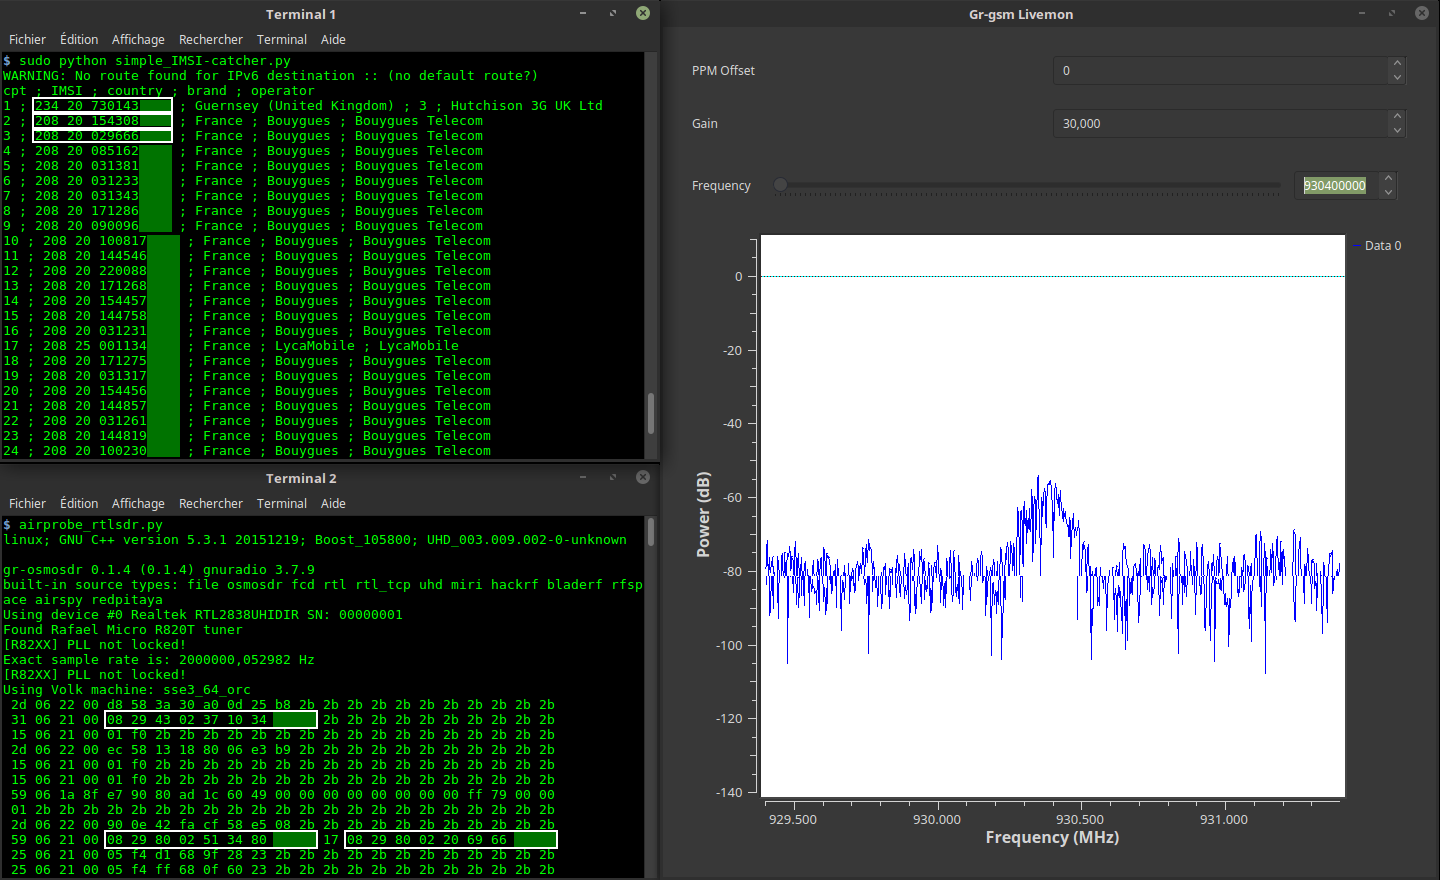
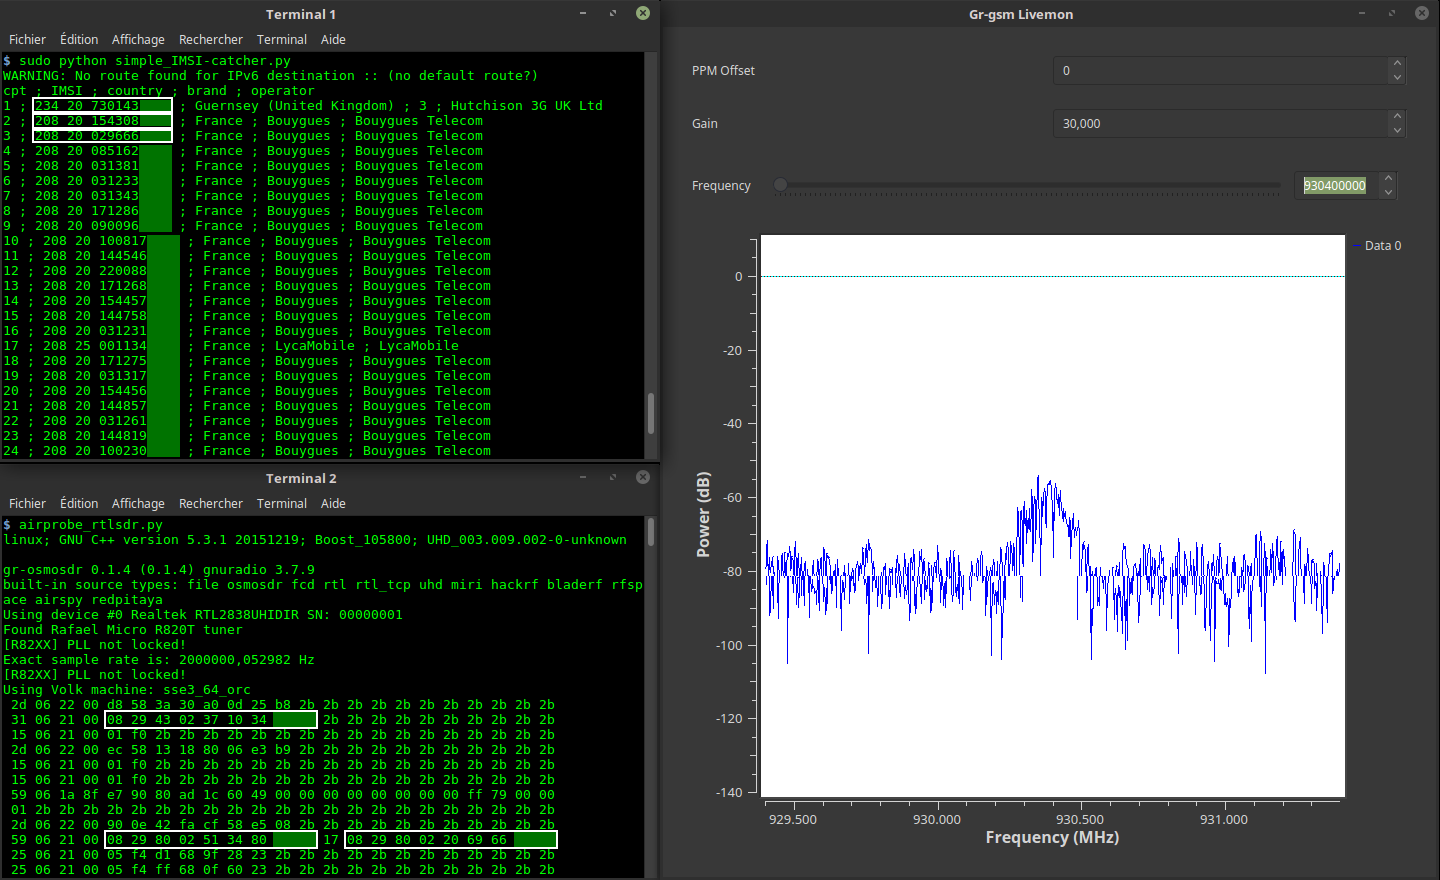
نستخدم grgsm_livemon لفك تشفير إشارات GSM وsimple_IMSI-catcher.py للعثور على IMSIs.
python3 simple_IMSI-catcher.py -h
Usage: simple_IMSI-catcher.py: [options]

Options:
  -h, --help            show this help message and exit
  -a, --alltmsi         Show TMSI who haven't got IMSI (default  : false)
  -i IFACE, --iface=IFACE
                        Interface (default : lo)
  -m IMSI, --imsi=IMSI  IMSI to track (default : None, Example:
                        123456789101112 or "123 45 6789101112")
  -p PORT, --port=PORT  Port (default : 4729)
  -s, --sniff           sniff on interface instead of listening on port
                        (require root/suid access)
  -w SQLITE, --sqlite=SQLITE
                        Save observed IMSI values to specified SQLite file
  -t TXT, --txt=TXT     Save observed IMSI values to specified TXT file
  -z, --mysql           Save observed IMSI values to specified MYSQL DB (copy
                        .env.dist to .env and edit it)
افتح طرفيتين.
في الطرفية 1
sudo python3 simple_IMSI-catcher.py -s
في الطرفية 2
grgsm_livemon
الآن، غيّر التردد حتى يظهر في الطرفية شيء من هذا القبيل :
15 06 21 00 01 f0 2b 2b 2b 2b 2b 2b 2b 2b 2b 2b 2b 2b 2b 2b 2b 2b 2b
25 06 21 00 05 f4 f8 68 03 26 23 2b 2b 2b 2b 2b 2b 2b 2b 2b 2b 2b 2b
49 06 1b 95 cc 02 f8 02 01 9c c8 03 1e 57 a5 01 79 00 00 1c 13 2b 2b
يمكنك مشاهدة حزم GSM باستخدام wireshark.
sudo apt install wireshark
sudo wireshark -k -Y '!icmp && gsmtap' -i lo
grgsm_scanner
ARFCN:  974, Freq:  925.0M, CID:     2, LAC:   1337, MCC: 208, MNC:  20, Pwr: -41
ARFCN:  976, Freq:  925.4M, CID:  4242, LAC:   1007, MCC: 208, MNC:  20, Pwr: -45
الآن، يمكنك ضبط التردد لـ grgsm_livemon :
grgsm_livemon -f 925.4M
أو، من أجل hackrf، احصل على أداة kalibrate-hackrf كما يلي:
sudo apt-get install automake autoconf libhackrf-dev
git clone https://github.com/scateu/kalibrate-hackrf
cd kalibrate-hackrf/
./bootstrap
./configure
make
sudo make install
شغّل
kal -s GSM900
kal: Scanning for GSM-900 base stations.
GSM-900:
	chan:   14 (937.8MHz + 10.449kHz)	power: 3327428.82
	chan:   15 (938.0MHz + 4.662kHz)	power: 3190712.41
...
استخدم db-example.sql لإنشاء قاعدة بياناتك.
cp .env.dist .env
nano .env
# set your config
sudo apt install python-decouple python3-mysqldb
sudo python3 simple_IMSI-catcher.py -s --mysql
امسح الترددات واستمع إلى أول تردد يتم العثور عليه :
في الطرفية 1
python3 scan-and-livemon
في الطرفية 2
python3 simple_IMSI-catcher.py
إعداد Gr-Gsm : https://osmocom.org/projects/gr-gsm/wiki/Installation و https://github.com/velichkov/gr-gsm
التردد : http://www.worldtimezone.com/gsm.html و https://fr.wikipedia.org/wiki/Global_System_for_Mobile_Communications
رمز شبكة الهاتف المحمول : https://en.wikipedia.org/wiki/Mobile_Network_Code
Scapy : http://secdev.org/projects/scapy/doc/usage.html
IMSI : https://fr.wikipedia.org/wiki/IMSI
Realtek RTL2832U : https://osmocom.org/projects/sdr/wiki/rtl-sdr و http://doc.ubuntu-fr.org/rtl2832u و http://doc.ubuntu-fr.org/rtl-sdr
لدعم عملي، ستكون إكرامية لطيفة ;-)
https://liberapay.com/Oros/
