Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
NoArgs — أداة ربط API لويندوز تقوم بتزوير وإخفاء وسيطات العمليات ديناميكيًا عبر مكتبة Detours ومعالجة PEB، مما يتيح إنشاء عمليات خفيّة لعمليات الفريق الأحمر. | Kitploit
أدوات/GitHubGitHub/oh-az/noargs
أدوات دفاعيةالفريق الأحمرأمن واجهات برمجة التطبيقات
GitHuboh-az/noargs

NoArgs

أداة ربط API لويندوز تقوم بتزوير وإخفاء وسيطات العمليات ديناميكيًا عبر مكتبة Detours ومعالجة PEB، مما يتيح إنشاء عمليات خفيّة لعمليات الفريق الأحمر.

عرض المستودع
1522340منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

NoArgs: التلاعب وإخفاء وسائط العمليات

تويتر: @AzizWho

إخلاء مسؤولية: للاستخدام التعليمي فقط

هذه الأداة مخصصة للأغراض التعليمية فقط. أنا غير مسؤول عن أي استخدام خاطئ ويجب على جميع المستخدمين الالتزام بالقوانين المعمول بها. الاستخدام غير القانوني محظور.

مقدمة

NoArgs هي أداة مصممة لتزييف وإخفاء وسائط العمليات ديناميكيًا مع البقاء غير مكتشفة. تحقق ذلك عن طريق التوصيل في واجهات برمجة تطبيقات ويندوز للتلاعب ديناميكيًا بالآليات الداخلية لويندوز أثناء التشغيل. وهذا يسمح للأداة بتغيير وسائط العمليات بشكل متحفظ.

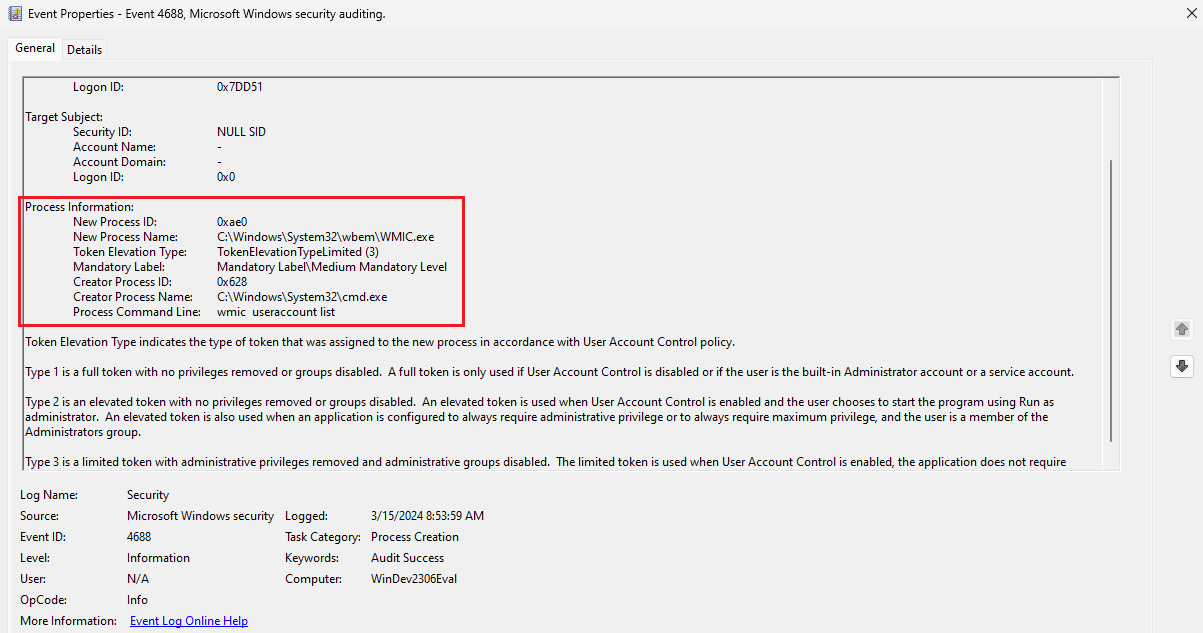
سطر الأوامر الافتراضي:

Capture

سجلات أحداث ويندوز:

Capture4

استخدام NoArgs:

Capture2

سجلات أحداث ويندوز:

Capture3

نظرة عامة على الوظائف

تعمل الأداة بشكل أساسي عن طريق اعتراض مكالمات إنشاء العمليات التي تقوم بها دالة API لويندوز CreateProcessW. عند بدء عملية، تكون هذه الدالة مسؤولة عن إنشاء العملية الجديدة مع أي وسائط سطر أوامر محددة. تتدخل الأداة في مسار إنشاء العملية هذا، مما يضمن إخفاء أو التلاعب بالوسائط قبل إطلاق العملية الجديدة.

آلية التوصيل (Hooking)

يتم التوصيل إلى CreateProcessW باستخدام Detours، وهي مكتبة شائعة لاعتراض وإعادة توجيه دوال Win32 API. تسمح Detours بإعادة توجيه استدعاءات الدوال إلى تطبيقات مخصصة مع الحفاظ على الوظائف الأصلية. من خلال التوصيل بـ CreateProcessW، تتمكن الأداة من اعتراض طلبات إنشاء العمليات وتنفيذ منطقها المخصص قبل السماح بإطلاق العملية.

التلاعب بـ Process Environment Block (PEB)

الكـتلة البيئية للعملية (PEB) هي بنية بيانات يستخدمها ويندوز لتخزين معلومات حول بيئة العملية وحالة تنفيذها. تستخدم الأداة الـ PEB للتلاعب بوسائط سطر الأوامر للعمليات المنشأة حديثًا. من خلال تعديل معلومات سطر الأوامر المخزنة داخل PEB، يمكن للأداة تغيير أو إخفاء الوسائط التي تم تمريرها للعملية.

عرض توضيحي: تشغيل Mimikatz وتمرير الوسائط إليه:

عرض Process Hacker: 2024-03-15 09-35-11

جميع الوسائط مخفية ديناميكيًا

عرض Process Monitor: 2024-03-15 09-38-01

التنفيذ التقني

  1. الحقن في موجه الأوامر (cmd): تقوم الأداة بحقن كودها في عملية موجه الأوامر، مدمجة إياه كـ Position Independent Code (PIC). يتيح ذلك التكامل السلس مع مساحة ذاكرة cmd، مما يضمن عملًا خفيًا دون الاعتماد على عناوين ذاكرة محددة. (فقط للملف القابل للتنفيذ المشوش (obfuscated) في صفحة الإصدارات)

  2. توصيل واجهة برمجة تطبيقات ويندوز: يتم استخدام Detours لاعتراض الاستدعاءات الموجهة لدالة CreateProcessW. من خلال إعادة توجيه سير التنفيذ إلى تطبيق مخصص، يمكن للأداة تنفيذ منطقها قبل دالة API لويندوز الأصلية.

  3. دالة إنشاء عملية مخصصة: عند اعتراض استدعاء CreateProcessW، يتم تنفيذ الدالة المخصصة، وإنشاء العملية الجديدة والتلاعب بوسائطها عند الضرورة.

  4. تعديل PEB: داخل دالة إنشاء العملية المخصصة، يتم الوصول إلى Process Environment Block (PEB) للعملية المنشأة حديثًا وتعديله لتحقيق هدف التلاعب أو إخفاء وسائط العملية.

  5. إعادة توجيه التنفيذ: عند الانتهاء من التعديلات، يعود التنفيذ إلى موجه الأوامر (cmd) دون أي انقطاع. تضمن هذه الإعادة التوجيهية الديناميكية أن الأوامر اللاحقة التي يتم إدخالها تخضع للتلاعب بشكل متحفظ، متجنبةً اكتشاف وآليات التسجيل التي تعتمد على الحصول على تفاصيل العملية من الـ PEB.

التثبيت والاستخدام:

الخيار 1: تجميع DLL الخاص بـ NoArgs:

  • ستحتاج إلى تثبيت Microsoft Detours.

  • قم بتجميع ملف DLL.

  • قم بحقن الـ DLL المجمع في أي نسخة من cmd للتلاعب بوسائط العمليات المنشأة حديثًا ديناميكيًا.

الخيار 2: قم بتنزيل الملف القابل للتنفيذ المُجمَّع (جاهز للاستخدام) من صفحة الإصدارات.

المراجع:

  • https://en.wikipedia.org/wiki/Microsoft_Detours
  • https://github.com/microsoft/Detours
  • https://blog.xpnsec.com/how-to-argue-like-cobalt-strike/
  • https://www.ired.team/offensive-security/code-injection-process-injection/how-to-hook-windows-api-using-c++
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    498
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    465
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    332
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →