 octoberfest7/teamsphisher
إرسال رسائل ومرفقات تصيد إلى مستخدمي Microsoft Teams

                            ...
                        :-++++++=-.
                      .=+++++++++++-
                     .++++++++++++++=     :------:                            :-:--.
                     :+++++++++++++++.  .----------                           #= .-+.
                     :+++++++++++++++.  -----------:                         :#=  :#.
:--------------------------=++++++++-  .------------                          .=+  ++
----------------------------+++++*+-.   :+=-----===:                          -+-.+:
:---------------------------++++=-.      .=+++++=-.                           .=+:.
:------=%%%%%%%%%%%%--------:...           .:::..                              -*=-:
:------=****#@@#****--------=++++++++++++++-----------.                        -#++-
:----------:+@@+:-----------+++++++++++++++=-----------                        -#++-
:-----------+@@*------------+++++++++++++++=-----------.                       -*+*-
:-----------+@@*------------+++++++++++++++=-----------.                   .   -*++-
:-----------+@@*------------+++++++++++++++=-----------.                   --  -*++-
:-----------+@@*------------+++++++++++++++=-----------.           .       ==  -*++-                .=
:-----------+@@+------------+++++++++++++++=-----------.          .+       -=  :+==-                .*
:---------------------------+++++++++++++++=-----------.          =*       -=  -+=+=                .::
----------------------------+++++++++++++++=-----------           **       -+  -+=++.               .*=
.:-------------------------=+++++++++++++++=---------=:           #+       :=  ++-:*=                ==
                -++++++++++++++++++++++++++=-------=+=:          :#=       .:. *=: -*-               ==
                .=+++++++++++++++++++++++++*+++++++=-.           -#-        ::++=   :+=.            .==
                :++++++++++++++++++++++++=:.:::::.               -*:        .=+-.    .=+-.          -+:
                .=+*+++++++++++++++++++-                         -+-      .:-=.        .-====----:-==:
                    .-+**+++++++++++**+-.                        .++:   .-=-:             .:-====-:.
                    :-=++******+=-:                               .=+===--.
                        ..:::..                                      ...

                   _____                            ______  _      _       _
                  |_   _|                           | ___ \| |    (_)     | |
                    | |  ___   __ _  _ __ ___   ___ | |_/ /| |__   _  ___ | |__    ___  _ __
                    | | / _ \ / _` || '_ ` _ \ / __||  __/ | '_ \ | |/ __|| '_ \  / _ \| '__|
                    | ||  __/| (_| || | | | | |\__ \| |    | | | || |\__ \| | | ||  __/| |
                    \_  \___| \__,_||_| |_| |_||___/\_|    |_| |_||_||___/|_| |_| \___||_|

                    v1.2 developed by @Octoberfest73 (https://github.com/Octoberfest7)
TeamsPhisher هو برنامج مكتوب بلغة Python3 يسهل تسليم رسائل ومرفقات التصيد إلى مستخدمي Microsoft Teams الذين تسمح مؤسساتهم بالاتصالات الخارجية.
ليس من الممكن عادةً إرسال الملفات إلى مستخدمي Teams خارج المؤسسة. قام كل من Max Corbridge (@CorbridgeMax) و Tom Ellson (@tde_sec) من JUMPSEC مؤخرًا بالكشف عن طريقة لتجاوز هذا القيد من خلال التلاعب بطلبات Teams الويب لتغيير مستلم رسالة تحتوي على ملف مرفق.
يدمج TeamsPhisher هذه التقنية بالإضافة إلى بعض التقنيات السابقة التي كشف عنها Andrea Santese (@Medu554).
كما يعتمد بشكل كبير على TeamsEnum، وهو عمل رائع من Bastian Kanbach (@bka) من SSE، لجزء المصادقة من سير الهجوم بالإضافة إلى بعض وظائف المساعدة العامة.
يسعى TeamsPhisher إلى الاستفادة من أفضل ما في هذه المشاريع وإنتاج وسيلة قوية وقابلة للتخصيص وفعالة لعمليات الفريق الأحمر المرخصة لاستخدام Microsoft Teams في سيناريوهات التصيد للوصول.
انظر نهاية ملف README هذا للحصول على توصيات التخفيف.
أعطِ TeamsPhisher مرفقًا ورسالة وقائمة بمستخدمي Teams المستهدفين. سيقوم بتحميل المرفق إلى Sharepoint الخاص بالمرسل، ثم يتكرر عبر قائمة الأهداف.
سيقوم TeamsPhisher أولاً بتعداد المستخدم المستهدف والتأكد من أن المستخدم موجود ويمكنه استقبال الرسائل الخارجية. ثم سينشئ محادثة جديدة مع المستخدم المستهدف. لاحظ أن هذه من الناحية الفنية محادثة "جماعية" لأن TeamsPhisher يضمن عنوان البريد الإلكتروني للهدف مرتين؛ هذه خدعة أنيقة من @Medu554 ستتجاوز شاشة الترحيب "شخص خارج مؤسستك أرسل لك رسالة، هل أنت متأكد أنك تريد رؤيتها" التي قد تجعل أهدافنا يتوقفون. (v1.2) ملاحظة: تم إصلاح تجاوز شاشة الترحيب هذه، ولكن إضافة المستخدم الهدف إلى محادثة جماعية لا تزال ذات صلة بتجاوز شاشة الترحيب الحالي.
مع إنشاء المحادثة الجديدة بين مرسلنا والهدف، سيتم إرسال الرسالة المحددة إلى المستخدم مع رابط للمرفق في Sharepoint.
بمجرد إرسال هذه الرسالة الأولية، سيتم إزالة المستخدم الهدف من المحادثة الجماعية المنشأة. هذا يزيل قدرة المرسل على إرسال المزيد من الرسائل للهدف، ولكنه أيضًا يزيل شاشة "هذا الشخص من خارج مؤسستك" ويجعل النجاح أكثر احتمالاً. تم نشر هذا التجاوز الحالي بواسطة @pfiatde في إحدى مدوناته العديدة حول Teams والسلوك غير المقصود وتم دمجه في TeamsPhisher بواسطة Steve Nelson (@stevesec128) و Alex Martirosyan (@almartiros) من DenSecure.
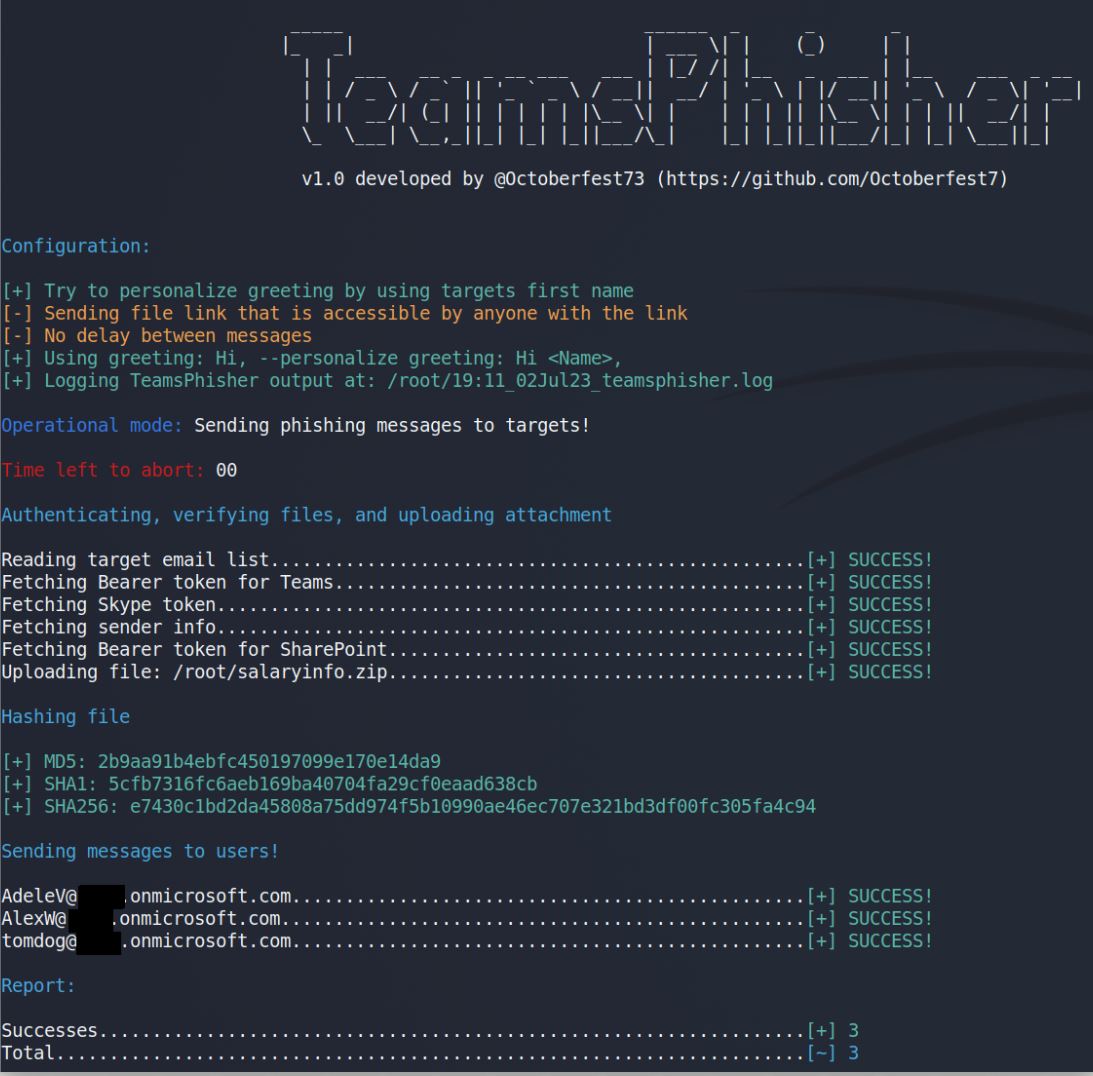
قم بتشغيل TeamsPhisher فعليًا. أرسل رسائل التصيد إلى الأهداف.
الأمر:

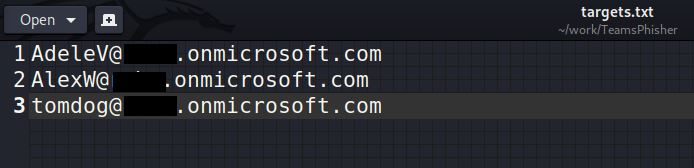
Targets.txt:
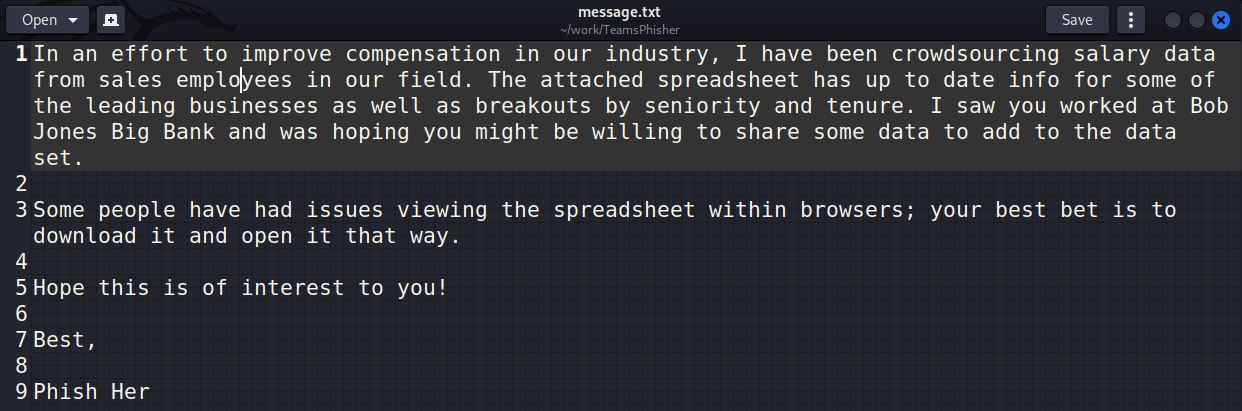
Message.txt:
مخرجات TeamsPhisher:
عرض المرسل:
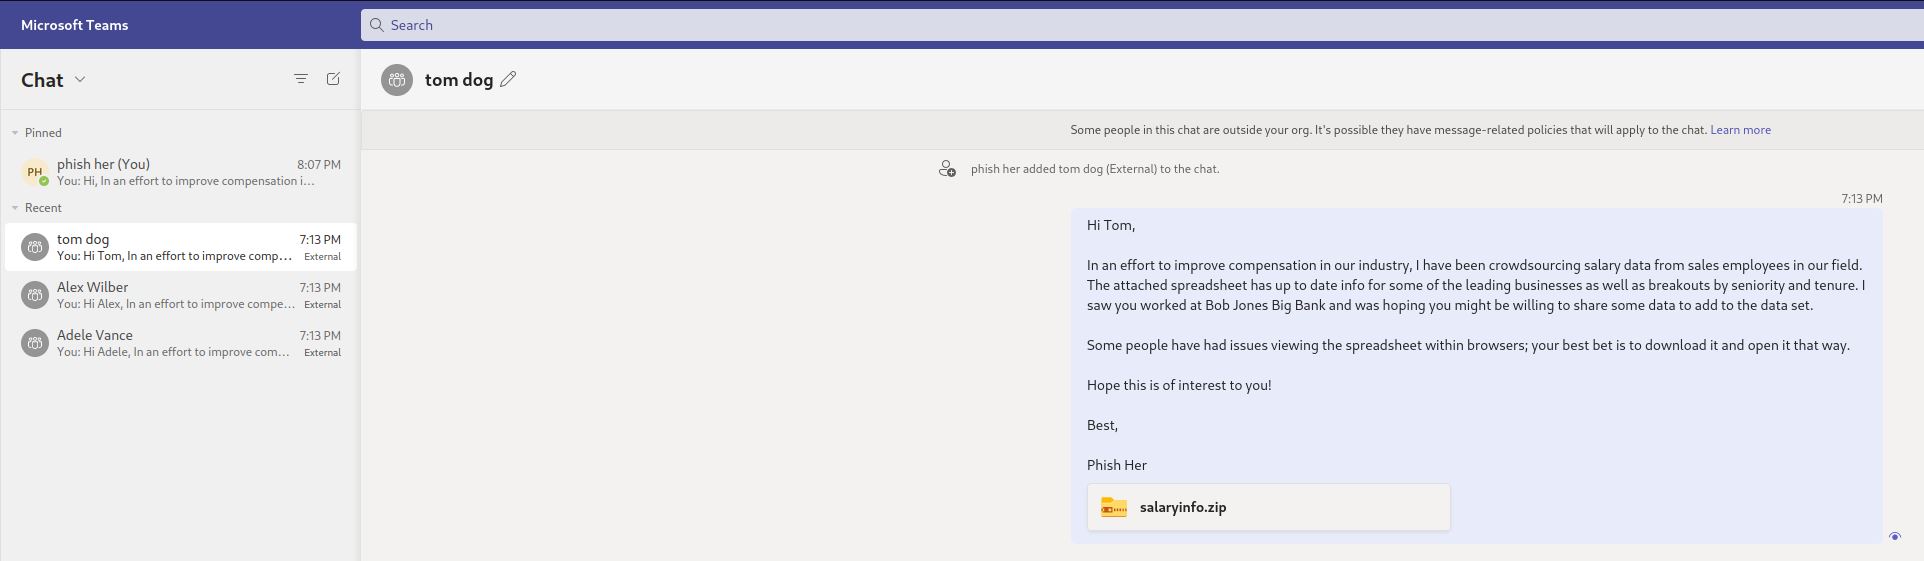
عرض الهدف:
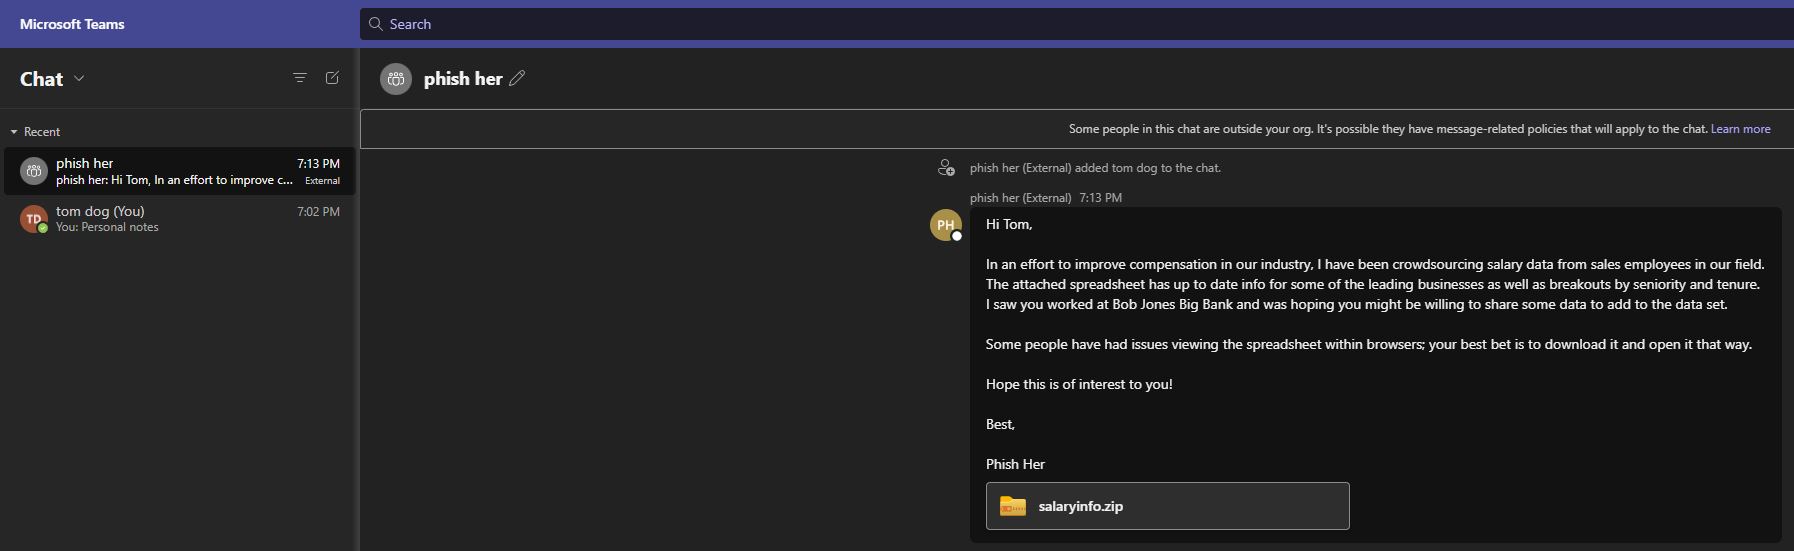
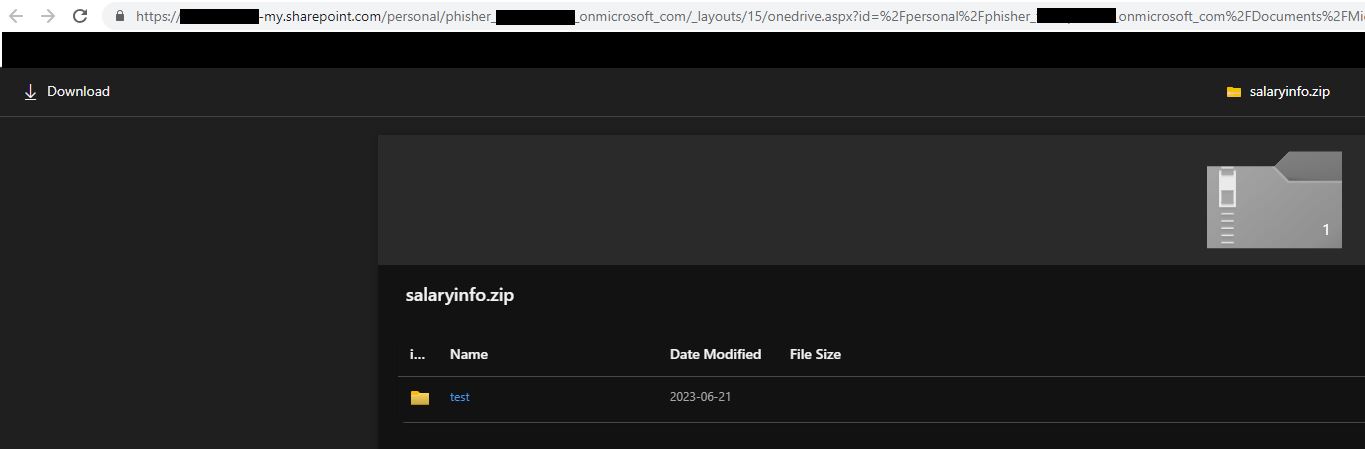
الملف المرفق:
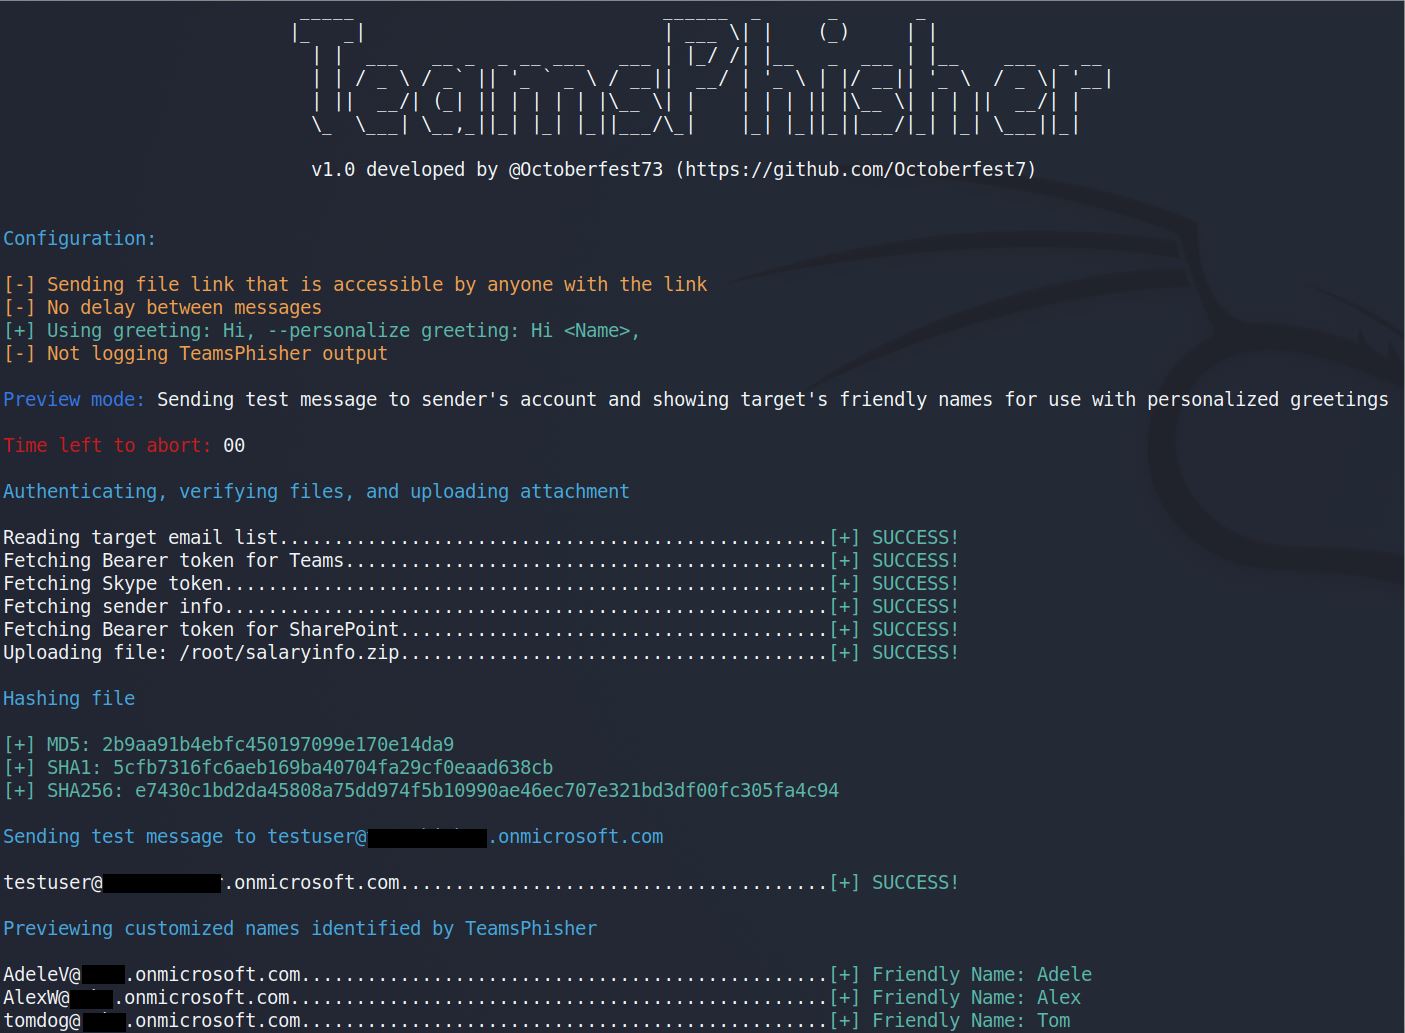
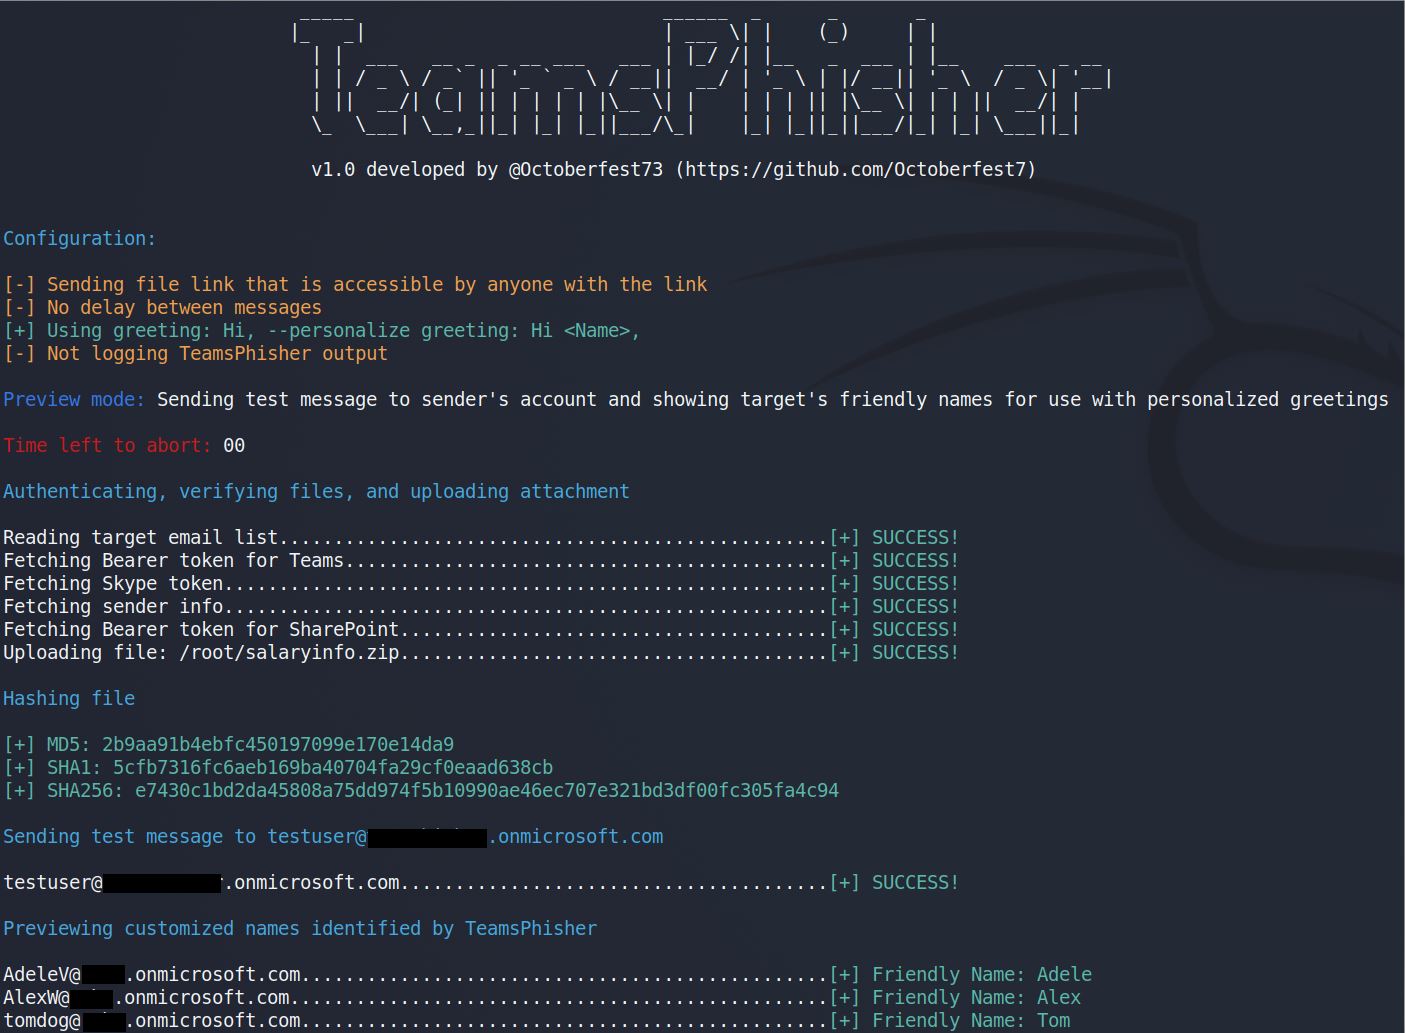
قم بتشغيل TeamsPhisher في وضع المعاينة للتحقق من قائمة الأهداف، ومعاينة "الأسماء الودية" (إذا تمكن TeamsPhisher من حلها باستخدام المفتاح --personalize)، وإرسال رسالة اختبار إلى حساب المرسل الخاص بك للتحقق من أن كل شيء يبدو كما تريد.
مخرجات TeamsPhisher:
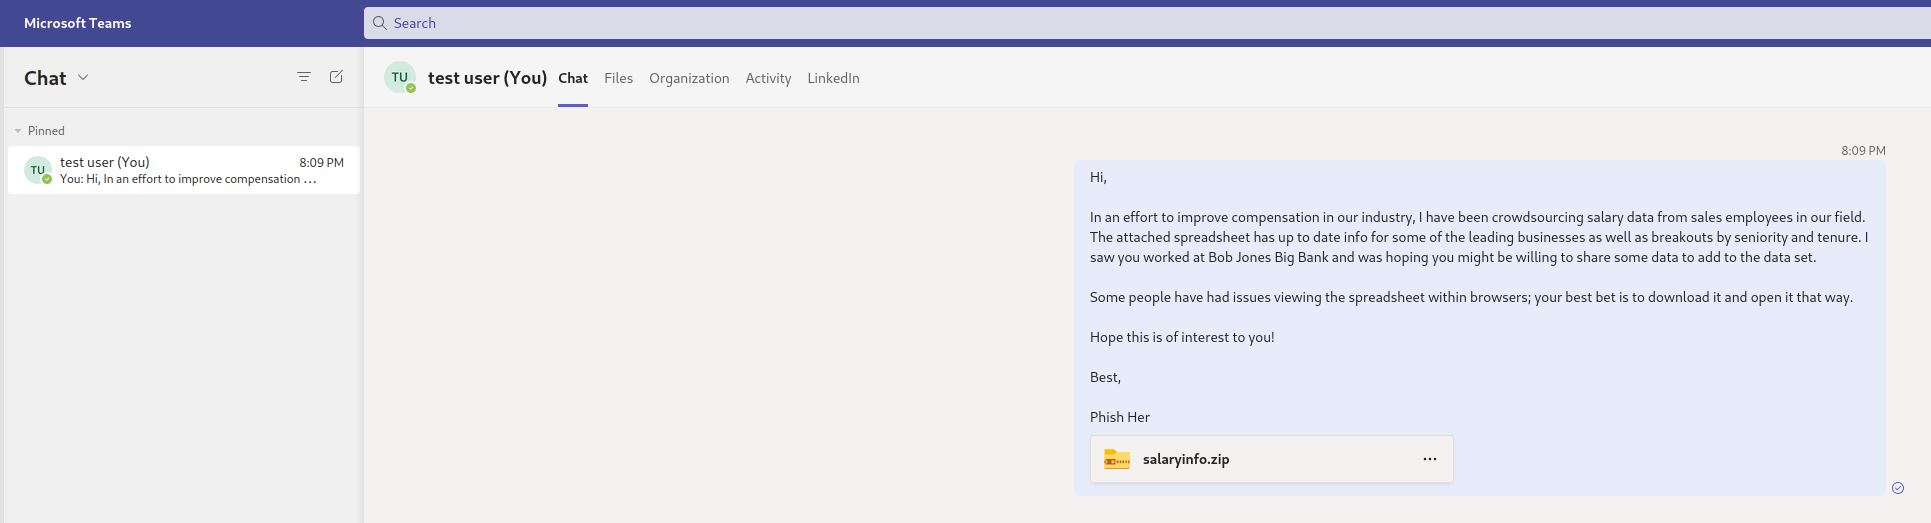
عرض المرسل:
يتطلب TeamsPhisher أن يكون لدى المستخدمين حساب Microsoft Business (بدلاً من الحساب الشخصي مثل @hotmail، @outlook، إلخ) مع ترخيص Teams و Sharepoint صالح.
