Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
vsaudit — إطار تدقيق أمني لـ VOIP | Kitploit
أدوات/GitHubGitHub/ociredefz/vsaudit
ماسحات الثغرات الأمنيةالاستغلالأمن الشبكاتاختبار الاختراق
GitHubociredefz/vsaudit

vsaudit

إطار تدقيق أمني لـ VOIP

عرض المستودع
1093695منذ 8 سنواتتمت المراجعة من قبل Kitploit
مشاركة

vsaudit

هذه أداة مفتوحة المصدر لتنفيذ هجمات على خدمات VoIP العامة. تسمح بمسح الشبكة بأكملها أو مضيف واحد لمرحلة جمع المعلومات، ثم تكون قادرة على البحث عن معظم الثغرات المعروفة على المضيفين النشطين الذين تم العثور عليهم ومحاولة استغلالهم.

تثبيت التبعيات

لبدء استخدام vsaudit يجب عليك تثبيت حزمة 'bundler' التي ستستخدم لتثبيت تبعيات الجيم المطلوبة عبر ملف Gemfile.

تحميل مباشر من الموقع الإلكتروني:

http://bundler.io/

أو التثبيت باستخدام 'gem' (مدير حزم روبي) باستخدام:

deftcode ~ $ gem install bundler

بعد اكتمال التثبيت، قم بتشغيل (في الدليل الذي يوجد فيه vsaudit):

deftcode vsaudit $ bundle

الآن يمكنك تشغيل vsaudit باستخدام:

deftcode vsaudit $ ruby vsaudit.rb

ملاحظة: إذا حصلت على خطأ مع gem، فأنت بحاجة إلى تثبيت حزم ruby-dev و libssl-dev (في kali-linux: apt install ruby-dev libssl-dev).
أوامر البيئة

  • عرض الخيارات المتاحة التي يمكن تعيينها
  • سرد متغيرات البيئة
  • الحصول على قيمة متغير البيئة
  • تعيين أو تغيير متغيرات البيئة

أوامر التدقيق

  • التحقق من الأخطاء في ملفات التكوين المحلية
  • مسح شبكة محلية أو بعيدة
  • تعداد الامتدادات
  • هجوم القوة العمياء على الامتدادات
  • الحصول على حركة المرور الحية للشبكة
  • اعتراض حركة مرور الشبكة باستخدام bpf مخصص

أوامر المعلومات

  • الحصول على معلومات حول الوحدات أو العنوان
  • عرض قائمة التقارير
  • عرض قائمة الامتدادات

الأوامر العامة

  • عرض رسالة المساعدة
  • الخروج من الإطار

لقطات الشاشة

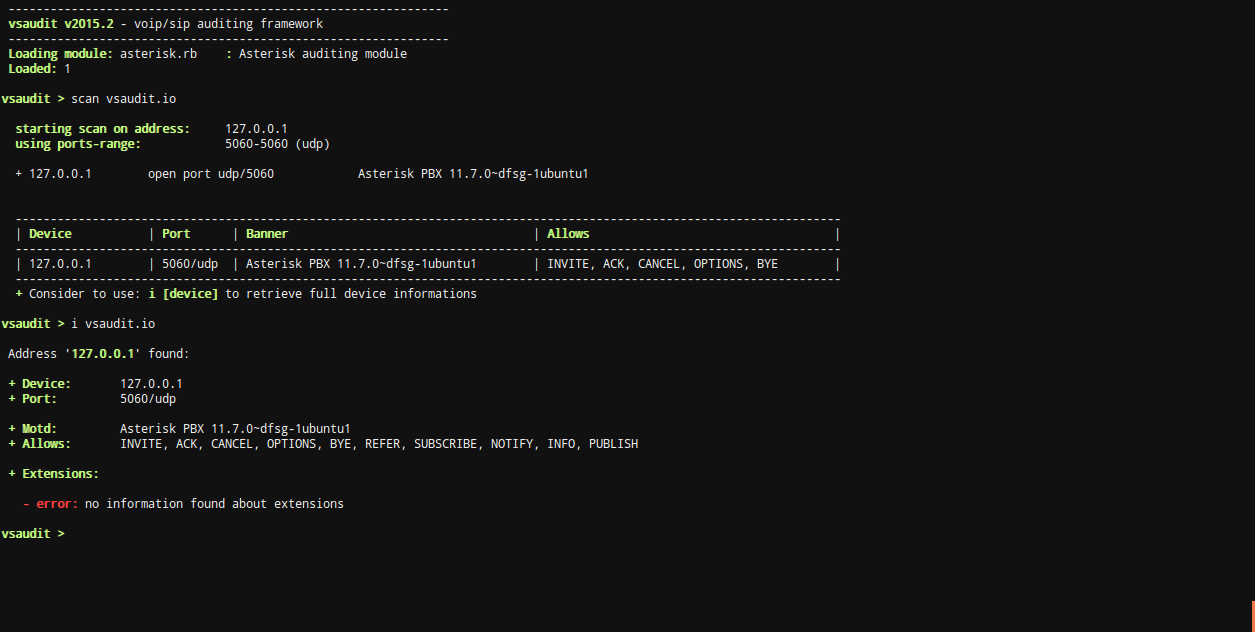
vsaudit - scanner

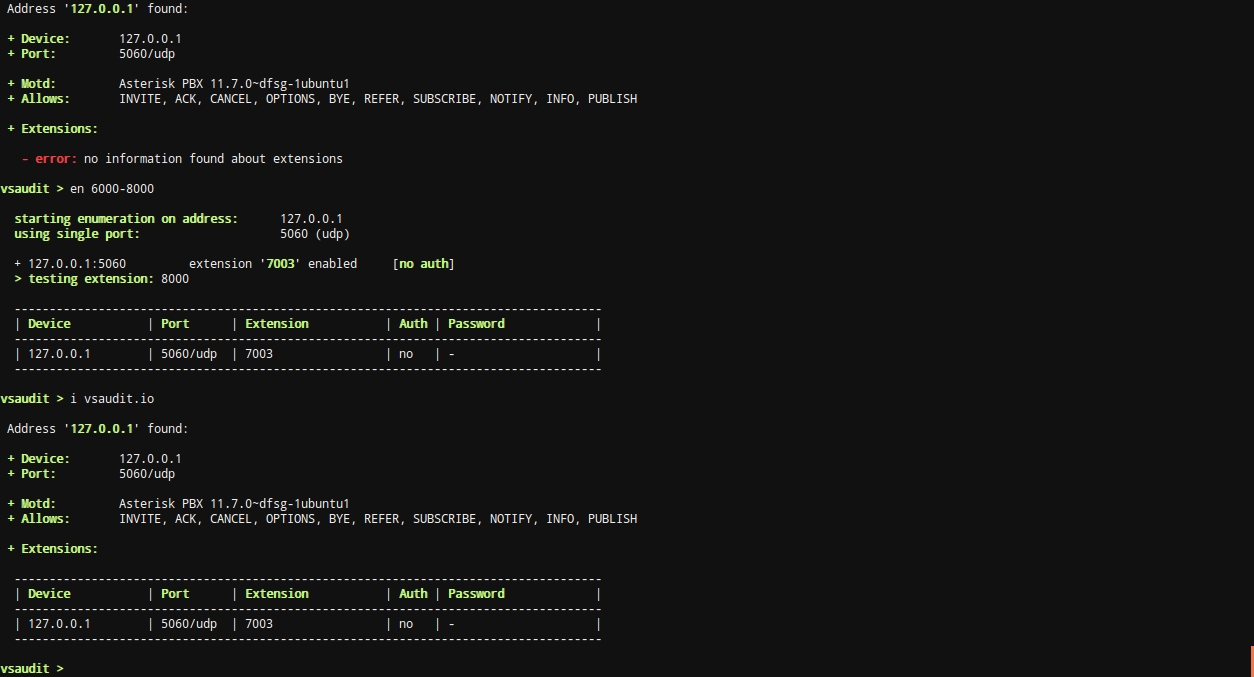
vsaudit - enumeration

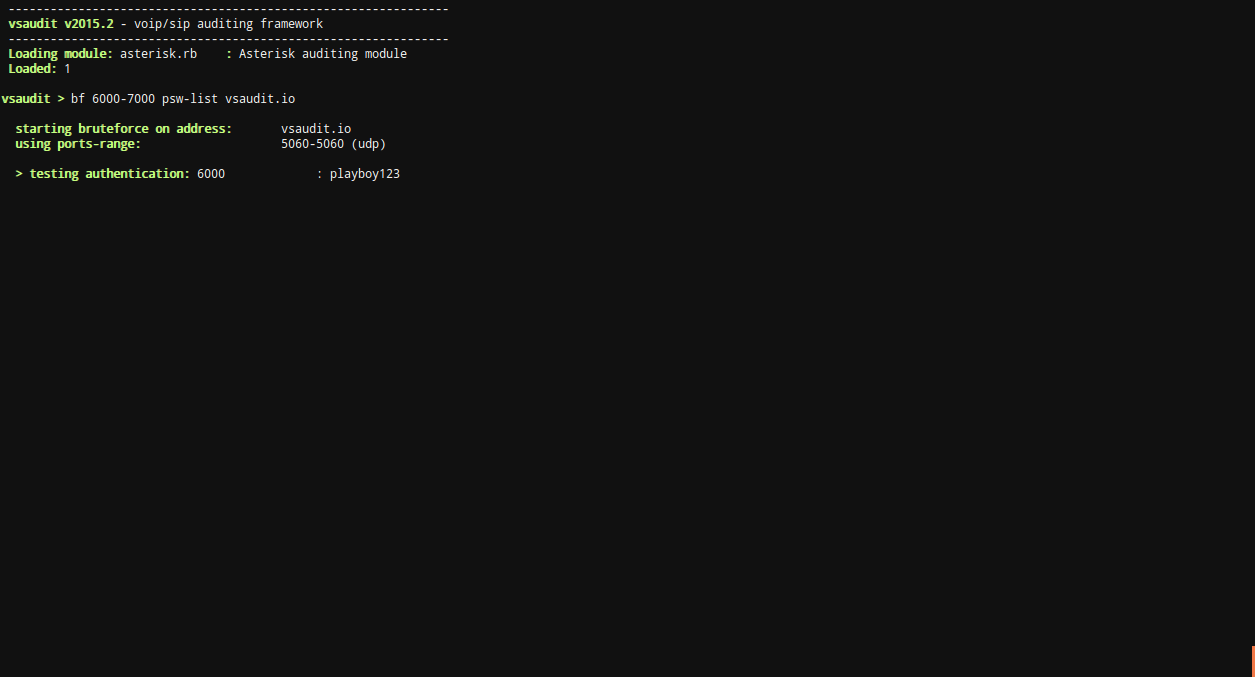
vsaudit - bruteforce

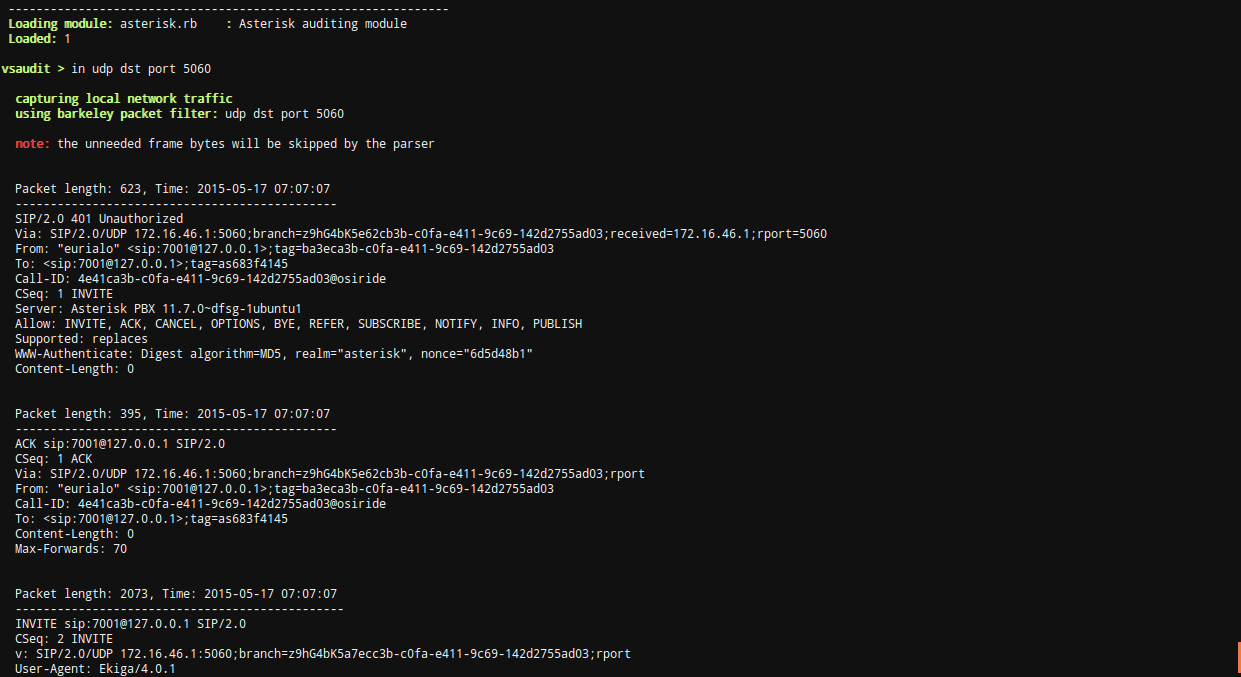
vsaudit - intercept

المراجع

  • الدليل: http://deftcode.ninja/post/vsaudit-voip-security-audit-framework
  • RFC-3261 (بروتوكول بدء الجلسة - SIP): https://www.ietf.org/rfc/rfc3261.txt
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →