
 oalabs/hashdb-ida
إضافة HashDB API للبحث عن التجزئات في IDA Pro



إضافة للبحث عن تجزئات سلاسل البرمجيات الخبيثة في IDA Pro. تتصل هذه الإضافة بخدمة HashDB Lookup Service الخاصة بـ OALABS.
قاعدة بيانات خوارزميات التجزئة مفتوحة المصدر ويمكن إضافة خوارزميات جديدة على GitHub هنا. طلبات السحب مؤتمتة في الغالب، وطالما أن اختباراتنا الآلية تنجح فستكون الخوارزمية الجديدة قابلة للاستخدام على HashDB في غضون دقائق.
يمكن استخدام HashDB للبحث عن السلاسل التي تم تجزئتها في البرمجيات الخبيثة عن طريق النقر بزر الفأرة الأيمن على ثابت التجزئة في عرض تفكيك IDA وتشغيل عميل HashDB Lookup.
قبل أن تتمكن الإضافة من البحث عن التجزئات، يجب تكوين إعدادات HashDB. يمكن فتح نافذة الإعدادات من قائمة الإضافات Edit->Plugins->HashDB.

انقر على Refresh Algorithms لجلب قائمة بخوارزميات التجزئة المدعومة من واجهة HashDB API، ثم اختر الخوارزمية المستخدمة في البرمجية الخبيثة التي تحللها.
يوجد أيضًا خيار لتمكين XOR مع كل قيمة تجزئة، حيث أن هذه تقنية شائعة يستخدمها مؤلفو البرمجيات الخبيثة لمزيد من التعتيم على التجزئات.
عنوان URL الافتراضي لـ API الخاص بخدمة HashDB Lookup Service هو https://hashdb.openanalysis.net/. إذا كنت تستخدم خادمًا داخليًا خاصًا بك، فيمكن تغيير عنوان URL هذا ليشير إلى خادمك.
عندما يتم التعرف على تجزئة جديدة بواسطة HashDB، تتم إضافة التجزئة والسلسلة المرتبطة بها إلى تعداد (enum) في IDA. يمكن بعد ذلك استخدام هذا التعداد لتحويل ثوابت التجزئة في IDA إلى اسم التعداد المقابل لها. اسم التعداد قابل للتكوين من الإعدادات في حال وجود تعارض مع تعداد موجود.
بمجرد تكوين إعدادات الإضافة، يمكنك النقر بزر الفأرة الأيمن على أي ثابت في نافذة تفكيك IDA أو الشيفرة الزائفة والبحث عن الثابت كتجزئة. كما يوفر النقر بزر الفأرة الأيمن طريقة سريعة لتعيين قيمة XOR إذا لزم الأمر.

إذا كانت التجزئة جزءًا من وحدة نمطية، فسيظهر طلب يسألك عما إذا كنت تريد استيراد جميع التجزئات من تلك الوحدة النمطية. هذه طريقة سريعة لجلب التجزئات بشكل مجمّع. على سبيل المثال، إذا كانت إحدى التجزئات المحددة هي Sleep من وحدة kernel32، فيمكن لـ HashDB بعد ذلك جلب جميع الصادرات المجزأة من kernel32.
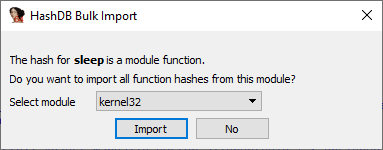
بعد حل تجزئة (أو استيراد وحدة نمطية بشكل مجمّع)، تفحص HashDB الدالة الحالية وتحوّل كل ثابت مطابق إلى اسم تعداده — عبر المعاملات 0–2، مع آلية احتياطية بقناع 32 بت للقيم الممتدة بالإشارة. يتم تحديث عرضي التفكيك والشيفرة الزائفة تلقائيًا. الوحدات النمطية التي استوردتها بالفعل يتم تخزينها مؤقتًا للجلسة، لذا لن يُطلب منك استيراد kernel32 (وما إلى ذلك) مرة أخرى مع كل تجزئة جديدة.
تتضمن HashDB أيضًا بحثًا أساسيًا عن الخوارزمية يحاول تحديد خوارزمية التجزئة بناءً على قيمة تجزئة. سيعيد البحث جميع الخوارزميات التي تحتوي على قيمة التجزئة، ويترك للمحلل قرار أي خوارزمية (إن وجدت) هي الصحيحة. لاستخدام هذه الوظيفة، انقر بزر الفأرة الأيمن على ثابت التجزئة واختر HashDB Hunt Algorithm.
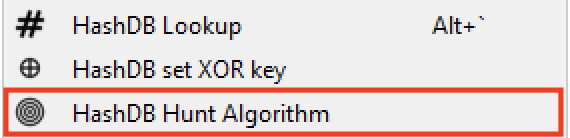
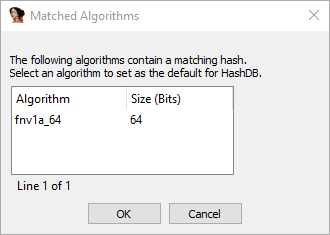
سيتم عرض جميع الخوارزميات التي تحتوي على هذه التجزئة في مربع اختيار. يمكن استخدام مربع الاختيار لتحديد الخوارزمية التي ستستخدمها HashDB مباشرة. إذا تم اختيار Cancel فلن يتم تحديد أي خوارزمية.
بدلاً من حل تجزئات واجهات برمجة التطبيقات (API) بشكل فردي (مضمّنة في الشيفرة)، يقوم بعض مطوري البرمجيات الخبيثة بإنشاء كتلة من تجزئات الاستيراد في الذاكرة. ثم يتم حل هذه التجزئات جميعها ضمن دالة واحدة تُنشئ جدول عناوين استيراد ديناميكي يُشار إليه لاحقاً في الشيفرة. في هذه السيناريوهات يمكن استخدام دالة HashDB Scan IAT.
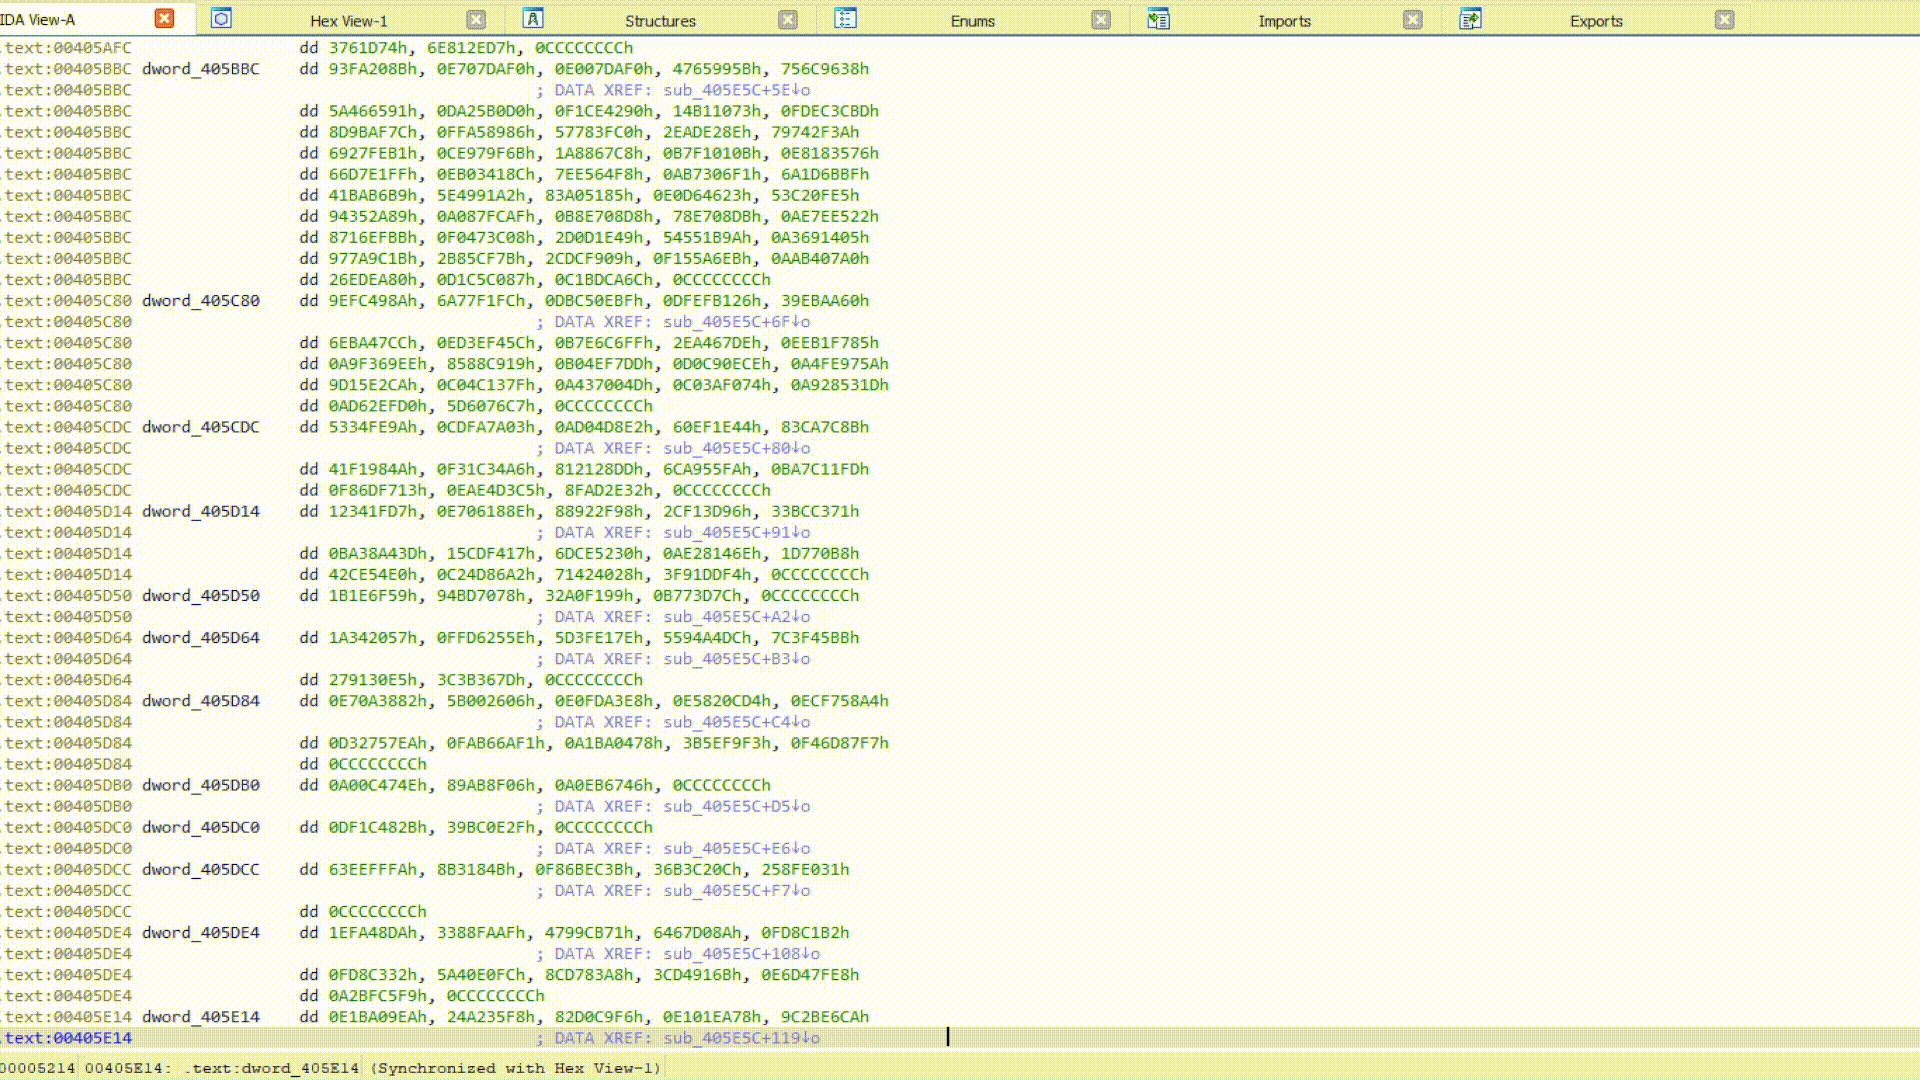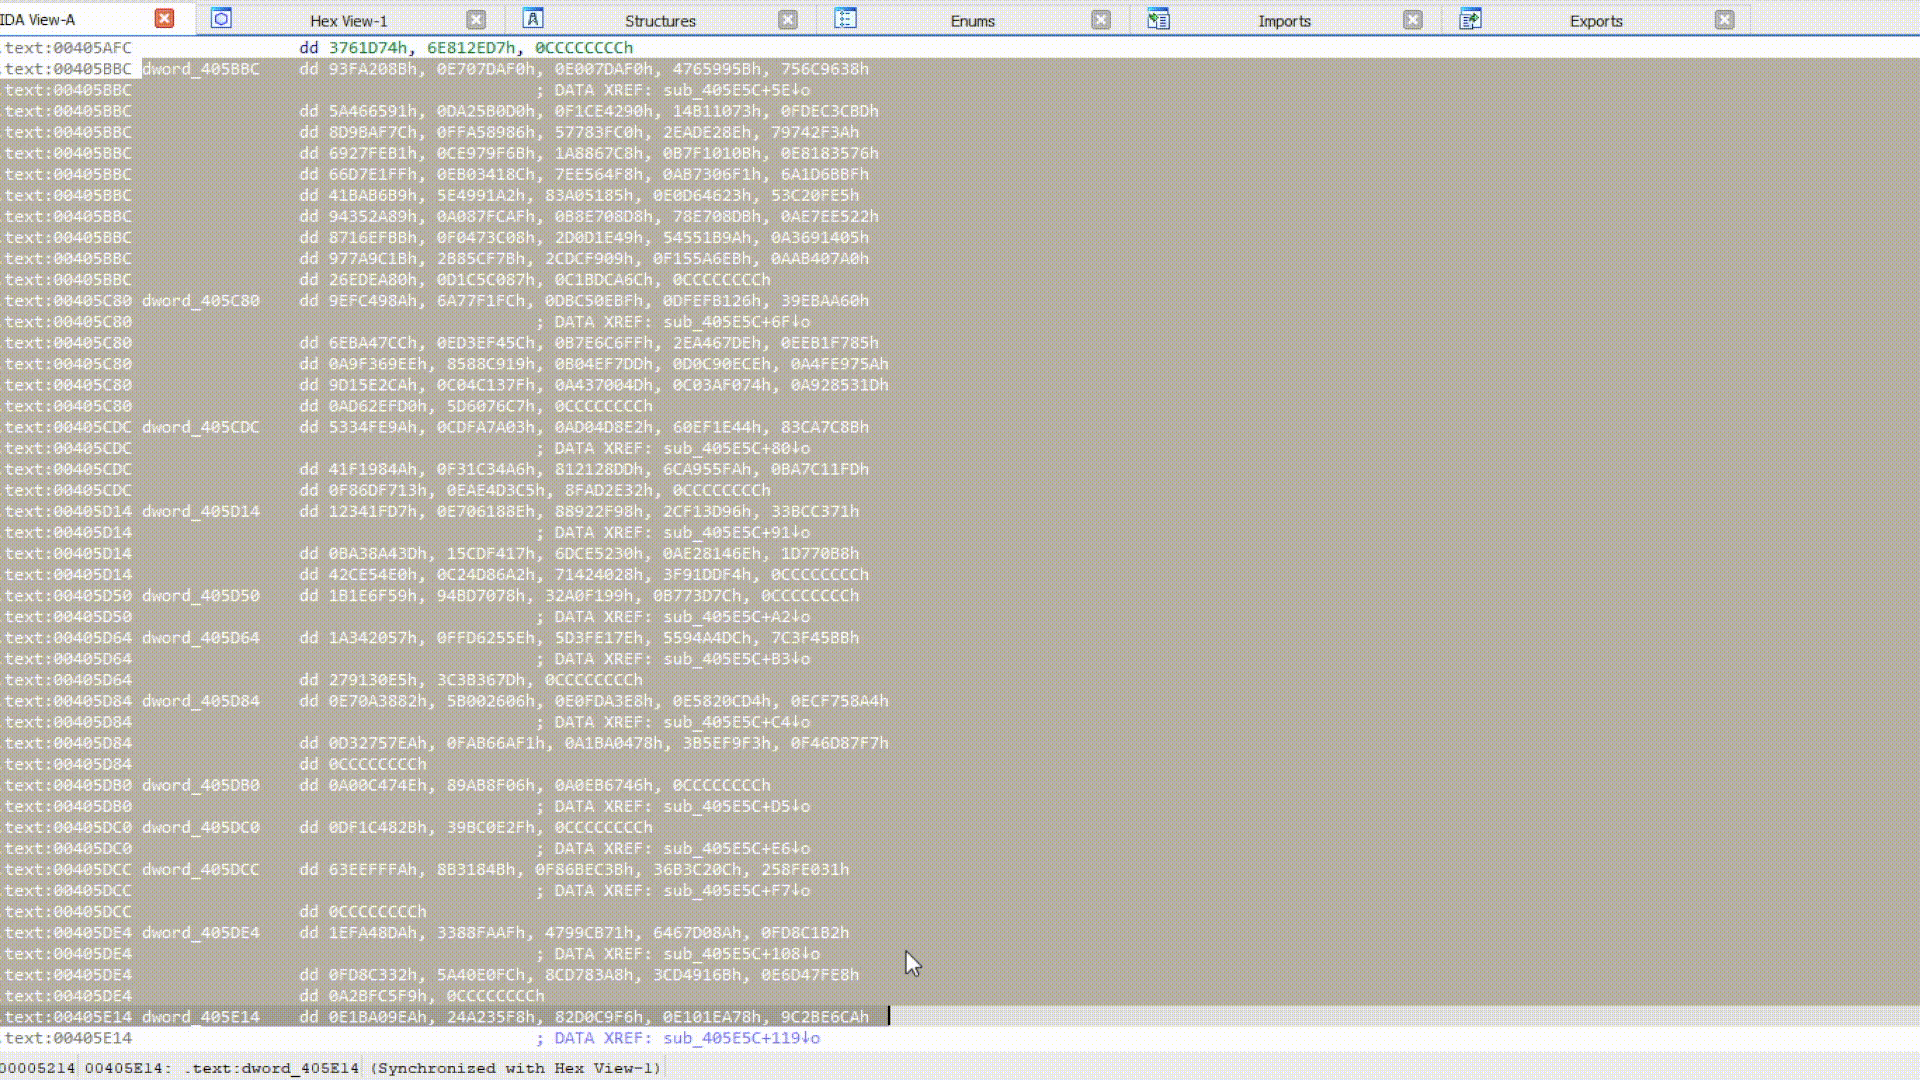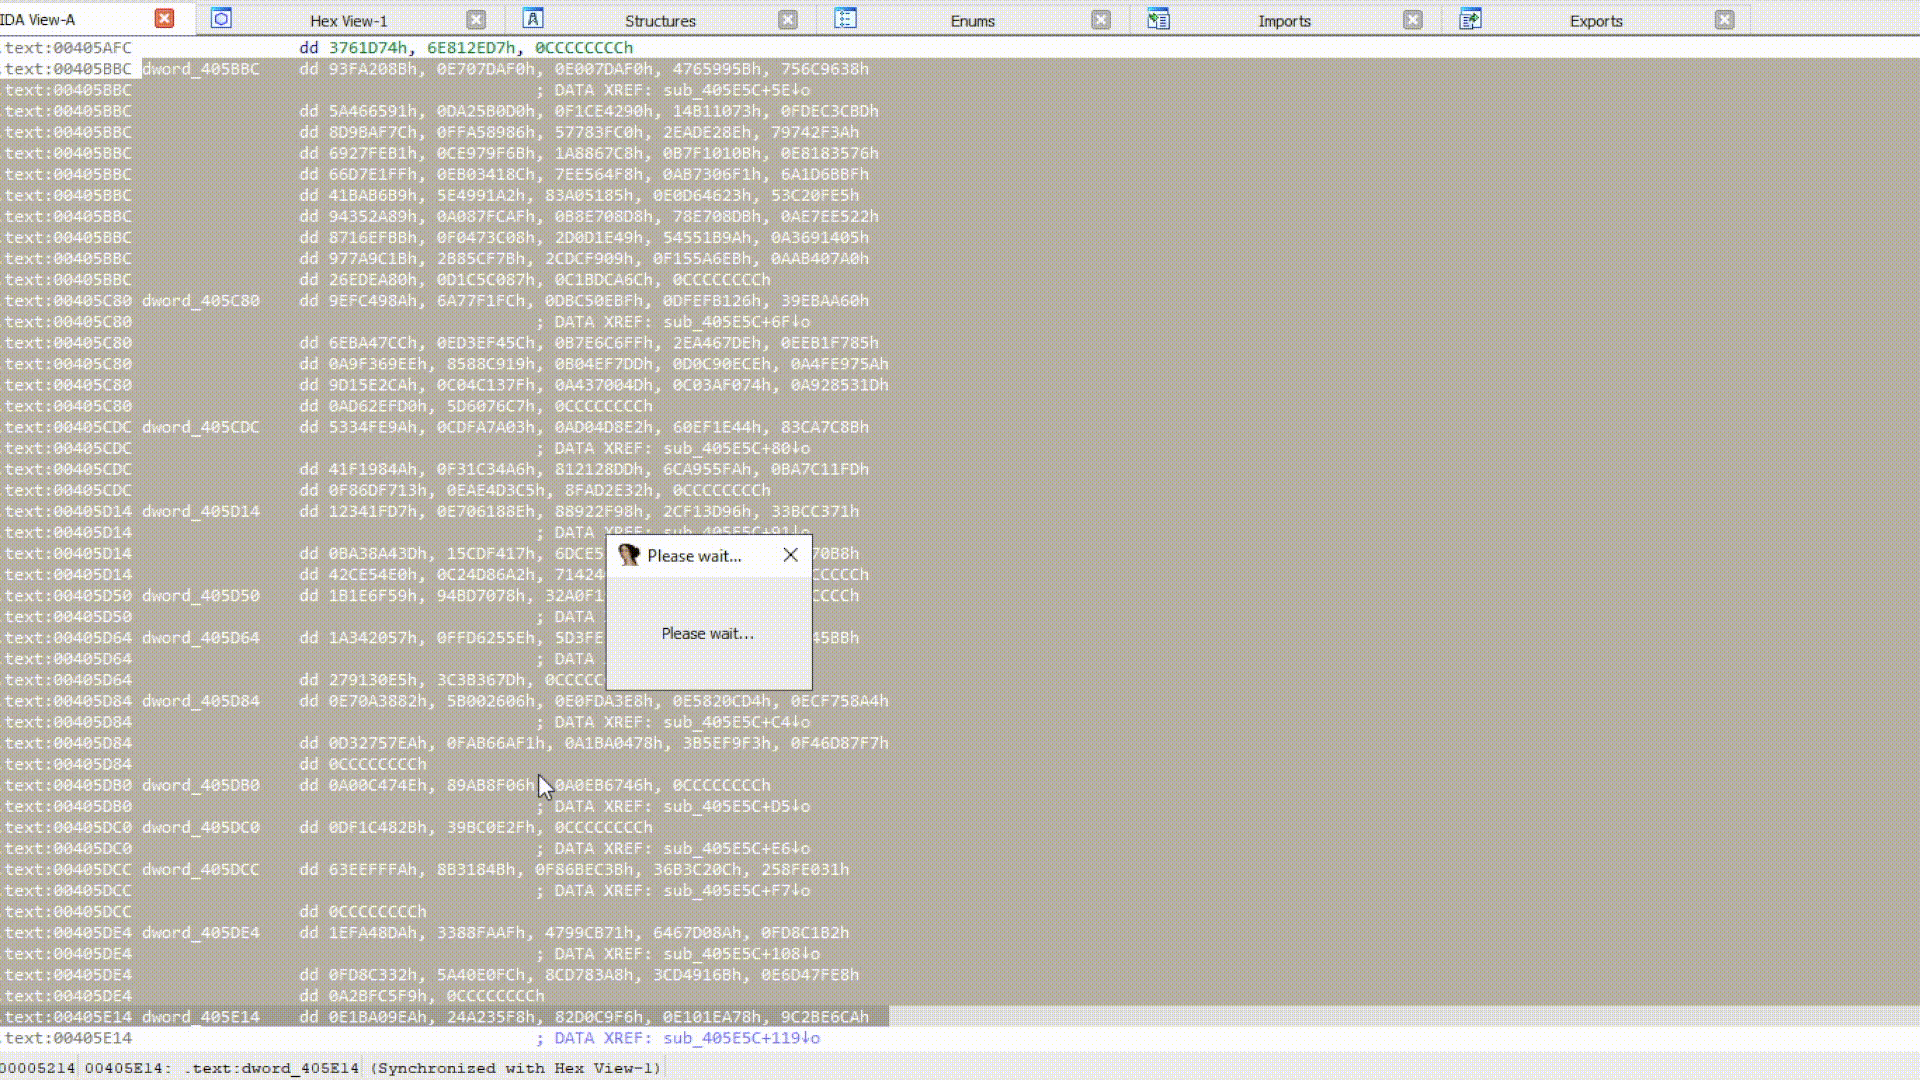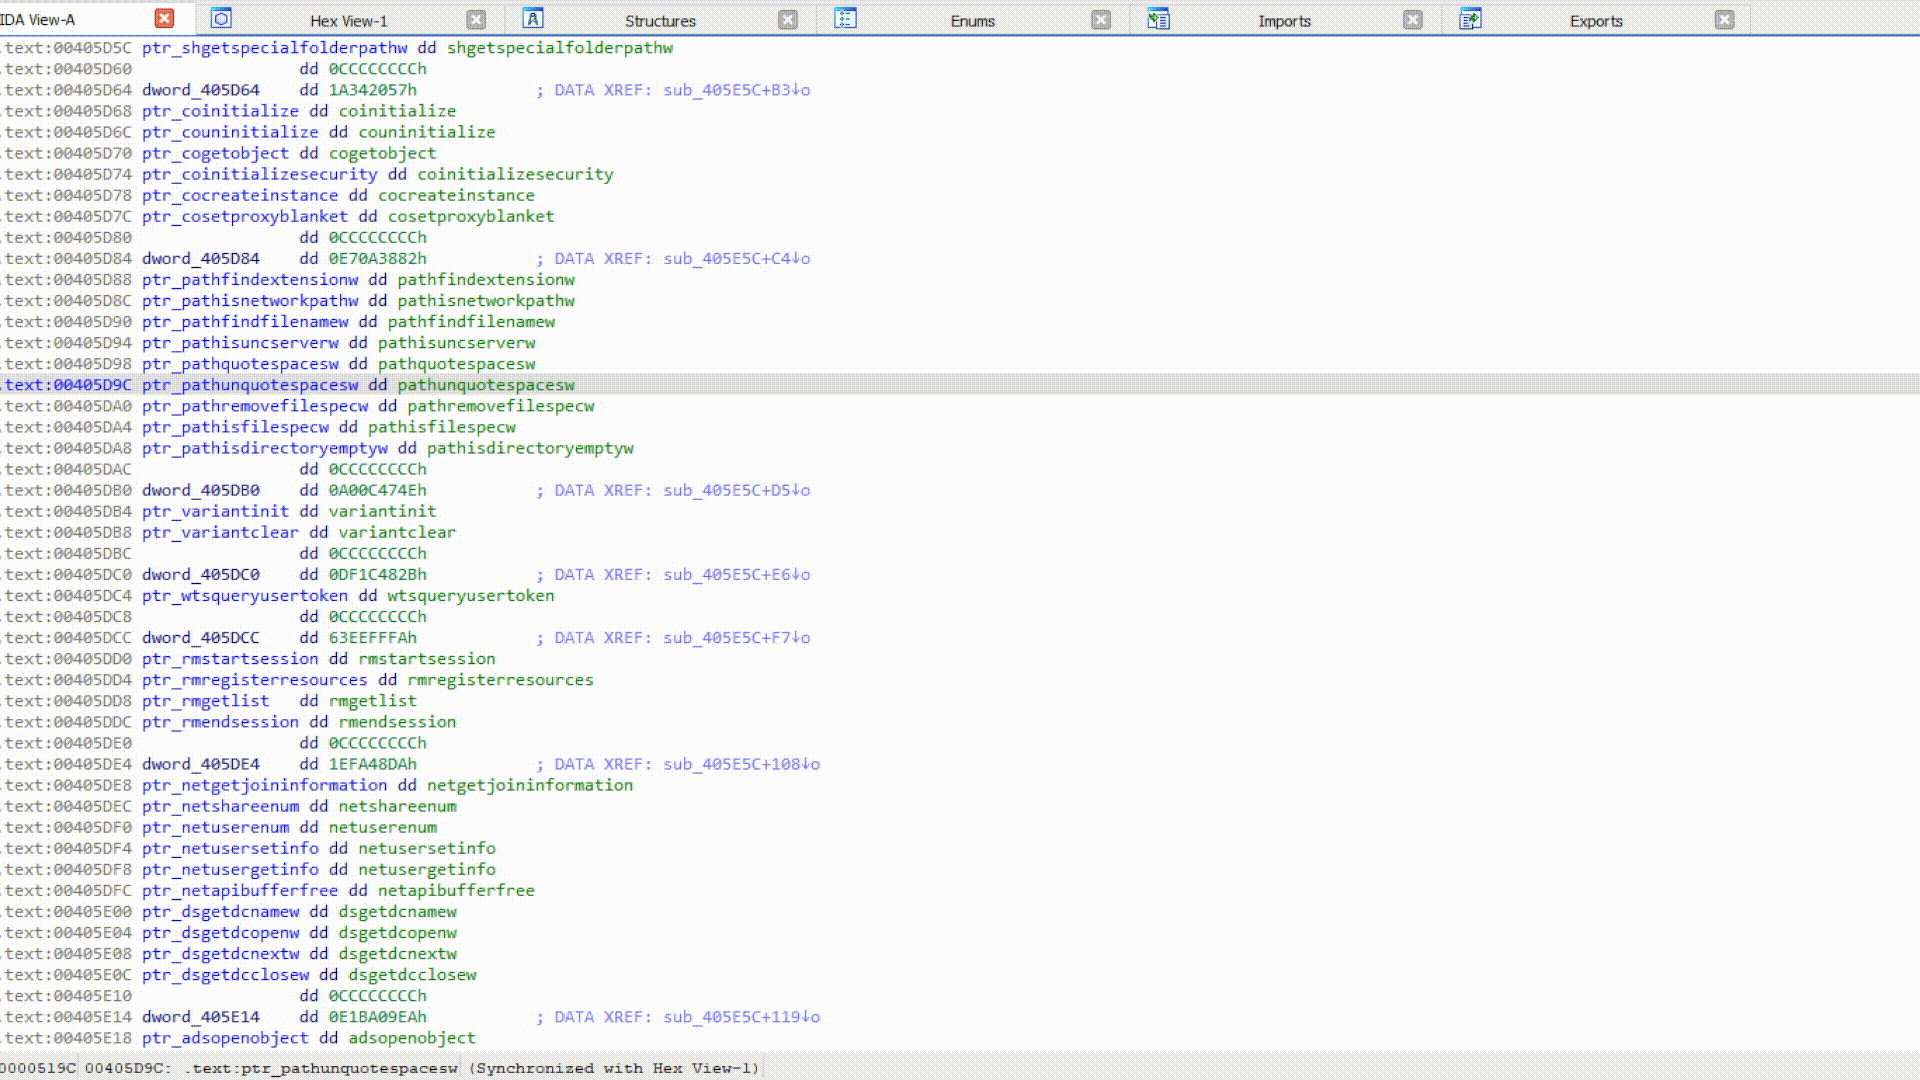
ما عليك سوى تحديد كتلة تجزئة الاستيراد، والنقر بزر الفأرة الأيمن واختيار HashDB Scan IAT. سيحاول HashDB حل كل نوع عدد صحيح فردي (DWORD/QWORD) في النطاق المحدد.
في الشيفرة الزائفة، حدّد تجزئة رقمية وشغّل HashDB Hunt Algorithm. اختر خوارزمية، ثم انقر على Resolve لفحص تلك الدالة. تُضيف Apply inline hints تسمية باهتة بعد كل ثابت مطابق، مثل 0x7C0DFCAA ror13_add: kernel32!GetProcAddress. استخدم HashDB: Show/hide pseudocode hints لتبديل ظهور التسميات.
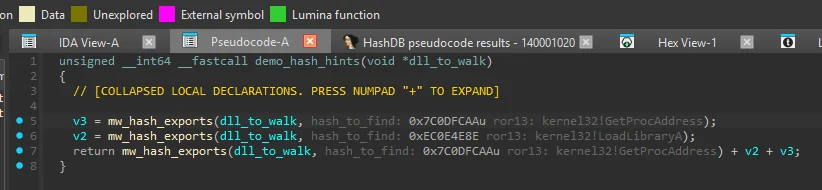
تأتي الخوارزميات من الخادم عبر Hunt أو Refresh Algorithms؛ لا يوجد أي منها مضمّن. تتحقق الميزة من واجهات IDA API المطلوبة ومن Python 3.9+ قبل التحميل. راجع الدليل المختصر.
يتطلب HashDB وحدة python requests. ثبّتها من صدفة (shell) خارج IDA باستخدام pip install requests.
يمكنك بعد ذلك تثبيت الإضافة بإحدى طريقتين:
hashdb.py إلى دليل plugins الخاص بـ IDA.تستهدف إضافة HashDB الإصدار IDA 7.5+ (بما في ذلك IDA 9.0) مع Python 3 وهي غير متوافقة مع الإصدارات السابقة.







