 nybaywatch/agrusscanner
ماسح استطلاع شبكة Windows مع عمليات مسح ping، ومسح منافذ TCP، وكشف متقدم لخدمات AI/ML للعثور على الذكاء الاصطناعي الخفي، وعمليات نشر LLM المارقة، والبنية التحتية لوحدات معالجة الرسومات GPU.



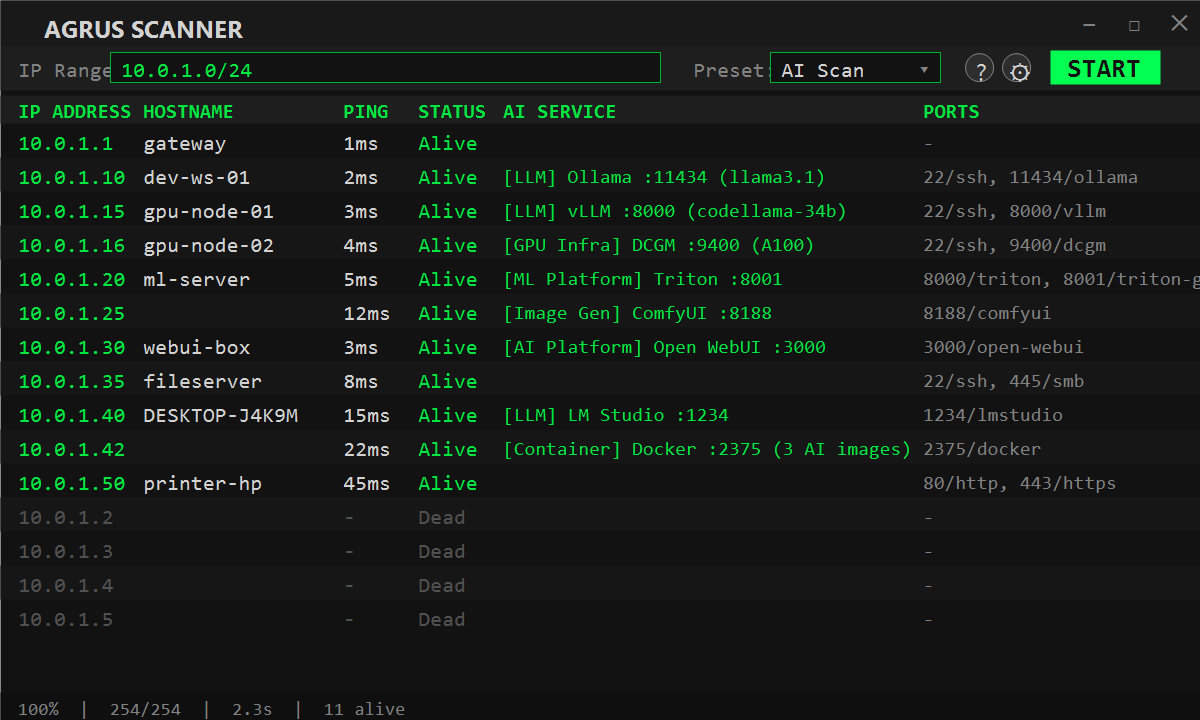
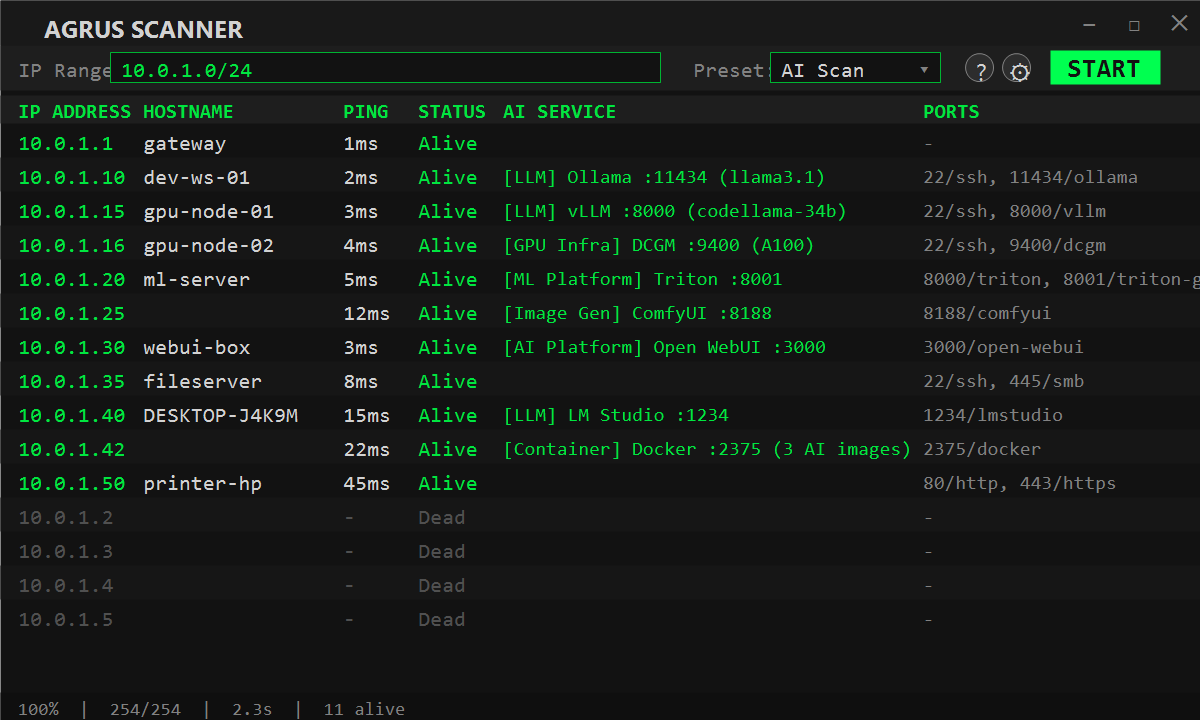
أداة استطلاع الشبكة مع كشف عميق لخدمات الذكاء الاصطناعي/تعلم الآلة. تفحص شبكتك لاكتشاف الأجهزة والمنافذ المفتوحة، وتحدد خدمات الذكاء الاصطناعي العاملة عبر بنيتك التحتية.
مصممة لفرق الأمن ومسؤولي تكنولوجيا المعلومات والباحثين الذين يحتاجون إلى رؤية واضحة للذكاء الاصطناعي الخفي وعمليات نشر نماذج اللغة الكبيرة المارقة وبنية GPU التحتية على شبكاتهم.
هناك قلق متزايد بشأن الذكاء الاصطناعي الخفي، وهذا يوفر طريقة بسيطة لفحص الشبكات. كما أن العديد من أدوات الفحص النموذجية لنظام Windows بطيئة وواجهاتها مكتوبة بشكل سيئ، خاصة لأي شخص يستخدم شاشة بدقة 4K أو أعلى. تم بناء Agrus Scanner بلغة C#/.NET الأصلية مع WPF — بدون Electron، بدون متصفح مدمج — لذا يبدأ بسرعة، ويفحص بسرعة، ويبقى خفيفاً على الموارد. لقد تعبت من محاولة قراءة الخط الصغير، فعندما كان صديق/عميل يبحث عن طريقة لفحص الذكاء الاصطناعي الخفي، وبدون توفر أي أداة من نوع Windows، بدا الأمر مناسباً بشكل طبيعي معاً.
كما يعمل كماسح شبكة مباشر — فحص ping، وفحص المنافذ، وتحليل أسماء المضيفين كلها مدمجة. لا تحتاج إلى أداة منفصلة للاستطلاع الأساسي. لكن ما يميز Agrus حقاً هو كشف الذكاء الاصطناعي: فهو يتجاوز فحص المنافذ من خلال الفحص النشط للخدمات المكتشفة باستدعاءات API خاصة بالذكاء الاصطناعي، واسترجاع أسماء النماذج وتفاصيل GPU ومعلومات الحاويات وبيانات الإصدارات. إذا كان شخص ما على شبكتك يشغل خدمة ذكاء اصطناعي، فإن Agrus يجدها ويخبرك بالضبط ما هي.
كما يعمل كخادم MCP، بحيث يمكن لوكلاء الذكاء الاصطناعي مثل Claude Code وOpenClaw استخدامه كأداة — فحص الشبكات، وفحص المضيفين، واسترجاع النتائج بشكل مستقل. وجّه وكيلك إلى نقطة النهاية وسيتولى الباقي.
حمّل أحدث مثبّت من الإصدارات:
AgrusScanner-Setup.msi — مكتفٍ ذاتياً، لا يحتاج إلى .NET runtime.
يتطلب Windows 10/11. المثبّت والملفات الثنائية المثبتة موقّعة بـ Authenticode (Azure Trusted Signing، الناشر Joseph Fago). بمجرد التثبيت، تبقى توقيعات الكشف محدّثة تلقائياً؛ تحتاج فقط إلى مثبّت جديد عندما يتغير التطبيق نفسه.
Agrus Scanner 1.0 هو أول إصدار مستقر. محرك الكشف، وتغذية التوقيعات الموقّعة، وتكامل MCP مكتملة ومدعومة. من الآن فصاعداً، تُسلَّم خدمات الذكاء الاصطناعي الجديدة كتحديثات توقيعات، ولا يتغير إصدار التطبيق إلا عندما يتغير المحرك أو واجهة المستخدم أو أدوات MCP.
AgrusScanner.exe وAgrusScanner.dll موقّعة بـ Authenticode عبر Azure Trusted Signing؛ تُلغى الإصدارات إذا كان أي منها غير موقّع. حزم التوقيعات موقّعة بمفتاح منفصل يتحقق منه التطبيق قبل التحميل.إصدارات النقاط (1.0.x) تحمل إصلاحات فقط. إصدارات التوقيعات مؤرخة (على سبيل المثال 2026.09.15.1) وتظهر في شريط الحالة.
initialize)، وserver/discover عديم الحالة بتاريخ 2026-07-28، وHTTP+SSE القديم. يعرض الاسم المعلن ذاتياً للخادم، والإصدار، والقدرات (أدوات / موارد / مطالبات)، وإصدار البروتوكول. تُغلق الجلسات المفتوحة أثناء الكشف فوراً؛ لا يتم استدعاء أي أدوات أبداً.signatures/catalog.json وتُجمَّع كخط أساس. تمهيد لتغذية توقيعات v0.4.1.--mcp-only)/.well-known/serviceinfo غير المصادق عليها (المسار الوحيد غير المصادق عليه الذي يعرضه TabbyAPI افتراضياً)يتجاوز الكشف فحص المنافذ - يستعلم الفاحص عن نقاط نهاية API الخاصة بالخدمة، ويستخرج أسماء النماذج والإصدارات ومعلومات GPU وتفاصيل الحاويات.
بدءاً من 1.0، أصبح ما يمكن لـ Agrus كشفه منفصلاً عن التطبيق نفسه، بنفس الطريقة التي يفصل بها برنامج مكافحة الفيروسات محركه عن تعريفاته.
كيف يعمل
signatures على GitHub، عادةً أسبوعياً مع ظهور خدمات ذكاء اصطناعي جديدة. يتحقق التطبيق من التغذية بعد ثوانٍ من التشغيل ومرة يومياً بعد ذلك.2026.09.22.1.خياراتك (الإعدادات → التحديثات → توقيعات الكشف)
| الوضع | السلوك |
|---|---|
| تثبيت تلقائي (افتراضي) | تُنزَّل التوقيعات الجديدة وتُفعَّل بصمت وتُطبَّق من المضيف المفحوص التالي فصاعداً |
| إشعار فقط | يظهر رابط في شريط الحالة؛ انقر عليه للتثبيت |
| إيقاف | لا يتصل بالتغذية أبداً؛ يُستخدم خط الأساس المدمج |
كيف يبقى آمناً
initialize / server/discover / ping).ما لا يزال يحتاج إلى تحديث التطبيق
استخراج التفاصيل الغنية لخدمة جديدة تماماً (قوائم النماذج، أسماء GPU) هو كود، لذا يمكن للتوقيع وسم خدمة قبل أن يعرض الإصدار التالي تفاصيلها. تغييرات المحرك وواجهة المستخدم وأدوات MCP هي أيضاً إصدارات تطبيق، يعلن عنها فحص التحديث الحالي.
المساهمة بتوقيع
أضف إدخالاً إلى signatures/catalog.json وافتح طلب سحب؛ تتحقق بوابات الكتالوج في CI منه، وبمجرد الدمج، تُنشر التغذية تلقائياً. التفاصيل في docs/DEVELOPER.md.
تعرض نتائج فحص AI الخدمات المكتشفة مع التفاصيل المستخرجة:
[LLM] Ollama :11434 (llama3, mistral) | [GPU Infra] NVIDIA DCGM :9400 (RTX 4090)
شغّل الماسح كخادم MCP بلا واجهة مع أيقونة في علبة النظام:
AgrusScanner.exe --mcp-only
يبدأ هذا خادم MCP بتقنية Streamable HTTP على http://localhost:8999/mcp (المنفذ قابل للتكوين في الإعدادات). يمكن لوكلاء الذكاء الاصطناعي بعد ذلك استدعاء أدوات الفحص مباشرة.
ملاحظة أمنية: يرتبط خادم MCP بـ
localhostفقط ويتحقق من ترويسات Host لحظر هجمات إعادة ربط DNS. فقط العمليات على جهازك الخاص يمكنها الاتصال. لا تعرّض هذا الخادم للشبكة عبر وكيل عكسي أو نفق دون إضافة طبقة مصادقة خاصة بك.
أدوات MCP:
| الأداة | الوصف |
|---|---|
scan_network | فحص Ping + فحص منافذ + DNS + فحص AI عبر نطاق IP |
probe_host | فحص عميق لعنوان IP واحد مع فحص المنافذ وكشف الذكاء الاصطناعي |
list_presets | عرض إعدادات الفحص المسبقة المتاحة مع أعداد المنافذ |
يتضمن المشروع ملف .mcp.json يربط Claude Code بالماسح. ابدأ خادم MCP، ثم استخدم Claude Code في هذا المشروع:
// .mcp.json (already included)
{
  "mcpServers": {
    "agrus-scanner": {
      "type": "http",
      "url": "http://localhost:8999/mcp"
    }
  }
}
تتضمن أيضاً مهارة Claude Code في .claude/skills/agrus-scanner/SKILL.md تعلّم الوكيل متى وكيف يستخدم أدوات الفحص.
ثبّت إضافة OpenClaw المرفقة:
openclaw plugins install ./openclaw-plugin
كوّن في إعدادات OpenClaw:
{
  "plugins": {
    "entries": {
      "agrus-scanner": {
        "enabled": true,
        "config": { "mcpUrl": "http://localhost:8999/mcp" }
      }
    }
  }
}
المهارة في .claude/skills/agrus-scanner/SKILL.md تتبع تنسيق AgentSkills المفتوح وتعمل مع أي وكيل متوافق (Cursor، Gemini CLI، OpenClaw، إلخ). وجّه أداتك إلى نقطة نهاية MCP وستوفر المهارة تعليمات الاستخدام.
يقوم Agrus Scanner بنوعين من الطلبات الصادرة، وكلاهما اختياري وكلاهما مرئي في الإعدادات → التحديثات:
api.jpftech.com، يرسل فقط إصدار التطبيق وإصدار نظام التشغيل. لا يتم تخزين أي بيانات شخصية أو معرفات أجهزة أو عناوين IP. مفتاح التبديل: التحقق من تحديثات التطبيق عند بدء التشغيل.github.com (إصدار signatures) عند بدء التشغيل ويومياً، يجلب بياناً صغيراً، وعند وجود إصدار أحدث، الحزمة الموقّعة. لا تُرسل أي بيانات تعريفية. مفتاح التبديل: توقيعات الكشف → إيقاف.حركة الفحص نفسها تذهب فقط إلى نطاق IP الذي تدخله. تُخزَّن الإعدادات في %LOCALAPPDATA%\AgrusScanner\settings.json؛ حزمة التوقيع المثبتة توجد بجانبها كـ signatures.agsig.
التقوية المنفذة حتى 1.0:
export_results في MCP مقصور على مجلد Documents الخاص بالمستخدم=, +, -, @)System.Diagnostics.Trace للرؤيةرخصة MIT — استخدم على مسؤوليتك الخاصة. راجع LICENSE للشروط الكاملة.
| الفئة | الخدمات المكتشفة |
|---|
| LLM | Ollama, vLLM, HF TGI, llama.cpp, KoboldCpp, LM Studio, LiteLLM, Jan.ai, GPT4All, LocalAI, FastChat, Tabby, Xinference, SGLang, text-generation-webui, NVIDIA NIM, NVIDIA Dynamo, OpenLLM, MLX-LM, llamafile, Aphrodite Engine, llama-swap, LMDeploy, exo, TabbyAPI |
| توليد الصور | Stable Diffusion (A1111), ComfyUI, InvokeAI, SD WebUI Forge, Fooocus-API |
| توليد الفيديو | SwarmUI, HunyuanVideo |
| الصوت / STT / TTS | Speaches, whisper.cpp, OpenedAI-Speech, F5-TTS, GPT-SoVITS, XTTS-API-Server, Coqui XTTS Streaming, Kokoro-FastAPI, Chatterbox-TTS-Server |
| منصة تعلم الآلة | NVIDIA Triton, TorchServe, TensorFlow Serving, MLflow, Ray Serve, BentoML, KServe, MindsDB |
| منصة الذكاء الاصطناعي | Open WebUI, AnythingLLM, LibreChat, Flowise, Dify, SillyTavern, n8n, PrivateGPT, Gradio apps |
| منصة الوكلاء | AutoGen Studio, Letta, OpenHands, CrewAI Studio, Langflow, OpenClaw |
| منصة RAG | Onyx, R2R, kotaemon, RAGFlow, Quivr, Verba, Khoj |
| التضمينات | HF Text Embeddings Inference (TEI), Infinity |
| قاعدة بيانات متجهية | Qdrant, ChromaDB, Weaviate, Milvus |
| خادم MCP | أي خادم MCP عبر Streamable HTTP (initialize / server/discover) أو HTTP+SSE القديم، بالإضافة إلى Home Assistant MCP؛ يبلّغ عن الاسم والإصدار والأدوات/الموارد/المطالبات |
| بنية GPU التحتية | NVIDIA DCGM Exporter, Triton Metrics, TorchServe Metrics |
| الحاويات | Docker API مع أكثر من 70 مطابقة نمط صورة ذكاء اصطناعي |
| المفتاح | الإجراء |
|---|
| Ctrl + C | نسخ عنوان IP المحدد |
| Ctrl + = | تكبير |
| Ctrl + - | تصغير |
| Ctrl + 0 | إعادة تعيين التكبير |
| Ctrl + Scroll | تكبير/تصغير |
| Right-click | قائمة السياق (نسخ، فتح الخدمات) |