

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/nxenon/h2spacex
التقاط وتحليل الحزمالاستغلالاستغلال تطبيقات الويبأمن الويبالاختبار العشوائيأمن الشبكاتاختبار الاختراقالأدوات والمكوناتالأوراق والأبحاث
GitHubnxenon/h2spacex

h2spacex

مكتبة/أداة منخفضة المستوى لمزامنة الإطار الأخير في HTTP/2 (المعروفة أيضًا باسم هجوم الحزمة الواحدة) مبنية على Scapy + استغلال هجمات التوقيت

229194منذ 3 أشهرتمت المراجعة من قبل Kitploit
عرض المستودعالموقع الإلكتروني

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

H2SpaceX   H2SpaceX

pypi: 1.2.2 Python: 3.8.8 License: GPL v3

مكتبة HTTP/2 منخفضة المستوى مبنية على Scapy يمكن استخدامها لـ Single Packet Attack (Race Condition على H2)

  • كانت هذه المكتبة جزءًا من بحث أكاديمي بعنوان QUIC-er Races: HTTP/3 won’t save you from TOCTOU vulnerabilities.

التعمق في مقال Single Packet Attack

كتبت مقالًا ونشرته في InfoSec Write-ups:

  • Dive into Single Packet Attack

TODO

  • Single Packet Attack - POST
    • implement
  • Single Packet Attack - GET
    • Content-Length: 1 Method
    • POST Request with x-override-method: GET header
  • Response Parsing
    • implement
    • implement threaded response parser
    • add response times in nano seconds for timing attacks
    • Body Decompression
      • gzip
      • br
      • deflate
  • Proxy
    • Socks5 Proxy

سجل التغييرات والإصدارات التجريبية

  • 1.2.2

    • packaging: consolidated build config into pyproject.toml and removed setup.py
      • fixed invalid [options] sections so package discovery is defined correctly
      • exposed the dev extra (twine) that the old setup.py typo had dropped
    • code cleanup
      • removed unused import and a redundant header-normalization call in GET request builder
      • GET requests now respect check_headers_lowercase=False (consistent with other request methods)
    • added tests/ (unit tests for header utilities) and CONTRIBUTING.md (build & release guide)
  • 1.2.1

    • merged PR-6
      • implement setup_connection for H2Connection (no TLS)
    • merged PR-7
      • normalize HTTP header names using Parser instead of regex
    • fixed Issue 8
      • parsing issue with raw data frames (packets)

المزيد من الأبحاث

بعض العبارات التالية هي مجرد أفكار ولم يتم اختبارها أو تنفيذها.

  • المزيد من الطلبات في حزمة واحدة
    • زيادة MSS (فكرة من James Kettle)
    • حزم TCP خارج الترتيب (فكرة من James Kettle)
    • تجزئة IP
  • تمرير طلب الحزمة الواحدة عبر SOCKS كوكيل
  • Single Packet Attack على طلبات GET
    • Content-Length: 1 Method (فكرة من James Kettle)
    • x-override-method: GET Method (فكرة من James Kettle)
    • فهرسة رؤوس HPACK لجعل طلبات GET أصغر
    • إطار HEADERS بدون علامة END_HEADER
    • إطار HEADERS بدون بعض الرؤوس الزائفة

التثبيت

يعمل H2SpaceX مع Python 3 (المفضل: >=3.8.8)

pip install h2spacex

خطأ في التثبيت

إذا واجهت أخطاء من scapy:

pip install --upgrade scapy

البدء السريع

يمكنك استيراد HTTP/2 TLS Connection وإعداد الاتصال. بعد إعداد الاتصال، يمكنك القيام بأشياء أخرى:

from h2spacex import H2OnTlsConnection

h2_conn = H2OnTlsConnection(
    hostname='http2.github.io',
    port_number=443,
    ssl_log_file_path="PATH_TO_SSL_KEYS.log"  # optional (if you want to log ssl keys to read the http/2 traffic in wireshark)
)

h2_conn.setup_connection()
...

شاهد المزيد من الأمثلة في صفحة الويكي

أمثلة

شاهد الأمثلة التي تحتوي على بعض أمثلة Portswigger لحالات التسابق.

صفحة الأمثلة

طريقة Single Packet Attack المحسّنة (Black Hat 2024) لهجمات التوقيت

قدّم James Kettle نسخة محسّنة من Single Packet Attack في Black Hat 2024 لهجمات التوقيت:
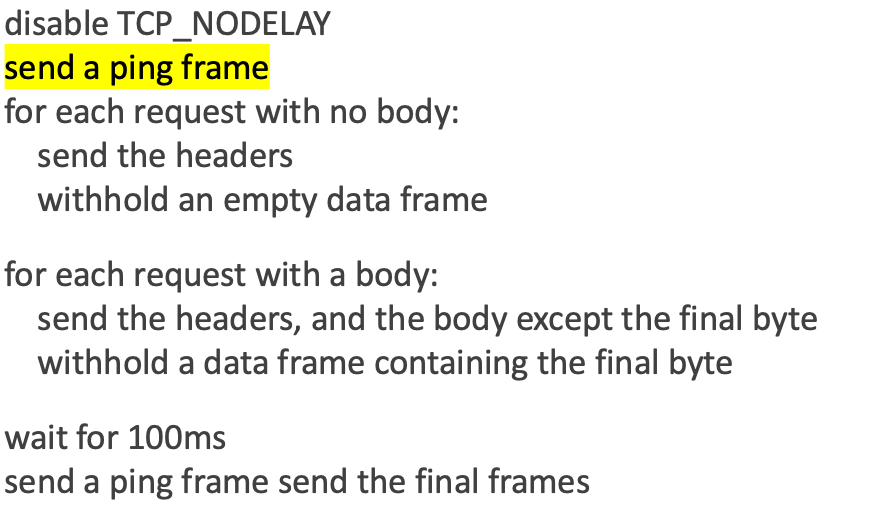
Impvoved Version Image

يمكنك تنفيذ هذه الطريقة بسهولة باستخدام طريقة send_ping_frame().

شاهد هذا الويكي وجزء Parse Response (Threaded) + Response Times for Timing Attacks:

  • New Method README (WIKI)

Improved Version of SPA Sample Exploit

مرجع الطريقة المحسّنة:

  • Listen to the whispers: web timing attacks that actually work

المراجع والمصادر

  • James Kettle DEF CON 31 Presentation
  • Portswigger Research Page
  • HTTP/2 in Action Book

حصلت أيضًا على بعض الأفكار من مكتبة مطوّرة سابقًا h2tinker.

أخيرًا، شكرًا مرة أخرى لـ James Kettle على مساعدته المباشرة وإشارته إلى بعض التقنيات الأخرى.

تنزيل الأداة